Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Sword Ransomware
Ransomware

Sword Ransomware

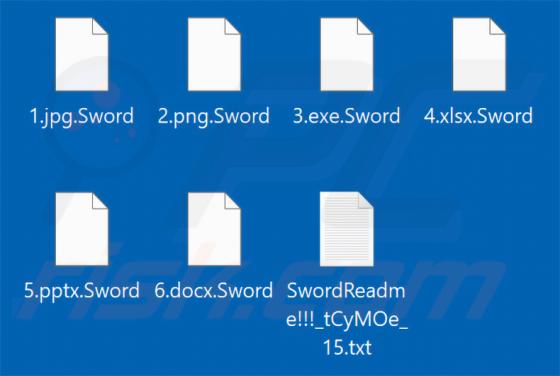
Sword est un ransomware que nos chercheurs ont découvert en inspectant de nouveaux échantillons soumis à VirusTotal. Il chiffre les fichiers, dépose 20 copies d'une demande de rançon au format texte sur le bureau, et verrouille l'écran avec un message en plein écran. L'écran de verrouillage revient
Vricpe Ransomware
Ransomware

Vricpe Ransomware

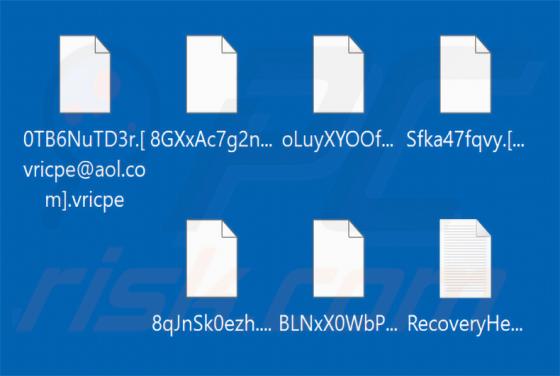
Vricpe est un ransomware découvert par nos chercheurs lors d'une inspection de routine des nouveaux fichiers soumis sur le site VirusTotal. Il chiffre les fichiers sur l'appareil de la victime et exige un paiement en échange de la clé de déchiffrement. Sur notre machine de test, Vricpe a entièremen

Security Awareness Exercise arnaque par e-mail
L'hameçonnage/arnaque

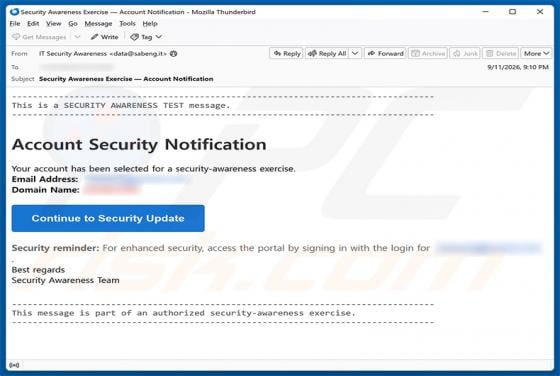
Security Awareness Exercise arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par hameçonnage. Bien qu'il prétende faire partie d'un exercice de sensibilisation à la sécurité en entreprise, le message est conçu pour inciter les destinataires à saisir leurs identifiants de connexion e-mail sur une page de c

Update And Synchronize Your Mailbox arnaque par e-mail
L'hameçonnage/arnaque

Update And Synchronize Your Mailbox arnaque par e-mail

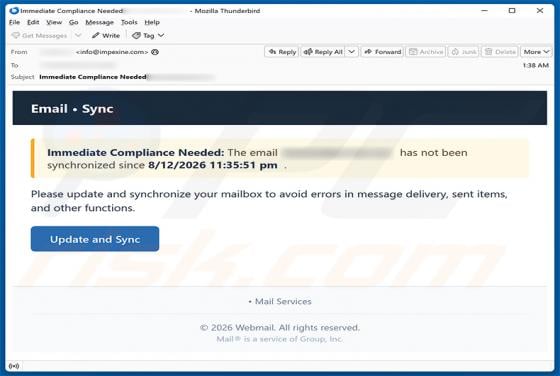
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing. Il est déguisé en alerte automatisée provenant d'un fournisseur de services de messagerie, prétendant à tort que la boîte de réception du destinataire n'a pas été synchronisée et nécessite une mise à jour. Cet e-mai

NetZero Email Update arnaque
L'hameçonnage/arnaque

NetZero Email Update arnaque

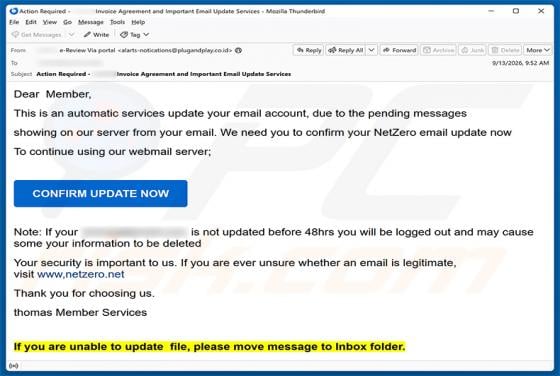
Nous avons examiné cet e-mail et conclu qu'il s'agit d'une arnaque par phishing. Le message usurpe l'identité de NetZero, un fournisseur d'accès à Internet légitime, et prétend faussement que le compte de messagerie du destinataire nécessite une mise à jour urgente. Son objectif est de voler les id

Face Melter Ransomware
Ransomware

Face Melter Ransomware

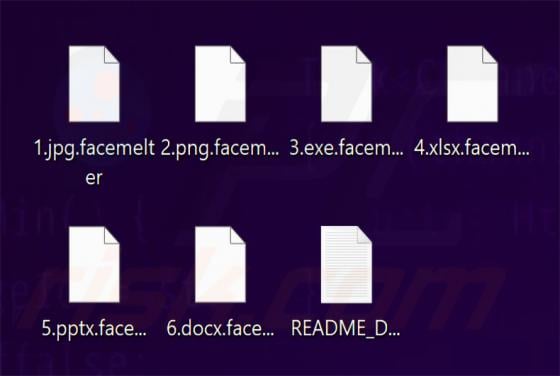
Face Melter est un ransomware découvert par nos chercheurs lors d'une inspection de routine des nouveaux fichiers soumis au site VirusTotal. Il chiffre les fichiers, ajoutant l'extension .facemelter à leurs noms de fichiers, modifie le fond d'écran du bureau et crée une demande de rançon dans un fi

Regulus Ransomware
Ransomware

Regulus Ransomware

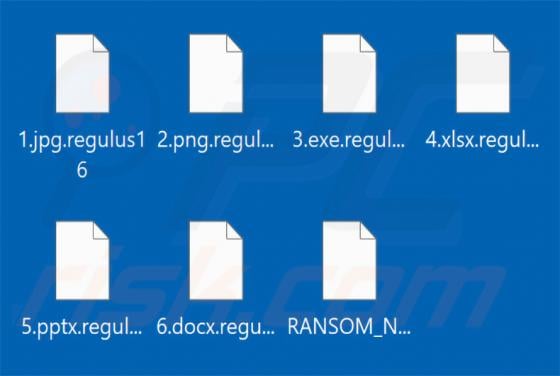
Regulus est un ransomware que nos chercheurs ont découvert en examinant de nouveaux fichiers soumis sur VirusTotal. Il chiffre les fichiers des victimes et exige un paiement en échange d'un outil de déchiffrement. Les attaquants prétendent également voler des données sensibles et menacent de les di

FedEx Shipment Scheduled For Delivery arnaque par e-mail
L'hameçonnage/arnaque

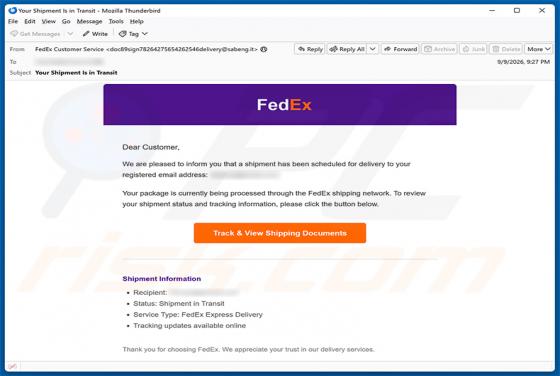
FedEx Shipment Scheduled For Delivery arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en notification officielle d'expédition FedEx et incite les destinataires à cliquer sur un lien pour consulter leurs détails de suivi. Ce lien mène à une page frauduleuse conçue pour voler

Netflix - Irregular Account Activity arnaque par e-mail
L'hameçonnage/arnaque

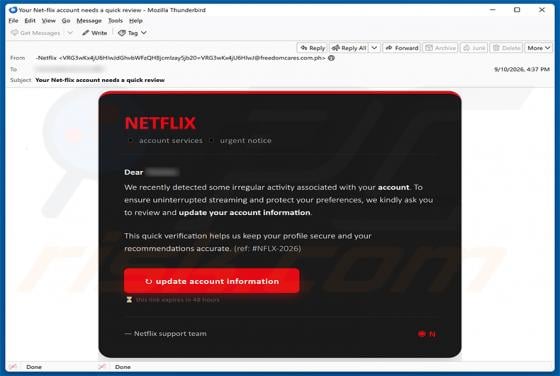
Netflix - Irregular Account Activity arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Il est déguisé en avis officiel de sécurité du compte Netflix et prétend faussement qu'une activité irrégulière a été détectée sur le compte du destinataire. L'objectif est de diriger les destinataires vers un site W

Staff Salary Payroll arnaque par e-mail
L'hameçonnage/arnaque

Staff Salary Payroll arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en notification interne de partage de document, imitant le style des alertes Google Docs, et tente d'inciter les destinataires à saisir les identifiants de leur compte de messagerie sur un