Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Penumbra Stealer
de Troie

Penumbra Stealer

Penumbra Stealer est un voleur d'informations qui collecte discrètement des identifiants, des données de session et des fichiers sensibles sur les ordinateurs Windows infectés. Il cible les mots de passe enregistrés, les cookies de navigateur, les jetons de plateformes de messagerie, les comptes de
Nyxar Stealer
de Troie

Nyxar Stealer

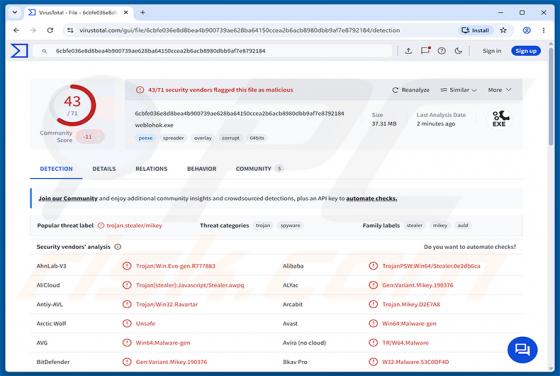
Nyxar Stealer est un voleur d'informations vendu aux cybercriminels sous forme de service par abonnement. Il collecte les identifiants enregistrés et les données de session provenant des navigateurs web, des applications de messagerie, des portefeuilles de cryptomonnaie et des plateformes de jeu, p

Coffin Locker Ransomware
Ransomware

Coffin Locker Ransomware

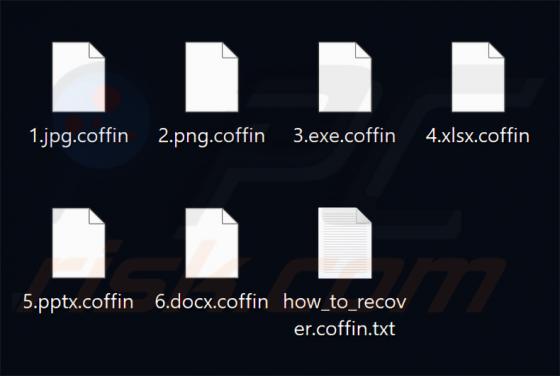
Coffin Locker est un ransomware que notre équipe de recherche a découvert en examinant de nouveaux échantillons soumis sur VirusTotal. Il chiffre les fichiers des victimes, ajoute l'extension .coffin, dépose un fichier texte contenant une note de rançon dans chaque répertoire et remplace le fond d'

ShareX Airdrop arnaque
L'hameçonnage/arnaque

ShareX Airdrop arnaque

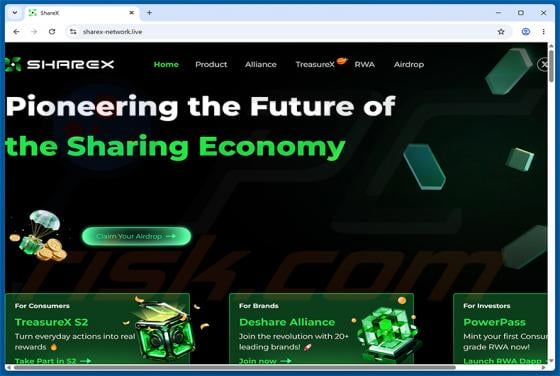
Lors de notre examen de sharex-network[.]live, nous avons constaté que cette page imite fidèlement la plateforme légitime ShareX (sharex.network) et fait la promotion d'un faux airdrop de cryptomonnaie. Les visiteurs qui cliquent sur « Claim Your Airdrop » voient s'afficher une boîte de dialogue de

XRP Ledger Airdrop arnaque
L'hameçonnage/arnaque

XRP Ledger Airdrop arnaque

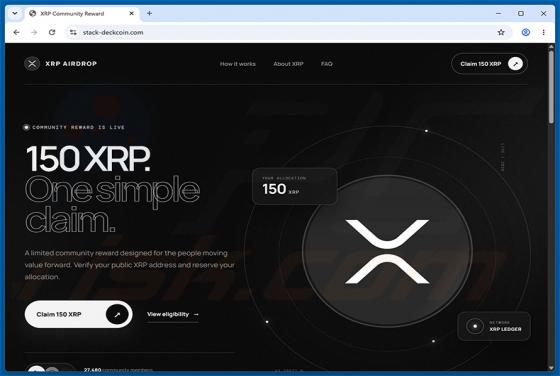
En examinant des sites web suspects, nos chercheurs ont identifié stack-deckcoin[.]com, une page frauduleuse faisant la promotion d'une fausse récompense de la communauté XRP. Le site prétend faussement que les visiteurs peuvent réclamer gratuitement 150 jetons XRP, mais son véritable objectif est

Citrus Ransomware
Ransomware

Citrus Ransomware

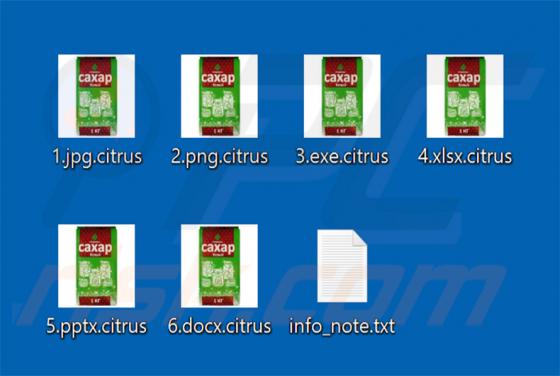
Citrus Ransomware est un ransomware que notre équipe de recherche a découvert en examinant de nouveaux fichiers soumis au site VirusTotal. Il chiffre les fichiers des victimes afin de les rendre inaccessibles et exige un paiement en échange d'un outil de déchiffrement. En plus de chiffrer les fichi

AgtaBackup RAT
de Troie

AgtaBackup RAT

AgtaBackup RAT est un cheval de Troie d'accès à distance (RAT) développé sur la plateforme .NET 8.0. Une fois installé, il donne aux attaquants un contrôle total et dissimulé sur l'ordinateur infecté et peut également dérober les mots de passe enregistrés, les cookies et d'autres données sensibles.

Malware AvisLoader
de Troie

Malware AvisLoader

AvisLoader est un chargeur de malware pour Windows - un programme dont la tâche principale est de s'implanter sur un ordinateur, puis d'y télécharger et d'exécuter d'autres logiciels malveillants. Il a été décrit par les Threat Labs de Varonis après que des chercheurs sont tombés sur un serveur de

Cheval de Troie bancaire Hirudo (Android)
de Troie

Cheval de Troie bancaire Hirudo (Android)

Hirudo est un trojan bancaire Android doté de capacités d'accès à distance. Selon les recherches publiées par l'équipe Mobile Threat Intelligence de ThreatFabric, il combine le vol d'identifiants directement sur l'appareil avec le contrôle à distance en temps réel de l'appareil infecté. Hirudo est

Hexsomeware Ransomware
Ransomware

Hexsomeware Ransomware

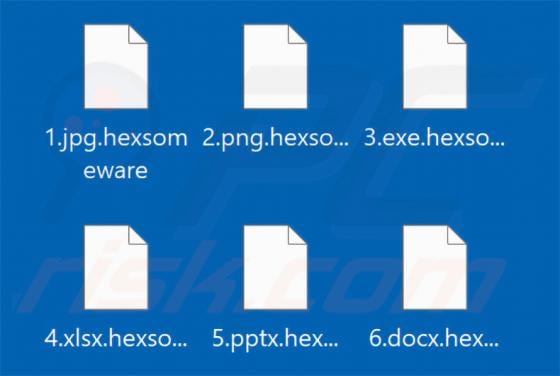
Hexsomeware est un ransomware que notre équipe de recherche a identifié en examinant de nouveaux échantillons de malware soumis à VirusTotal. Il chiffre les fichiers, ajoute une extension .hexsomeware aux noms de fichiers et présente ses demandes de rançon par le biais d'une fenêtre pop-up plein éc