Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

One Decryptor Ransomware
L'hameçonnage/arnaque

One Decryptor Ransomware

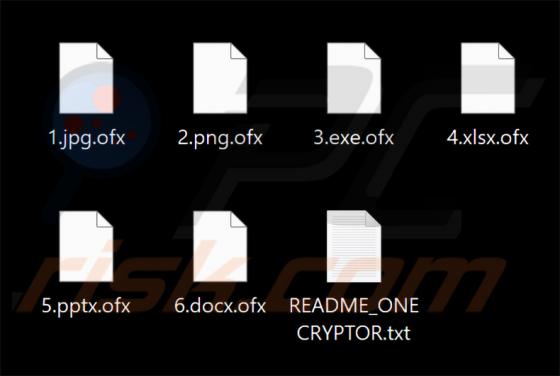
One Decryptor Ransomware est un ransomware découvert par nos chercheurs lors d'une inspection de routine des nouveaux échantillons soumis au site web VirusTotal. Il chiffre les fichiers à l'aide de l'algorithme AES-256 combiné à un encapsulage des clés RSA-2048, ce qui empêche les victimes d'accéde
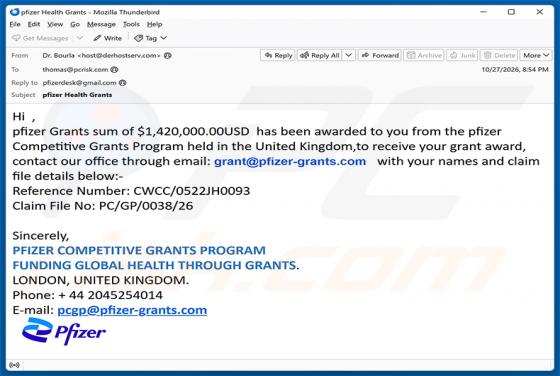
Pfizer Competitive Grants Program arnaque par e-mail
L'hameçonnage/arnaque

Pfizer Competitive Grants Program arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Le message se présente faussement comme une notification officielle de Pfizer, affirmant que le destinataire a été sélectionné pour recevoir une subvention financière importante. Il s'agit d'une fraude à l'avance de frais conçue

Microsoft Policies Update arnaque par e-mail
L'hameçonnage/arnaque

Microsoft Policies Update arnaque par e-mail

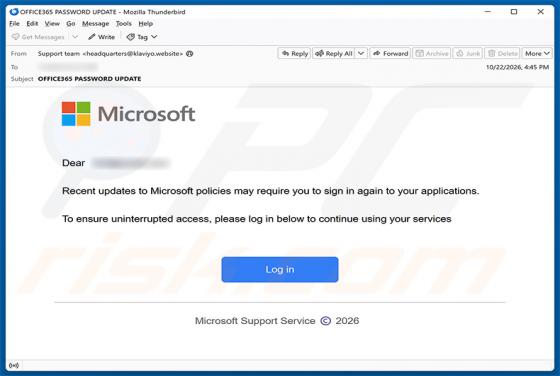
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Se faisant passer pour une notification officielle de Microsoft, il prétend faussement qu'une récente mise à jour des politiques exige que les destinataires se reconnectent à leurs applications. L'objectif est de vol

Airbus Account Activation arnaque par e-mail
L'hameçonnage/arnaque

Airbus Account Activation arnaque par e-mail

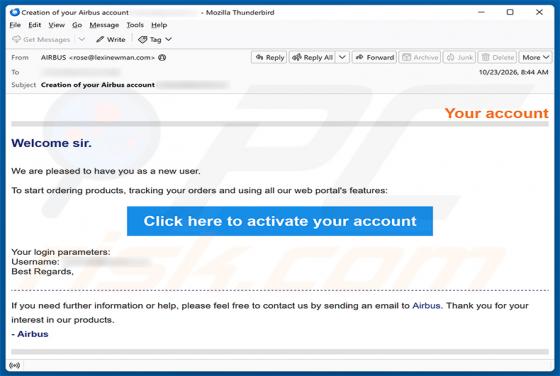
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Il se fait passer pour un avis officiel d'activation de compte provenant d'Airbus, une multinationale de l'aérospatiale. Ce message est conçu pour inciter les destinataires à visiter un site web frauduleux et à divul

uCreator RAT (Android)
de Troie

uCreator RAT (Android)

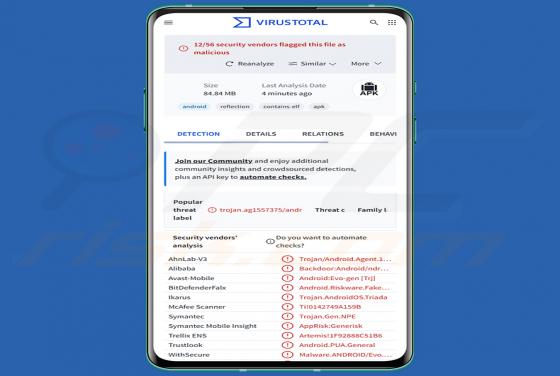
uCreator RAT (vendu par son développeur sous le nom YingGai) est une plateforme de spyware Android sophistiquée et un cheval de Troie d'accès à distance. Il utilise la virtualisation d'applications pour instrumenter discrètement des applications de messagerie et de paiement légitimes sur les appare

Dark Caracal malware
de Troie

Dark Caracal malware

Le malware Dark Caracal désigne la boîte à outils multicomposant déployée par le groupe de menace persistante avancée (APT) Dark Caracal. Selon des recherches publiées par Arctic Wolf, le groupe a été actif dans toute l'Amérique latine, avec une intrusion confirmée au sein d'une organisation de com

Spotify - Update Payment Details arnaque par e-mail
L'hameçonnage/arnaque

Spotify - Update Payment Details arnaque par e-mail

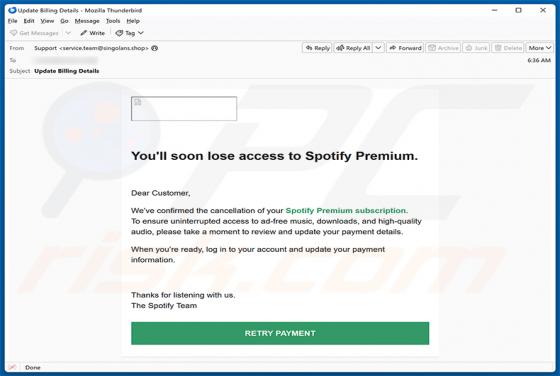
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Le message prétend faussement que l'abonnement Spotify Premium du destinataire a été annulé en raison d'un problème de paiement et l'incite à mettre à jour ses informations de facturation. Il doit être ignoré afin d'

Monoxide RAT
de Troie

Monoxide RAT

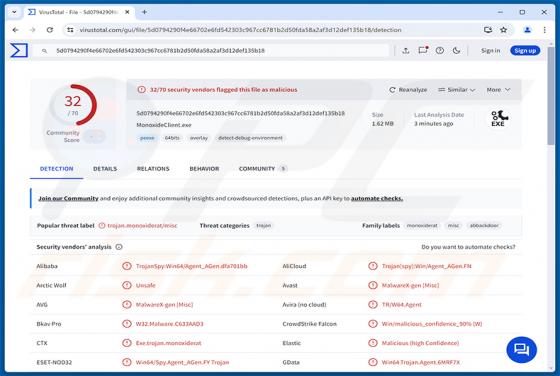
Monoxide RAT est un cheval de Troie d'accès à distance (RAT) conçu pour donner aux attaquants un contrôle total sur les ordinateurs Windows infectés. Il fonctionne silencieusement en arrière-plan tout en offrant à son opérateur un large éventail de capacités de surveillance et de contrôle du systèm

TRIPAUL3 RAT
de Troie

TRIPAUL3 RAT

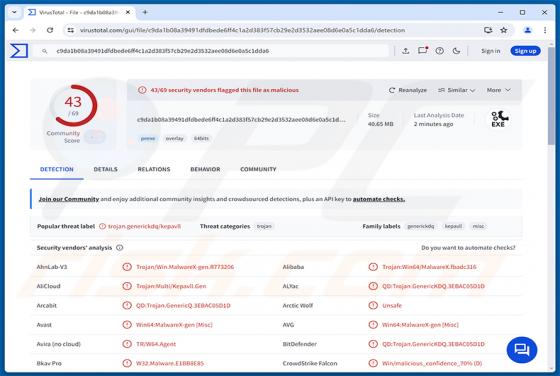
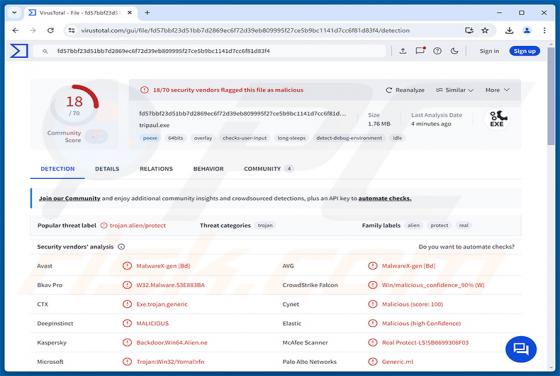
TRIPAUL3 est un cheval de Troie d'accès à distance (RAT) modulaire pour Windows 64 bits, écrit en C++, qui confère aux attaquants un contrôle à distance étendu sur les machines infectées. Le malware stocke sa configuration et six plugins chiffrés dans l'overlay de l'exécutable - une zone du fichier