Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Verify Your Mailbox arnaque par e-mail
L'hameçonnage/arnaque

Verify Your Mailbox arnaque par e-mail

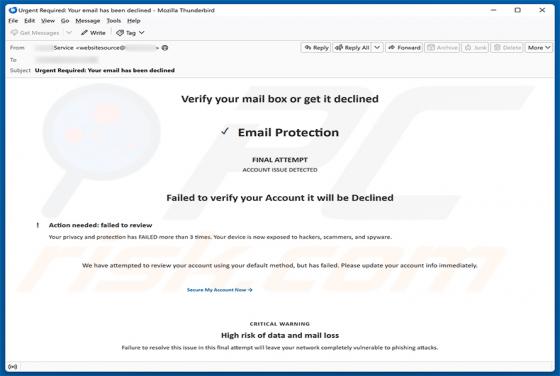
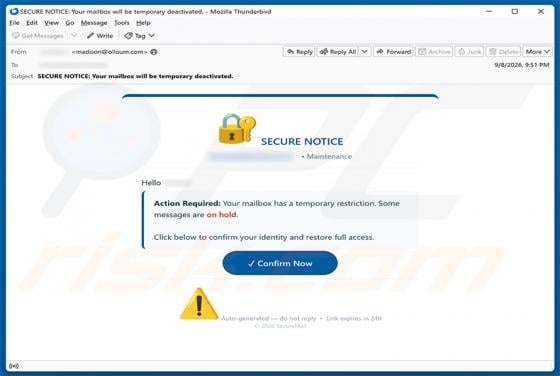
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing. Le message prétend faussement que la boîte aux lettres du destinataire n'a pas passé la vérification et sera désactivée. Il est conçu pour tromper les utilisateurs afin qu'ils saisissent leurs identifiants de connex
Email Delivery Notification arnaque
L'hameçonnage/arnaque

Email Delivery Notification arnaque

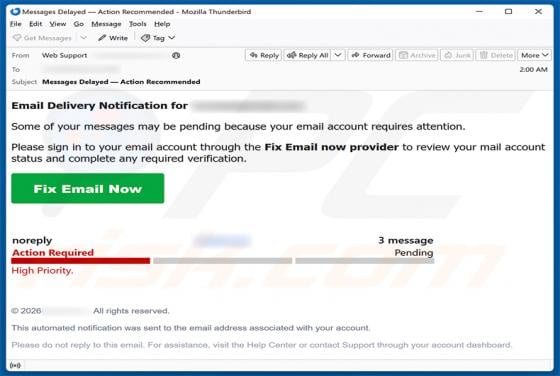
Nous avons examiné cet e-mail et conclu qu'il s'agit d'une arnaque de type phishing. Le message se fait passer pour une notification automatisée provenant d'un service de messagerie, prétendant à tort que certains des messages du destinataire sont en attente en raison d'un problème de compte. Il es

PEEP RAT
de Troie

PEEP RAT

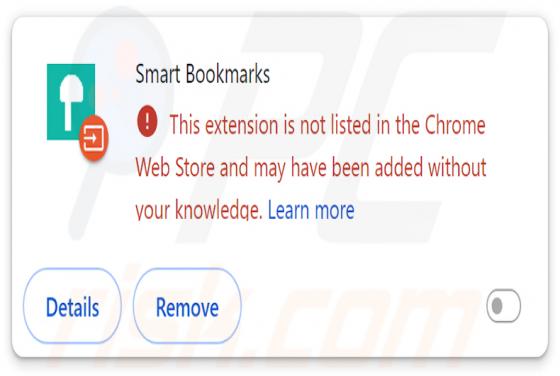
PEEP RAT est une extension de navigateur malveillante déguisée en gestionnaire de signets appelé « Smart Bookmarks ». Selon une recherche publiée par SOCRadar, il s'agit d'un cheval de Troie d'accès à distance (trojan, RAT) conçu pour transformer les navigateurs compromis en portes dérobées au nive

DarkTortilla RAT
de Troie

DarkTortilla RAT

DarkTortilla RAT est un Remote Access Trojan doté de capacités importantes de vol d'informations. Il collecte discrètement les mots de passe enregistrés dans le navigateur, les cookies de session et les détails des cartes de paiement sur les machines infectées, sans afficher aucun signe visible d'a

ZigCryptoStealer Malware
de Troie

ZigCryptoStealer Malware

ZigCryptoStealer est un malware voleur de cryptomonnaie écrit dans le langage de programmation Zig. Il fonctionne comme un clipper - il surveille le presse-papiers de Windows et, lorsque la victime copie une adresse de portefeuille de cryptomonnaie, il la remplace discrètement par une adresse appar

PollCat RAT
de Troie

PollCat RAT

PollCat est un cheval de Troie d'accès à distance (RAT) écrit en JavaScript obfusqué. Il permet aux attaquants de contrôler à distance les ordinateurs infectés, en leur donnant la possibilité d'exécuter des commandes, de voler des fichiers, de gérer des processus et d'exécuter du code supplémentair

NodeRabbit RAT
de Troie

NodeRabbit RAT

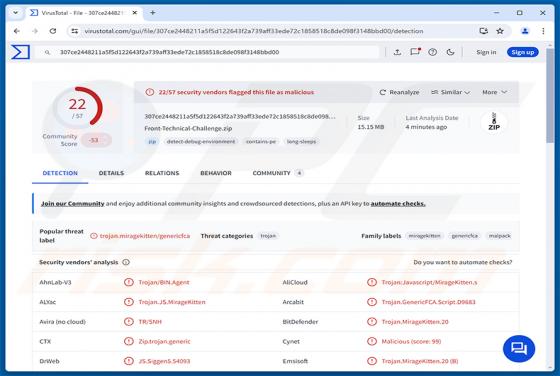
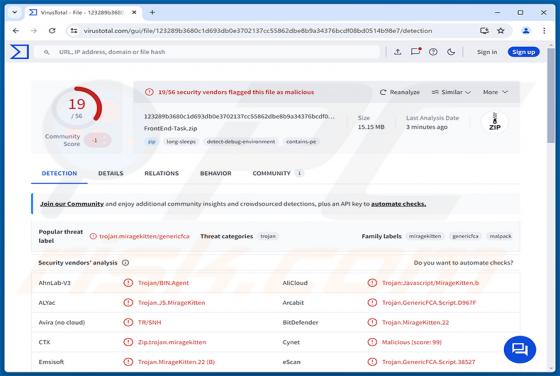
NodeRabbit est un cheval de Troie d'accès à distance (RAT) écrit en Node.js. Il permet aux attaquants d'exécuter secrètement des commandes, de gérer des fichiers, de collecter des informations sur l'appareil et le réseau, et de charger du code supplémentaire sur les ordinateurs infectés. Le malware

Official Purchase Order arnaque par e-mail
L'hameçonnage/arnaque

Official Purchase Order arnaque par e-mail

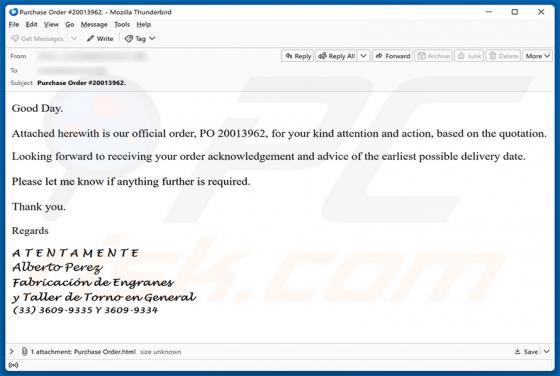
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en un bon de commande professionnel légitime et contient une pièce jointe au format HTML. L'ouverture de la pièce jointe révèle une fausse interface de document verrouillé par Adobe conçue