Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

ZigCryptoStealer Malware
de Troie

ZigCryptoStealer Malware

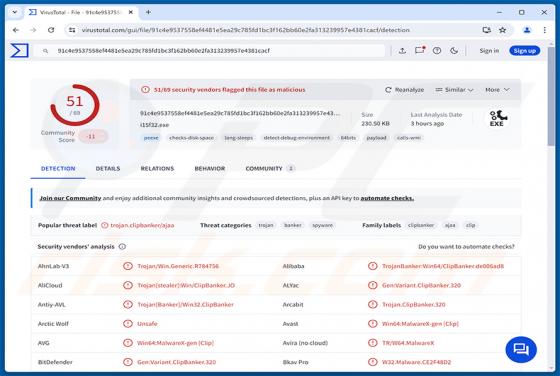
ZigCryptoStealer est un malware voleur de cryptomonnaie écrit dans le langage de programmation Zig. Il fonctionne comme un clipper - il surveille le presse-papiers de Windows et, lorsque la victime copie une adresse de portefeuille de cryptomonnaie, il la remplace discrètement par une adresse appar
PollCat RAT
de Troie

PollCat RAT

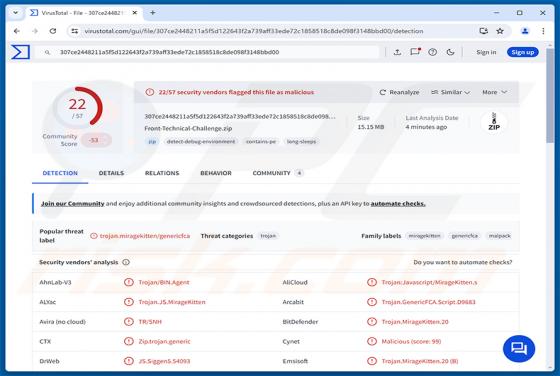
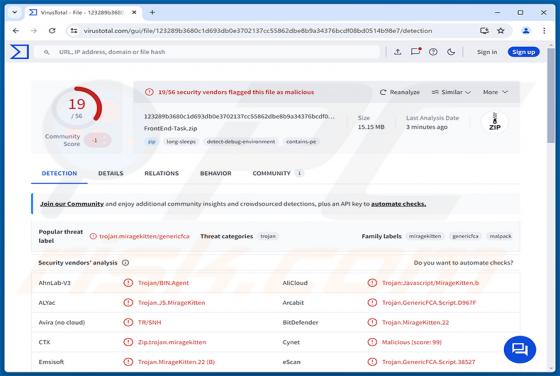
PollCat est un cheval de Troie d'accès à distance (RAT) écrit en JavaScript obfusqué. Il permet aux attaquants de contrôler à distance les ordinateurs infectés, en leur donnant la possibilité d'exécuter des commandes, de voler des fichiers, de gérer des processus et d'exécuter du code supplémentair

NodeRabbit RAT
de Troie

NodeRabbit RAT

NodeRabbit est un cheval de Troie d'accès à distance (RAT) écrit en Node.js. Il permet aux attaquants d'exécuter secrètement des commandes, de gérer des fichiers, de collecter des informations sur l'appareil et le réseau, et de charger du code supplémentaire sur les ordinateurs infectés. Le malware

Official Purchase Order arnaque par e-mail
L'hameçonnage/arnaque

Official Purchase Order arnaque par e-mail

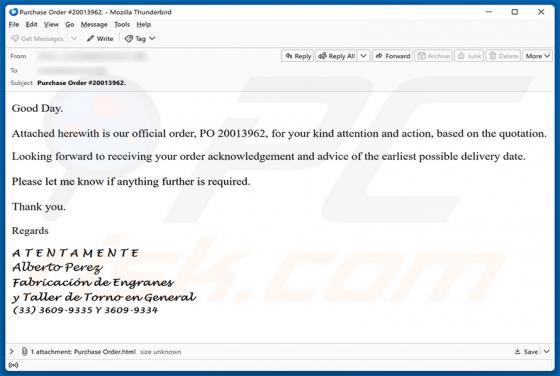
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en un bon de commande professionnel légitime et contient une pièce jointe au format HTML. L'ouverture de la pièce jointe révèle une fausse interface de document verrouillé par Adobe conçue

Notice Of Payment Email Virus
L'hameçonnage/arnaque

Notice Of Payment Email Virus

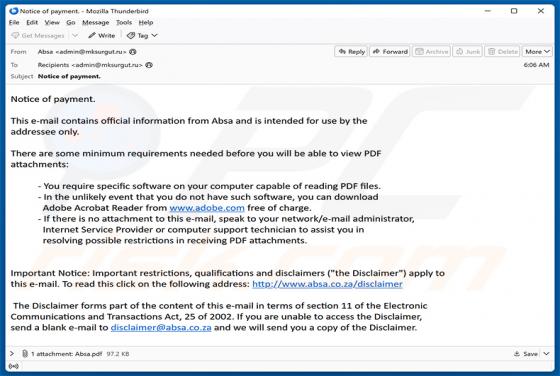
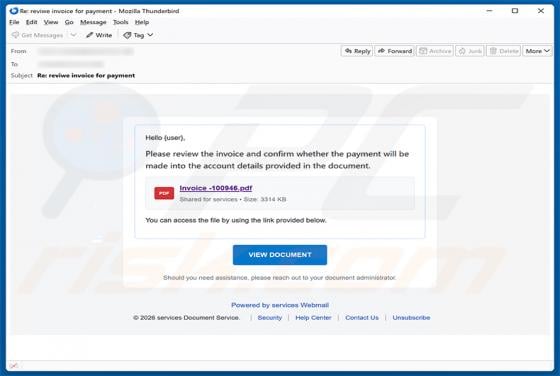
Nous avons inspecté cet e-mail et déterminé qu'il s'agit de malspam. Le message se fait passer pour une correspondance officielle de la banque Absa afin d'inciter les destinataires à ouvrir un fichier PDF joint. Ce PDF contient un lien qui télécharge un script malveillant conçu pour injecter des lo

Overbridgenet.com Adware
Autre

Overbridgenet.com Adware

Overbridgenet.com est un domaine contacté en arrière-plan par une extension de navigateur de type adware. Nous avons analysé cette campagne après qu'elle a été documentée par le Qi'anxin Threat Intelligence Center, qui a nommé l'extension responsable « Ghost Extension ». L'extension ajoute des résu

qTox Ransomware
Ransomware

qTox Ransomware

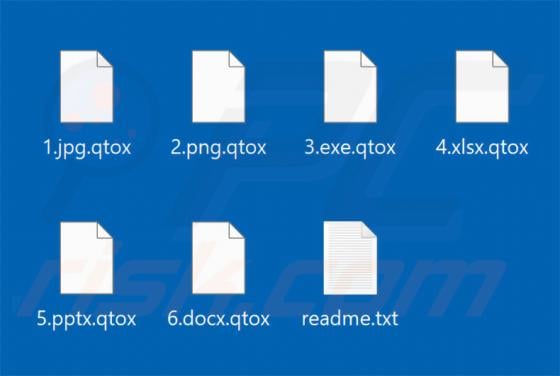
qTox Ransomware est un programme de type ransomware découvert par nos chercheurs lors de l'examen de nouveaux fichiers soumis au site VirusTotal. Il chiffre les fichiers des victimes, ajoute une nouvelle extension à leurs noms et prétend voler des données sensibles du réseau infecté avant le chiffr

Self-Custody Crypto Staking arnaque par e-mail
L'hameçonnage/arnaque

Self-Custody Crypto Staking arnaque par e-mail

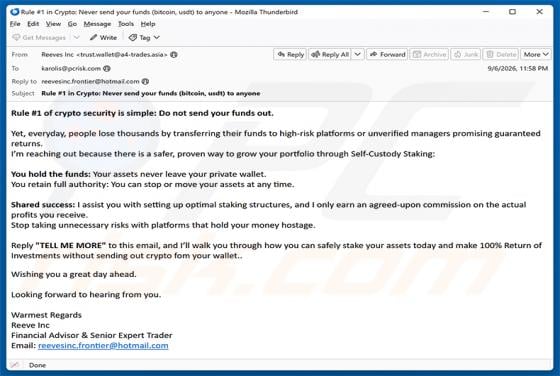
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Le message est déguisé en conseil d'investissement provenant d'un prétendu expert financier, promettant des rendements garantis en cryptomonnaie via un faux service de staking. Aucune opportunité légitime n'est proposée. Les des