Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Truist Security Alert arnaque par e-mail
L'hameçonnage/arnaque

Truist Security Alert arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en notification de sécurité de Truist, prétendant faussement qu'une activité inhabituelle a été détectée sur le compte du destinataire. Son objectif est d'inciter les utilisateurs à clique

Publicités Risecoregrowth.com
Notification Spam

Publicités Risecoregrowth.com

Notre équipe de recherche a découvert la page malveillante risecoregrowth[.]com en enquêtant sur des sites web suspects. Après avoir inspecté cette page web, nous avons déterminé qu'elle utilise une fausse vérification CAPTCHA pour inciter les visiteurs à autoriser les notifications du navigateur.

Publicités Growthlaunchpoint.com
Notification Spam

Publicités Growthlaunchpoint.com

Notre équipe de recherche a découvert la page malveillante growthlaunchpoint[.]com en enquêtant sur des sites Web suspects. Après avoir inspecté cette page Web, nous avons appris qu'elle fait la promotion de spam de notifications de navigateur et redirige les visiteurs vers d'autres sites (probable

Account Termination Notice arnaque par e-mail
L'hameçonnage/arnaque

Account Termination Notice arnaque par e-mail

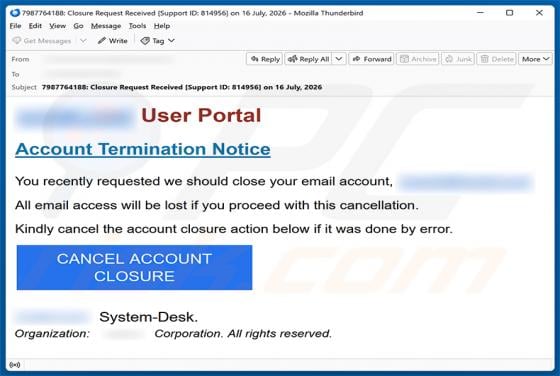
Après avoir examiné cet e-mail, nous avons déterminé qu'il s'agit d'une arnaque de type phishing. Le message est déguisé en notification de clôture de compte provenant du fournisseur de service de messagerie du destinataire, prétendant à tort que le destinataire a demandé la résiliation de son comp

Confidential Messages Queued arnaque par e-mail
L'hameçonnage/arnaque

Confidential Messages Queued arnaque par e-mail

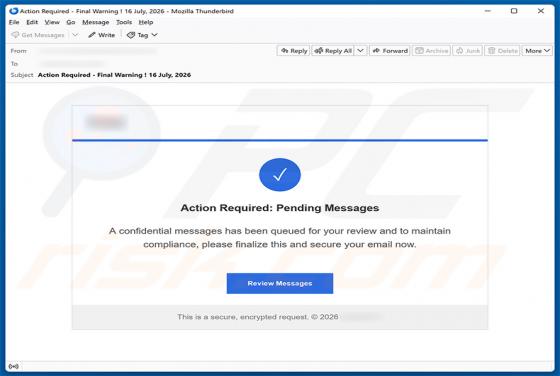
Nous avons examiné cet e-mail et constaté qu'il s'agit d'un message de phishing déguisé en notification concernant un message confidentiel en attente d'examen. Il incite les destinataires à cliquer sur un bouton et à se connecter à leur compte de messagerie sur un site Web frauduleux afin de voler

LabubaRAT Malware
de Troie

LabubaRAT Malware

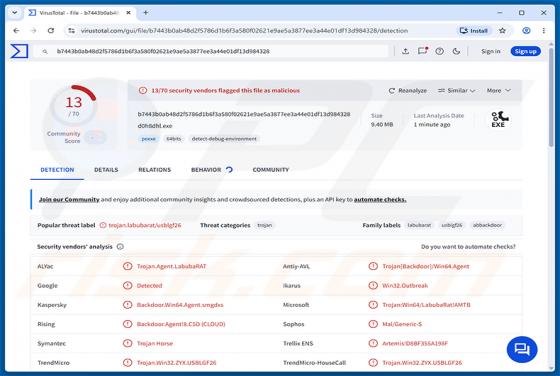
LabubaRAT est un cheval de Troie d'accès à distance (RAT) écrit dans le langage de programmation Rust qui se déguise en logiciel NVIDIA. L'échantillon analysé était nommé nvidia-sysruntime.exe et affichait de fausses informations de version et un faux branding NVIDIA pour paraître comme un outil sy

Settlement eDocument Completed Email Virus
L'hameçonnage/arnaque

Settlement eDocument Completed Email Virus

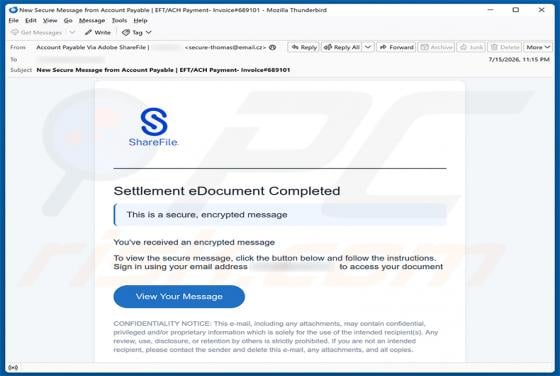
Nous avons examiné cet e-mail et confirmé qu'il s'agit de malspam. Il usurpe l'identité d'une notification Citrix ShareFile concernant un eDocument de règlement, mais son véritable objectif est d'inciter les destinataires à installer un programme d'installation ScreenConnect trojanisé. Cet e-mail d

Fake Fomo Trading Platform arnaque
L'hameçonnage/arnaque

Fake Fomo Trading Platform arnaque

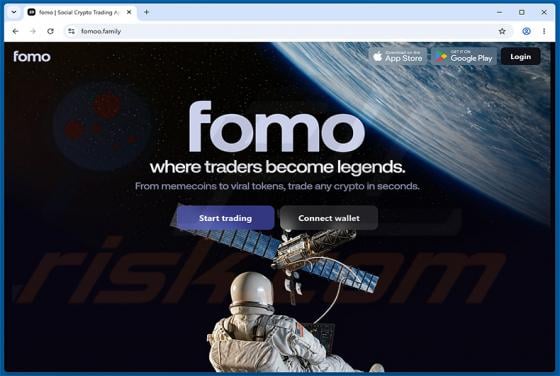
Nous avons inspecté le site web fomoo[.]family et constaté qu'il copie presque à l'identique le design de la plateforme de trading légitime Fomo (fomo.family). Cette page est conçue pour inciter les visiteurs à connecter leurs portefeuilles de cryptomonnaie, ce qui peut entraîner le vol de leurs ac