
Comment supprimer le ransomware Coffin Locker
RansomwareÉgalement connu sous le nom de: Virus Coffin Locker

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est Coffin Locker ?
Coffin Locker est un ransomware que notre équipe de recherche a découvert en examinant de nouveaux échantillons soumis sur VirusTotal. Il chiffre les fichiers des victimes, ajoute l'extension .coffin, dépose un fichier texte contenant une note de rançon dans chaque répertoire et remplace le fond d'écran du bureau.
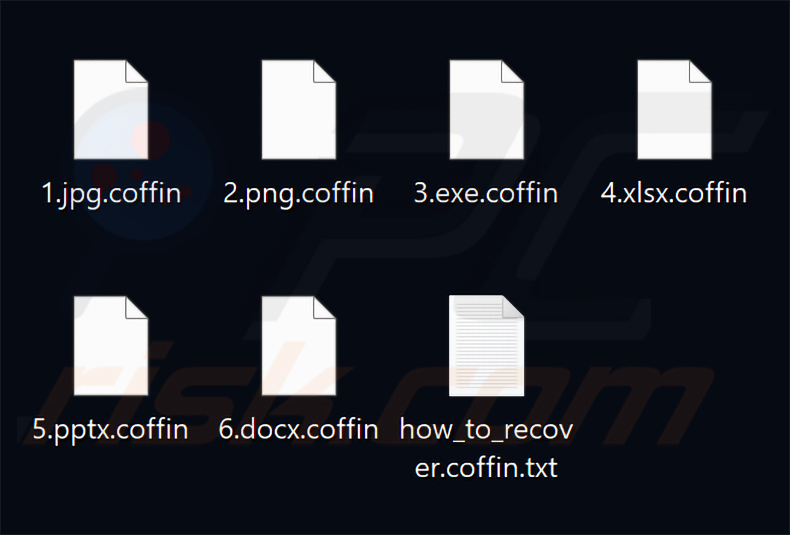
Sur notre machine de test, Coffin Locker a chiffré des fichiers et ajouté l'extension « .coffin » à leurs noms. Un fichier nommé « 1.jpg » est devenu « 1.jpg.coffin », « 2.png » est devenu « 2.png.coffin », et ainsi de suite. Ensuite, Coffin Locker a placé des copies de sa note de rançon (how_to_recover.coffin.txt) dans chaque répertoire et a remplacé le fond d'écran du bureau.
Capture d'écran des fichiers chiffrés par le ransomware Coffin Locker :
Aperçu de la demande de rançon de Coffin Locker
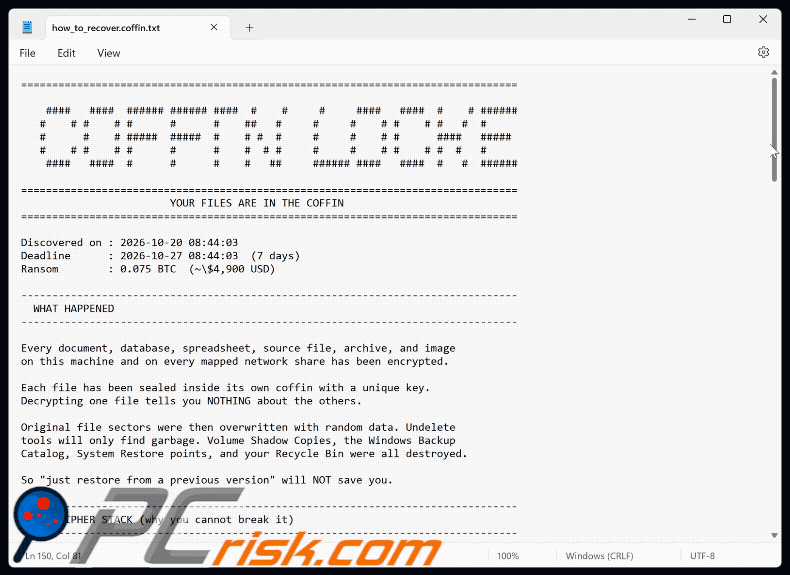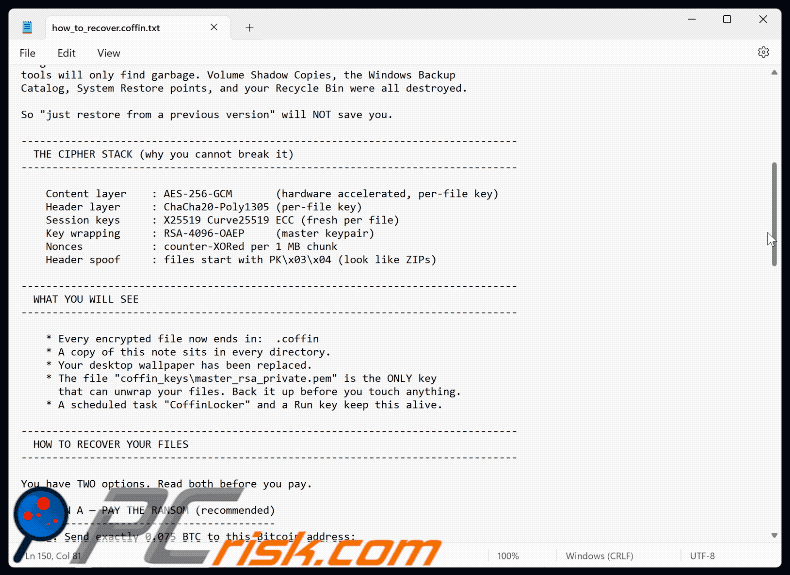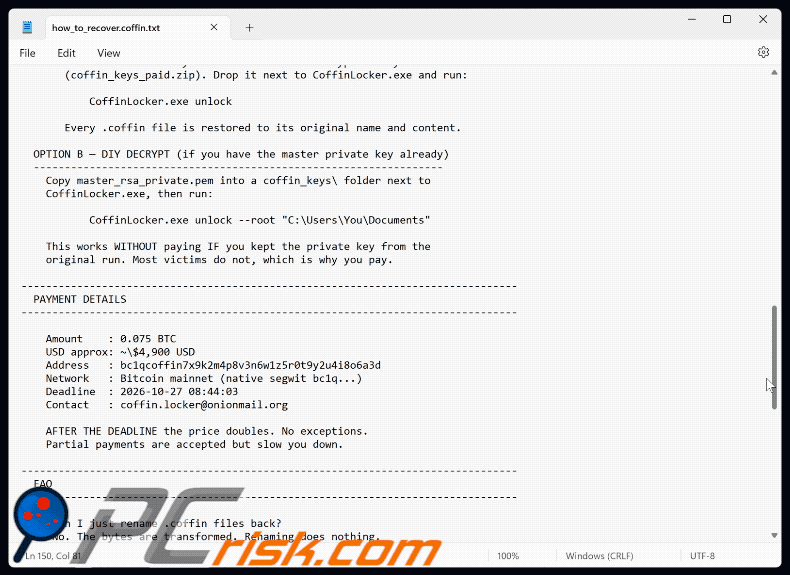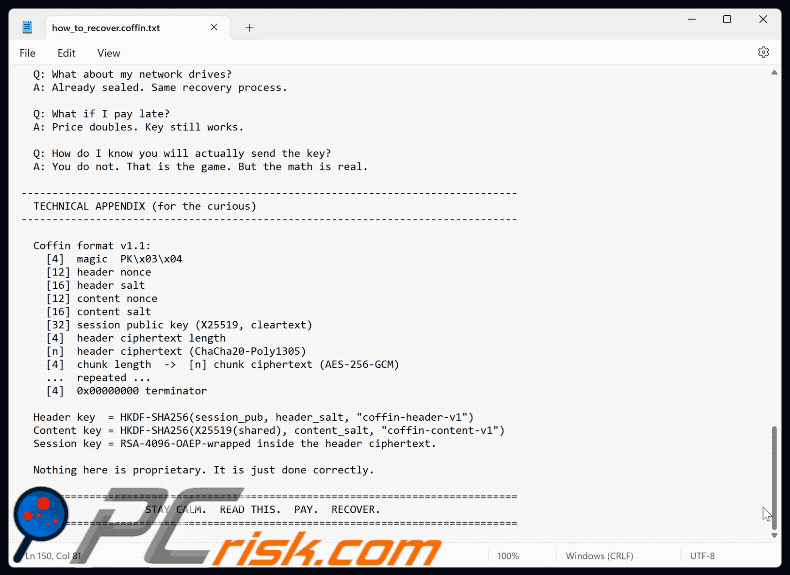
Le fichier texte how_to_recover.coffin.txt informe les victimes que tous les documents, bases de données, feuilles de calcul, archives et images présents sur la machine et sur tous les lecteurs réseau mappés ont été chiffrés. Il fixe un délai de sept jours et exige 0.075 BTC (environ 4 900 USD).
Les victimes sont invitées à envoyer le paiement à une adresse Bitcoin précise, puis à envoyer par e-mail l'identifiant de la transaction et le nom de leur machine à coffin.locker@onionmail.org. Les attaquants promettent d'envoyer un paquet de déchiffrement dans les 24 à 48 heures suivant la confirmation du paiement.
La note prévient que le prix double après l'échéance, sans exception. Elle indique également que les clichés instantanés de volume, le catalogue de sauvegarde Windows, les points de restauration du système et la Corbeille ont tous été détruits - ce qui exclut toute récupération à l'aide des outils intégrés de Windows.
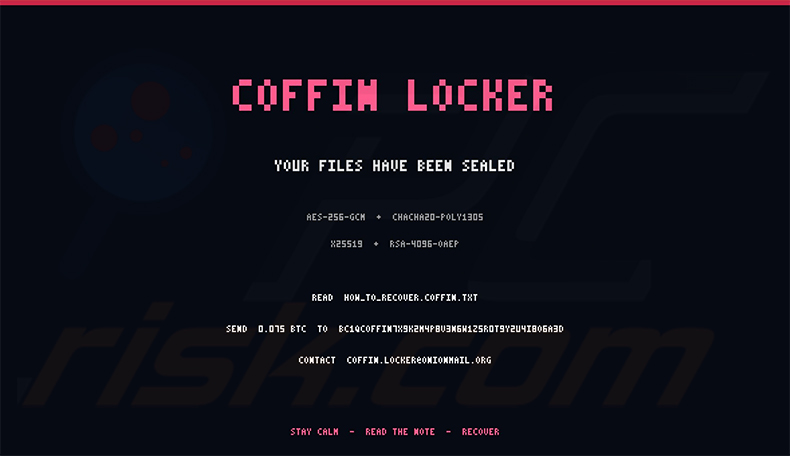
Le fond d'écran du bureau reprend les points essentiels sous une forme condensée. Il nomme les algorithmes de chiffrement utilisés, demande aux victimes de lire le fichier texte pour connaître toutes les étapes de récupération et rappelle le montant de la rançon ainsi que l'adresse e-mail de contact.
En savoir plus sur Coffin Locker
Il n'est pas réalistement possible de récupérer les fichiers verrouillés par Coffin Locker sans l'intervention des attaquants. Le ransomware utilise un chiffrement en plusieurs couches - le contenu des fichiers est protégé par AES-256, et les clés propres à chaque fichier sont encapsulées à l'aide de RSA-4096. Sans la clé privée détenue par les attaquants, cette protection ne peut pas être brisée.
Payer la rançon n'est pas un moyen fiable de récupérer vos données. Les cybercriminels n'envoient souvent pas d'outils de déchiffrement fonctionnels, même après avoir reçu le paiement, et les victimes n'ont aucun moyen de faire respecter un quelconque accord. Nous déconseillons fortement de payer.
Coffin Locker doit être supprimé du système infecté dès que possible. Il assure sa persistance au moyen d'une tâche planifiée nommée « CoffinLocker » et d'une clé Run du registre Windows, ce qui signifie qu'il redémarre avec la machine et peut continuer à chiffrer les fichiers nouvellement créés.
La suppression du ransomware ne restaurera pas les données déjà chiffrées. La récupération n'est possible qu'à partir de sauvegardes saines réalisées avant l'infection. Il est recommandé de conserver les sauvegardes sur un serveur distant ou sur un périphérique de stockage déconnecté, en permanence séparé du système principal.
Les ransomwares en général
Nous avons analysé des milliers de programmes de type ransomware. La logique de base est toujours la même : chiffrer les fichiers de la victime et faire payer la clé de déchiffrement. Ces programmes diffèrent principalement par les algorithmes de chiffrement symétrique ou asymétrique qu'ils utilisent et par le montant de la rançon exigée. D'autres exemples de ransomwares sont Citrus, Hexsomeware et SAMURAI-SEC.
Comment le ransomware a-t-il infecté mon ordinateur ?
Les ransomwares atteignent le plus souvent leurs victimes par le biais d'e-mails de phishing contenant des pièces jointes malveillantes - documents Office, archives ou exécutables - qui installent le malware lorsque la victime les ouvre. Certains messages contiennent plutôt des liens vers des pages qui déclenchent un téléchargement discret en arrière-plan.
Les ransomwares se propagent également via des chevaux de Troie, des téléchargements furtifs, des publicités malveillantes sur des sites web compromis et de fausses invites de mise à jour de logiciels. Les fichiers obtenus sur des réseaux Peer-to-Peer ou des sites de téléchargement non officiels présentent un risque particulièrement élevé.
Les outils d'activation illégale de logiciels - communément appelés cracks - constituent une autre méthode de diffusion fréquente. Les utilisateurs qui téléchargent des logiciels piratés depuis des sources douteuses reçoivent souvent un malware intégré au paquet, en plus de ce qu'ils recherchaient.
| Nom | Virus Coffin Locker |
| Type De Menace | Ransomware, Virus de cryptage, Verrouilleur de fichiers |
| Extension Des Fichiers Chiffrés | .coffin |
| Message De Demande De Rançon | Fond d'écran du bureau, how_to_recover.coffin.txt |
| Déchiffreur Gratuit Disponible ? | Non |
| Contact Des Cybercriminels | coffin.locker@onionmail.org |
| Noms De Détection | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Liste complète des détections (VirusTotal) |
| Symptômes | Impossible d'ouvrir les fichiers stockés sur votre ordinateur, les fichiers auparavant fonctionnels portent désormais une extension différente (par exemple, my.docx.locked). Un message de demande de rançon s'affiche sur votre bureau. Les cybercriminels exigent le paiement d'une rançon (généralement en bitcoins) pour déverrouiller vos fichiers. |
| Méthodes De Distribution | Pièces jointes d'e-mails infectées (macros), sites web de torrents, publicités malveillantes. |
| Dommages | Tous les fichiers sont chiffrés et ne peuvent pas être ouverts sans payer de rançon. Des chevaux de Troie supplémentaires volant les mots de passe et d'autres infections par malware peuvent être installés en même temps que l'infection par le ransomware. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Comment se protéger des infections par ransomware ?
Soyez prudent quant à ce que vous ouvrez en ligne et dans votre boîte de réception. Téléchargez uniquement des logiciels depuis les sites web officiels des développeurs ou des boutiques d'applications vérifiées, activez-les et mettez-les à jour via des canaux légitimes, et gardez en permanence un outil antivirus réputé actif sur votre système.
Si votre ordinateur est déjà infecté par Coffin Locker, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement ce ransomware.
Capture d'écran de la demande de rançon de Coffin Locker (« how_to_recover.coffin.txt ») :
Texte présenté dans cette demande de rançon :
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Capture d'écran du fond d'écran de Coffin Locker :
Texte du fond d'écran :
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Suppression du ransomware Coffin Locker :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Vidéo suggérant les étapes à suivre en cas d'infection par un rançongiciel :
Menu rapide :
- Qu'est-ce que Virus Coffin Locker ?
- ETAPE 1. Signaler les rançongiciels aux autorités.
- ETAPE 2. Isoler le périphérique infecté.
- ETAPE 3. Identification de l'infection par le rançongiciel.
- ETAPE 4. Recherche d'outils de décryptage du rançongiciel.
- ETAPE 5. Restauration de fichiers avec des outils de récupération de données.
- ETAPE 6. Création de sauvegardes de données.
Si vous êtes victime d'une attaque par rançongiciel, nous vous recommandons de signaler cet incident aux autorités. En fournissant des informations aux organismes chargés de l'application de la loi, vous aiderez à suivre la cybercriminalité et potentiellement à poursuivre les attaquants. Voici une liste d'autorités où vous devez signaler une attaque par rançongiciel. Pour obtenir la liste complète des centres de cybersécurité locaux et des informations sur les raisons pour lesquelles vous devez signaler les attaques par rançongiciel, lisez cet article.
Liste des autorités locales où les attaques par rançongiciel doivent être signalées (choisissez-en une en fonction de votre adresse de résidence) :
 USA - Internet Crime Complaint Centre IC3
 Royaume-Uni - Action Fraud
 Espagne - Police nationale
 France - Ministère de l'Intérieur
 Allemagne - Police
 Italie - Police d'État
 Pays - Bas - Police
 Pologne - Police
 Portugal - Police judiciaire
Isoler le périphérique infecté :
Certaines infections de type rançongiciel sont conçues pour crypter les fichiers des périphériques de stockage externes, les infecter et même se propager sur tout le réseau local. Pour cette raison, il est très important d'isoler le périphérique infecté (ordinateur) dès que possible.
Étape 1 : Déconnectez-vous d'Internet.
Le moyen le plus simple de déconnecter un ordinateur d'Internet est de débrancher le câble Ethernet de la carte mère, cependant, certains appareils sont connectés via un réseau sans fil et pour certains utilisateurs (en particulier ceux qui ne sont pas particulièrement férus de technologie), la déconnexion des câbles peut sembler gênant. Par conséquent, vous pouvez également déconnecter le système manuellement via le panneau de configuration :
Accédez au "Panneau de configuration", cliquez sur la barre de recherche dans le coin supérieur droit de l'écran, entrez dans "Centre Réseau et partage" et sélectionnez le résultat de la recherche :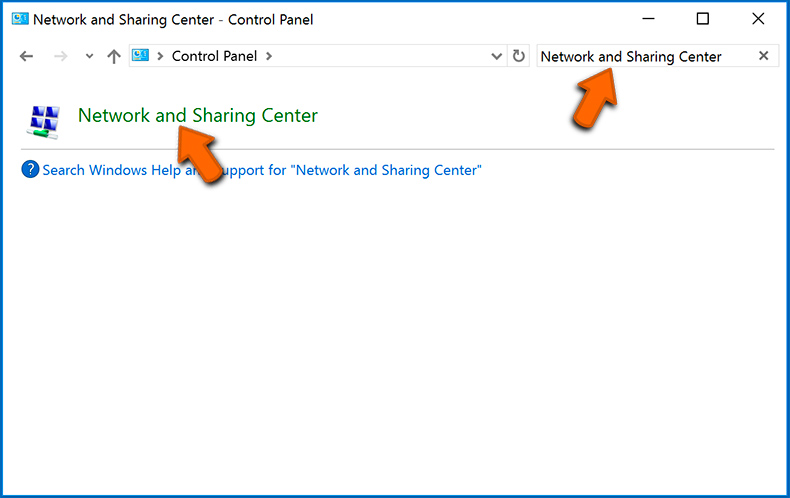
Cliquez sur l'option "Modifier les paramètres de la carte" dans le coin supérieur gauche de la fenêtre :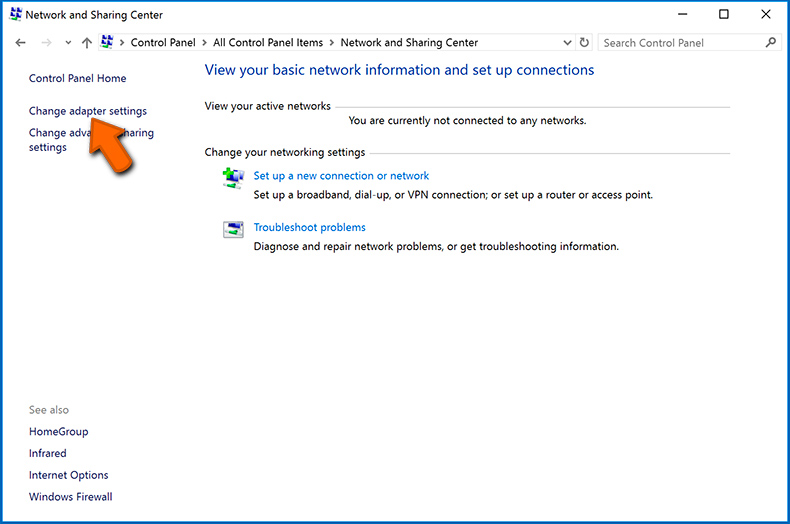
Faites un clic droit sur chaque point de connexion et sélectionnez "Désactiver". Une fois désactivé, le système ne sera plus connecté à Internet. Pour réactiver les points de connexion, cliquez simplement à nouveau avec le bouton droit de la souris et sélectionnez "Activer".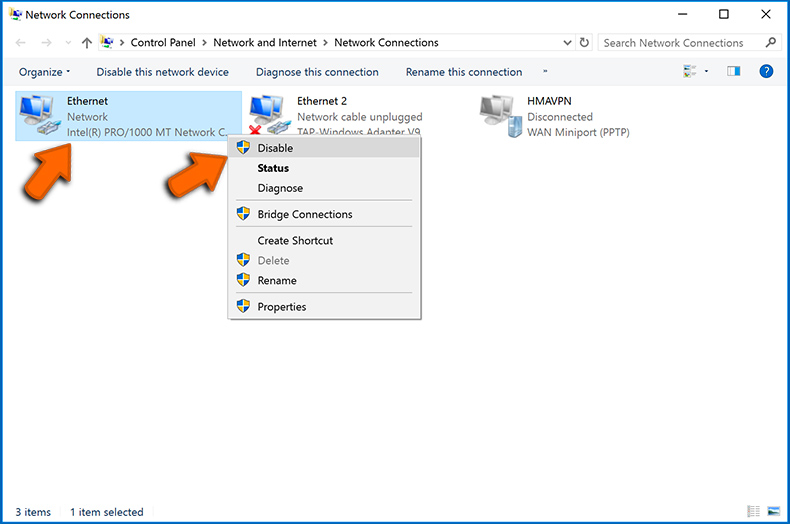
Étape 2 : Débranchez tous les périphériques de stockage.
Comme mentionné ci-dessus, les rançongiciels peuvent crypter les données et infiltrer tous les périphériques de stockage connectés à l'ordinateur. Pour cette raison, tous les périphériques de stockage externes (lecteurs flash, disques durs portables, etc.) doivent être déconnectés immédiatement, cependant, nous vous conseillons vivement d'éjecter chaque périphérique avant de se déconnecter pour éviter la corruption des données :
Accédez au "Poste de travail", faites un clic droit sur chaque appareil connecté et sélectionnez "Éjecter":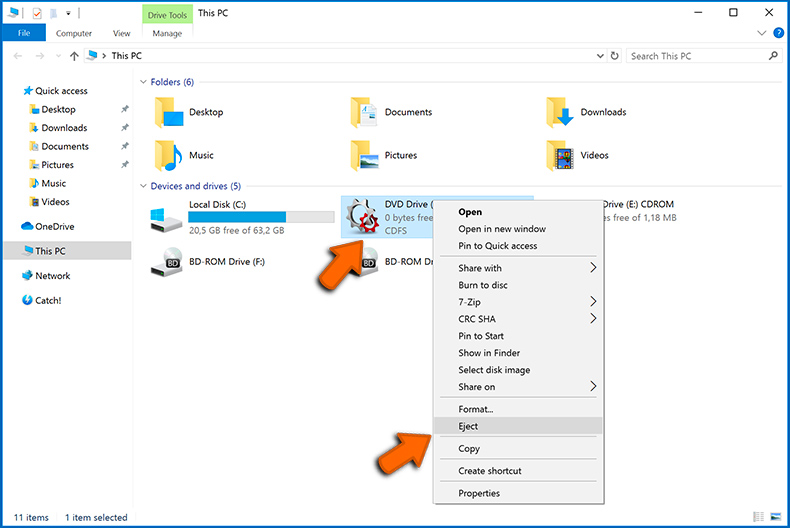
Étape 3 : Déconnexion des comptes de stockage cloud.
Certains rançongiciels peuvent être capables de détourner un logiciel qui gère les données stockées dans "le Cloud". Par conséquent, les données peuvent être corrompues/cryptées. Pour cette raison, vous devez vous déconnecter de tous les comptes de stockage cloud dans les navigateurs et autres logiciels associés. Vous devez également envisager de désinstaller temporairement le logiciel de gestion du cloud jusqu'à ce que l'infection soit complètement supprimée.
Identifiez l'infection par le rançongiciel :
Pour gérer correctement une infection, il faut d'abord l'identifier. Certaines infections de rançongiciel utilisent des messages de demande de rançon en guise d'introduction (voir le fichier texte du rançongiciel WALDO ci-dessous).
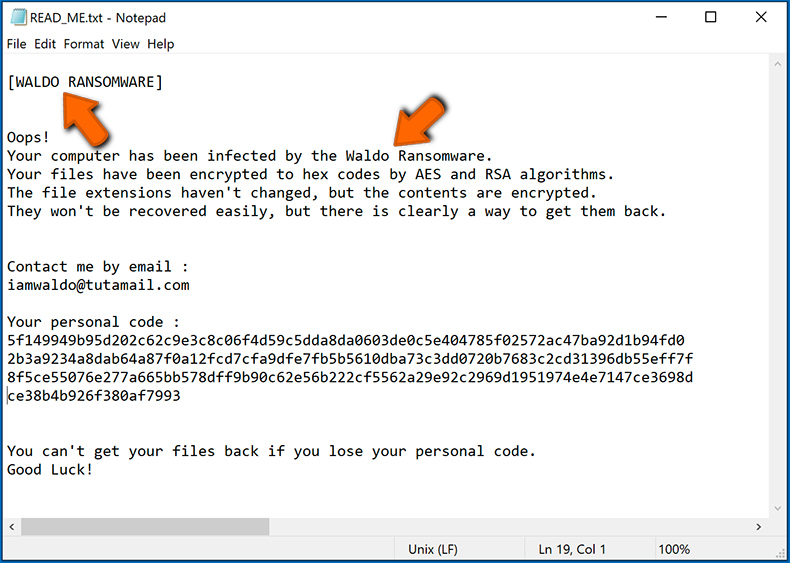
Ceci est cependant rare. Dans la plupart des cas, les infections par rançongiciel délivrent plus de messages directs indiquant simplement que les données sont cryptées et que les victimes doivent payer une sorte de rançon. Notez que les infections de type rançongiciel génèrent généralement des messages avec des noms de fichiers différents (par exemple, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Par conséquent, utiliser le nom d'un message de rançon peut sembler un bon moyen d'identifier l'infection. Le problème est que la plupart de ces noms sont génériques et que certaines infections utilisent les mêmes noms, même si les messages livrés sont différents et les infections elles-mêmes ne sont pas liées. Par conséquent, l'utilisation du seul nom de fichier du message peut être inefficace et même entraîner une perte permanente de données (par exemple, en tentant de déchiffrer des données à l'aide d'outils conçus pour différentes infections de rançongiciel, les utilisateurs risquent de finir par endommager les fichiers et le décryptage ne seront plus possibles même avec le bon outil).
Une autre façon d'identifier une infection rançongiciel consiste à vérifier l'extension de fichier, qui est ajoutée à chaque fichier crypté. Les infections par rançongiciel sont souvent nommées par les extensions qu'elles ajoutent (voir les fichiers cryptés par le rançongiciel Qewe ci-dessous).
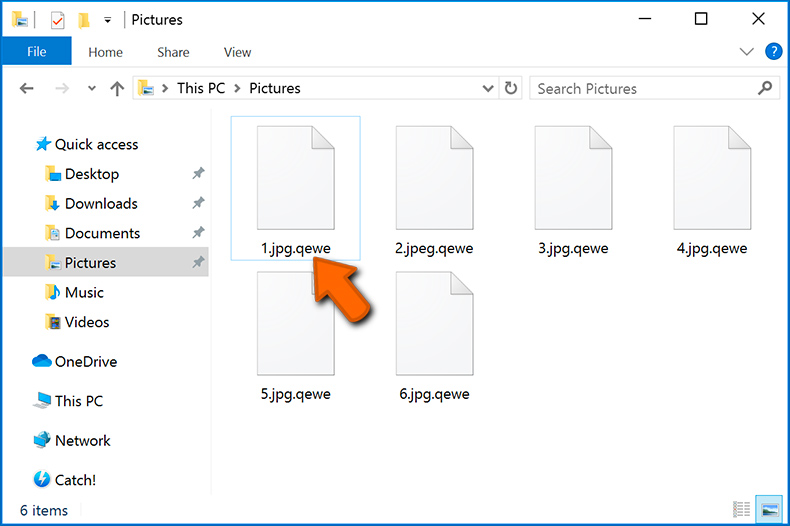
Cependant, cette méthode n'est efficace que lorsque l'extension ajoutée est unique - de nombreuses infections de rançongiciel ajoutent une extension générique (par exemple, ".encrypted", ".enc", ".crypted", ".locked", etc.). Dans ces cas, l'identification du rançongiciel par son extension ajoutée devient impossible.
L'un des moyens les plus simples et les plus rapides d'identifier une infection par rançongiciel consiste à utiliser le site Web d'intentification des rançongiciels ID Ransomware. Ce service prend en charge la plupart des infections de rançongiciel existantes. Les victimes téléchargent simplement le message de rançon et/ou un fichier crypté (nous vous conseillons de télécharger les deux si possible).
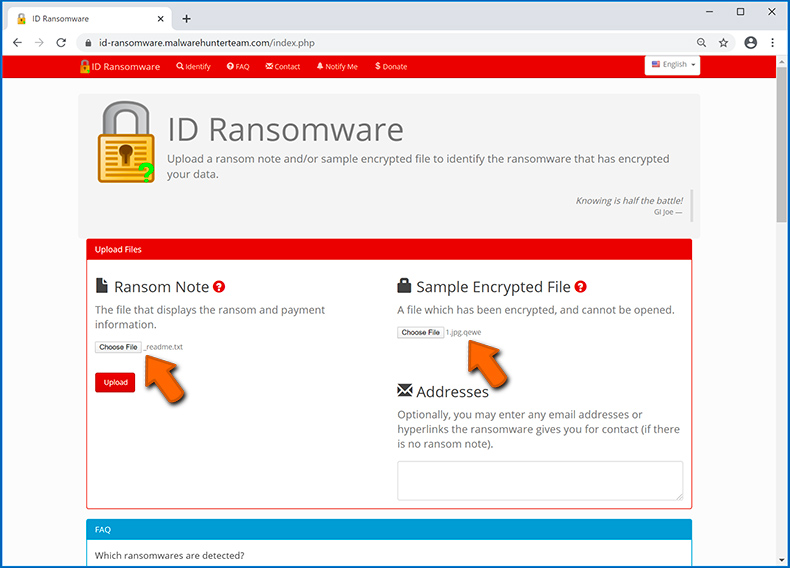
Le rançongiciel sera identifié en quelques secondes et vous recevrez divers détails, tels que le nom de la famille des maliciels à laquelle appartient l'infection, s'il est déchiffrable, etc.
Exemple 1 (rançongiciel Qewe [Stop/Djvu]) :
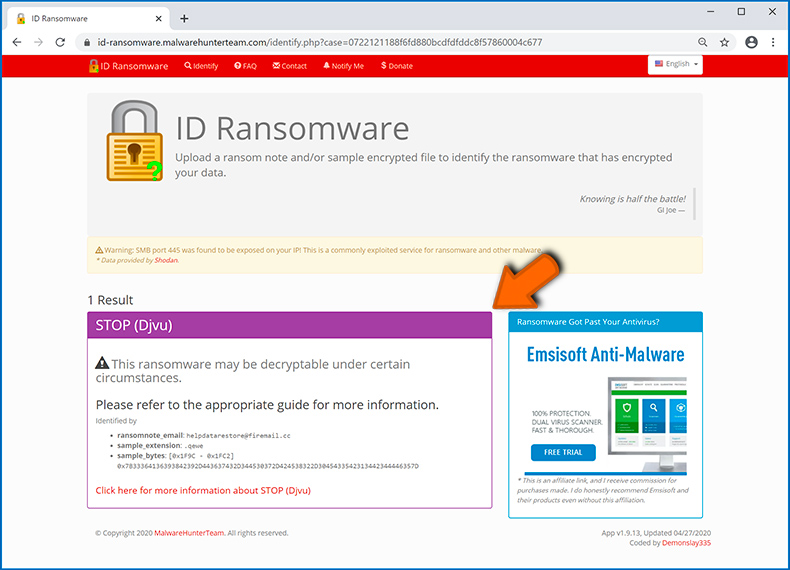
Exemple 2 (rançongiciel .iso [Phobos]) :
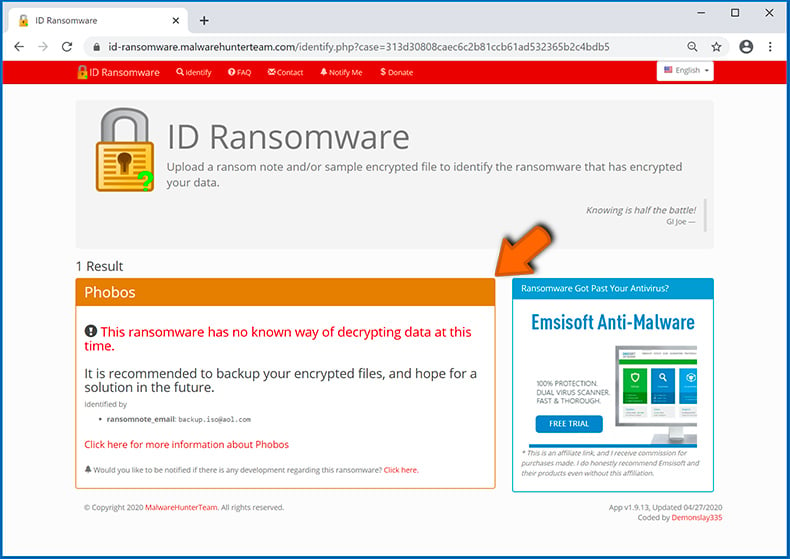
Si vos données sont cryptées par un rançongiciel qui n'est pas pris en charge par ID Ransomware, vous pouvez toujours essayer de rechercher sur Internet en utilisant certains mots clés (par exemple, titre du message de rançon, extension de fichier, courriels de contact fournis, adresses de portefeuilles électroniques, etc.).
Rechercher des outils de décryptage de rançongiciel :
Les algorithmes de cryptage utilisés par la plupart des infections de type rançongiciel sont extrêmement sophistiqués et, si le cryptage est effectué correctement, seul le développeur est capable de restaurer les données. En effet, le décryptage nécessite une clé spécifique, qui est générée lors du cryptage. La restauration des données sans la clé est impossible. Dans la plupart des cas, les cybercriminels stockent les clés sur un serveur distant, plutôt que d'utiliser la machine infectée comme hôte. Dharma (CrySis), Phobos et d'autres familles d'infections de rançongiciel haut de gamme sont pratiquement sans faille, et donc la restauration des données cryptées sans la participation des développeurs est tout simplement impossible. Malgré cela, il existe des dizaines d'infections de type rançongiciel qui sont peu développées et contiennent un certain nombre de failles (par exemple, l'utilisation de clés de cryptage/décryptage identiques pour chaque victime, des clés stockées localement, etc.).
Trouver le bon outil de décryptage sur Internet peut être très frustrant. Pour cette raison, nous vous recommandons d'utiliser le projet No More Ransom et c'est là que l'identification de l'infection par le rançongiciel est utile. Le site Web du projet No More Ransom contient une section "Outils de décryptage" avec une barre de recherche. Entrez le nom du rançongiciel identifié, et tous les décrypteurs disponibles (le cas échéant) seront répertoriés.
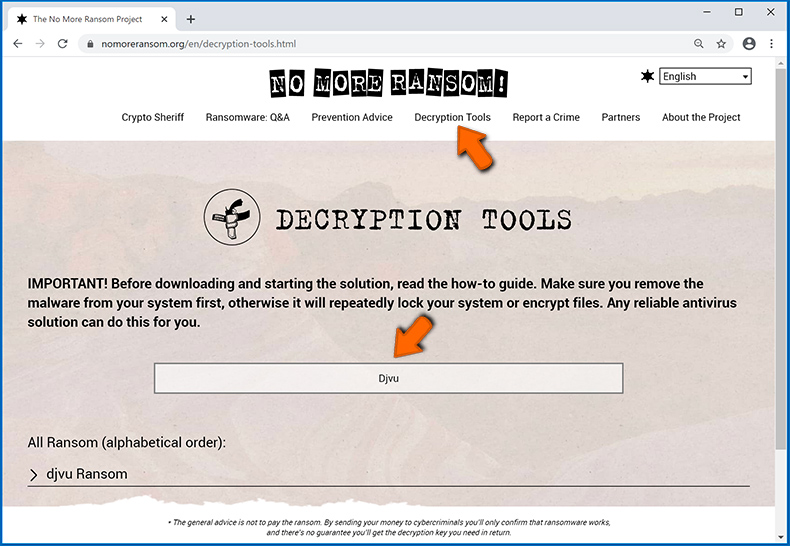
Restaurer les fichiers avec des outils de récupération de données :
En fonction de la situation (qualité de l'infection par rançongiciel, type d'algorithme de cryptage utilisé, etc.), la restauration des données avec certains outils tiers peut être possible. Par conséquent, nous vous conseillons d'utiliser l'outil Recuva développé par CCleaner. Cet outil prend en charge plus d'un millier de types de données (graphiques, vidéo, audio, documents, etc.) et il est très intuitif (peu de connaissances sont nécessaires pour récupérer des données). De plus, la fonction de récupération est entièrement gratuite.
Étape 1 : Effectuez une analyse.
Exécutez l'application Recuva et suivez l'assistant. Vous serez invité par plusieurs fenêtres à choisir les types de fichiers à rechercher, les emplacements à analyser, etc. Tout ce que vous avez à faire est de sélectionner les options que vous recherchez et de lancer l'analyse. Nous vous conseillons d'activer le "Deep Scan" avant de démarrer, sinon les capacités de scan de l'application seront limitées.
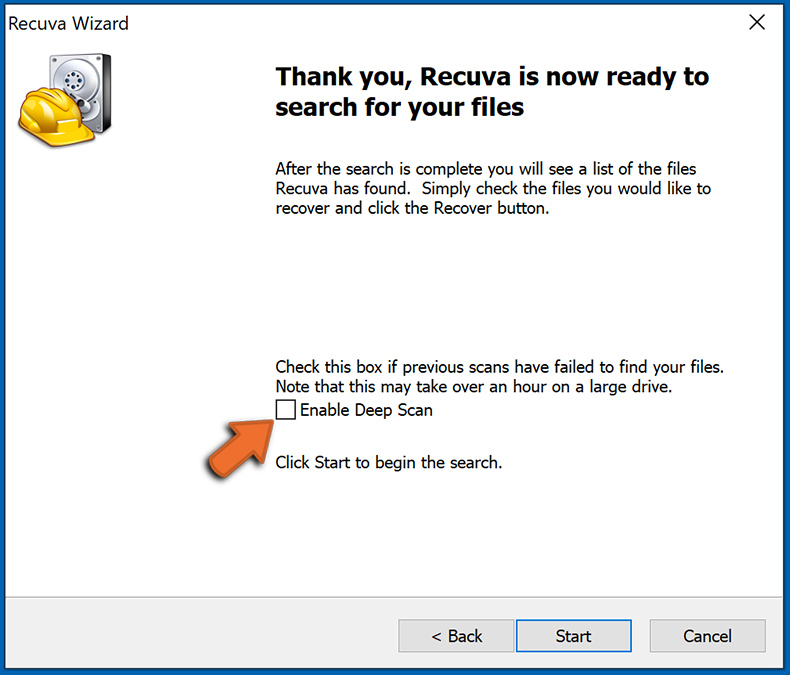
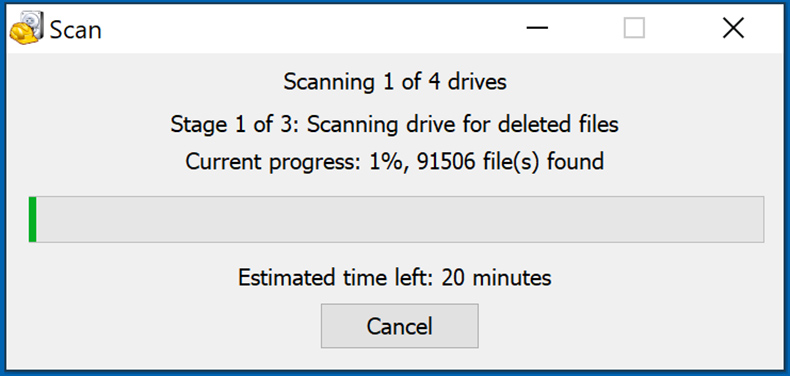
Attendez que Recuva termine l'analyse. La durée de l'analyse dépend du volume de fichiers (à la fois en quantité et en taille) que vous analysez (par exemple, l'analyse de plusieurs centaines de gigaoctets peut prendre plus d'une heure). Par conséquent, soyez patient pendant le processus. Nous déconseillons également de modifier ou de supprimer des fichiers existants, car cela pourrait interférer avec l'analyse. Si vous ajoutez des données supplémentaires (par exemple, le téléchargement de fichiers/contenu) pendant la numérisation, cela prolongera le processus :
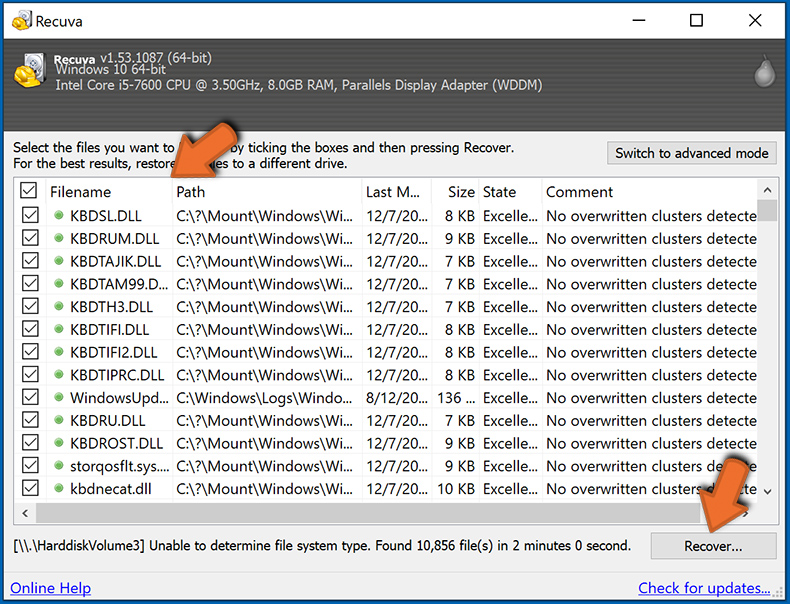
Étape 2 : Récupérez les données.
Une fois le processus terminé, sélectionnez les dossiers/fichiers que vous souhaitez restaurer et cliquez simplement sur "Récupérer". Notez que de l'espace libre sur votre disque de stockage est nécessaire pour restaurer les données :
Créez des sauvegardes de données :
Une bonne gestion des fichiers et la création de sauvegardes sont essentielles pour la sécurité des données. Par conséquent, soyez toujours très prudent et anticipez.
Gestion des partitions : Nous vous recommandons de stocker vos données dans plusieurs partitions et d'éviter de stocker des fichiers importants dans la partition qui contient l'ensemble du système d'exploitation. Si vous vous retrouvez dans une situation où vous ne pouvez pas démarrer le système et êtes obligé de formater le disque sur lequel le système d'exploitation est installé (dans la plupart des cas, c'est là que se cachent les infections de maliciels), vous perdrez toutes les données stockées sur ce lecteur. C'est l'avantage d'avoir plusieurs partitions : si vous avez tout le périphérique de stockage affecté à une seule partition, vous serez obligé de tout supprimer, cependant, créer plusieurs partitions et allouer correctement les données vous permet d'éviter de tels problèmes. Vous pouvez facilement formater une seule partition sans affecter les autres - par conséquent, l'une sera nettoyée et les autres resteront intactes, et vos données seront enregistrées. La gestion des partitions est assez simple et vous pouvez trouver toutes les informations nécessaires sur la page web de documentation de Microsoft.
Sauvegardes de données : L'une des méthodes de sauvegarde les plus fiables consiste à utiliser un périphérique de stockage externe et à le garder débranché. Copiez vos données sur un disque dur externe, une clé USB, un SSD, un disque dur ou tout autre périphérique de stockage, débranchez-le et stockez-le dans un endroit sec à l'abri du soleil et des températures extrêmes. Cette méthode est cependant assez inefficace, car des sauvegardes et des mises à jour de données doivent être effectuées régulièrement. Vous pouvez également utiliser un service cloud ou un serveur distant. Ici, une connexion Internet est nécessaire et il y a toujours un risque de faille de sécurité, bien que ce soit une occasion vraiment rare.
Nous vous recommandons d'utiliser Microsoft OneDrive pour sauvegarder vos fichiers. OneDrive vous permet de stocker vos fichiers et données personnels dans le cloud, de synchroniser des fichiers sur des ordinateurs et des appareils mobiles, ce qui vous permet d'accéder et de modifier vos fichiers à partir de tous vos appareils Windows. OneDrive vous permet d'enregistrer, de partager et de prévisualiser des fichiers, d'accéder à l'historique de téléchargement, de déplacer, de supprimer et de renommer des fichiers, ainsi que de créer de nouveaux dossiers, et bien plus encore.
Vous pouvez sauvegarder vos dossiers et fichiers les plus importants sur votre PC (vos dossiers Bureau, Documents et Images). Certaines des fonctionnalités les plus notables de OneDrive incluent la gestion des versions de fichiers, qui conserve les anciennes versions de fichiers jusqu'à 30 jours. OneDrive dispose d'une corbeille de recyclage dans laquelle tous vos fichiers supprimés sont stockés pendant une durée limitée. Les fichiers supprimés ne sont pas comptabilisés dans le cadre de l'allocation de l'utilisateur.
Le service est construit à l'aide des technologies HTML5 et vous permet de télécharger des fichiers jusqu'à 300 Mo par glisser-déposer dans le navigateur Web ou jusqu'à 10 Go via l'application de bureau OneDrive. Avec OneDrive, vous pouvez télécharger des dossiers entiers en un seul fichier ZIP contenant jusqu'à 10000 fichiers, bien qu'il ne puisse pas dépasser 15 Go par téléchargement unique.
OneDrive est livré avec 5 Go de stockage gratuit prêt à l'emploi, avec des options de stockage supplémentaires de 100 Go, 1 To et 6 To disponibles moyennant des frais d'abonnement. Vous pouvez obtenir l'un de ces plans de stockage en achetant du stockage supplémentaire séparément ou avec un abonnement Office 365.
Créer une sauvegarde de données :
Le processus de sauvegarde est le même pour tous les types de fichiers et dossiers. Voici comment vous pouvez sauvegarder vos fichiers à l'aide de Microsoft OneDrive
Étape 1 : Choisissez les fichiers/dossiers que vous souhaitez sauvegarder.
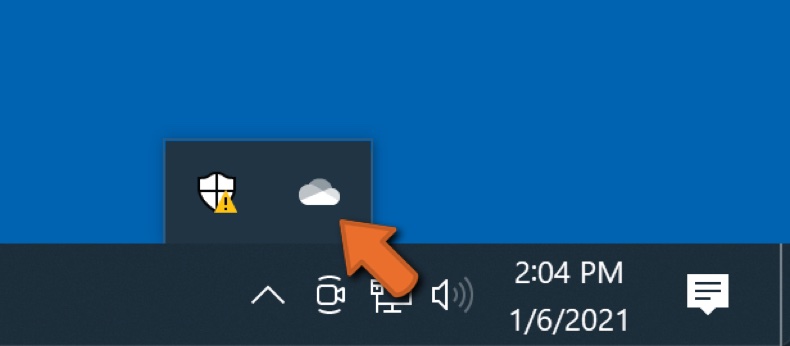
Cliquez sur l'icône du cloud OneDrive pour ouvrir le menu OneDrive. Dans ce menu, vous pouvez personnaliser vos paramètres de sauvegarde de fichiers.
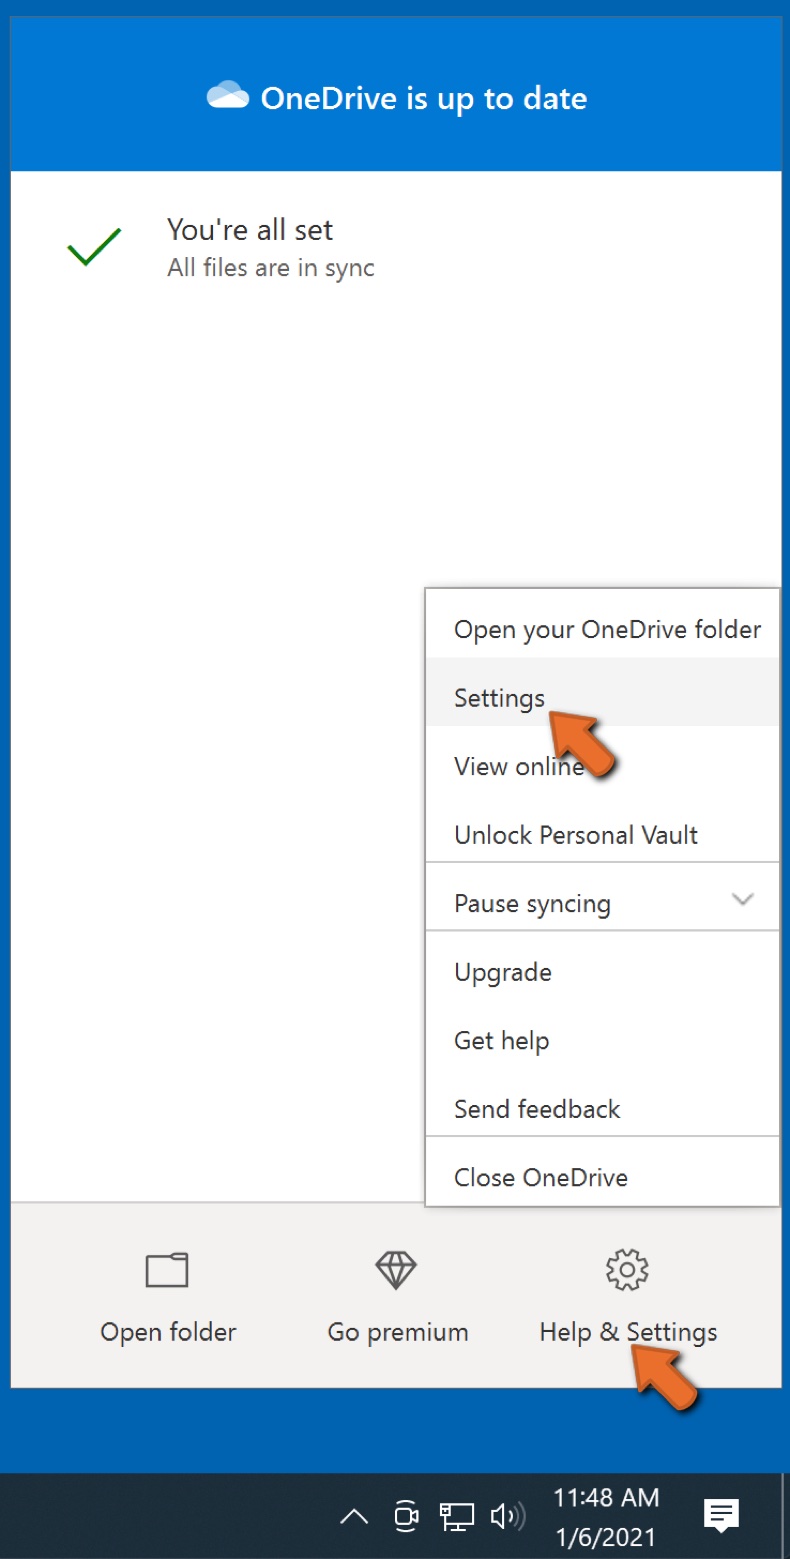
Cliquez sur Aide et paramètres, puis sélectionnez Paramètres dans le menu déroulant.
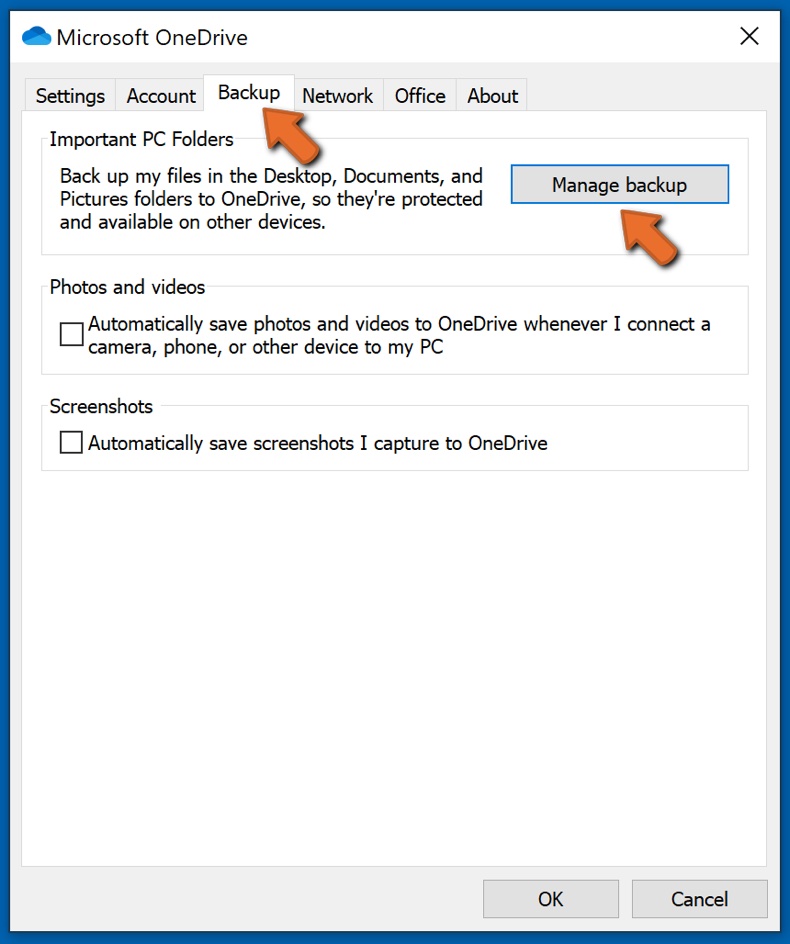
Accédez à l'onglet Sauvegarde et cliquez sur Gérer la sauvegarde.
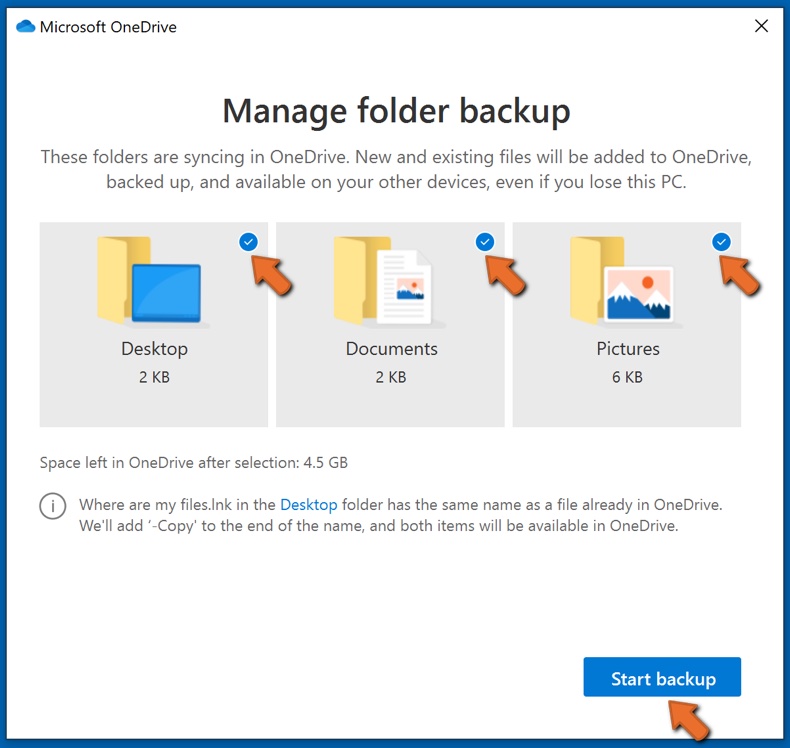
Dans ce menu, vous pouvez choisir de sauvegarder le Bureau et tous les fichiers qu'il contient, ainsi que les dossiers Documents et images , encore une fois, avec tous les fichiers qu'ils contiennent. Cliquez sur Démarrer la sauvegarde.
Désormais, lorsque vous ajoutez un fichier ou un dossier dans les dossiers Bureau et Documents et images, ils seront automatiquement sauvegardés sur OneDrive.
Pour ajouter des dossiers et des fichiers qui ne se trouvent pas aux emplacements indiqués ci-dessus, vous devez les ajouter manuellement.
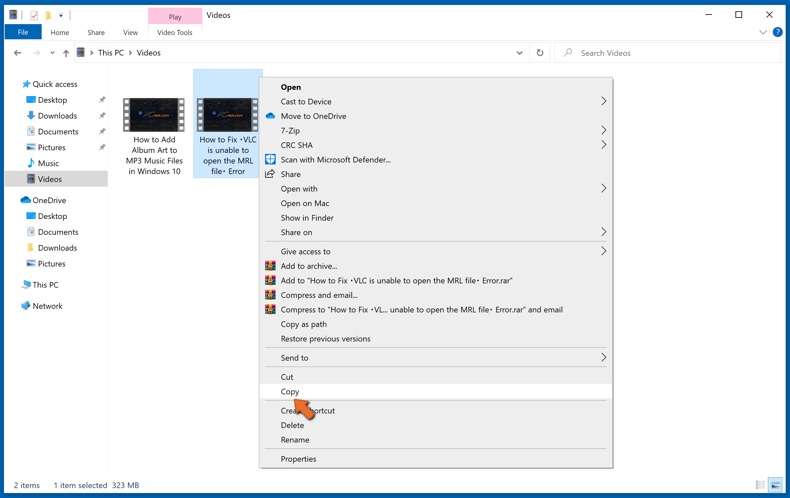
Ouvrez l'Explorateur de fichiers et accédez à l'emplacement du dossier/fichier que vous souhaitez sauvegarder. Sélectionnez l'élément, cliquez dessus avec le bouton droit de la souris et cliquez sur Copier.
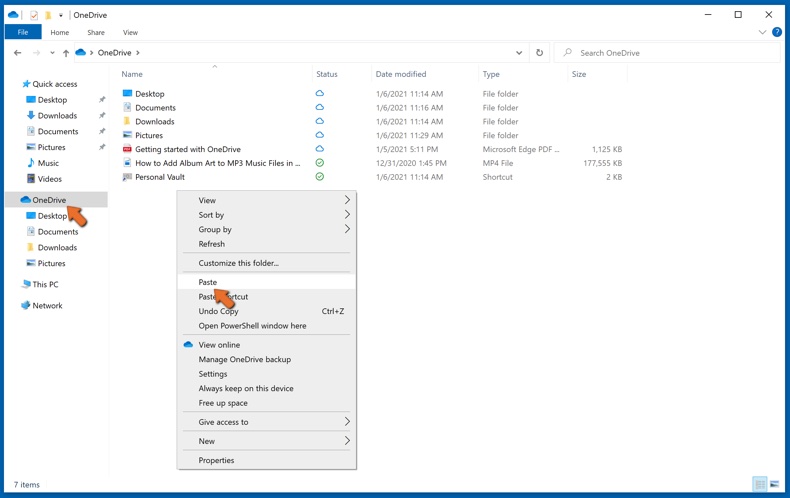
Ensuite, accédez à OneDrive, cliquez avec le bouton droit n'importe où dans la fenêtre et cliquez sur Coller. Vous pouvez également simplement faire glisser et déposer un fichier dans OneDrive. OneDrive créera automatiquement une sauvegarde du dossier/fichier.
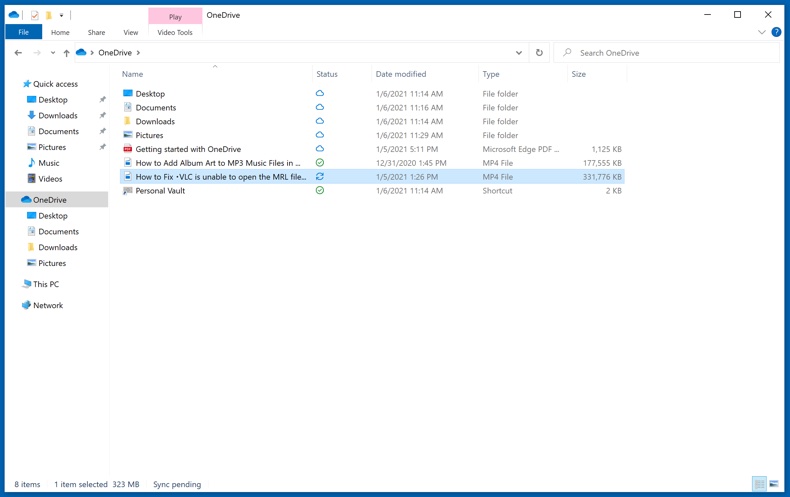
Tous les fichiers ajoutés au dossier OneDrive sont automatiquement sauvegardés dans le cloud. Le cercle vert avec la coche indique que le fichier est disponible à la fois localement et sur OneDrive, et que la version du fichier est la même sur les deux. L'icône de nuage bleu indique que le fichier n'a pas été synchronisé et n'est disponible que sur OneDrive. L'icône de synchronisation indique que le fichier est en cours de synchronisation.
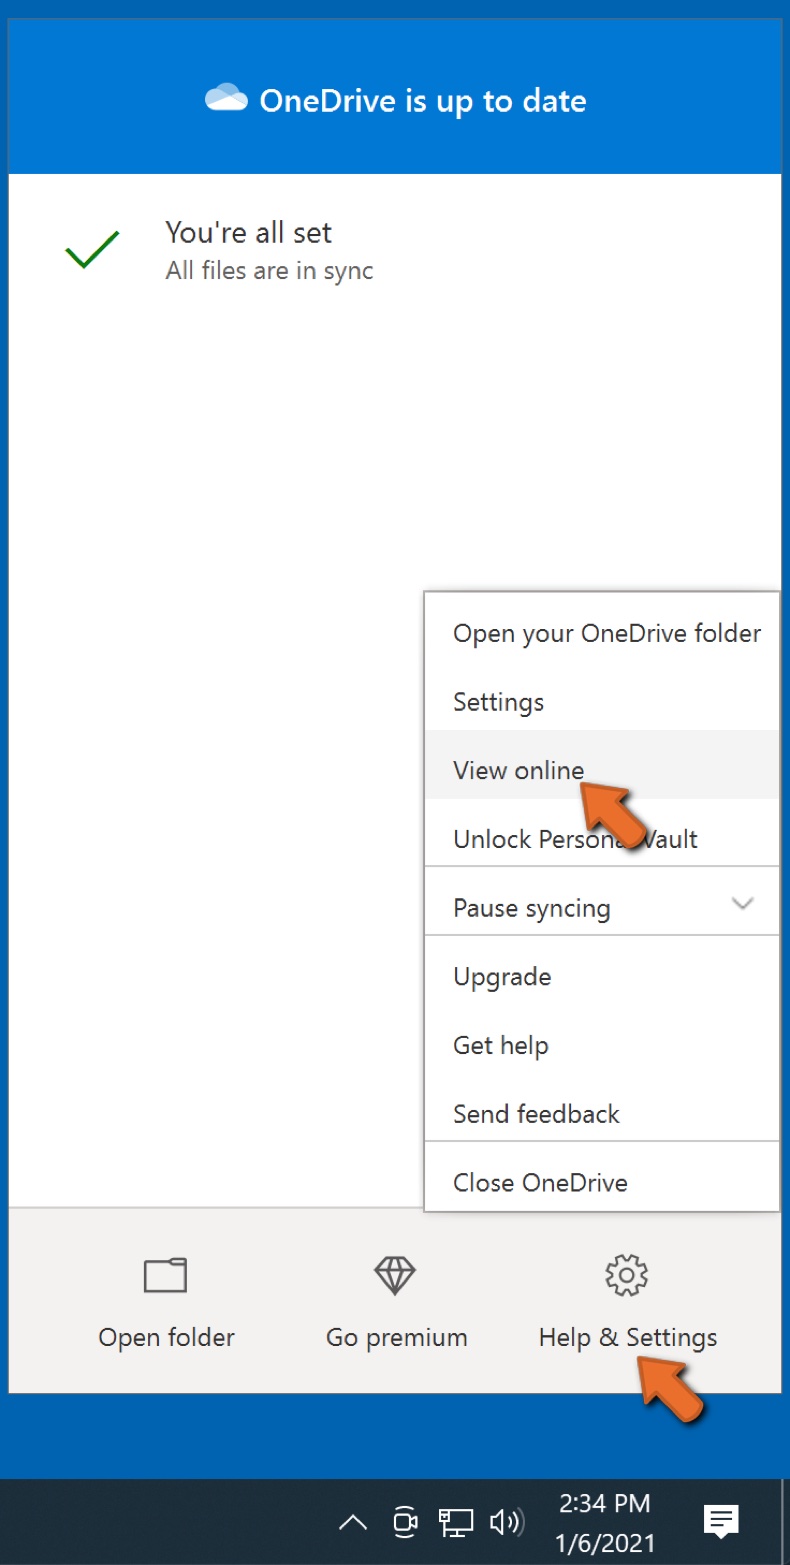
Pour accéder aux fichiers situés uniquement sur OneDrive en ligne, accédez au menu déroulant Aide et paramètres et sélectionnez Afficher en ligne.
Étape 2 : Restaurez les fichiers corrompus.
OneDrive s'assure que les fichiers restent synchronisés, de sorte que la version du fichier sur l'ordinateur est la même version sur le cloud. Cependant, si un rançongiciel a chiffré vos fichiers, vous pouvez profiter de la fonction d'historique des versions de OneDrive qui vous permettra de restaurer les versions des fichiers avant le chiffrement.
Microsoft 365 dispose d'une fonction de détection de rançongiciel qui vous avertit lorsque vos fichiers OneDrive ont été attaqués et vous guide tout au long du processus de restauration de vos fichiers. Il faut cependant noter que si vous ne disposez pas d'un abonnement Microsoft 365 payant, vous n'obtiendrez qu'une seule détection et récupération de fichiers gratuitement.
Si vos fichiers OneDrive sont supprimés, corrompus ou infectés par des maliciels, vous pouvez restaurer l'intégralité de votre OneDrive à un état antérieur. Voici comment vous pouvez restaurer l'intégralité de votre OneDrive :
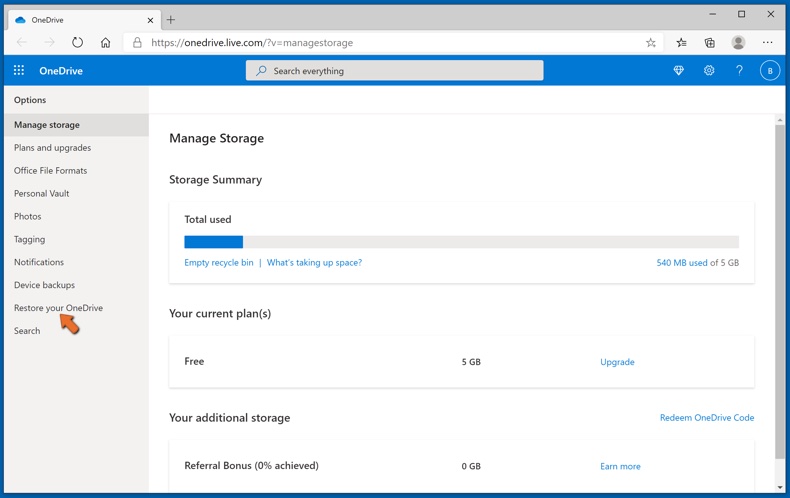
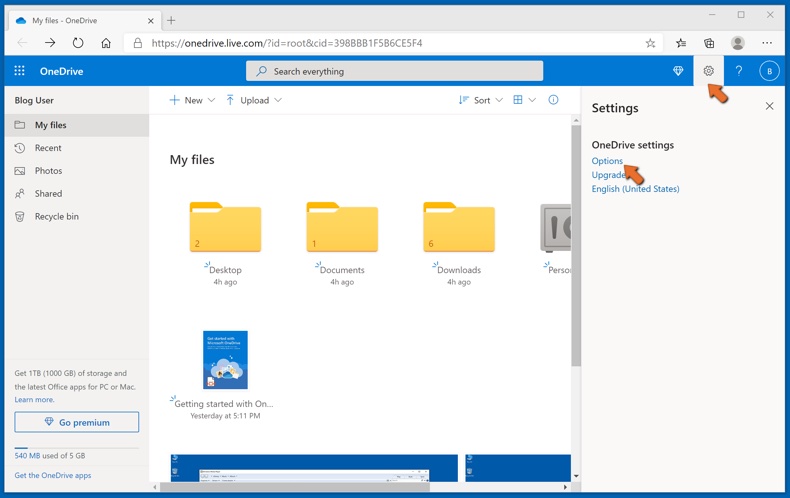
1. Si vous êtes connecté avec un compte personnel, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Options et sélectionnez Restaurer votre OneDrive.
Si vous êtes connecté avec un compte professionnel ou scolaire, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Restaurer votre OneDrive.
2. Sur la page Restaurer votre OneDrive, sélectionnez une date dans la liste déroulante. Notez que si vous restaurez vos fichiers après la détection automatique des rançongiciels, une date de restauration sera sélectionnée pour vous.
3. Après avoir configuré toutes les options de restauration de fichiers, cliquez sur Restaurer pour annuler toutes les activités que vous avez sélectionnées.
Le meilleur moyen d'éviter les dommages dus aux infections par rançongiciel est de maintenir des sauvegardes régulièrement à jour.
Foire aux questions (FAQ)
Comment mon ordinateur a-t-il été piraté et comment les pirates ont-ils chiffré mes fichiers ?
Les ransomwares pénètrent généralement dans un système lorsque la victime ouvre un fichier d'apparence ordinaire mais contenant une charge malveillante. Les voies de diffusion courantes comprennent les e-mails de phishing avec des pièces jointes infectées, les téléchargements de chevaux de Troie, les logiciels piratés, les fausses invites de mise à jour, les outils d'activation illégaux (« cracks »), la publicité malveillante et les fichiers provenant de réseaux Peer-to-Peer ou de sites de téléchargement douteux.
Comment ouvrir les fichiers « .coffin » ?
Les fichiers portant l'extension .coffin ne peuvent pas être ouverts sans déchiffrement. Les renommer ou supprimer l'extension n'a aucun effet - les données sous-jacentes ont été transformées par le processus de chiffrement et nécessitent la bonne clé pour être restaurées.
Où dois-je chercher des outils de déchiffrement gratuits pour le ransomware Coffin Locker ?
En cas d'attaque par ransomware, consultez le site web du projet No More Ransom (plus d'informations ci-dessus).
Je peux vous payer beaucoup d'argent, pouvez-vous déchiffrer mes fichiers ?
Nous ne proposons pas de services de déchiffrement. Hormis les cas où le ransomware présente de graves failles cryptographiques, il est généralement impossible de récupérer des fichiers chiffrés sans l'intervention des attaquants.
Les tiers qui proposent une récupération de fichiers payante sont souvent soit des arnaques, soit des intermédiaires qui se contentent de négocier avec les criminels en votre nom - cela vaut rarement le coût ou le risque supplémentaire.
Combo Cleaner m'aidera-t-il à supprimer le ransomware Coffin Locker ?
Oui, Combo Cleaner peut analyser votre système, détecter Coffin Locker et le supprimer. Cela dit, la suppression de l'infection ne restaure pas les fichiers déjà chiffrés - les outils antivirus ne peuvent pas annuler le chiffrement, ils peuvent seulement éliminer la menace active.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion