
Qu'est-ce que l'arnaque par e-mail « Microsoft Policies Update »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Microsoft Policies Update arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « Microsoft Policies Update » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Se faisant passer pour une notification officielle de Microsoft, il prétend faussement qu'une récente mise à jour des politiques exige que les destinataires se reconnectent à leurs applications. L'objectif est de voler les identifiants de compte Microsoft, et cet e-mail doit être ignoré.
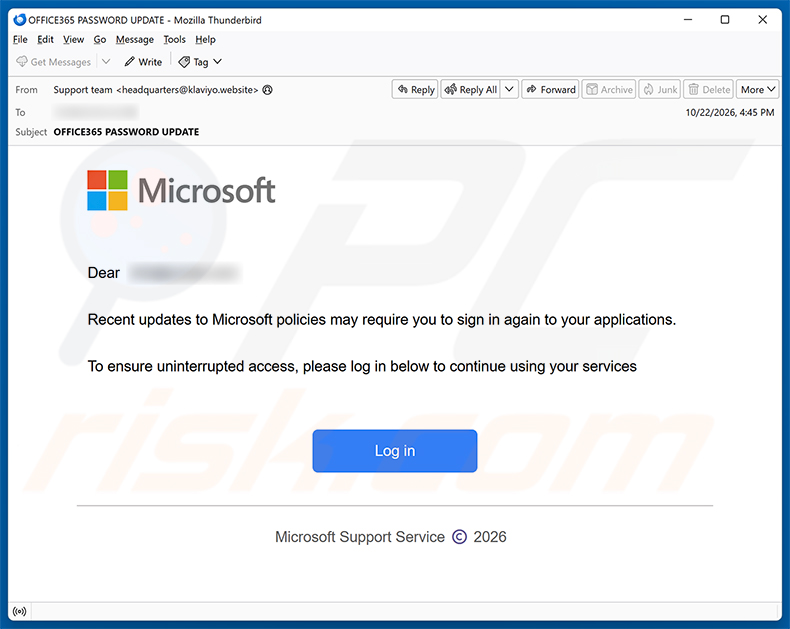
Aperçu de l'arnaque par e-mail « Microsoft Policies Update »
Cet e-mail se présente comme un avis officiel du service d'assistance de Microsoft (Microsoft Support Service). Il informe les destinataires que de récentes modifications des politiques de Microsoft pourraient les obliger à se reconnecter à leurs applications, et les incite à cliquer sur un bouton « Log in » afin de conserver un accès ininterrompu à leurs services.
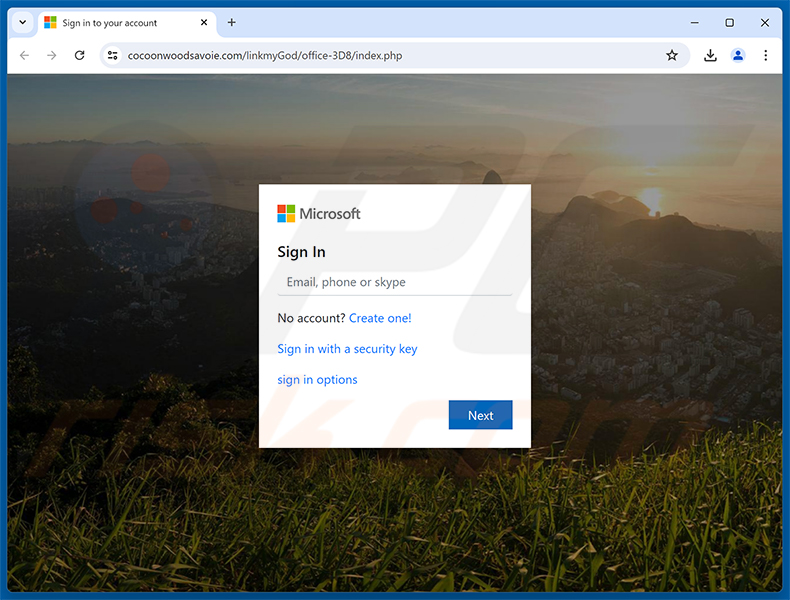
Cliquer sur ce bouton redirige le destinataire vers une fausse page de connexion hébergée sur cocoonwoodsavoie[.]com. Cette page affiche le logo de Microsoft et demande à l'utilisateur de saisir une adresse e-mail, un numéro de téléphone ou un nom d'utilisateur Skype pour continuer.
Tous les identifiants saisis sur cette page sont directement transmis aux escrocs. Un compte Microsoft compromis peut exposer les e-mails, les fichiers OneDrive et tous les services liés au compte. Si le même mot de passe est réutilisé ailleurs, ces comptes peuvent également être ciblés.
Microsoft n'a aucun lien avec cette arnaque. L'entreprise ne redirige pas les utilisateurs vers des sites web tiers pour se réauthentifier et n'envoie pas d'e-mails non sollicités exigeant une connexion immédiate via des liens externes.
| Nom | Microsoft Policies Update arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | De récentes mises à jour des politiques de Microsoft obligent le destinataire à se reconnecter |
| Déguisement | Notification de sécurité légitime de Microsoft |
| Domaine Associé | cocoonwoodsavoie[.]com |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats de l'analyseur de sites web |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe des comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up malveillantes en ligne, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de campagnes de spam de phishing
En conclusion, il s'agit d'une arnaque de phishing déguisée en avis de sécurité officiel de Microsoft. Son objectif est de voler les identifiants de connexion des comptes Microsoft au moyen d'une fausse page de connexion. Les destinataires doivent ignorer cet e-mail et éviter de cliquer sur les liens qu'il contient. Notez que les arnaques de ce type sont parfois également utilisées pour propager des malwares.
D'autres exemples d'e-mails frauduleux similaires sont Email Failure To Receive Messages, Airbus Account Activation et Abuse Complaint Regarding Your Account.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les e-mails de spam sont un vecteur courant de distribution de malwares. Les fichiers malveillants sont transmis soit en pièces jointes, soit via des liens de téléchargement intégrés au message. Ces fichiers peuvent prendre diverses formes - exécutables, documents Office, archives, PDF, fichiers JavaScript, etc. Ouvrir un tel fichier ou activer des fonctionnalités intégrées telles que des commandes macro malveillantes peut déclencher une infection.
Certains e-mails de spam ne contiennent aucune pièce jointe, mais incluent plutôt des liens menant vers des sites web compromis ou malveillants. La visite de ces pages peut déclencher silencieusement le téléchargement d'un malware, ou les utilisateurs peuvent être incités à télécharger et exécuter manuellement un fichier nuisible. Dans la plupart des cas, une forme d'interaction de l'utilisateur est nécessaire avant qu'un appareil ne soit infecté.
Comment éviter l'installation de malwares ?
Traitez les e-mails inattendus avec prudence, en particulier ceux qui exigent une action immédiate ou qui contiennent des liens et des pièces jointes. Si un message prétend provenir d'une entreprise réputée mais arrive d'une adresse sans rapport, vérifiez-le en consultant directement le site web officiel de cette entreprise plutôt qu'en cliquant sur les liens de l'e-mail.
Téléchargez uniquement des logiciels depuis les sites web officiels et les boutiques d'applications autorisées. Évitez les logiciels piratés, les générateurs de clés et les cracks, car ils sont fréquemment accompagnés de malwares cachés. Maintenir votre système d'exploitation et toutes vos applications à jour permet de combler les failles de sécurité connues que les attaquants exploitent couramment.
Utilisez un outil de sécurité réputé et maintenez-le à jour. N'autorisez pas les sites web inconnus à envoyer des notifications de navigateur. Si vous avez déjà ouvert une pièce jointe suspecte, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement tout malware infiltré.
Texte présenté dans l'e-mail « Microsoft Policies Update » :
Subject: OFFICE365 PASSWORD UPDATE
Dear ********
Recent updates to Microsoft policies may require you to sign in again to your applications.
To ensure uninterrupted access, please log in below to continue using your services
[Log in]Microsoft Support Service ©️ 2026
Un faux site web Microsoft utilisé dans cette arnaque :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Microsoft Policies Update arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
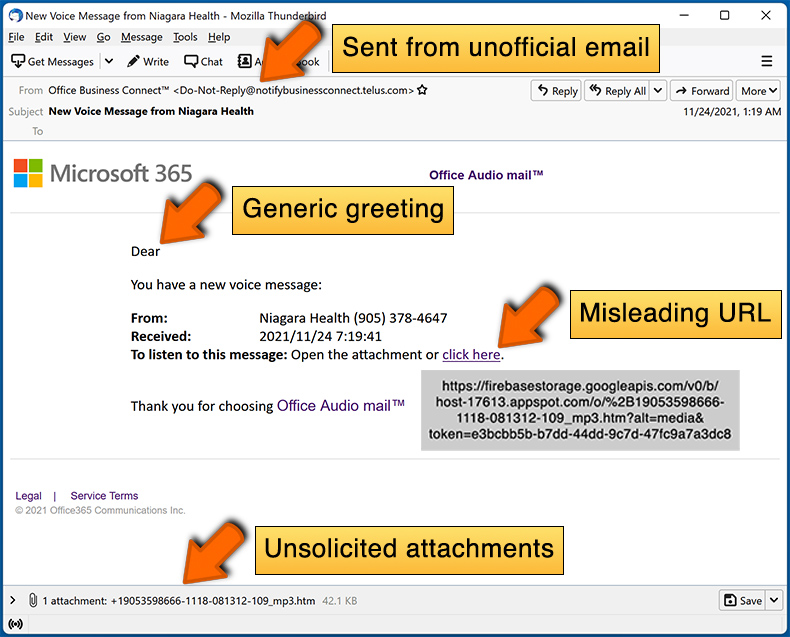
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Les e-mails frauduleux de ce type sont envoyés en masse à un grand nombre d'adresses à la fois. Les cybercriminels obtiennent les adresses e-mail par le biais de fuites de données, de sites web faux ou compromis, et d'autres moyens similaires. Ces campagnes ne ciblent pas les personnes individuellement.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Changez immédiatement le mot de passe de votre compte Microsoft. Mettez également à jour le mot de passe de tous les autres comptes sur lesquels les mêmes identifiants étaient utilisés. Si vous avez communiqué des informations financières, contactez votre banque ou l'émetteur de votre carte dès que possible.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Cela dépend du type de fichier. Les fichiers exécutables peuvent compromettre un système dès leur exécution. Les documents tels que les fichiers Word ou PDF nécessitent généralement des étapes supplémentaires, comme l'activation de macros ou l'exécution d'un programme d'installation, avant de causer des dommages. Le niveau de risque dépend en définitive du format du fichier et des actions effectuées.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Le simple fait de lire ou de consulter un e-mail n'infecte pas un ordinateur. Une infection nécessite une interaction directe - ouvrir une pièce jointe ou cliquer sur un lien malveillant. Si vous n'avez fait ni l'un ni l'autre, votre ordinateur ne court aucun risque à cause de cet e-mail.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans une pièce jointe d'e-mail ?
Combo Cleaner peut détecter et supprimer la grande majorité des malwares connus. Une analyse complète du système est fortement recommandée, car certaines menaces sophistiquées se cachent profondément dans le système et peuvent ne pas être détectées par une analyse rapide.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion