

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de logiciel malveillant est Regulus ?
Regulus est un ransomware que nos chercheurs ont découvert en examinant de nouveaux fichiers soumis sur VirusTotal. Il chiffre les fichiers des victimes et exige un paiement en échange d'un outil de déchiffrement. Les attaquants prétendent également voler des données sensibles et menacent de les divulguer publiquement si la rançon n'est pas payée.
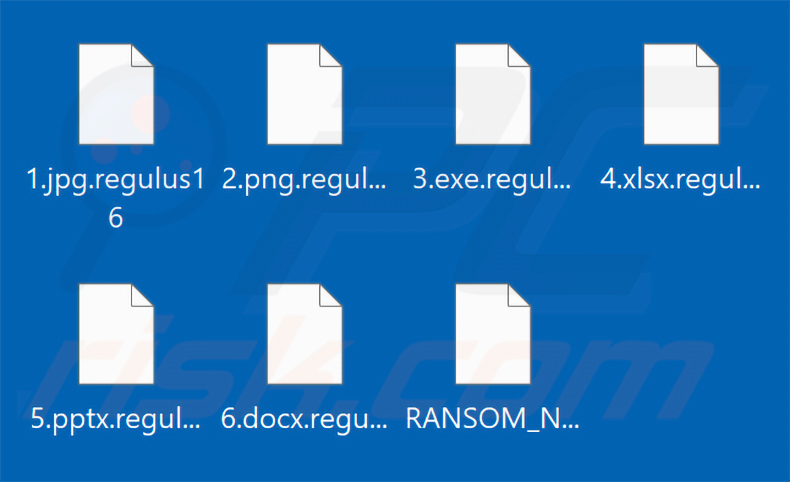
Sur notre machine de test, Regulus a ajouté une extension « .regulus16 » à chaque fichier chiffré - le chiffre de cette extension peut varier selon la variante du ransomware. Un fichier initialement nommé « 1.jpg » est devenu « 1.jpg.regulus16 », « 2.png » est devenu « 2.png.regulus16 », et ainsi de suite. Après avoir chiffré les fichiers, le ransomware a créé une demande de rançon dans un fichier HTML intitulé « RANSOM_NOTE.html ».
Capture d'écran des fichiers chiffrés par le ransomware Regulus :
Aperçu de la demande de rançon
La demande de rançon est un fichier HTML nommé RANSOM_NOTE.html qui s'ouvre dans le navigateur par défaut de la victime. Elle informe les victimes que le réseau de leur entreprise a été compromis et que des données hautement confidentielles ont été collectées et déplacées vers un serveur privé.
Les victimes sont averties de ne pas renommer ni modifier les fichiers chiffrés, car les tentatives de restauration par des tiers pourraient les corrompre définitivement. Le message indique que les données volées seront publiées ou vendues à un revendeur si aucun paiement n'est effectué.
Pour établir le contact, les victimes sont invitées à écrire à recovery2@salamati.vip ou recovery2@amniyat.xyz. Le message recommande d'utiliser un compte Proton ou Hotmail et déconseille Gmail. Une adresse de discussion Tor est également indiquée comme canal de contact alternatif.
Les attaquants proposent de déchiffrer gratuitement deux à trois fichiers non importants afin de prouver qu'ils peuvent restaurer les données. Ils préviennent que le prix de la rançon augmentera si le contact n'est pas établi dans les 72 heures et mettent fortement en garde contre le recours à tout service de récupération tiers.
Aperçu du ransomware Regulus
Regulus utilise une approche de double extorsion : il chiffre les fichiers tout en prétendant simultanément voler des données sensibles de l'entreprise. Les victimes qui refusent de payer risquent de voir leurs informations vendues ou publiées en ligne.
La récupération des fichiers chiffrés par un ransomware sans l'intervention des attaquants n'est généralement pas possible. Les seules exceptions concernent les programmes présentant de graves failles de programmation qui permettent un déchiffrement indépendant.
Il n'est pas recommandé de payer la rançon. Les cybercriminels prennent souvent le paiement et ne fournissent jamais d'outil de déchiffrement fonctionnel, laissant les victimes sans rien.
Pour empêcher Regulus de chiffrer davantage de données, il doit être supprimé du système immédiatement. Cela dit, la suppression du ransomware ne restaurera pas les fichiers déjà chiffrés. La récupération dépend de la disponibilité d'une sauvegarde saine réalisée avant l'infection. Les sauvegardes stockées dans plusieurs emplacements - serveurs distants et périphériques hors ligne - offrent la meilleure protection contre une perte totale des données.
Le ransomware en général
L'objectif du ransomware est simple : extorquer de l'argent en prenant en otage les fichiers des victimes. Ceux qui n'ont pas de sauvegardes récentes n'ont souvent aucun moyen viable de récupérer leurs données. Nous avons examiné des milliers de ces programmes. Bien que la méthode globale soit constante, les différences majeures incluent les algorithmes de chiffrement symétrique ou asymétrique utilisés et le montant de la rançon exigée.
D'autres exemples de ransomware sont NoxLock, qTox et InWatch.
Comment le ransomware a-t-il infecté mon ordinateur ?
Le ransomware est le plus souvent diffusé via des e-mails de phishing. Les attaquants les déguisent en messages ordinaires - notifications de colis, factures ou documents liés au travail - et y intègrent des liens ou des pièces jointes malveillants.
Parmi les autres sources courantes figurent les logiciels piratés, les outils d'activation illégaux (cracks), les fausses mises à jour de logiciels et les sites de partage de fichiers peu fiables. Les types de fichiers couramment utilisés pour diffuser un ransomware comprennent les documents Microsoft Office contenant des macros malveillantes, les archives compressées, les exécutables et les fichiers JavaScript.
Les chevaux de Troie sont également utilisés pour déployer silencieusement un ransomware dans le cadre d'une infection plus large. Les publicités malveillantes et les réseaux peer-to-peer complètent les canaux de distribution les plus courants.
| Nom | Virus Regulus |
| Type De Menace | Ransomware, Virus de cryptage, Verrouilleur de fichiers |
| Extension Des Fichiers Chiffrés | .regulus16 (le chiffre dans l'extension peut varier selon la variante du ransomware, par exemple .regulus1, .regulus2) |
| Message De Demande De Rançon | RANSOM_NOTE.html |
| Décrypteur Gratuit Disponible ? | Non |
| Contact Des Cybercriminels | recovery2@salamati.vip, recovery2@amniyat.xyz, site web Tor fourni dans la demande de rançon |
| Noms De Détection | Avast (Win64:MalwareX-gen [Ransom]), Combo Cleaner (Gen:Heur.Ransom.REntS.Gen.1), ESET-NOD32 (Win64/Filecoder.Dementor.A Trojan), Kaspersky (HEUR:Trojan-Ransom.Win64.Generic), Microsoft (Ransom:Win64/Dementor.NSN!MTB), Liste Complète Des Détections (VirusTotal) |
| Symptômes | Impossible d'ouvrir les fichiers stockés sur votre ordinateur, des fichiers auparavant fonctionnels ont désormais une extension différente (par exemple, my.docx.locked). Un message de demande de rançon est affiché sur votre bureau. Les cybercriminels exigent le paiement d'une rançon (généralement en bitcoins) pour déverrouiller vos fichiers. |
| Méthodes De Distribution | Pièces jointes d'e-mails infectées (macros), sites web de torrents, publicités malveillantes. |
| Dommages | Tous les fichiers sont chiffrés et ne peuvent être ouverts sans payer une rançon. Des chevaux de Troie voleurs de mots de passe et des infections malveillantes supplémentaires peuvent être installés en même temps qu'une infection par ransomware. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Comment se protéger des infections par ransomware ?
La protection la plus efficace contre les ransomwares est un comportement prudent en ligne. Traitez les e-mails inattendus et leurs pièces jointes avec méfiance, et téléchargez des logiciels uniquement depuis les sites officiels des développeurs ou des boutiques vérifiées. Évitez les programmes piratés et les outils d'activation sans licence.
Maintenez à jour les logiciels installés et votre système d'exploitation, et utilisez en permanence un antivirus réputé. Si votre ordinateur est déjà infecté par Regulus, nous vous recommandons d'exécuter une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement ce ransomware.
Capture d'écran de la demande de rançon de Regulus (« RANSOM_NOTE.html ») :
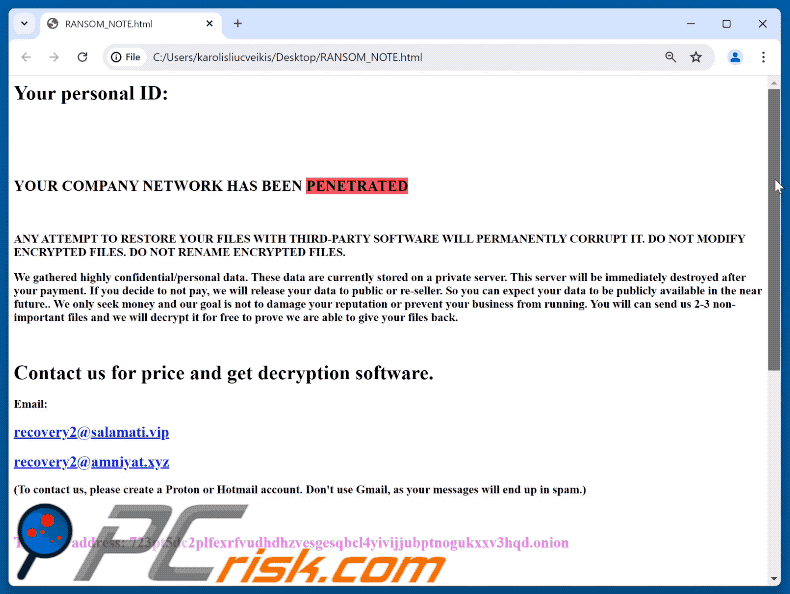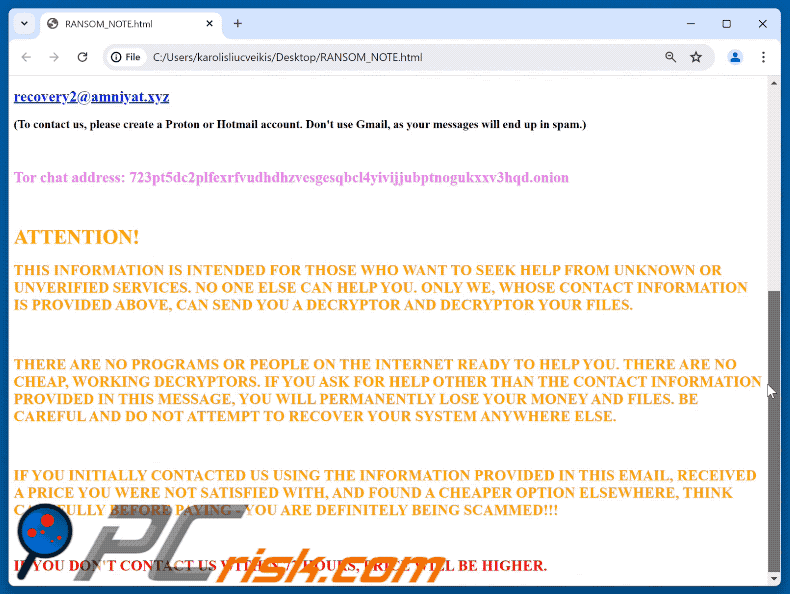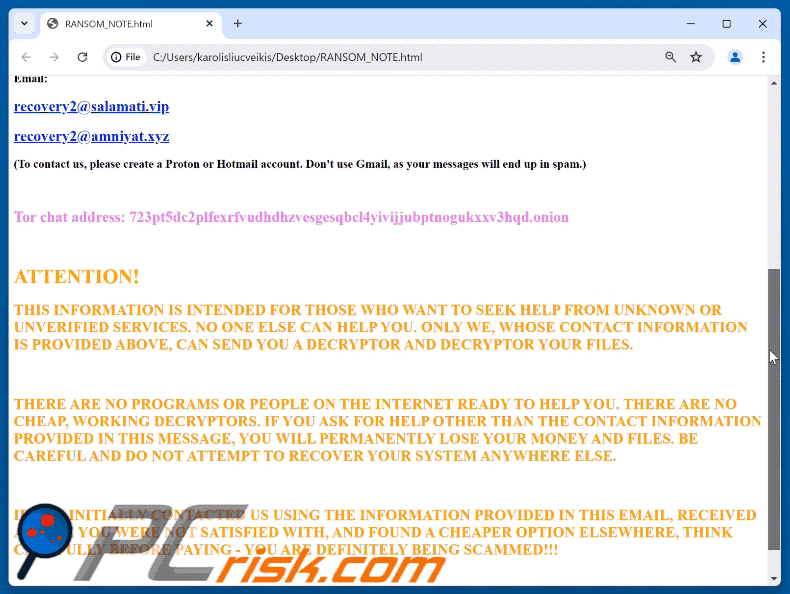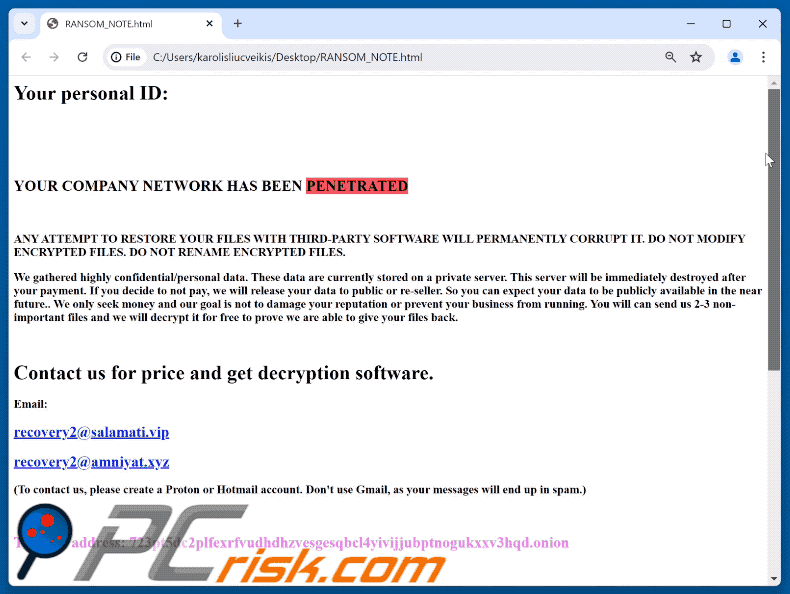
Texte présenté dans cette demande de rançon :
Your personal ID:
Key ID: -YOUR COMPANY NETWORK HAS BEEN PENETRATED
ANY ATTEMPT TO RESTORE YOUR FILES WITH THIRD-PARTY SOFTWARE WILL PERMANENTLY CORRUPT IT. DO NOT MODIFY ENCRYPTED FILES. DO NOT RENAME ENCRYPTED FILES.
We gathered highly confidential/personal data. These data are currently stored on a private server. This server will be immediately destroyed after your payment. If you decide to not pay, we will release your data to public or re-seller. So you can expect your data to be publicly available in the near future..
We only seek money and our goal is not to damage your reputation or prevent your business from running. You will can send us 2-3 non-important files and we will decrypt it for free to prove we are able to give your files back.
Contact us for price and get decryption software.
Email:
recovery2@salamati.vip
recovery2@amniyat.xyz
(To contact us, please create a Proton or Hotmail account. Don't use Gmail, as your messages will end up in spam.)Tor chat address: [.onion address]
ATTENTION!
THIS INFORMATION IS INTENDED FOR THOSE WHO WANT TO SEEK HELP FROM UNKNOWN OR UNVERIFIED SERVICES. NO ONE ELSE CAN HELP YOU. ONLY WE, WHOSE CONTACT INFORMATION IS PROVIDED ABOVE, CAN SEND YOU A DECRYPTOR AND DECRYPTOR YOUR FILES.THERE ARE NO PROGRAMS OR PEOPLE ON THE INTERNET READY TO HELP YOU. THERE ARE NO CHEAP, WORKING DECRYPTORS. IF YOU ASK FOR HELP OTHER THAN THE CONTACT INFORMATION PROVIDED IN THIS MESSAGE, YOU WILL PERMANENTLY LOSE YOUR MONEY AND FILES. BE CAREFUL AND DO NOT ATTEMPT TO RECOVER YOUR SYSTEM ANYWHERE ELSE.
IF YOU INITIALLY CONTACTED US USING THE INFORMATION PROVIDED IN THIS EMAIL, RECEIVED A PRICE YOU WERE NOT SATISFIED WITH, AND FOUND A CHEAPER OPTION ELSEWHERE, THINK CAREFULLY BEFORE PAYING - YOU ARE DEFINITELY BEING SCAMMED!!!
IF YOU DON'T CONTACT US WITHIN 72 HOURS, PRICE WILL BE HIGHER.
Suppression du ransomware Regulus :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Vidéo suggérant les étapes à suivre en cas d'infection par un rançongiciel :
Menu rapide :
- Qu'est-ce que Virus Regulus ?
- ETAPE 1. Signaler les rançongiciels aux autorités.
- ETAPE 2. Isoler le périphérique infecté.
- ETAPE 3. Identification de l'infection par le rançongiciel.
- ETAPE 4. Recherche d'outils de décryptage du rançongiciel.
- ETAPE 5. Restauration de fichiers avec des outils de récupération de données.
- ETAPE 6. Création de sauvegardes de données.
Si vous êtes victime d'une attaque par rançongiciel, nous vous recommandons de signaler cet incident aux autorités. En fournissant des informations aux organismes chargés de l'application de la loi, vous aiderez à suivre la cybercriminalité et potentiellement à poursuivre les attaquants. Voici une liste d'autorités où vous devez signaler une attaque par rançongiciel. Pour obtenir la liste complète des centres de cybersécurité locaux et des informations sur les raisons pour lesquelles vous devez signaler les attaques par rançongiciel, lisez cet article.
Liste des autorités locales où les attaques par rançongiciel doivent être signalées (choisissez-en une en fonction de votre adresse de résidence) :
 USA - Internet Crime Complaint Centre IC3
 Royaume-Uni - Action Fraud
 Espagne - Police nationale
 France - Ministère de l'Intérieur
 Allemagne - Police
 Italie - Police d'État
 Pays - Bas - Police
 Pologne - Police
 Portugal - Police judiciaire
Isoler le périphérique infecté :
Certaines infections de type rançongiciel sont conçues pour crypter les fichiers des périphériques de stockage externes, les infecter et même se propager sur tout le réseau local. Pour cette raison, il est très important d'isoler le périphérique infecté (ordinateur) dès que possible.
Étape 1 : Déconnectez-vous d'Internet.
Le moyen le plus simple de déconnecter un ordinateur d'Internet est de débrancher le câble Ethernet de la carte mère, cependant, certains appareils sont connectés via un réseau sans fil et pour certains utilisateurs (en particulier ceux qui ne sont pas particulièrement férus de technologie), la déconnexion des câbles peut sembler gênant. Par conséquent, vous pouvez également déconnecter le système manuellement via le panneau de configuration :
Accédez au "Panneau de configuration", cliquez sur la barre de recherche dans le coin supérieur droit de l'écran, entrez dans "Centre Réseau et partage" et sélectionnez le résultat de la recherche :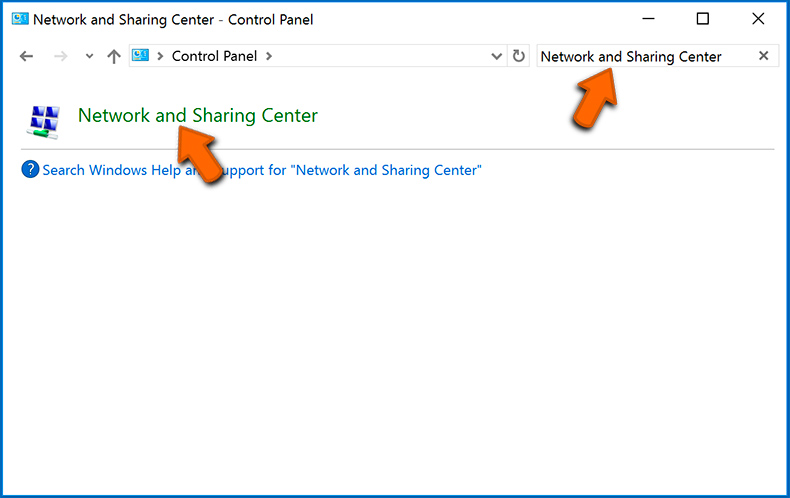
Cliquez sur l'option "Modifier les paramètres de la carte" dans le coin supérieur gauche de la fenêtre :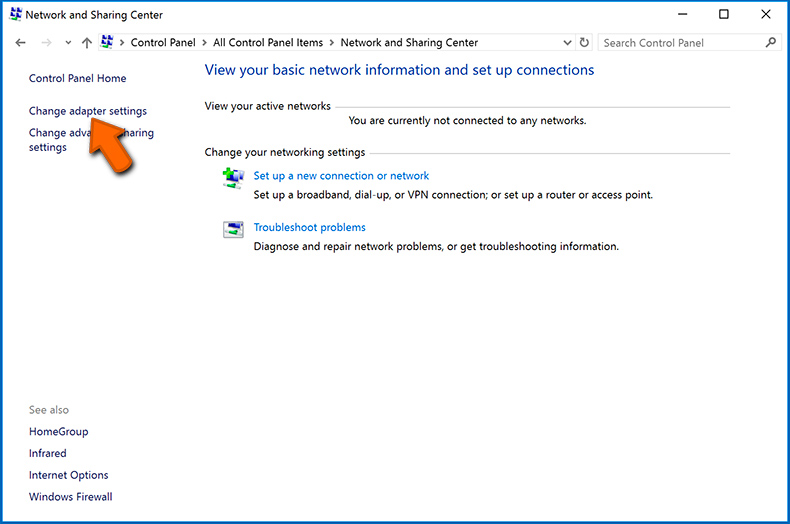
Faites un clic droit sur chaque point de connexion et sélectionnez "Désactiver". Une fois désactivé, le système ne sera plus connecté à Internet. Pour réactiver les points de connexion, cliquez simplement à nouveau avec le bouton droit de la souris et sélectionnez "Activer".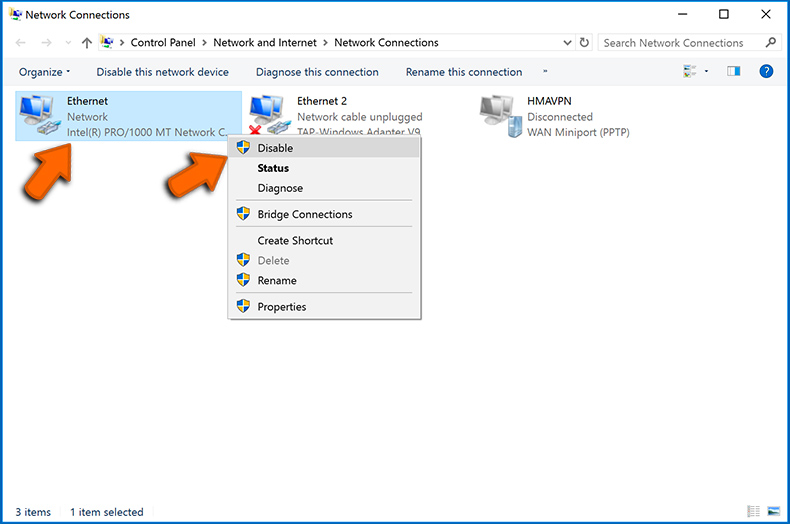
Étape 2 : Débranchez tous les périphériques de stockage.
Comme mentionné ci-dessus, les rançongiciels peuvent crypter les données et infiltrer tous les périphériques de stockage connectés à l'ordinateur. Pour cette raison, tous les périphériques de stockage externes (lecteurs flash, disques durs portables, etc.) doivent être déconnectés immédiatement, cependant, nous vous conseillons vivement d'éjecter chaque périphérique avant de se déconnecter pour éviter la corruption des données :
Accédez au "Poste de travail", faites un clic droit sur chaque appareil connecté et sélectionnez "Éjecter":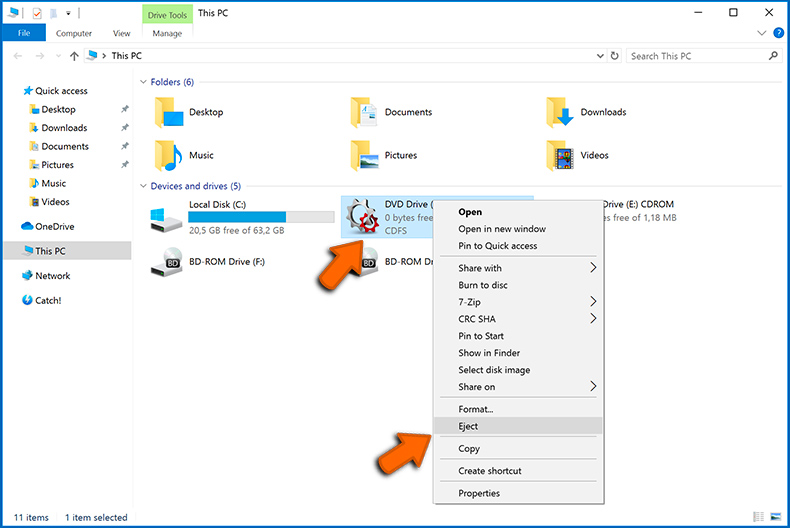
Étape 3 : Déconnexion des comptes de stockage cloud.
Certains rançongiciels peuvent être capables de détourner un logiciel qui gère les données stockées dans "le Cloud". Par conséquent, les données peuvent être corrompues/cryptées. Pour cette raison, vous devez vous déconnecter de tous les comptes de stockage cloud dans les navigateurs et autres logiciels associés. Vous devez également envisager de désinstaller temporairement le logiciel de gestion du cloud jusqu'à ce que l'infection soit complètement supprimée.
Identifiez l'infection par le rançongiciel :
Pour gérer correctement une infection, il faut d'abord l'identifier. Certaines infections de rançongiciel utilisent des messages de demande de rançon en guise d'introduction (voir le fichier texte du rançongiciel WALDO ci-dessous).
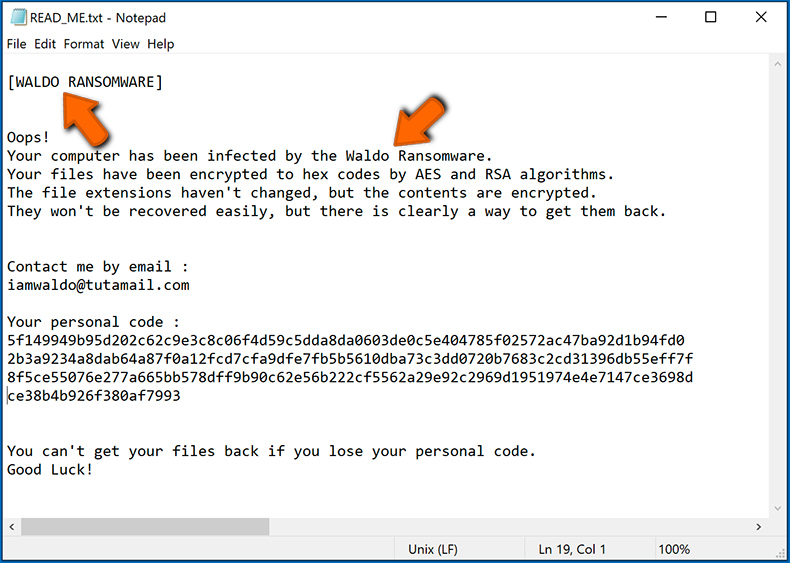
Ceci est cependant rare. Dans la plupart des cas, les infections par rançongiciel délivrent plus de messages directs indiquant simplement que les données sont cryptées et que les victimes doivent payer une sorte de rançon. Notez que les infections de type rançongiciel génèrent généralement des messages avec des noms de fichiers différents (par exemple, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Par conséquent, utiliser le nom d'un message de rançon peut sembler un bon moyen d'identifier l'infection. Le problème est que la plupart de ces noms sont génériques et que certaines infections utilisent les mêmes noms, même si les messages livrés sont différents et les infections elles-mêmes ne sont pas liées. Par conséquent, l'utilisation du seul nom de fichier du message peut être inefficace et même entraîner une perte permanente de données (par exemple, en tentant de déchiffrer des données à l'aide d'outils conçus pour différentes infections de rançongiciel, les utilisateurs risquent de finir par endommager les fichiers et le décryptage ne seront plus possibles même avec le bon outil).
Une autre façon d'identifier une infection rançongiciel consiste à vérifier l'extension de fichier, qui est ajoutée à chaque fichier crypté. Les infections par rançongiciel sont souvent nommées par les extensions qu'elles ajoutent (voir les fichiers cryptés par le rançongiciel Qewe ci-dessous).
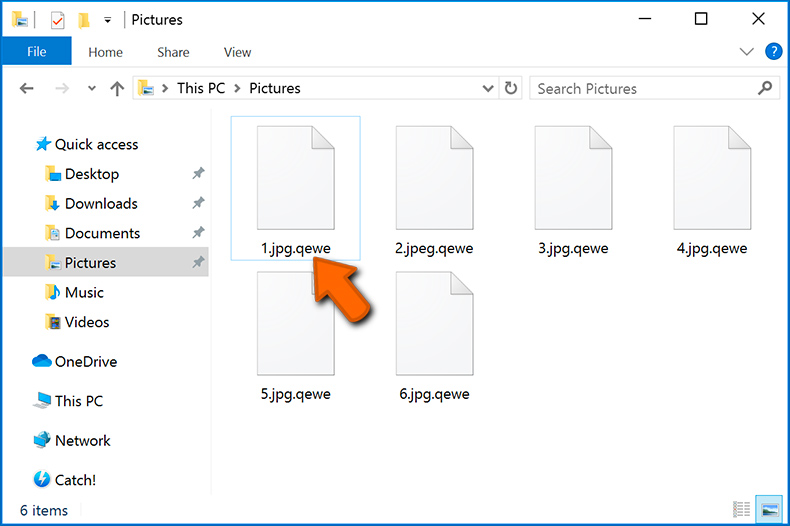
Cependant, cette méthode n'est efficace que lorsque l'extension ajoutée est unique - de nombreuses infections de rançongiciel ajoutent une extension générique (par exemple, ".encrypted", ".enc", ".crypted", ".locked", etc.). Dans ces cas, l'identification du rançongiciel par son extension ajoutée devient impossible.
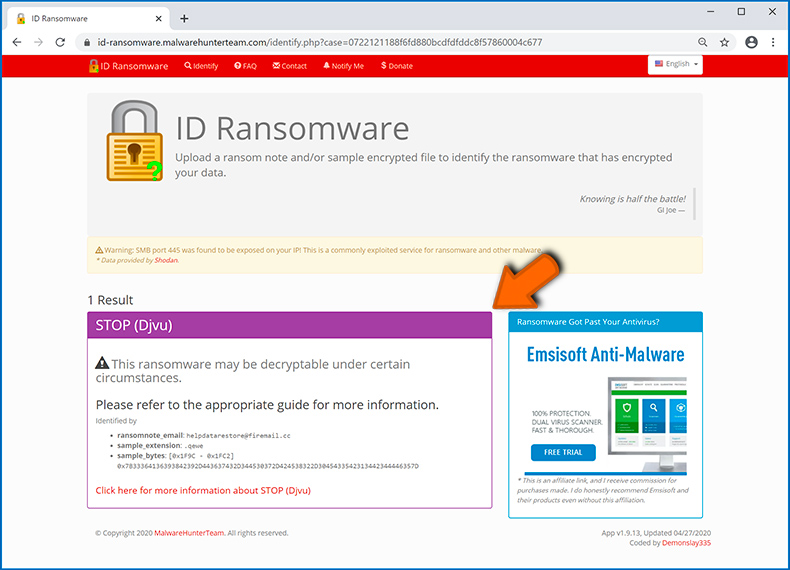
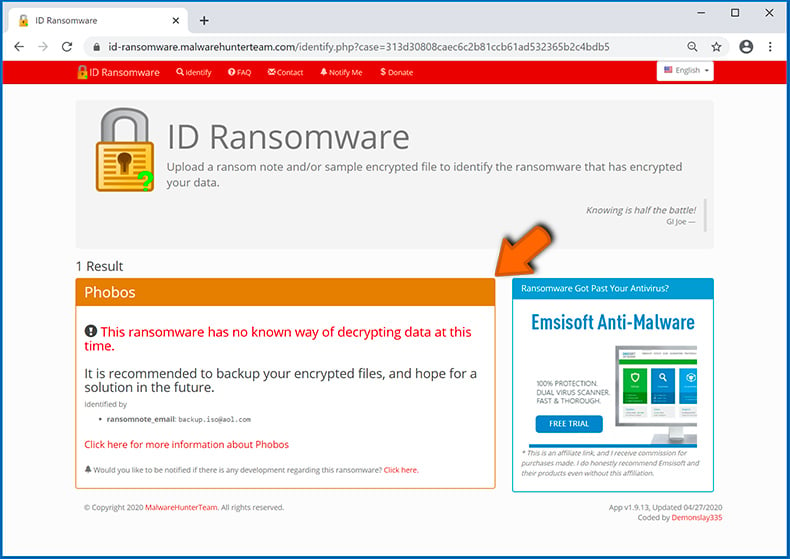
L'un des moyens les plus simples et les plus rapides d'identifier une infection par rançongiciel consiste à utiliser le site Web d'intentification des rançongiciels ID Ransomware. Ce service prend en charge la plupart des infections de rançongiciel existantes. Les victimes téléchargent simplement le message de rançon et/ou un fichier crypté (nous vous conseillons de télécharger les deux si possible).
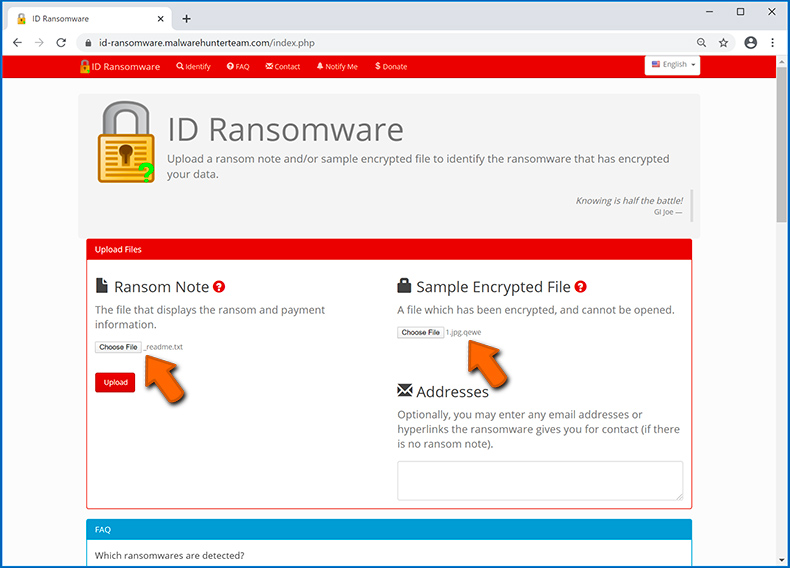
Le rançongiciel sera identifié en quelques secondes et vous recevrez divers détails, tels que le nom de la famille des maliciels à laquelle appartient l'infection, s'il est déchiffrable, etc.
Exemple 1 (rançongiciel Qewe [Stop/Djvu]) :
Exemple 2 (rançongiciel .iso [Phobos]) :
Si vos données sont cryptées par un rançongiciel qui n'est pas pris en charge par ID Ransomware, vous pouvez toujours essayer de rechercher sur Internet en utilisant certains mots clés (par exemple, titre du message de rançon, extension de fichier, courriels de contact fournis, adresses de portefeuilles électroniques, etc.).
Rechercher des outils de décryptage de rançongiciel :
Les algorithmes de cryptage utilisés par la plupart des infections de type rançongiciel sont extrêmement sophistiqués et, si le cryptage est effectué correctement, seul le développeur est capable de restaurer les données. En effet, le décryptage nécessite une clé spécifique, qui est générée lors du cryptage. La restauration des données sans la clé est impossible. Dans la plupart des cas, les cybercriminels stockent les clés sur un serveur distant, plutôt que d'utiliser la machine infectée comme hôte. Dharma (CrySis), Phobos et d'autres familles d'infections de rançongiciel haut de gamme sont pratiquement sans faille, et donc la restauration des données cryptées sans la participation des développeurs est tout simplement impossible. Malgré cela, il existe des dizaines d'infections de type rançongiciel qui sont peu développées et contiennent un certain nombre de failles (par exemple, l'utilisation de clés de cryptage/décryptage identiques pour chaque victime, des clés stockées localement, etc.).
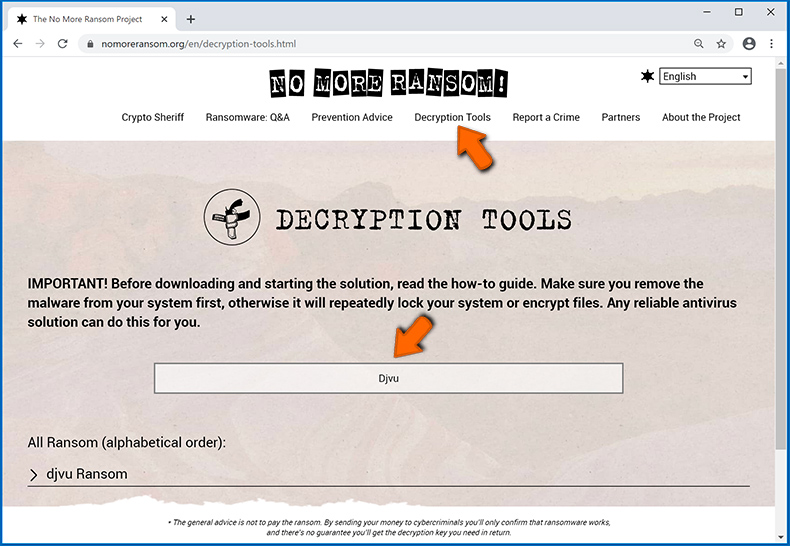
Trouver le bon outil de décryptage sur Internet peut être très frustrant. Pour cette raison, nous vous recommandons d'utiliser le projet No More Ransom et c'est là que l'identification de l'infection par le rançongiciel est utile. Le site Web du projet No More Ransom contient une section "Outils de décryptage" avec une barre de recherche. Entrez le nom du rançongiciel identifié, et tous les décrypteurs disponibles (le cas échéant) seront répertoriés.
Restaurer les fichiers avec des outils de récupération de données :
En fonction de la situation (qualité de l'infection par rançongiciel, type d'algorithme de cryptage utilisé, etc.), la restauration des données avec certains outils tiers peut être possible. Par conséquent, nous vous conseillons d'utiliser l'outil Recuva développé par CCleaner. Cet outil prend en charge plus d'un millier de types de données (graphiques, vidéo, audio, documents, etc.) et il est très intuitif (peu de connaissances sont nécessaires pour récupérer des données). De plus, la fonction de récupération est entièrement gratuite.
Étape 1 : Effectuez une analyse.
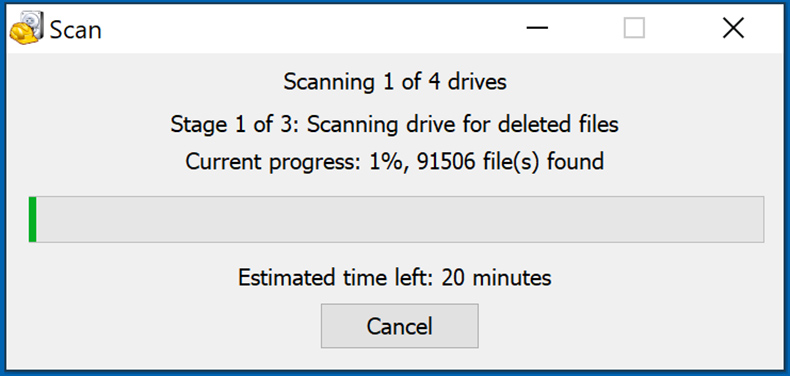
Exécutez l'application Recuva et suivez l'assistant. Vous serez invité par plusieurs fenêtres à choisir les types de fichiers à rechercher, les emplacements à analyser, etc. Tout ce que vous avez à faire est de sélectionner les options que vous recherchez et de lancer l'analyse. Nous vous conseillons d'activer le "Deep Scan" avant de démarrer, sinon les capacités de scan de l'application seront limitées.
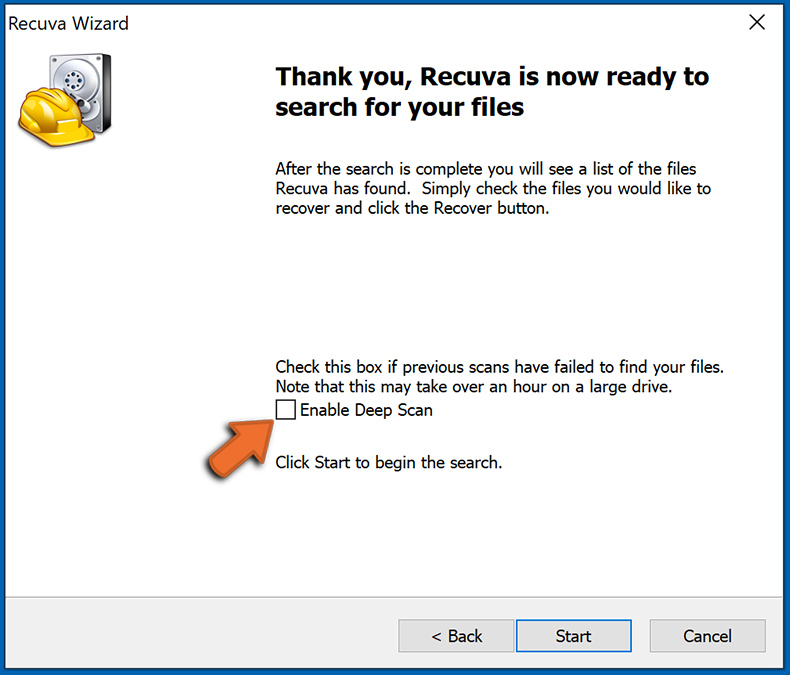
Attendez que Recuva termine l'analyse. La durée de l'analyse dépend du volume de fichiers (à la fois en quantité et en taille) que vous analysez (par exemple, l'analyse de plusieurs centaines de gigaoctets peut prendre plus d'une heure). Par conséquent, soyez patient pendant le processus. Nous déconseillons également de modifier ou de supprimer des fichiers existants, car cela pourrait interférer avec l'analyse. Si vous ajoutez des données supplémentaires (par exemple, le téléchargement de fichiers/contenu) pendant la numérisation, cela prolongera le processus :
Étape 2 : Récupérez les données.
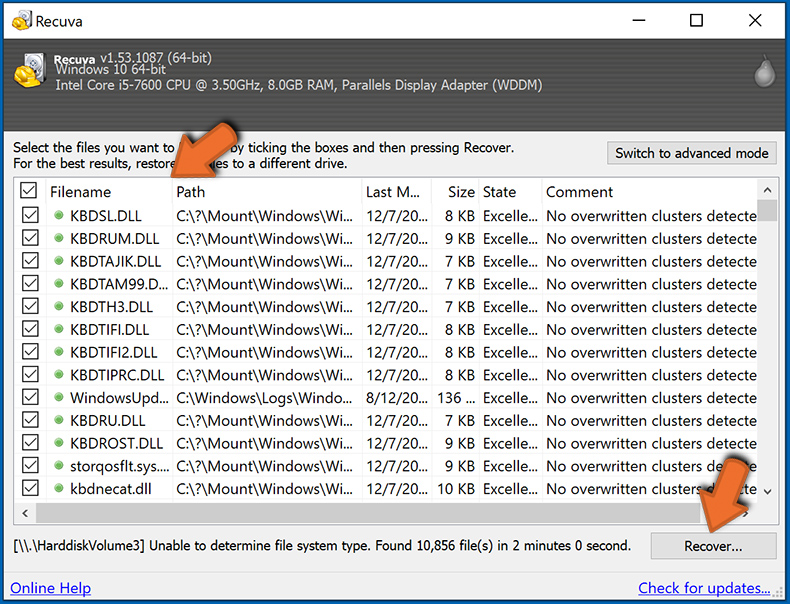
Une fois le processus terminé, sélectionnez les dossiers/fichiers que vous souhaitez restaurer et cliquez simplement sur "Récupérer". Notez que de l'espace libre sur votre disque de stockage est nécessaire pour restaurer les données :
Créez des sauvegardes de données :
Une bonne gestion des fichiers et la création de sauvegardes sont essentielles pour la sécurité des données. Par conséquent, soyez toujours très prudent et anticipez.
Gestion des partitions : Nous vous recommandons de stocker vos données dans plusieurs partitions et d'éviter de stocker des fichiers importants dans la partition qui contient l'ensemble du système d'exploitation. Si vous vous retrouvez dans une situation où vous ne pouvez pas démarrer le système et êtes obligé de formater le disque sur lequel le système d'exploitation est installé (dans la plupart des cas, c'est là que se cachent les infections de maliciels), vous perdrez toutes les données stockées sur ce lecteur. C'est l'avantage d'avoir plusieurs partitions : si vous avez tout le périphérique de stockage affecté à une seule partition, vous serez obligé de tout supprimer, cependant, créer plusieurs partitions et allouer correctement les données vous permet d'éviter de tels problèmes. Vous pouvez facilement formater une seule partition sans affecter les autres - par conséquent, l'une sera nettoyée et les autres resteront intactes, et vos données seront enregistrées. La gestion des partitions est assez simple et vous pouvez trouver toutes les informations nécessaires sur la page web de documentation de Microsoft.
Sauvegardes de données : L'une des méthodes de sauvegarde les plus fiables consiste à utiliser un périphérique de stockage externe et à le garder débranché. Copiez vos données sur un disque dur externe, une clé USB, un SSD, un disque dur ou tout autre périphérique de stockage, débranchez-le et stockez-le dans un endroit sec à l'abri du soleil et des températures extrêmes. Cette méthode est cependant assez inefficace, car des sauvegardes et des mises à jour de données doivent être effectuées régulièrement. Vous pouvez également utiliser un service cloud ou un serveur distant. Ici, une connexion Internet est nécessaire et il y a toujours un risque de faille de sécurité, bien que ce soit une occasion vraiment rare.
Nous vous recommandons d'utiliser Microsoft OneDrive pour sauvegarder vos fichiers. OneDrive vous permet de stocker vos fichiers et données personnels dans le cloud, de synchroniser des fichiers sur des ordinateurs et des appareils mobiles, ce qui vous permet d'accéder et de modifier vos fichiers à partir de tous vos appareils Windows. OneDrive vous permet d'enregistrer, de partager et de prévisualiser des fichiers, d'accéder à l'historique de téléchargement, de déplacer, de supprimer et de renommer des fichiers, ainsi que de créer de nouveaux dossiers, et bien plus encore.
Vous pouvez sauvegarder vos dossiers et fichiers les plus importants sur votre PC (vos dossiers Bureau, Documents et Images). Certaines des fonctionnalités les plus notables de OneDrive incluent la gestion des versions de fichiers, qui conserve les anciennes versions de fichiers jusqu'à 30 jours. OneDrive dispose d'une corbeille de recyclage dans laquelle tous vos fichiers supprimés sont stockés pendant une durée limitée. Les fichiers supprimés ne sont pas comptabilisés dans le cadre de l'allocation de l'utilisateur.
Le service est construit à l'aide des technologies HTML5 et vous permet de télécharger des fichiers jusqu'à 300 Mo par glisser-déposer dans le navigateur Web ou jusqu'à 10 Go via l'application de bureau OneDrive. Avec OneDrive, vous pouvez télécharger des dossiers entiers en un seul fichier ZIP contenant jusqu'à 10000 fichiers, bien qu'il ne puisse pas dépasser 15 Go par téléchargement unique.
OneDrive est livré avec 5 Go de stockage gratuit prêt à l'emploi, avec des options de stockage supplémentaires de 100 Go, 1 To et 6 To disponibles moyennant des frais d'abonnement. Vous pouvez obtenir l'un de ces plans de stockage en achetant du stockage supplémentaire séparément ou avec un abonnement Office 365.
Créer une sauvegarde de données :
Le processus de sauvegarde est le même pour tous les types de fichiers et dossiers. Voici comment vous pouvez sauvegarder vos fichiers à l'aide de Microsoft OneDrive
Étape 1 : Choisissez les fichiers/dossiers que vous souhaitez sauvegarder.
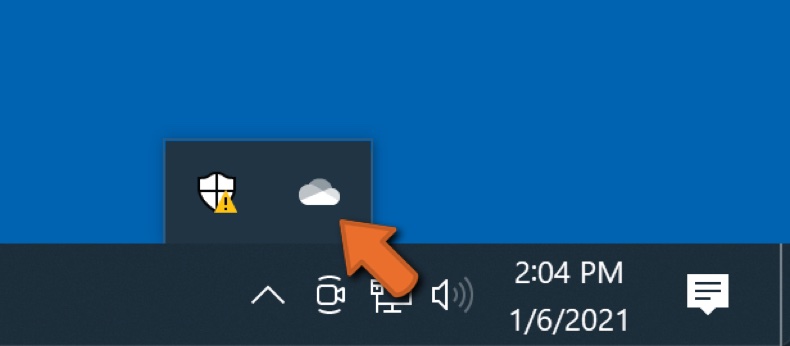
Cliquez sur l'icône du cloud OneDrive pour ouvrir le menu OneDrive. Dans ce menu, vous pouvez personnaliser vos paramètres de sauvegarde de fichiers.
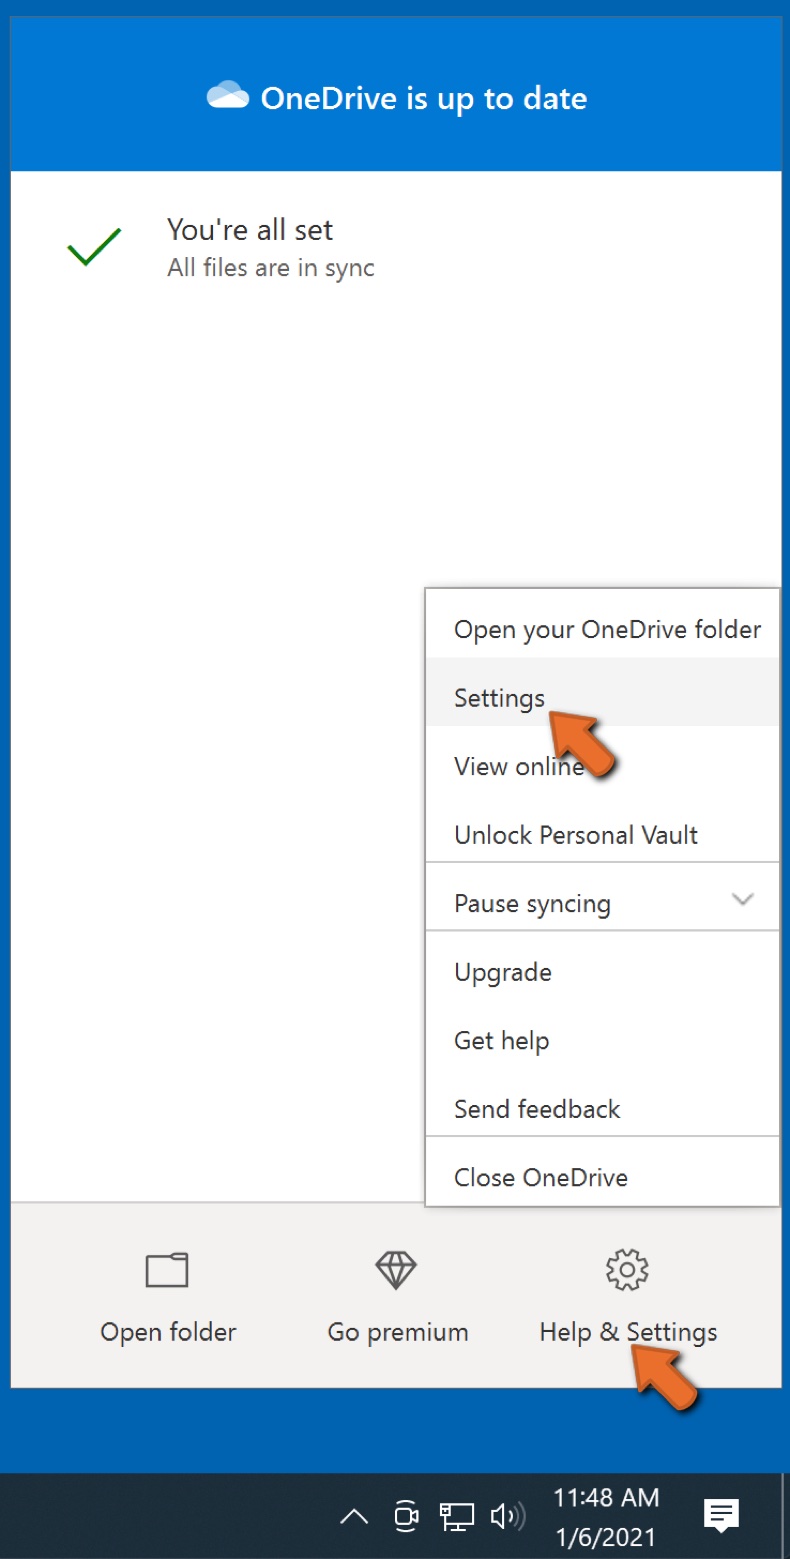
Cliquez sur Aide et paramètres, puis sélectionnez Paramètres dans le menu déroulant.
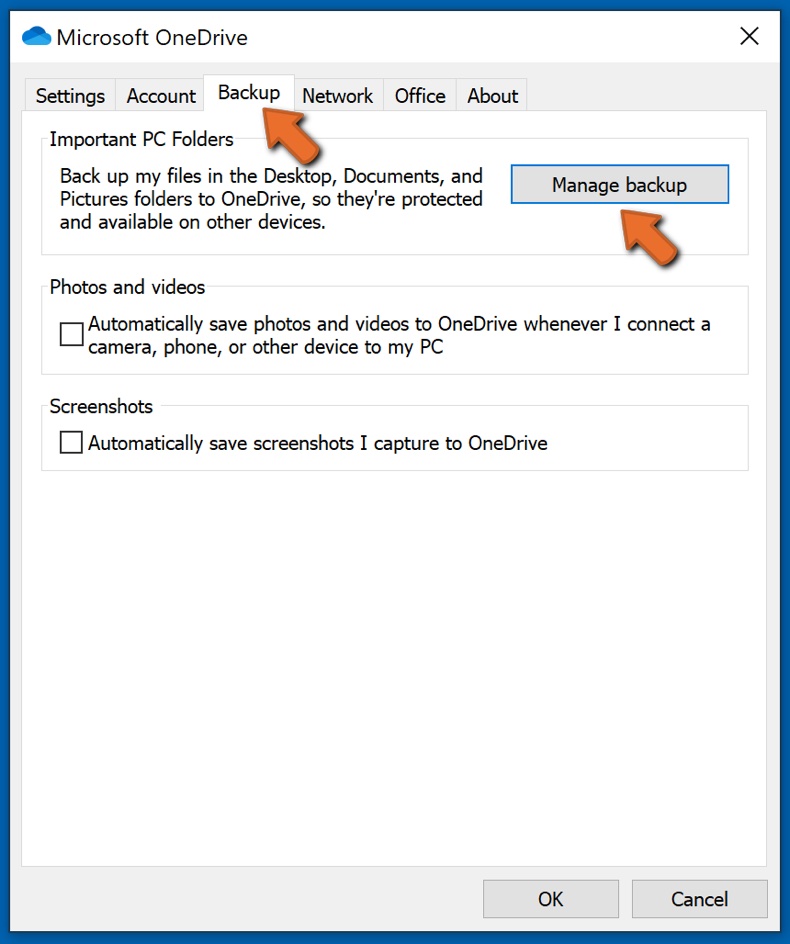
Accédez à l'onglet Sauvegarde et cliquez sur Gérer la sauvegarde.
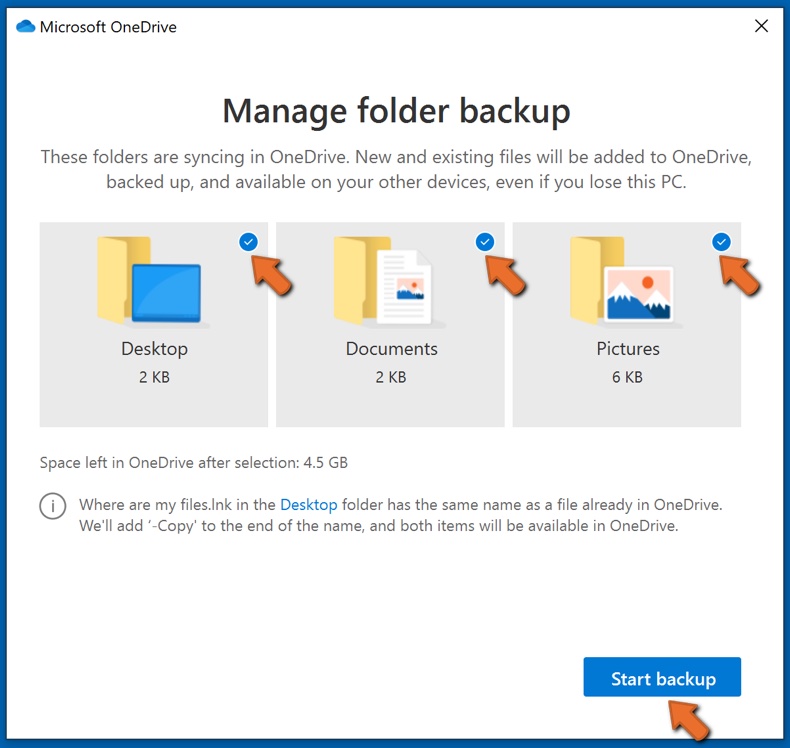
Dans ce menu, vous pouvez choisir de sauvegarder le Bureau et tous les fichiers qu'il contient, ainsi que les dossiers Documents et images , encore une fois, avec tous les fichiers qu'ils contiennent. Cliquez sur Démarrer la sauvegarde.
Désormais, lorsque vous ajoutez un fichier ou un dossier dans les dossiers Bureau et Documents et images, ils seront automatiquement sauvegardés sur OneDrive.
Pour ajouter des dossiers et des fichiers qui ne se trouvent pas aux emplacements indiqués ci-dessus, vous devez les ajouter manuellement.
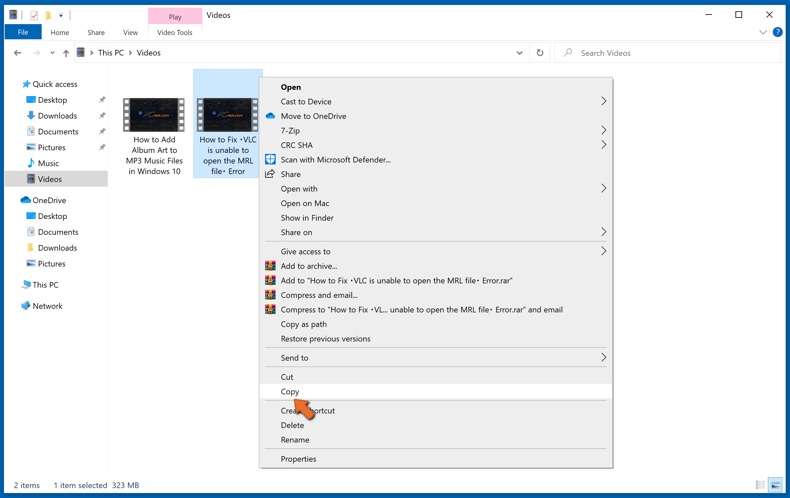
Ouvrez l'Explorateur de fichiers et accédez à l'emplacement du dossier/fichier que vous souhaitez sauvegarder. Sélectionnez l'élément, cliquez dessus avec le bouton droit de la souris et cliquez sur Copier.
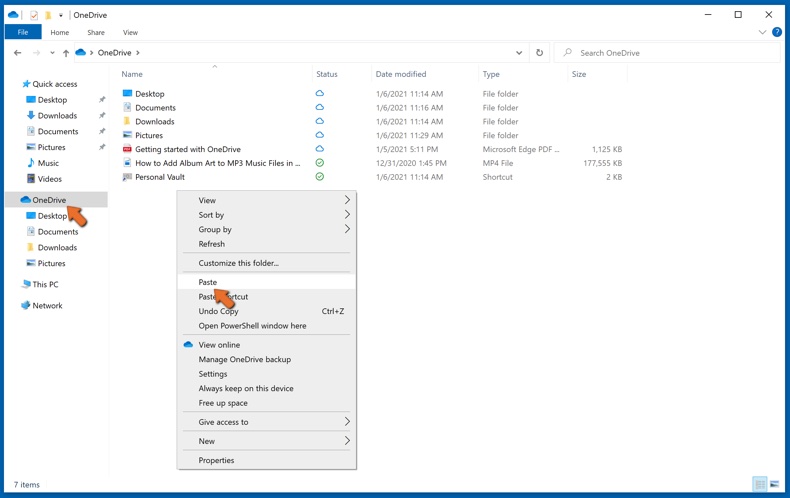
Ensuite, accédez à OneDrive, cliquez avec le bouton droit n'importe où dans la fenêtre et cliquez sur Coller. Vous pouvez également simplement faire glisser et déposer un fichier dans OneDrive. OneDrive créera automatiquement une sauvegarde du dossier/fichier.
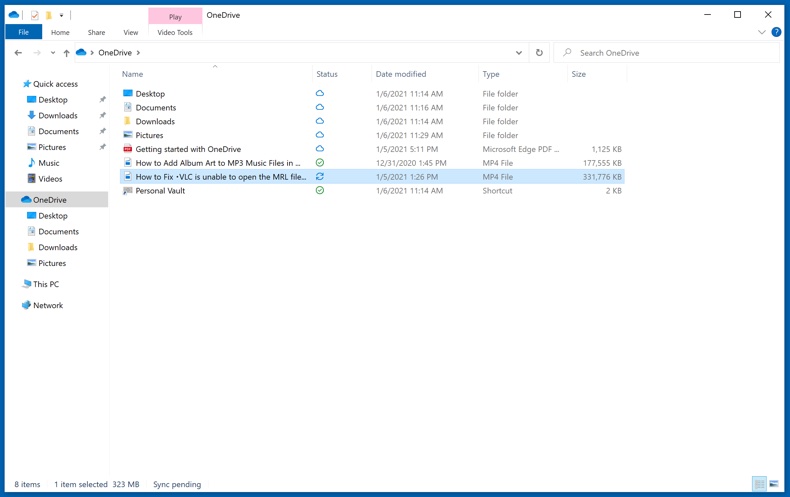
Tous les fichiers ajoutés au dossier OneDrive sont automatiquement sauvegardés dans le cloud. Le cercle vert avec la coche indique que le fichier est disponible à la fois localement et sur OneDrive, et que la version du fichier est la même sur les deux. L'icône de nuage bleu indique que le fichier n'a pas été synchronisé et n'est disponible que sur OneDrive. L'icône de synchronisation indique que le fichier est en cours de synchronisation.
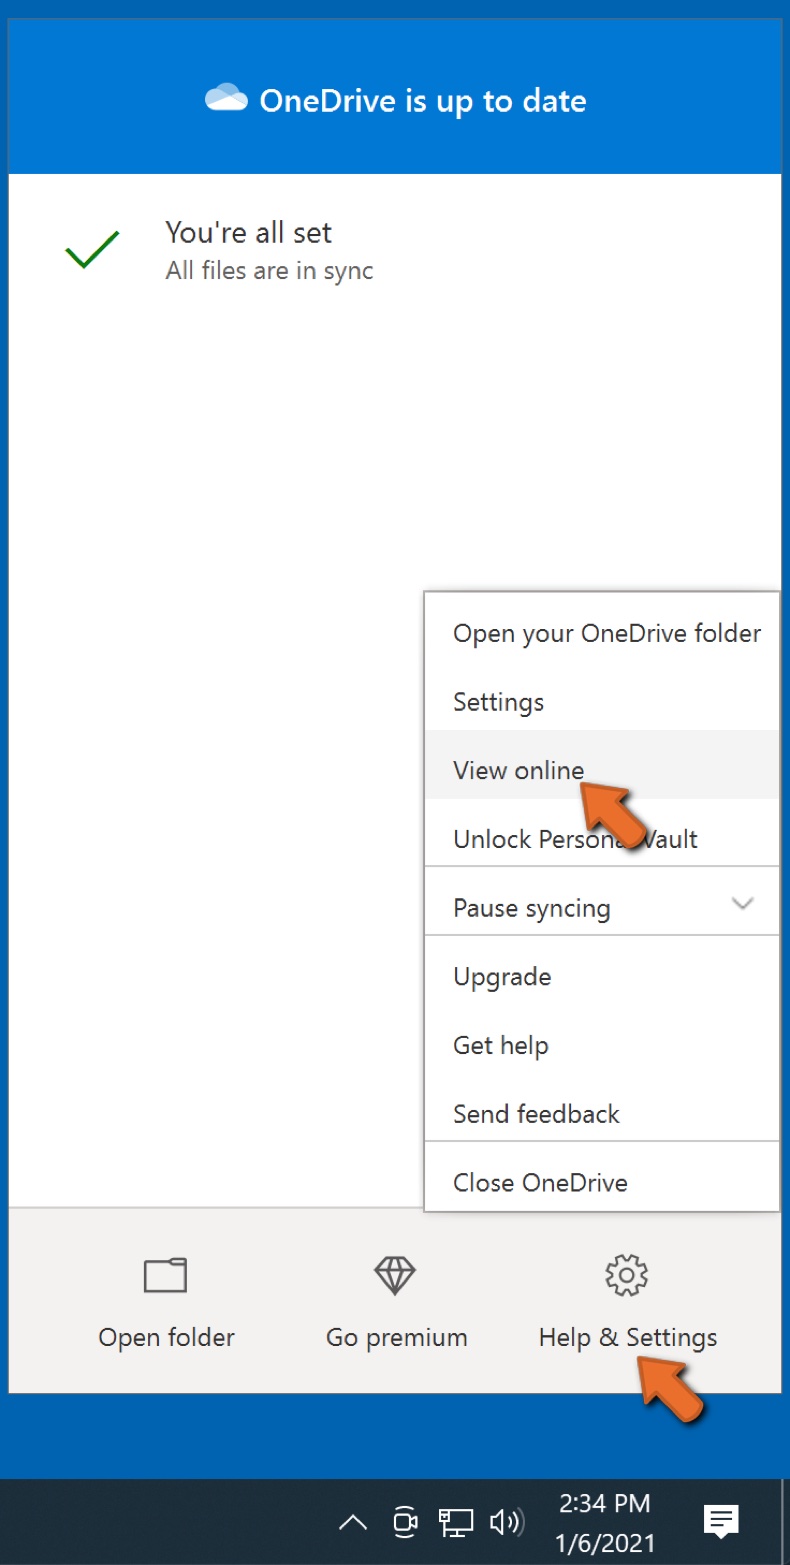
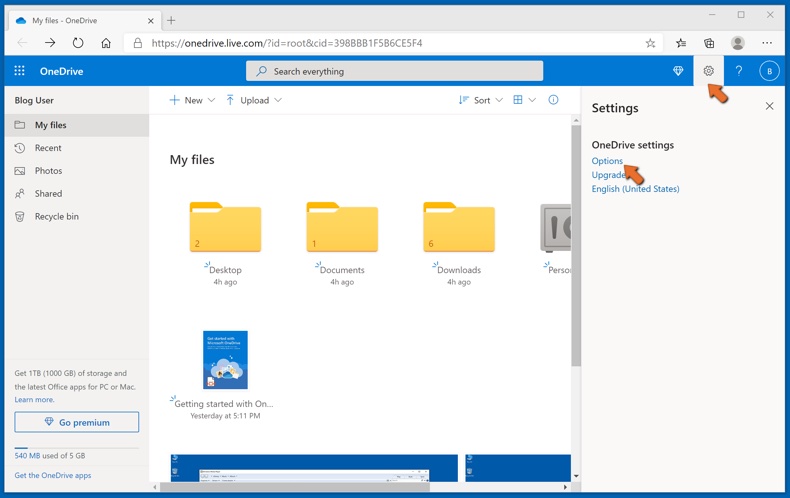
Pour accéder aux fichiers situés uniquement sur OneDrive en ligne, accédez au menu déroulant Aide et paramètres et sélectionnez Afficher en ligne.
Étape 2 : Restaurez les fichiers corrompus.
OneDrive s'assure que les fichiers restent synchronisés, de sorte que la version du fichier sur l'ordinateur est la même version sur le cloud. Cependant, si un rançongiciel a chiffré vos fichiers, vous pouvez profiter de la fonction d'historique des versions de OneDrive qui vous permettra de restaurer les versions des fichiers avant le chiffrement.
Microsoft 365 dispose d'une fonction de détection de rançongiciel qui vous avertit lorsque vos fichiers OneDrive ont été attaqués et vous guide tout au long du processus de restauration de vos fichiers. Il faut cependant noter que si vous ne disposez pas d'un abonnement Microsoft 365 payant, vous n'obtiendrez qu'une seule détection et récupération de fichiers gratuitement.
Si vos fichiers OneDrive sont supprimés, corrompus ou infectés par des maliciels, vous pouvez restaurer l'intégralité de votre OneDrive à un état antérieur. Voici comment vous pouvez restaurer l'intégralité de votre OneDrive :
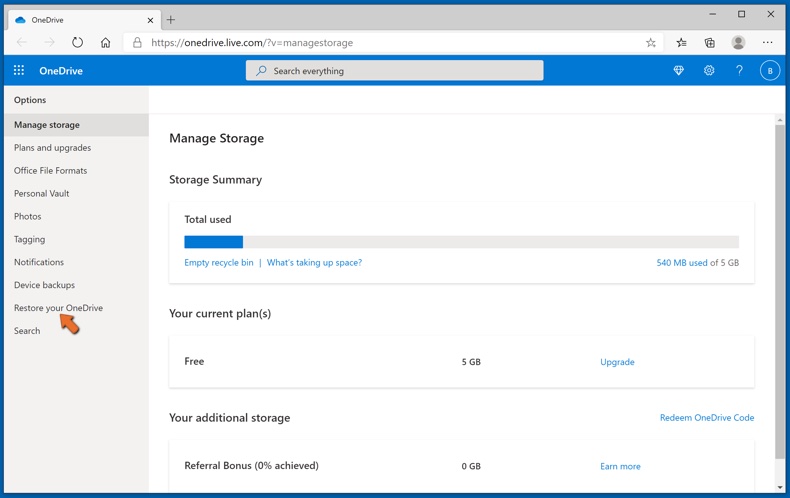
1. Si vous êtes connecté avec un compte personnel, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Options et sélectionnez Restaurer votre OneDrive.
Si vous êtes connecté avec un compte professionnel ou scolaire, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Restaurer votre OneDrive.
2. Sur la page Restaurer votre OneDrive, sélectionnez une date dans la liste déroulante. Notez que si vous restaurez vos fichiers après la détection automatique des rançongiciels, une date de restauration sera sélectionnée pour vous.
3. Après avoir configuré toutes les options de restauration de fichiers, cliquez sur Restaurer pour annuler toutes les activités que vous avez sélectionnées.
Le meilleur moyen d'éviter les dommages dus aux infections par rançongiciel est de maintenir des sauvegardes régulièrement à jour.
Foire aux questions (FAQ)
Comment mon ordinateur a-t-il été piraté et comment les pirates ont-ils chiffré mes fichiers ?
Les utilisateurs exécutent souvent eux-mêmes le ransomware sans s'en rendre compte, car le fichier malveillant est déguisé en quelque chose d'ordinaire - une facture, un installateur de logiciel ou un document de routine. Le ransomware se propage le plus souvent via des e-mails de phishing, des logiciels piratés, des outils d'activation illégaux, de fausses alertes de mise à jour, des chevaux de Troie et des sites de téléchargement douteux.
Comment ouvrir les fichiers « .regulus16 » ?
Les fichiers chiffrés par Regulus ne peuvent en aucun cas être ouverts sans être d'abord déchiffrés. Un outil de déchiffrement est nécessaire pour restaurer l'accès, et actuellement seuls les attaquants le détiennent.
Où dois-je chercher des outils de déchiffrement gratuits pour le ransomware Regulus ?
En cas d'attaque par ransomware, nous vous recommandons de consulter le site web du projet No More Ransom (plus d'informations ci-dessus).
Je peux vous payer beaucoup d'argent, pouvez-vous déchiffrer les fichiers pour moi ?
Nous ne proposons pas de services de déchiffrement. Dans la plupart des cas, il n'est pas possible de restaurer les fichiers sans les outils des attaquants, à moins que le ransomware ne contienne de graves failles de programmation.
Les services de récupération payants proposés par des tiers sont souvent des arnaques ou agissent comme des intermédiaires entre les victimes et les cybercriminels, percevant des frais supplémentaires sans offrir quoi que ce soit que les attaquants ne pourraient fournir directement.
Combo Cleaner m'aidera-t-il à supprimer le ransomware Regulus ?
Combo Cleaner peut analyser votre système et supprimer les infections actives par le ransomware Regulus. Gardez à l'esprit que les logiciels antivirus ne peuvent pas déchiffrer les fichiers déjà chiffrés - la suppression du ransomware n'est que la première étape du processus de récupération.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion