Quel type d'arnaque est le faux « ShareX Airdrop » ?
L'hameçonnage/arnaqueÉgalement connu sous le nom de: ShareX Airdrop crypto drainer

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Qu'est-ce que la fausse « ShareX Airdrop arnaque » ?
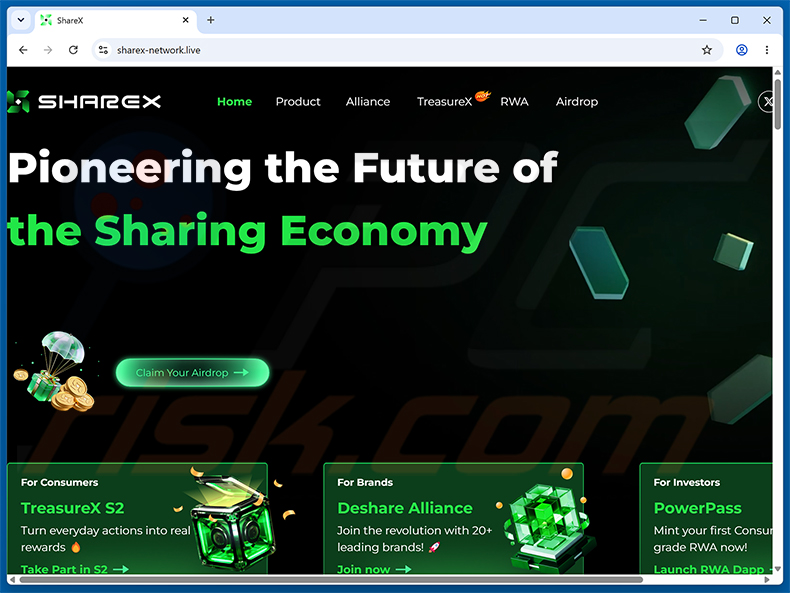
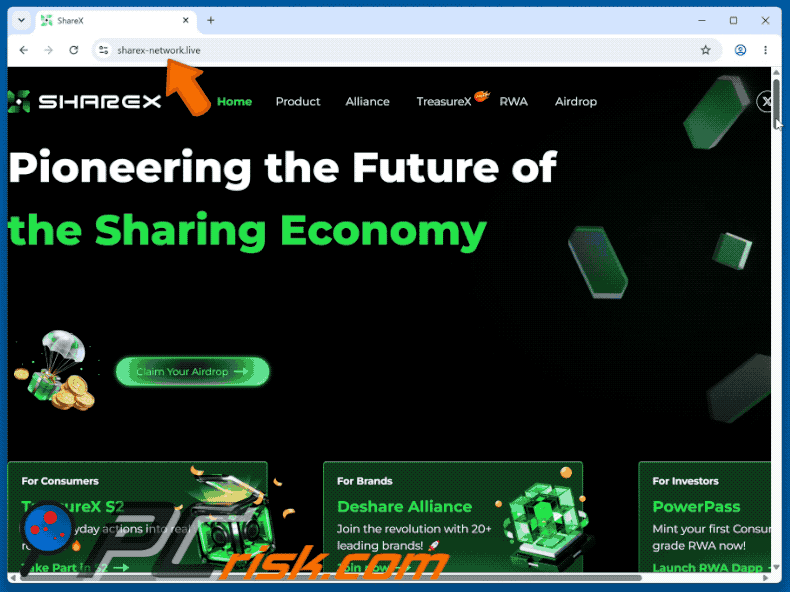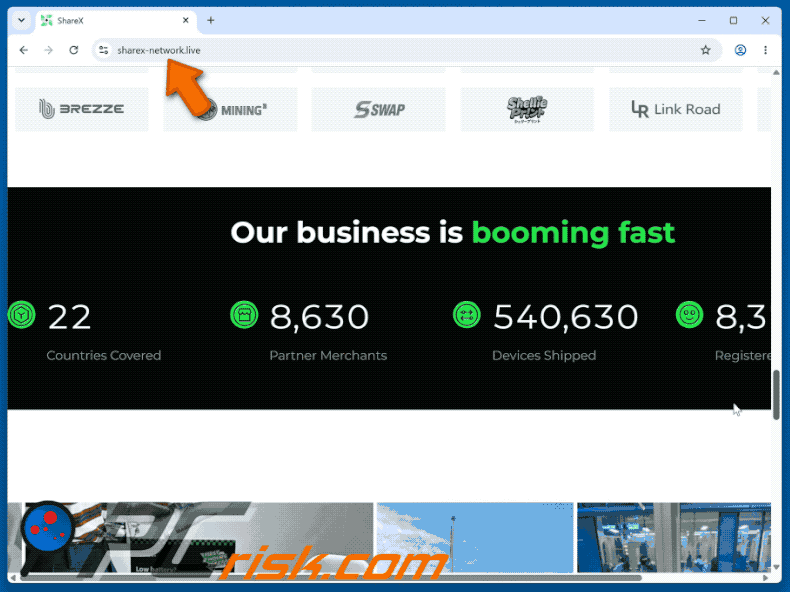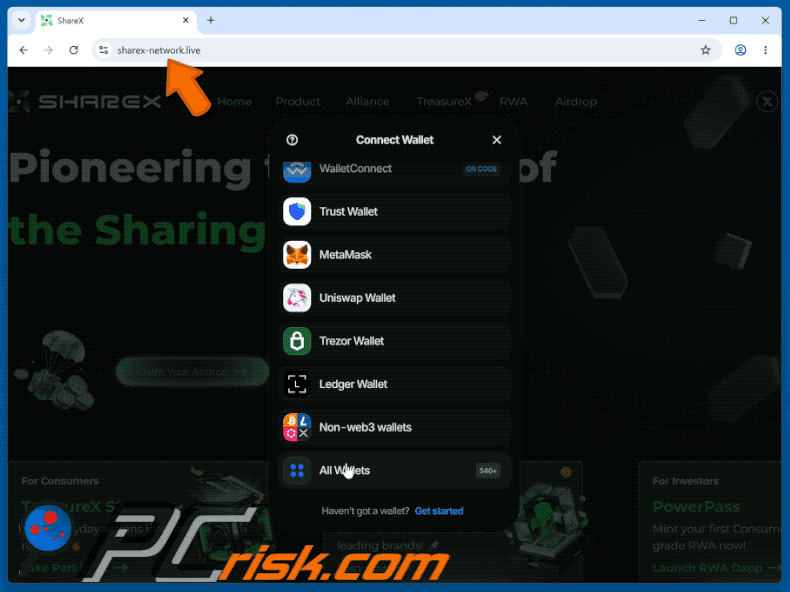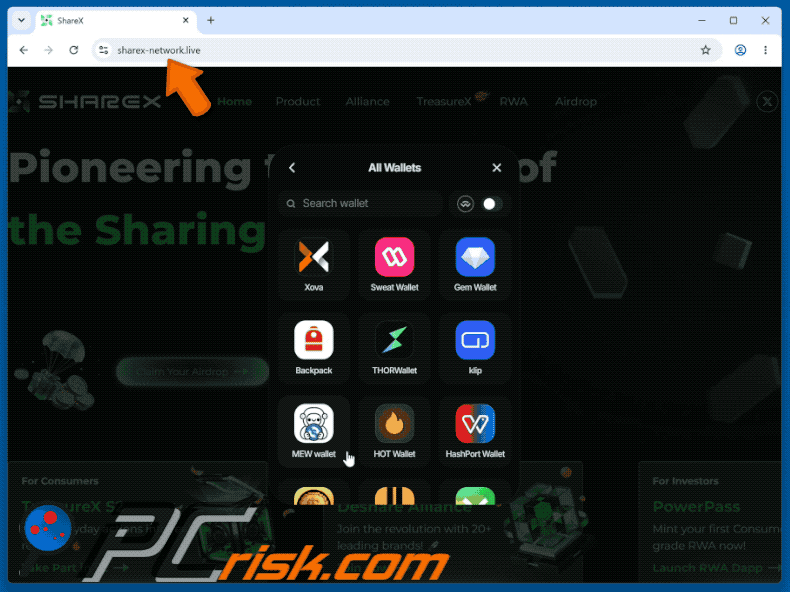
Lors de notre examen de sharex-network[.]live, nous avons constaté que cette page imite fidèlement la plateforme légitime ShareX (sharex.network) et fait la promotion d'un faux airdrop de cryptomonnaie. Les visiteurs qui cliquent sur « Claim Your Airdrop » voient s'afficher une boîte de dialogue de connexion de portefeuille conçue pour activer un drainer de cryptomonnaie. Toute interaction avec celle-ci peut entraîner une perte financière définitive.
REMARQUE IMPORTANTE : Nous n'évaluons pas les projets crypto, veuillez donc effectuer vos propres recherches avant d'investir de l'argent.
La Commission fédérale du commerce (Federal Trade Commission, FTC) indique que depuis début 2021, plus de 46 000 personnes ont déclaré avoir perdu plus d'un milliard de dollars en cryptomonnaies à cause d'arnaques - soit environ un dollar sur quatre déclaré perdu, plus que tout autre moyen de paiement.
« ShareX Airdrop arnaque » en détail
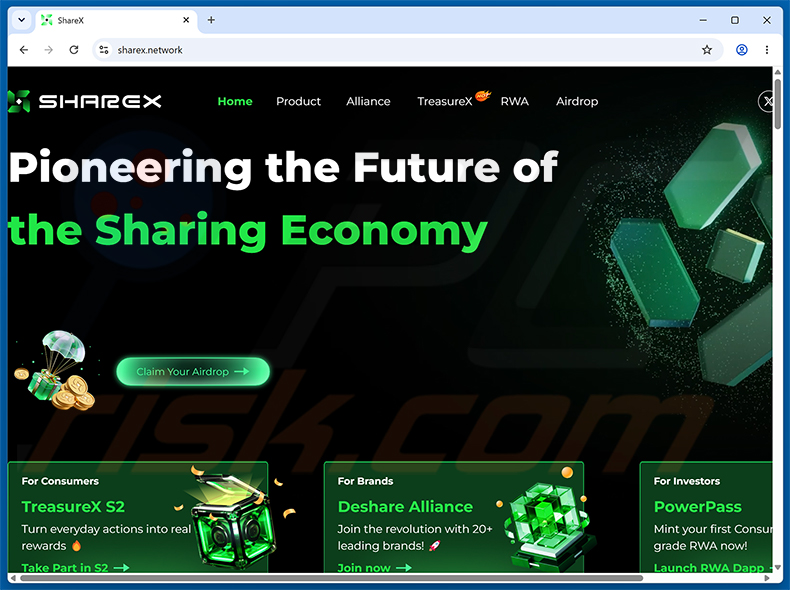
La plateforme légitime ShareX (sharex.network) est un projet Web3 construit autour du concept d'économie du partage. Elle propose des produits grand public comme TreasureX S2, une initiative de partenariat de marques appelée Deshare Alliance, ainsi que des outils destinés aux investisseurs tels que PowerPass.
Sharex-network[.]live est un clone quasi parfait du véritable site web de ShareX. Il reproduit la même identité visuelle, la même palette de couleurs, la même disposition de navigation et les mêmes sections de pages, y compris des références à TreasureX, RWA et Airdrop, ce qui le rend difficile à distinguer de la plateforme authentique.
Cliquer sur le bouton « Claim Your Airdrop » de la page frauduleuse ouvre une boîte de dialogue « Connect Wallet ». Celle-ci répertorie des options bien connues, notamment WalletConnect, MetaMask, Trust Wallet, Uniswap Wallet, Trezor Wallet, Ledger Wallet et plus de 540 autres. La sélection de l'une d'entre elles active un drainer de cryptomonnaie en arrière-plan.
Une fois le portefeuille connecté, le drainer transfère automatiquement la cryptomonnaie de la victime vers un portefeuille contrôlé par les escrocs. Cela se produit sans aucune autre action de la part de la victime. Les fonds peuvent disparaître en quelques secondes après l'établissement de la connexion.
Les transactions blockchain sont irréversibles par nature. Les fonds dérobés au moyen d'un drainer ne peuvent pas être récupérés. Les utilisateurs doivent toujours vérifier l'authenticité d'un site avant de connecter un portefeuille ou de participer à une offre d'airdrop.
| Nom | ShareX Airdrop crypto drainer |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude, Drainer de cryptomonnaie |
| Fausse Affirmation | Les utilisateurs peuvent réclamer des cryptomonnaies gratuites via l'airdrop ShareX |
| Déguisement | Plateforme légitime ShareX (sharex.network) |
| Domaine(s) Associé(s) | sharex-network[.]live |
| Statut De La Menace (sharex-network[.]live) | PCrisk Résultats du scanner de sites web |
| Symptômes | Domaine non officiel, absence de vérification officielle, affirmations irréalistes, promesses trop belles pour être vraies |
| Méthodes De Distribution | Faux comptes de réseaux sociaux, sites web trompeurs, publicités en ligne malveillantes |
| Dommages | Vol de cryptomonnaies |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
Sharex-network[.]live est un site web frauduleux qui usurpe l'identité de la véritable plateforme ShareX et attire les visiteurs avec une fausse offre d'airdrop. Son seul objectif est d'inciter les utilisateurs à connecter leurs portefeuilles, après quoi un drainer transfère silencieusement leurs fonds aux escrocs.
De nombreux faux sites web de ce type existent, copiant souvent des plateformes de cryptomonnaies légitimes jusque dans les moindres détails visuels. Ils attirent les utilisateurs avec des promesses de jetons gratuits ou de récompenses exclusives, et ceux qui se laissent piéger perdent généralement leurs actifs numériques de façon définitive.
Voici quelques exemples d'arnaques similaires : « Trump Crypto Giveaway », « DeepSeek Crypto Giveaway » et « XRP Ledger Airdrop ».
Comment ai-je ouvert un site web frauduleux ?
Les escrocs diffusent couramment de fausses pages de cryptomonnaies via des comptes de réseaux sociaux piratés ou fabriqués de toutes pièces sur des plateformes comme Facebook et X. Des comptes volés appartenant à des célébrités, des marques ou d'autres entités réputées sont fréquemment utilisés pour donner de la crédibilité aux publications faisant la promotion de faux airdrops.
Les utilisateurs peuvent également arriver sur ces pages via des publicités générées par des adwares, des pop-ups ou liens trompeurs sur des sites web peu fiables, des e-mails de phishing contenant des liens, ou des notifications push provenant de pages douteuses. Les réseaux publicitaires malveillants présents sur les sites de torrents et les services de streaming illégaux constituent également des vecteurs courants.
Comment éviter de visiter des pages frauduleuses ?
Maintenez votre système d'exploitation et vos logiciels installés à jour, et ne téléchargez des programmes qu'à partir de sources officielles et vérifiées. Évitez de cliquer sur des liens ou des pièces jointes inattendus dans les e-mails, en particulier ceux qui promettent des prix, des cadeaux ou qui contiennent des demandes urgentes.
Méfiez-vous des publicités et des pop-ups sur les sites web que vous ne connaissez pas, et n'autorisez pas les notifications push provenant de pages auxquelles vous ne faites pas confiance. Vérifiez toujours le domaine d'un site avant de connecter un portefeuille de cryptomonnaies. Si votre ordinateur est déjà infecté par des applications indésirables, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour les éliminer automatiquement.
Apparence de « ShareX Airdrop arnaque » (GIF) :
Le site web officiel de ShareX (sharex.network) :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que ShareX Airdrop crypto drainer ?
- Comment identifier une arnaque pop-up ?
- Comment fonctionnent les escroqueries pop-up ?
- Comment supprimer les faux pop-ups ?
- Comment éviter les fausses fenêtres pop-up ?
- Que faire si vous tombez dans le piège d'une arnaque pop-up ?
Comment identifier une arnaque pop-up ?
Les fenêtres pop-ups contenant divers faux messages sont un type de leurre courant que les cybercriminels utilisent. Ils collectent des données personnelles sensibles, incitent les internautes à appeler de faux numéros d'assistance technique, à s'abonner à des services en ligne inutiles, à investir dans des systèmes de crypto-monnaie louches, etc.
Bien que dans la majorité des cas, ces fenêtres pop-ups n'infectent pas les appareils des utilisateurs avec des maliciels, elles peuvent entraîner une perte monétaire directe ou un vol d'identité.
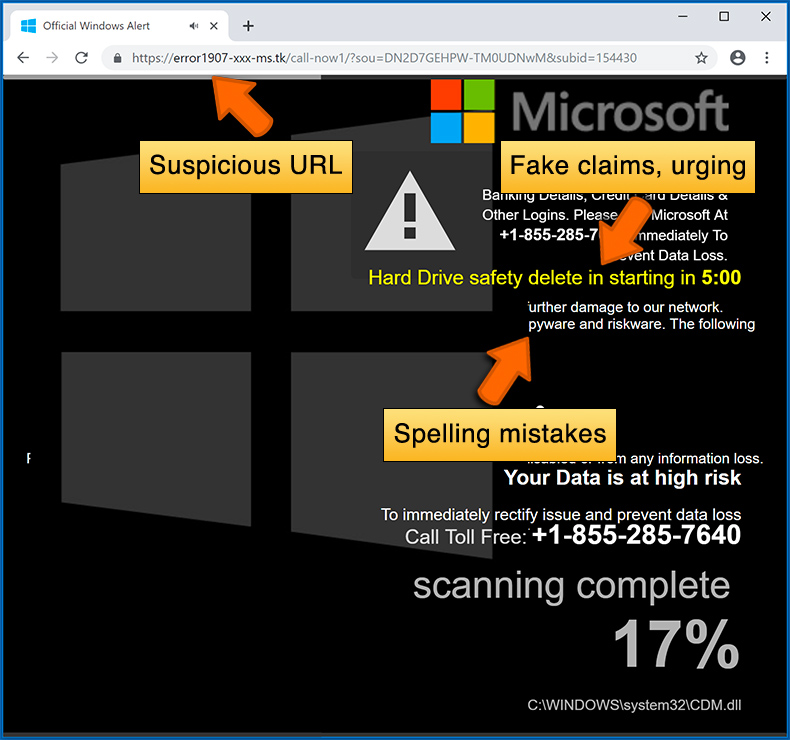
Les cybercriminels s'efforcent de créer leurs fenêtres pop-up malveillantes pour qu'elles aient l'air dignes de confiance, cependant, les escroqueries ont généralement les caractéristiques suivantes :
- Fautes d'orthographe et images non professionnelles - Inspectez de près les informations affichées dans une fenêtre pop-up. Les fautes d'orthographe et les images non professionnelles peuvent être le signe d'une arnaque.
- Sentiment d'urgence - Compte à rebours avec quelques minutes, vous demandant d'entrer vos informations personnelles ou de vous abonner à un service en ligne.
- Déclarations indiquant que vous avez gagné quelque chose - Si vous n'avez pas participé à une loterie, à un concours en ligne, etc., et que vous voyez une fenêtre pop-up indiquant que vous avez gagné.
- Analyse d'ordinateur ou d'appareil mobile - Une fenêtre pop-up qui analyse votre appareil et vous informe des problèmes détectés - est sans aucun doute une arnaque ; les pages Web ne peuvent pas effectuer de telles actions.
- Exclusivité - Fenêtres pop-up indiquant que vous seul avez un accès secret à un stratagème financier qui peut rapidement vous rendre riche.
Exemple d'arnaque pop-up :
Comment fonctionnent les escroqueries pop-up ?
Les cybercriminels et les spécialistes du marketing trompeurs utilisent généralement divers réseaux publicitaires, des techniques d'empoisonnement des moteurs de recherche et des sites Web louches pour générer du trafic vers leurs fenêtres pop-ups. Les utilisateurs atterrissent sur leurs leurres en ligne après avoir cliqué sur de faux boutons de téléchargement, utilisé un site Web torrent ou simplement cliqué sur un résultat de moteur de recherche Internet.
En fonction de l'emplacement des utilisateurs et des informations sur l'appareil, une fenêtre pop-up d'arnaque leur est présentée. Les leurres présentés dans de telles fenêtres pop-ups vont des programmes d'enrichissement rapide aux fausses analyses antivirus.
Comment supprimer les faux pop-ups ?
Dans la plupart des cas, les escroqueries pop-ups n'infectent pas les appareils des utilisateurs avec des maliciels. Si vous rencontrez une fenêtre pop-up d'arnaque, il suffit de la fermer. Dans certains cas d'arnaques, les fenêtres pop-ups peuvent être difficiles à fermer ; dans de tels cas, fermez votre navigateur Internet et redémarrez-le.
Dans des cas extrêmement rares, vous devrez peut-être réinitialiser votre navigateur Internet. Pour cela, utilisez nos instructions expliquant comment réinitialiser les paramètres du navigateur Internet.
Comment éviter les fausses fenêtres pop-up ?
Pour éviter de voir des escroqueries pop-up, vous ne devez visiter que des sites Web réputés. Torrent, Crack, le streaming gratuit de films en ligne, le téléchargement de vidéos YouTube et d'autres sites Web de réputation similaire redirigent généralement les internautes vers des escroqueries pop-ups.
Pour minimiser le risque de rencontrer des escroqueries pop-up, vous devez maintenir vos navigateurs Internet à jour et utiliser une application anti-maliciel réputée. À cette fin, nous recommandons Combo Cleaner Antivirus pour Windows.
Que faire si vous tombez dans le piège d'une arnaque pop-up ?
Cela dépend du type d'arnaque pour lequel vous êtes tombé. Le plus souvent, les escroqueries pop-ups tentent d'inciter les utilisateurs à envoyer de l'argent, à divulguer des informations personnelles ou à donner accès à son appareil.
- Si vous avez envoyé de l'argent à des escrocs : Vous devez contacter votre institution financière et expliquer que vous avez été victime d'une arnaque. Si vous êtes informé rapidement, vous avez une chance de récupérer votre argent.
- Si vous avez divulgué vos informations personnelles : vous devez modifier vos mots de passe et activer l'authentification à deux facteurs dans tous les services en ligne que vous utilisez. Visitez la Federal Trade Commission pour signaler le vol d'identité et obtenir des étapes de récupération personnalisées.
- Si vous laissez des escrocs se connecter à votre appareil : vous devez analyser votre ordinateur avec un anti-maliciels réputé (nous recommandons Combo Cleaner Antivirus pour Windows) - les cybercriminels pourraient avoir planté des chevaux de Troie, des enregistreurs de frappe et d'autres maliciels, n'utilisez pas votre ordinateur jusqu'à ce que les menaces possibles soient supprimées.
- Aidez les autres internautes : signalez les escroqueries sur Internet à la Federal Trade Commission.
Foire aux questions (FAQ)
Qu'est-ce qu'un faux airdrop crypto ?
Ces arnaques promettent des cryptomonnaies gratuites pour attirer les utilisateurs. Elles sont généralement conçues pour ressembler à des distributions de jetons ou des cadeaux légitimes de projets bien connus, ce qui leur confère une fausse impression de crédibilité.
Quel est l'objectif d'une arnaque crypto ?
Ces arnaques sont conçues pour voler des cryptomonnaies. Elles incitent les utilisateurs à connecter leurs portefeuilles, ce qui active des drainers qui transfèrent automatiquement les fonds, ou elles convainquent les victimes de partager les phrases de récupération de leur portefeuille afin d'obtenir un accès complet au compte.
Pourquoi est-ce que je rencontre de faux sites web ?
Les pages frauduleuses sont promues via des comptes de réseaux sociaux compromis, des e-mails de phishing, des réseaux publicitaires malveillants, ainsi que des liens ou pop-ups trompeurs sur des sites web dangereux. Un adware installé sur un appareil peut également rediriger les utilisateurs vers de telles pages.
Combo Cleaner me protégera-t-il contre les arnaques ?
Combo Cleaner peut détecter les activités suspectes de sites web et alerter les utilisateurs avant qu'ils n'interagissent avec des pages potentiellement dangereuses. Cela inclut les sites conçus pour héberger des arnaques de type drainer crypto et des menaces similaires.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion