
Comment supprimer AgtaBackup RAT du système d'exploitation
de TroieÉgalement connu sous le nom de: Cheval de Troie d'accès à distance AgtaBackup

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est AgtaBackup RAT ?
AgtaBackup RAT est un cheval de Troie d'accès à distance (RAT) développé sur la plateforme .NET 8.0. Une fois installé, il donne aux attaquants un contrôle total et dissimulé sur l'ordinateur infecté et peut également dérober les mots de passe enregistrés, les cookies et d'autres données sensibles.
Selon une étude publiée par Unit 42 (Palo Alto Networks) et documentée par le chercheur Ofek Lahiani, AgtaBackup RAT est déployé dans le cadre d'une campagne en plusieurs étapes qui débute par une fausse page de téléchargement de logiciel se faisant passer pour une application de visioconférence.
Le malware s'installe en tant que service Windows caché et dissimule ses composants sous des noms qui imitent des outils Windows et matériels légitimes. Aucun signe visible ne trahit l'infection - la victime ne se doute généralement de rien.
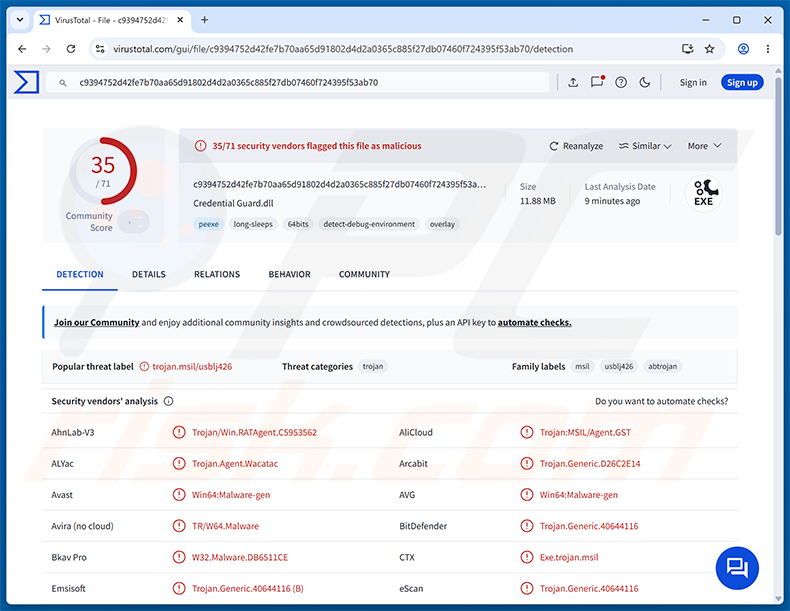
Aperçu d'AgtaBackup RAT
AgtaBackup RAT est une menace complète dotée d'un répartiteur opérationnel à 10 modes et de 22 points de terminaison de commandes internes. Il reste en contact permanent avec son opérateur par deux canaux : un enregistrement HTTP déclenché toutes les deux secondes et un relais WebSocket pour la transmission des commandes en temps réel.
Peu après son démarrage, le RAT récupère les identifiants et les cookies enregistrés de neuf familles de navigateurs : Chrome, Edge, Brave, Opera, Opera GX, Vivaldi, Chromium, Yandex et Firefox. Il recherche également d'autres navigateurs basés sur Chromium installés sur la machine. Les données collectées sont compressées et envoyées au serveur de l'attaquant.
En plus du vol d'identifiants, le RAT exécute un keylogger, réalise des captures d'écran et ouvre une session de bureau interactive cachée que les développeurs appellent AgtaBackstage. Grâce à cette session cachée, les attaquants peuvent émettre des commandes et exécuter des shells de manière invisible, sans que l'utilisateur légitime ne se rende compte de quoi que ce soit.
Fonctionnalités d'AgtaBackup RAT
L'ensemble des commandes d'AgtaBackup RAT va bien au-delà du simple vol de données. Les opérateurs peuvent exécuter des scripts PowerShell arbitraires, transférer des fichiers dans les deux sens, mettre fin à des processus en cours d'exécution, gérer les services Windows et prendre le contrôle interactif de la machine.
Le collecteur d'identifiants de navigateur récupère un large éventail de fichiers de profil de chaque navigateur pris en charge, couvrant les identifiants enregistrés, les cookies, l'historique de navigation, les favoris et les données de formulaires. Les résultats sont regroupés dans une archive ZIP et téléversés sur le serveur de l'attaquant. Le collecteur s'exécute deux minutes après le démarrage et se répète toutes les cinq heures.
Le keylogger s'exécute en tant que binaire distinct dans la session utilisateur active, enregistrant chaque frappe ainsi que des informations contextuelles sur le processus actif, le titre de la fenêtre et le site web. Une boucle de surveillance dédiée au sein du RAT redémarre automatiquement le keylogger si le processus est arrêté.
Persistance et évasion
La suppression d'AgtaBackup RAT est volontairement difficile. Deux tâches planifiées nommées AgtaBackupAgentWatchdog et AgtaBackupAgentGuardian s'exécutent chaque minute en tant que SYSTEM et réinstallent automatiquement le service Windows du RAT dans les 60 secondes s'il est arrêté ou supprimé.
Le service est enregistré avec un descripteur d'autorisations restrictif qui le masque aux comptes administrateur standard. Seul le compte SYSTEM lui-même peut voir le service ou interagir avec lui, de sorte que les outils de gestion habituels ne révéleront pas sa présence.
Le binaire principal du RAT est nommé Credential Guard.exe et ses métadonnées de version sont configurées pour usurper l'identité d'un composant de sécurité Windows légitime. Les binaires de support utilisent des noms tels que Dell Window Guard.exe et Dell.Virus.Guard.exe, imitant des logiciels matériels Dell.
L'opérateur peut à tout moment transmettre de nouveaux noms de fichiers pour les composants du moteur du RAT via le serveur de commande et contrôle. Cela lui permet de renommer les binaires à la volée afin de déjouer les outils de détection qui s'appuient sur des noms de fichiers statiques. Un mécanisme de mise à jour automatique télécharge et installe également en silence les nouvelles versions du RAT au fur et à mesure que le développeur les publie.
AgtaBackup RAT contourne les invites du contrôle de compte d'utilisateur (UAC) en désactivant le paramètre du bureau sécurisé dans le registre Windows et en injectant des frappes clavier via un canal nommé. Cela permet à l'attaquant d'approuver silencieusement les boîtes de dialogue d'élévation à l'insu de l'utilisateur.
| Nom | Virus AgtaBackup RAT |
| Type De Menace | Cheval de Troie d'accès à distance (RAT), Voleur d'informations, Keylogger |
| Noms De Détection | Avast (Win64:Malware-gen), Combo Cleaner (Trojan.Generic.40644116), ESET-NOD32 (MSIL/Agent.GTY Trojan), Kaspersky (Trojan.Win64.Agent.smhlzc), Microsoft (Trojan:Win32/Wacatac.B!ml), Full List (VirusTotal) |
| Symptômes | Les chevaux de Troie d'accès à distance sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes De Distribution | Faux sites web, installateurs de logiciels malveillants. |
| Dommages | Vol de mots de passe et d'informations bancaires, usurpation d'identité, ajout de l'ordinateur de la victime à un botnet, infections supplémentaires, pertes financières, piratage de comptes. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
AgtaBackup RAT donne aux attaquants le contrôle total d'une machine infectée. Ils peuvent voler tous les mots de passe et cookies enregistrés, enregistrer toutes les frappes clavier, capturer l'écran, exécuter des scripts et transférer des fichiers, tout en restant invisibles aux outils d'administration standard.
Les tâches de surveillance persistantes du RAT et ses techniques de dissimulation de service le rendent très difficile à supprimer manuellement. Les victimes s'exposent à des risques réels d'usurpation d'identité, de prise de contrôle de comptes, de fraude financière et d'infections ultérieures par des malwares. Toute machine sur laquelle AgtaBackup RAT est détecté doit être considérée comme entièrement compromise et nettoyée immédiatement. D'autres exemples de RAT sont ChainScript, DarkTortilla et NodeRabbit.
Comment AgtaBackup RAT s'est-il infiltré dans mon ordinateur ?
Comme l'a documenté Unit 42, cette campagne commence par une fausse page conçue pour ressembler à une fiche du Microsoft Store d'une application de visioconférence populaire telle que Zoom. La page fournit un installateur de surveillance et gestion à distance (RMM) légitimement signé, comme LogMeIn Resolve ou ConnectWise ScreenConnect.
Une fois que la victime installe le logiciel et accepte l'invite UAC de Windows, l'outil RMM inscrit silencieusement l'ordinateur dans un compte de gestion contrôlé par l'attaquant. Quelques heures, voire quelques jours plus tard, l'attaquant se connecte via sa console RMM, ouvre un terminal distant et colle une commande PowerShell qui télécharge et installe silencieusement AgtaBackup RAT.
Plus généralement, les menaces de ce type se propagent également par le biais d'e-mails de phishing, de téléchargements de logiciels piratés, de faux cracks et de publicités malveillantes. Téléchargez toujours les logiciels depuis des sources officielles et faites preuve de prudence face aux invites d'installation inattendues.
Comment éviter l'installation de malwares ?
Soyez prudent avec les e-mails non sollicités, les messages directs et les liens, en particulier ceux qui vous incitent à télécharger ou installer quelque chose rapidement. Téléchargez uniquement des logiciels depuis les sites web officiels des développeurs ou des boutiques d'applications fiables. Évitez les contenus piratés, les générateurs de clés et les outils d'activation non officiels, car ce sont des vecteurs courants de diffusion de malwares.
Maintenez votre système d'exploitation et toutes les applications installées à jour, car les attaquants exploitent fréquemment des vulnérabilités connues dans les logiciels non corrigés. Utilisez une suite de sécurité réputée et effectuez des analyses régulières pour détecter les menaces au plus tôt. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les malwares infiltrés.
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
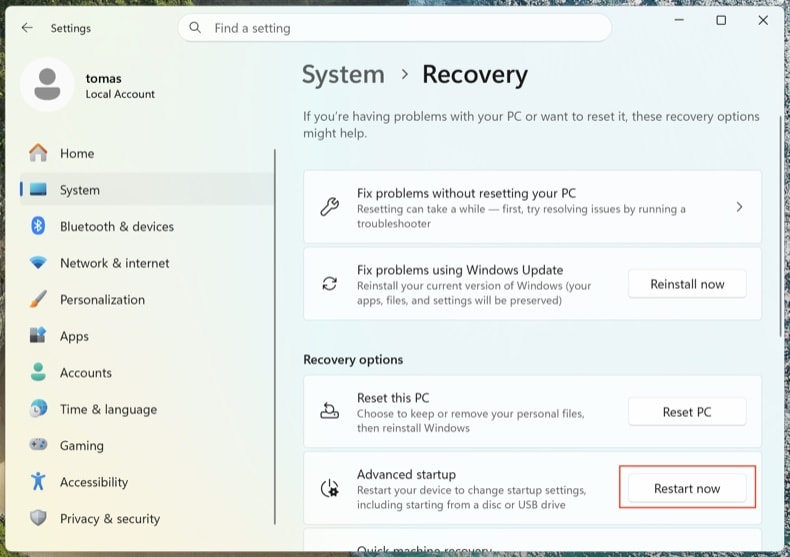
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
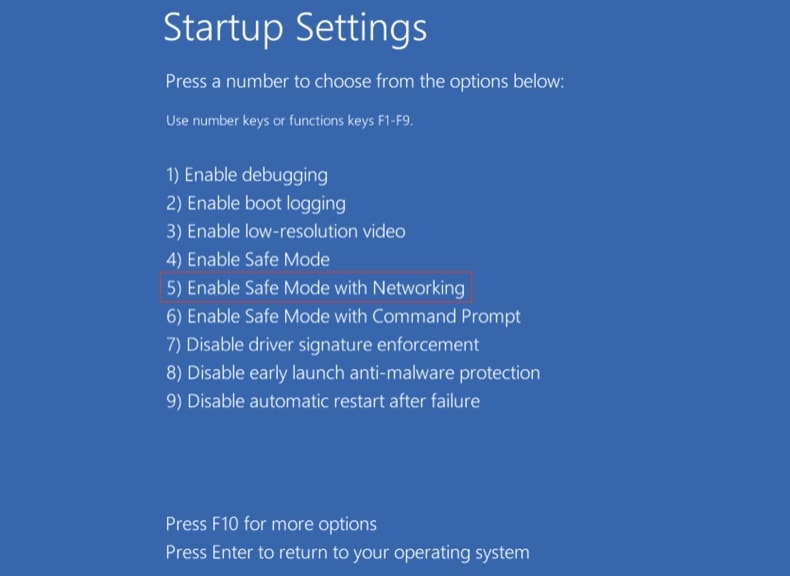
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
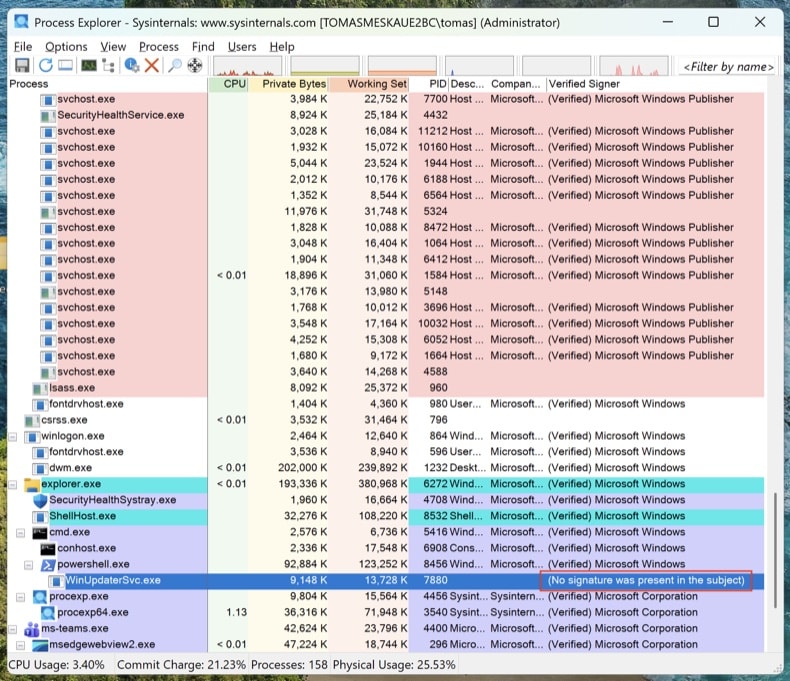
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
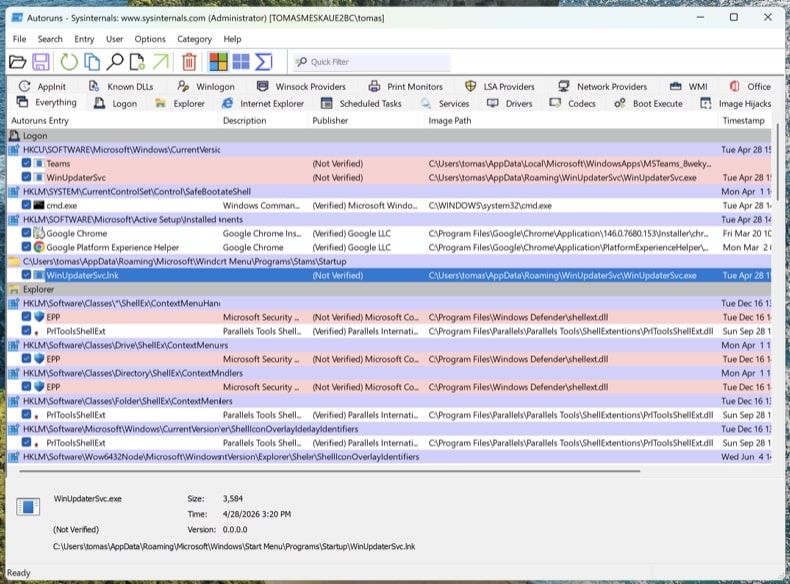
Cartographier tous les points de persistance avec Autoruns
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
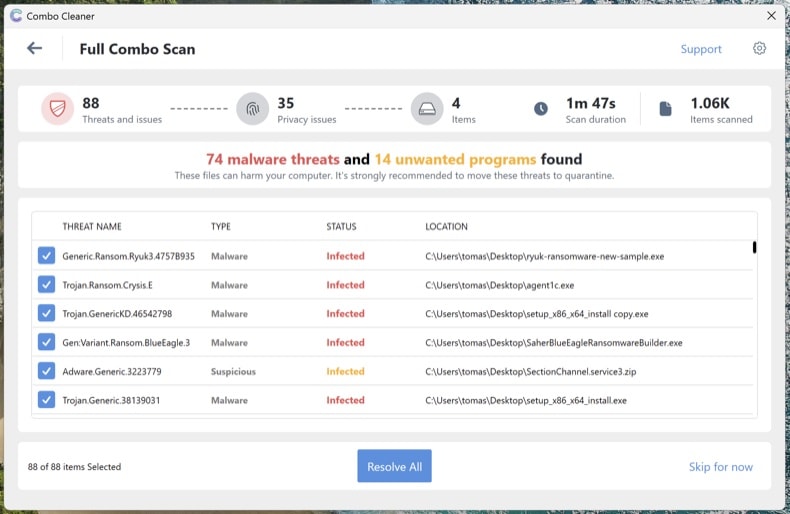
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
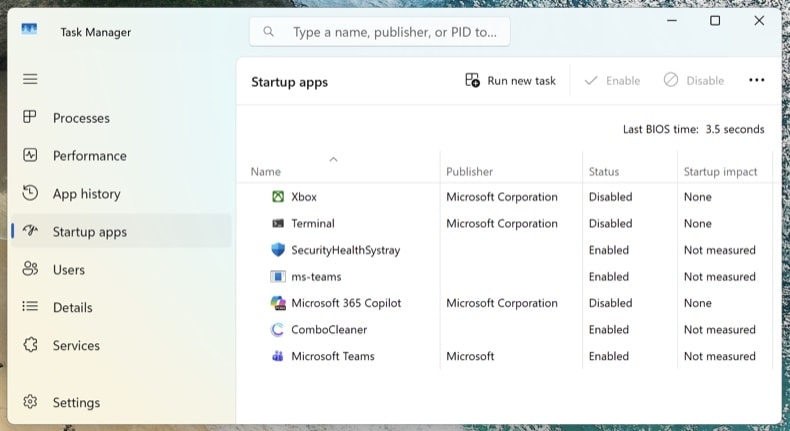
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire aux questions (FAQ)
Mon ordinateur est infecté par le malware AgtaBackup RAT, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Le formatage du périphérique de stockage supprimera AgtaBackup RAT, mais il effacera également tous les fichiers du disque. Il convient d'abord d'essayer un outil de sécurité fiable comme Combo Cleaner, car il peut supprimer l'infection sans détruire vos données.
Quels sont les plus gros problèmes que le malware AgtaBackup RAT peut causer ?
AgtaBackup RAT donne aux attaquants un contrôle total à distance et peut voler des identifiants, enregistrer les frappes clavier, transférer des fichiers et installer des malwares supplémentaires. Les victimes sont ainsi exposées à des risques d'usurpation d'identité, de prise de contrôle de comptes, de fraude financière et de perte de données sensibles.
Quel est l'objectif du malware AgtaBackup RAT ?
L'objectif d'AgtaBackup RAT est de donner aux attaquants un contrôle à distance persistant et caché sur les machines infectées. Les opérateurs peuvent espionner les utilisateurs, voler les identifiants des navigateurs, enregistrer les frappes clavier, exécuter des commandes et préparer des attaques ultérieures, tout en restant indétectables.
Comment le malware AgtaBackup RAT s'est-il infiltré dans mon ordinateur ?
AgtaBackup RAT a été observé se propageant via une fausse page de téléchargement de logiciel qui usurpe l'identité d'une application de visioconférence et incite l'utilisateur à installer un outil de gestion à distance légitime. L'attaquant utilise ensuite cet outil pour déployer silencieusement le RAT.
Plus généralement, les menaces de ce type atteignent également les victimes par le biais d'e-mails de phishing, de logiciels piratés et de faux cracks de logiciels.
Combo Cleaner me protégera-t-il contre les malwares ?
Oui. Combo Cleaner peut détecter et supprimer la plupart des malwares connus, y compris des menaces comme AgtaBackup RAT. Étant donné que certaines menaces à haut risque se cachent profondément dans le système, effectuer une analyse complète plutôt qu'une analyse rapide est l'approche la plus sûre.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion