de Troie
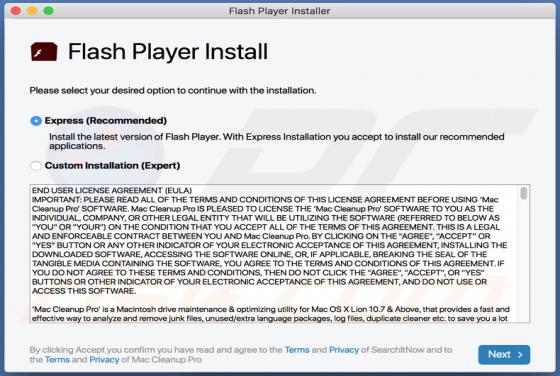
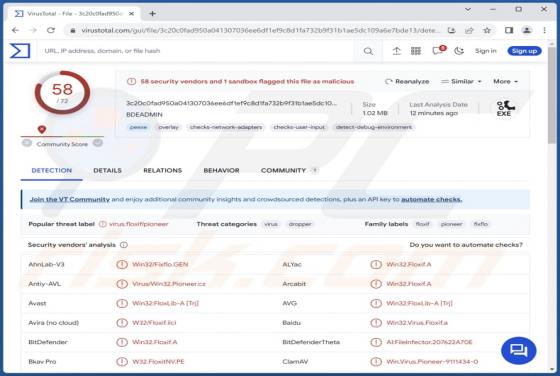
Maliciel Win32/Floxif
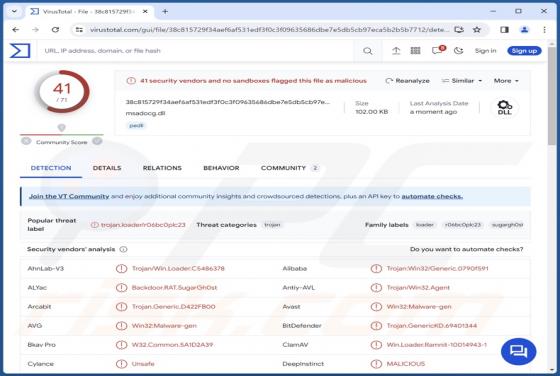
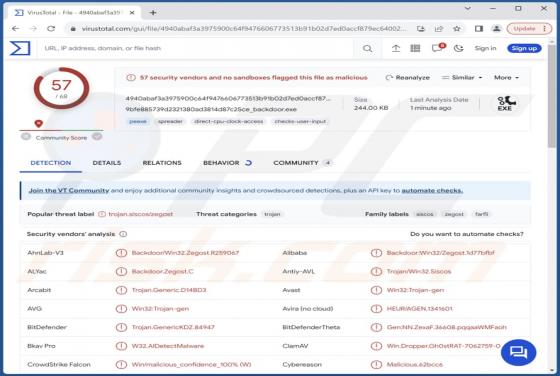
Les éditeurs de solutions de sécurité attribuent le nom de Win32/Floxif lorsqu'ils détectent la présence d'un maliciel de type "backdoor" (porte dérobée). Ce type de maliciel est connu pour sa capacité à créer secrètement des points d'accès non autorisés dans le système infecté, ce qui permet aux