Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Virus XMR Miner
Logiciel de publicité

Virus XMR Miner

XMR Miner est une application malveillante conçue pour abuser des ressources système afin d'exploiter la crypto-monnaie Monero. Les développeurs font proliférer cette application en utilisant divers sites Web malveillants (RIG Exploit Kit). Par conséquent, XMR Miner s'infiltre souvent dans les sys
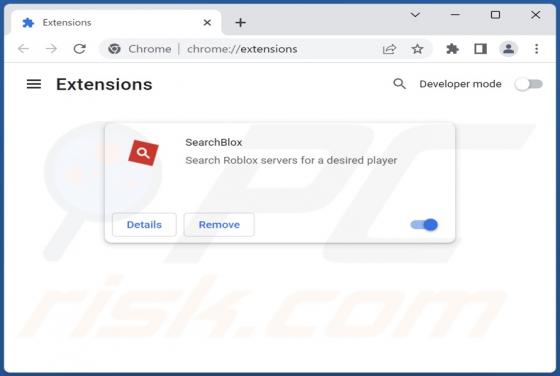
Maliciel SearchBlox
de Troie

Maliciel SearchBlox

SearchBlox est une extension malveillante du navigateur Google Chrome. Il existe deux variantes de cette extension, et toutes deux promettent de permettre aux utilisateurs de rechercher les serveurs de la plate-forme de jeux vidéo Roblox pour un joueur spécifique. Au lieu de cela, ce logiciel malv

Pirate de Navigateur CustomSearch
Pirate de navigateur

Pirate de Navigateur CustomSearch

Lors d'une inspection de routine de sites Web suspects faisant la promotion de logiciels, nos chercheurs ont découvert l'application CustomSearch. Notre analyse a révélé que cette application fonctionne comme un pirate de navigateur. Elle fait la promotion de faux moteurs de recherche (par exemple

Maliciel AxBanker (Android)
de Troie

Maliciel AxBanker (Android)

AxBanker est un maliciel bancaire spécifique à Android. Comme sa classification l'indique, ce maliciel cherche à obtenir des informations bancaires. AxBanker a été utilisé dans de grandes campagnes de smishing (hameçonnage par SMS) ciblant les utilisateurs indiens. Ces opérations étaient centrées

Maliciel Aurora
de Troie

Maliciel Aurora

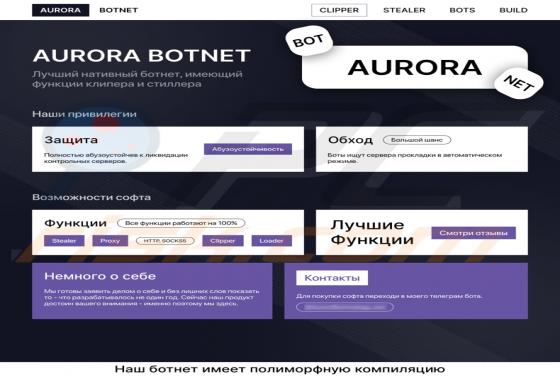
Notre équipe de recherche a découvert le maliciel Aurora en parcourant les forums de pirates. Ses développeurs présentent Aurora comme un maliciel multifonctionnel. Le matériel promotionnel du programme indique qu'il fonctionne comme un RAT (cheval de Troie d'accès à distance), un botnet, un voleu

RAT Spectre
de Troie

RAT Spectre

Spectre est un programme malveillant classé comme cheval de Troie d'accès à distance (RAT). Les maliciels de ce type permettent un accès à distance furtif et un contrôle sur une machine infectée. Les RAT peuvent avoir une grande variété de fonctionnalités dangereuses, qui peuvent être utilisées de

Cheval de Troie BlackRock (Android)
de Troie

Cheval de Troie BlackRock (Android)

BlackRock est un maliciel (maliciel bancaire) qui cible spécifiquement les systèmes d'exploitation Android sur les smartphones. BlackRock a été repéré pour la première fois au deuxième trimestre 2020. Ce maliciel mobile est créé à l'aide du code source d'un autre maliciel appelé Xerxes (une souch

Publicités Alltopspot.com
Notification Spam

Publicités Alltopspot.com

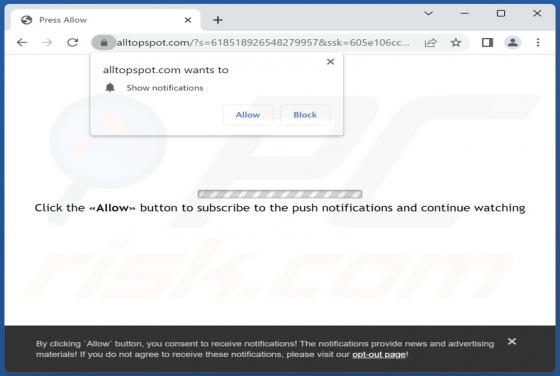
Notre équipe de recherche a découvert la page malveillante alltopspot[.]com. Elle favorise le spam de notification du navigateur et redirige les utilisateurs vers différents sites Web (probablement peu fiables/nuisibles). Les utilisateurs accèdent généralement à alltopspot[.]com et à des sites sim

Publicités Steadycaptcha.live
Notification Spam

Publicités Steadycaptcha.live

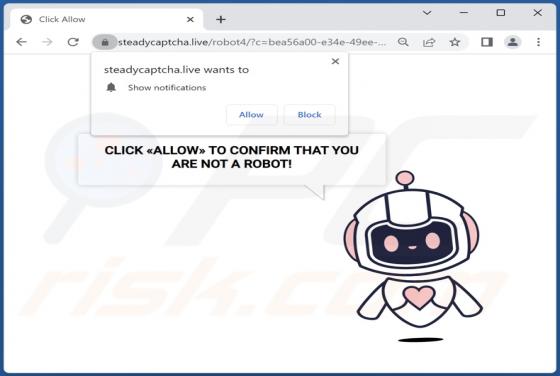
Lors d'une inspection de routine de sites Web suspects, notre équipe de recherche a découvert la page malveillante steadycaptcha[.]live. Elle favorise le spam de notification du navigateur et redirige les visiteurs vers d'autres pages Web (probablement non dignes de confiance/nuisibles). Les util

Rançongiciel CryptBIT 2.0
Ransomware

Rançongiciel CryptBIT 2.0

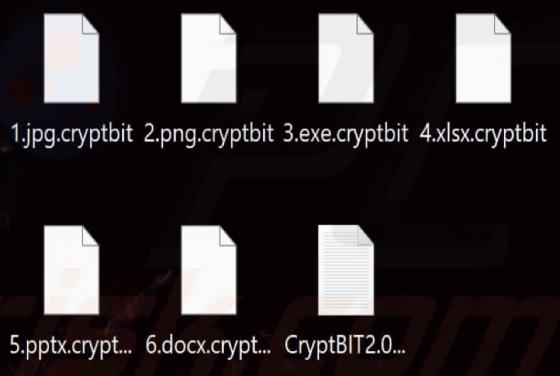
CryptBIT 2.0 est une nouvelle variante du rançongiciel CryptBIT. Nous l'avons découvert en examinant des échantillons soumis à VirusTotal. CryptBIT 2.0 crypte les fichiers, ajoute l'extension ".cryptbit" à leurs noms, modifie le fond d'écran du bureau et ajoute le fichier "CryptBIT2.0-restore-file