Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

Publicités Uncythathfal.com
Notification Spam

Publicités Uncythathfal.com

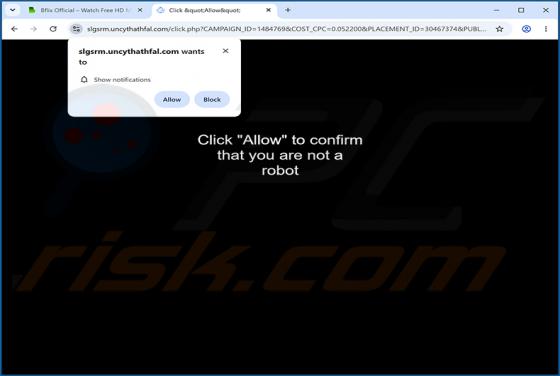
Notre analyse a révélé qu'uncythathfal[.]com est une page web malveillante conçue pour inciter les visiteurs à activer les notifications du navigateur. Elle utilise un faux message de vérification robot comme appât, en demandant aux utilisateurs de cliquer sur « Autoriser » pour prouver qu'ils ne s
Juntautororia.com Ads
Notification Spam

Juntautororia.com Ads

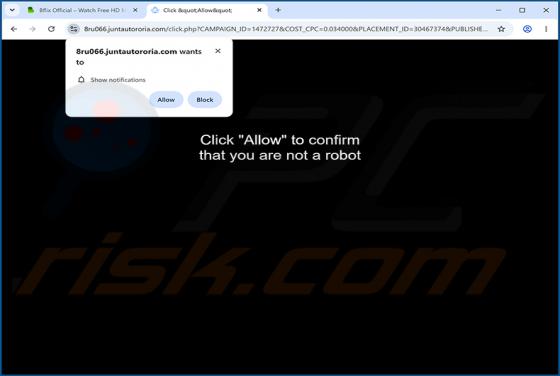
Notre équipe de recherche a découvert la page malveillante juntautororia[.]com en enquêtant sur des sites Web suspects. Après avoir inspecté cette page Web, nous avons appris qu'elle fait la promotion de spams de notifications de navigateur et redirige les visiteurs vers d'autres sites (probablemen

Cgre-defender.pro Ads
Notification Spam

Cgre-defender.pro Ads

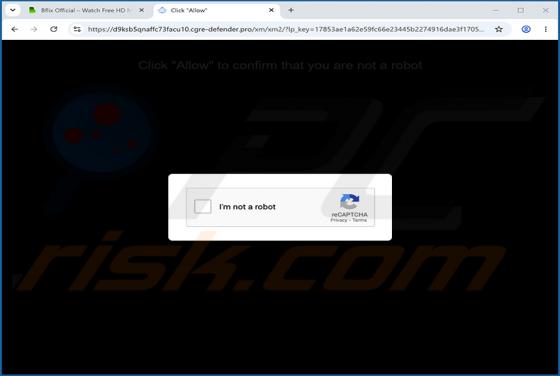
Notre équipe de recherche a découvert cgre-defender[.]pro en enquêtant sur des sites web douteux. La page utilise un faux CAPTCHA pour inciter les visiteurs à accepter de recevoir des notifications du navigateur. Une fois l'autorisation accordée, cgre-defender[.]pro diffuse de fausses alertes de sé

Publicités Woonceome.com
Notification Spam

Publicités Woonceome.com

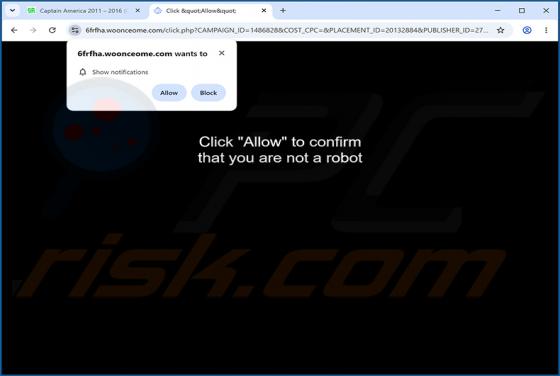
Notre équipe de recherche a découvert la page malveillante woonceome[.]com en enquêtant sur des sites Web suspects. Après avoir inspecté cette page Web, nous avons déterminé qu'elle utilise une fausse invite de vérification humaine pour inciter les visiteurs à activer les notifications du navigateu

Night Dragon RAT (Android)
de Troie

Night Dragon RAT (Android)

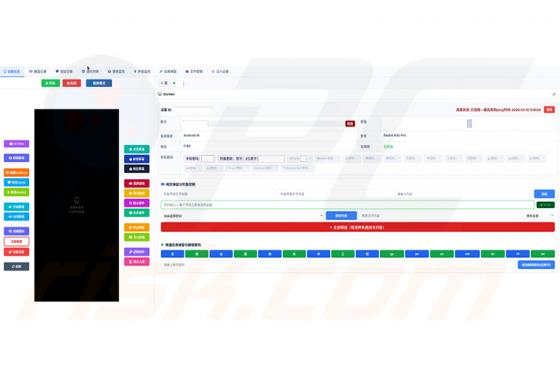
Night Dragon RAT est un cheval de Troie d'accès à distance qui cible les utilisateurs d'Android. Il a été dévoilé via un canal Telegram criminel le 23 juin 2026, en tant que successeur d'un framework de malware Android antérieur connu sous le nom de Flying Eagle. Selon les recherches publiées par

Flying Eagle RAT (Android)
de Troie

Flying Eagle RAT (Android)

Flying Eagle RAT est un cheval de Troie d'accès à distance pour Android distribué sous forme de framework de code source via des canaux Telegram criminels. Il peut capturer les frappes au clavier et les identifiants de paiement, enregistrer l'écran de l'appareil, accéder à la caméra et déployer de

TONResolver RAT
de Troie

TONResolver RAT

TONResolver est un cheval de Troie d'accès à distance (RAT) écrit en JavaScript et exécuté via l'environnement d'exécution légitime Node.js. Une fois actif, il ouvre une connexion chiffrée persistante vers un serveur contrôlé par les attaquants et attend des instructions, ce qui permet aux opérateu

QuimaRAT Malware
de Troie

QuimaRAT Malware

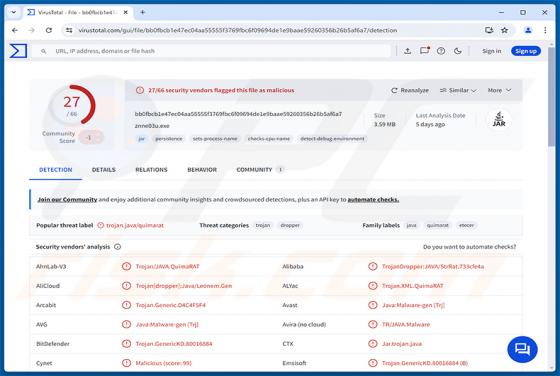
QuimaRAT est un cheval de Troie d'accès à distance (RAT) basé sur Java, vendu aux cybercriminels sous forme de service par abonnement. Ce modèle, connu sous le nom de Malware-as-a-Service (MaaS), permet à quiconque paie les frais de déployer le RAT contre les cibles de son choix. Selon les recherch

KansasGroup Ransomware
Ransomware

KansasGroup Ransomware

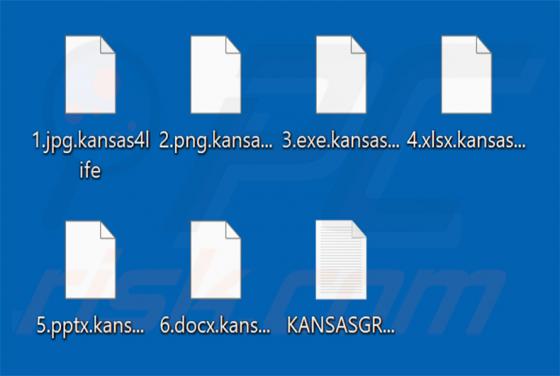
KansasGroup est un ransomware que notre équipe de recherche a identifié en analysant de nouvelles soumissions de fichiers sur VirusTotal. Comme la plupart des ransomwares, il chiffre les fichiers sur la machine infectée et exige un paiement en échange du déchiffrement. Sur notre machine de test, ce

Own Ransomware
Ransomware

Own Ransomware

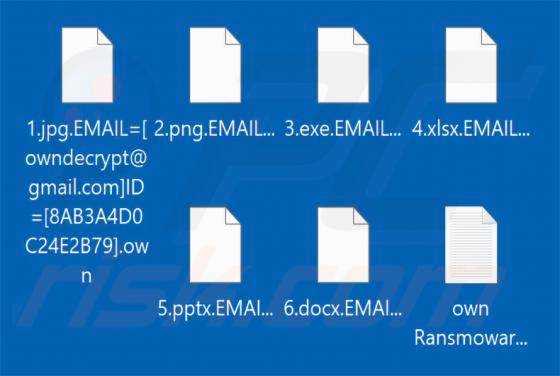
Own Ransomware est un programme de type ransomware découvert par nos chercheurs lors d'une inspection de routine des nouvelles soumissions sur le site web VirusTotal. Il chiffre les fichiers sur l'appareil infecté et exige un paiement en échange du déchiffrement. Sur notre machine de test, Own Rans