
Qu'est-ce que l'arnaque par e-mail « Update And Synchronize Your Mailbox »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Update And Synchronize Your Mailbox arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel genre d'e-mail est « Update And Synchronize Your Mailbox » ?
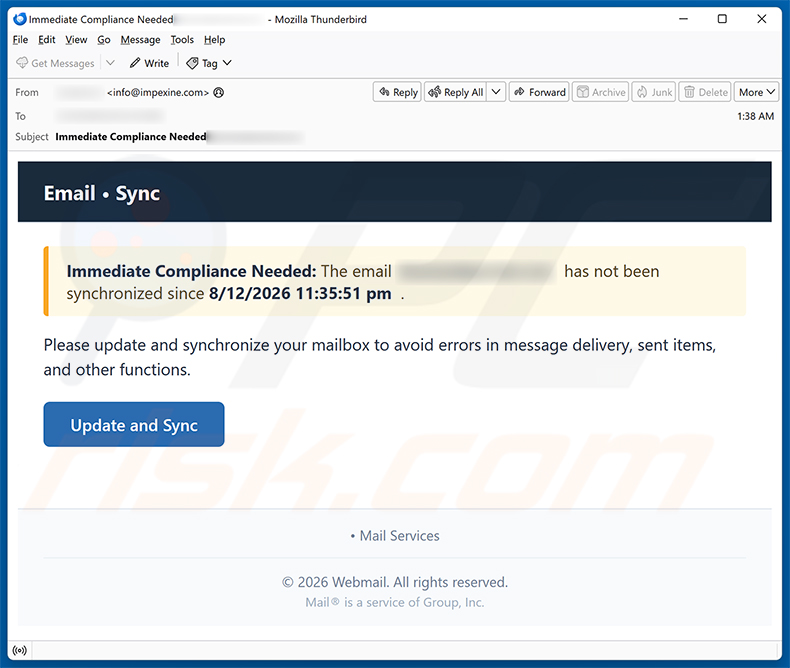
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing. Il est déguisé en alerte automatisée provenant d'un fournisseur de services de messagerie, prétendant à tort que la boîte de réception du destinataire n'a pas été synchronisée et nécessite une mise à jour. Cet e-mail doit être ignoré - cliquer sur le lien qu'il contient risque d'exposer les identifiants de connexion à des cybercriminels.
L'arnaque par e-mail « Update And Synchronize Your Mailbox » en détail
L'e-mail arrive avec l'objet « Immediate Compliance Needed » et se présente comme une notification provenant d'une plateforme de messagerie Web. Il indique que le compte de messagerie du destinataire n'a pas été synchronisé depuis une date précise, avertissant qu'un défaut d'action provoquera des erreurs dans la remise des messages, les éléments envoyés et d'autres fonctions de la boîte aux lettres.
Bien que le site Web lié ne soit plus actif, il s'agissait très probablement d'une fausse page de connexion conçue pour imiter le fournisseur de services de messagerie du destinataire. Les pages de phishing de ce type affichent souvent un formulaire de connexion qui ressemble au fournisseur utilisé par la cible - Gmail, Outlook, Yahoo ou une interface de messagerie Web générique.
Quiconque saisit ses identifiants de messagerie sur une telle page les remet directement aux escrocs. En accédant à une boîte de réception, les attaquants peuvent réinitialiser les mots de passe d'autres comptes, intercepter des messages privés, usurper l'identité de la victime ou vendre les identifiants volés à d'autres cybercriminels.
Aucun fournisseur de messagerie légitime n'envoie de demandes non sollicitées de synchronisation d'une boîte aux lettres. L'image de marque délibérément vague - « Webmail », « Mail Services », « Mail® is a service of Group, Inc. » - est une astuce courante utilisée pour rendre l'arnaque crédible auprès des utilisateurs de nombreuses plateformes de messagerie différentes.
| Nom | Update And Synchronize Your Mailbox arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Allégation | Le compte de messagerie du destinataire n'a pas été synchronisé et doit être mis à jour pour éviter les erreurs de remise des messages |
| Déguisement | Notification automatisée d'un fournisseur de messagerie Web ou de services de messagerie |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe des comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up en ligne malveillantes, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les arnaques par e-mail en général
En conclusion, cet e-mail est une arnaque de phishing usurpant l'identité d'un service de messagerie Web générique. Son objectif est d'inciter les destinataires à saisir leurs identifiants de connexion de messagerie sur un site Web frauduleux. L'e-mail doit être supprimé sans cliquer sur aucun lien qu'il contient.
Dans certains cas, les campagnes de ce type servent également à propager des malwares - soit via des pièces jointes malveillantes, soit via des liens intégrés menant à des pages de téléchargement dangereuses.
D'autres exemples d'e-mails d'arnaque similaires sont NetZero Email Update, FedEx Shipment Scheduled For Delivery, et Netflix - Irregular Account Activity.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels utilisent l'e-mail comme l'un de leurs principaux vecteurs de distribution de malwares. Les fichiers malveillants sont généralement joints directement au message ou mis à disposition via un lien. Les formats courants incluent les programmes exécutables, les archives ZIP et RAR, les fichiers PDF et les documents Microsoft Office.
L'ouverture d'une pièce jointe exécutable entraîne presque toujours une infection immédiate. D'autres types de fichiers, tels que les documents Office, peuvent nécessiter une étape supplémentaire avant que quelque chose de nuisible ne se produise - par exemple, l'activation de commandes macro malveillantes intégrées dans une feuille de calcul ou un fichier Word. Dans tous les cas, les dommages commencent dès que l'utilisateur interagit avec le fichier.
Comment éviter l'installation de malwares ?
Traitez les e-mails non sollicités avec scepticisme, en particulier ceux qui prétendent qu'une action urgente est nécessaire sur votre compte. Ne cliquez jamais sur les liens contenus dans les e-mails prétendant que votre boîte de réception nécessite votre attention - rendez-vous plutôt directement sur le site Web du service et connectez-vous à partir de là.
Téléchargez uniquement des logiciels à partir de sites Web officiels et de boutiques d'applications de confiance. Évitez les programmes piratés, les cracks de logiciels et les générateurs de clés, car ils sont fréquemment utilisés pour regrouper et diffuser des malwares. Lorsque cela est possible, activez l'authentification à deux facteurs sur les comptes importants comme protection supplémentaire.
Maintenez votre système d'exploitation et tous les logiciels installés à jour avec les derniers correctifs de sécurité. Utilisez un programme antivirus réputé et effectuez des analyses régulières. Si vous avez déjà ouvert une pièce jointe suspecte, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour supprimer automatiquement toute menace.
Texte présenté dans l'e-mail « Update And Synchronize Your Mailbox Email Scam » :
Subject: Immediate Compliance Needed
Email • Sync
Immediate Compliance Needed: The email [recipient's email address] has not been synchronized since 8/12/2026 11:35:51 pm.
Please update and synchronize your mailbox to avoid errors in message delivery, sent items, and other functions.
[Update and Sync]
• Mail Services
© 2026 Webmail. All rights reserved.
Mail® is a service of Group, Inc.
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Update And Synchronize Your Mailbox arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
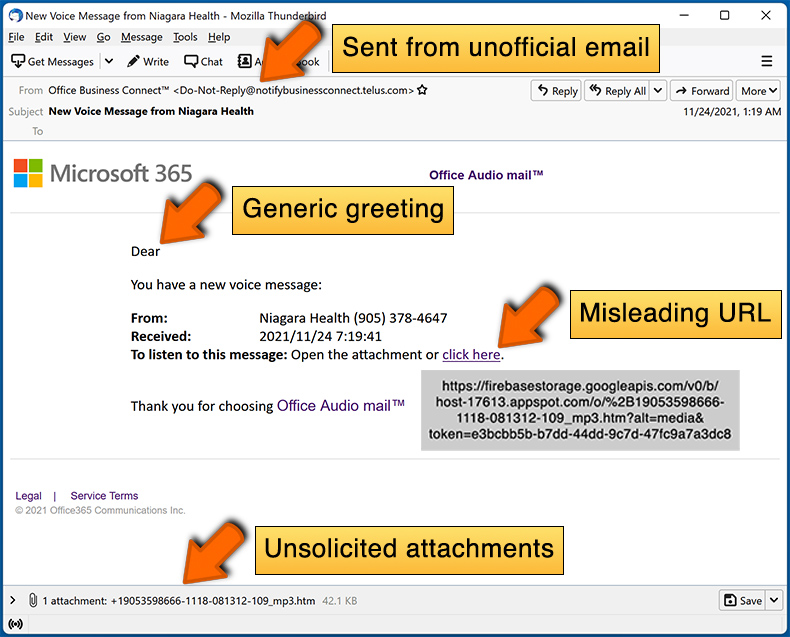
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces messages sont envoyés en masse à des listes d'adresses collectées via des violations de données, des sites de phishing et d'autres sources. Ils ne sont pas ciblés personnellement - le même e-mail est envoyé à des milliers de destinataires en même temps.
J'ai fourni mes informations personnelles en me faisant piéger par cet e-mail, que dois-je faire ?
Changez immédiatement le mot de passe de votre compte de messagerie et mettez à jour les mots de passe de tous les autres comptes qui utilisaient les mêmes identifiants. Si vous avez également divulgué des informations de paiement ou des documents d'identification, contactez les institutions financières ou les autorités concernées.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Cela dépend du type de fichier. Les fichiers exécutables (.exe, .run et similaires) ont tendance à installer des malwares dès leur ouverture. Les fichiers de documents comme les PDF ou les fichiers Word nécessitent généralement des étapes supplémentaires - telles que l'activation des macros - avant qu'un malware ne soit activé.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. Le simple fait de lire un e-mail ne met pas votre appareil en danger. Votre ordinateur reste intact tant que vous n'avez cliqué sur aucun lien ni ouvert aucun fichier joint au message.
Combo Cleaner supprimera-t-il les infections par malwares présentes dans une pièce jointe d'e-mail ?
Combo Cleaner peut détecter et supprimer la plupart des malwares connus, mais il est important d'effectuer une analyse complète du système. Certaines menaces avancées s'intègrent profondément dans le système, et seule une analyse complète les trouvera et les éliminera de manière fiable.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion