Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

KansasGroup Ransomware
Ransomware

KansasGroup Ransomware

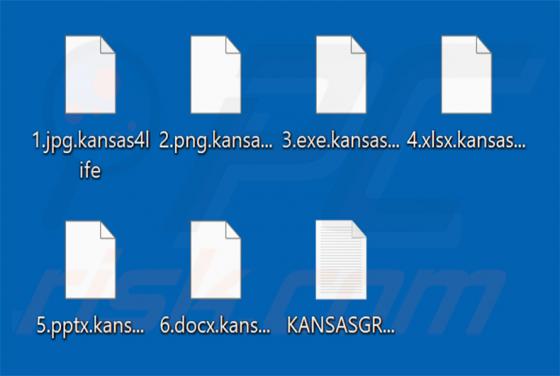
KansasGroup est un ransomware que notre équipe de recherche a identifié en analysant de nouvelles soumissions de fichiers sur VirusTotal. Comme la plupart des ransomwares, il chiffre les fichiers sur la machine infectée et exige un paiement en échange du déchiffrement. Sur notre machine de test, ce
Own Ransomware
Ransomware

Own Ransomware

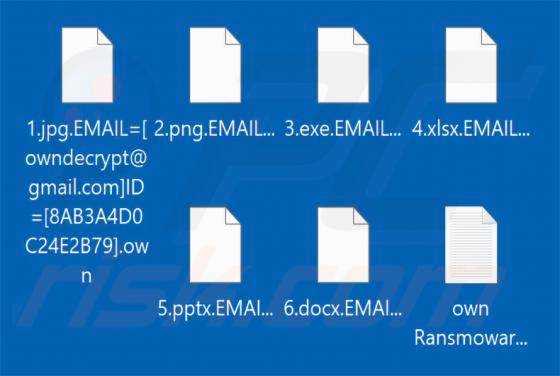
Own Ransomware est un programme de type ransomware découvert par nos chercheurs lors d'une inspection de routine des nouvelles soumissions sur le site web VirusTotal. Il chiffre les fichiers sur l'appareil infecté et exige un paiement en échange du déchiffrement. Sur notre machine de test, Own Rans

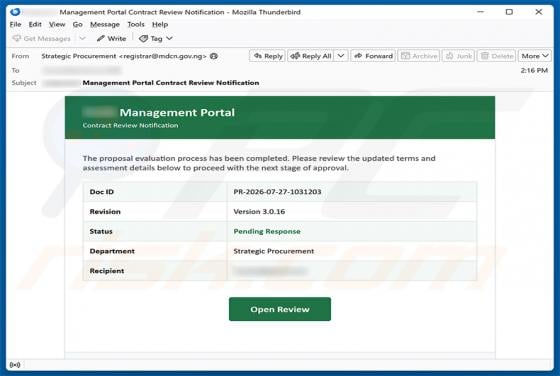
Proposal Evaluation Completed arnaque par e-mail
L'hameçonnage/arnaque

Proposal Evaluation Completed arnaque par e-mail

Après avoir examiné cet e-mail, nous avons déterminé qu'il s'agit d'une arnaque de phishing. Il est déguisé en notification d'un portail de gestion prétendant qu'une évaluation de proposition a été achevée et que l'examen du destinataire est requis. Le lien qu'il contient mène à une fausse page de

msaRAT Malware
de Troie

msaRAT Malware

msaRAT est un cheval de Troie d'accès à distance (RAT) écrit dans le langage de programmation Rust, lié au groupe de ransomware Chaos. Selon des recherches publiées par Talos Intelligence, il utilise une technique inhabituelle de « living off the browser » pour maintenir ses communications avec le

CrashStealer Malware (Mac)
Logiciels malveillants spécifiques à Mac

CrashStealer Malware (Mac)

CrashStealer Malware est un voleur d'informations ciblant les utilisateurs de macOS, découvert par Jamf Threat Labs en mai 2026. Il se déguise en outil natif de signalement des plantages d'Apple afin de se fondre parmi les processus légitimes de macOS. CrashStealer cible les mots de passe enregist

Two-step Verification Was Enabled arnaque par e-mail
L'hameçonnage/arnaque

Two-step Verification Was Enabled arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Le message affirme faussement que la vérification en deux étapes a récemment été activée sur le compte du destinataire et l'incite à vérifier immédiatement ses paramètres de sécurité. Il mène à une fausse page d

Damaged Package Virus par e-mail
L'hameçonnage/arnaque

Damaged Package Virus par e-mail

Après avoir examiné cet e-mail, nous avons déterminé qu'il s'agit de malspam. Le message est conçu pour ressembler à une réclamation client de routine concernant une expédition endommagée et contient un lien qui redirige vers un site web malveillant. Ce site diffuse un fichier nuisible sur l'appare

Email Migration Notice arnaque
L'hameçonnage/arnaque

Email Migration Notice arnaque

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing. Le message se fait passer pour un avis automatisé provenant du fournisseur de services de messagerie du destinataire et incite les destinataires à soumettre leurs identifiants de connexion sur un faux site Web. Cet

Devill Ransomware
Ransomware

Devill Ransomware

Devill est un ransomware que nous avons découvert en examinant de nouvelles soumissions de fichiers sur le site VirusTotal. Il chiffre les fichiers, ajoute une extension de cinq caractères générée aléatoirement à leurs noms de fichiers, modifie le fond d'écran du bureau et crée une demande de ranço