Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

MAJINAHANASHI Ransomware
Ransomware

MAJINAHANASHI Ransomware

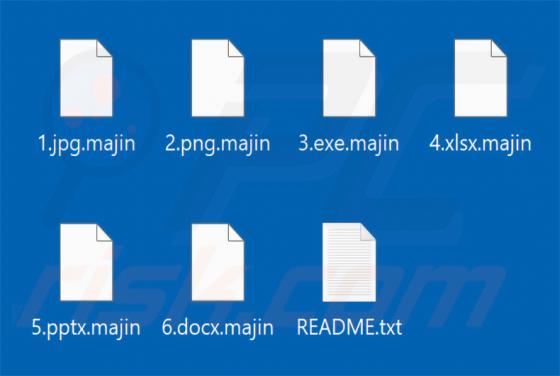
MAJINAHANASHI est un ransomware que nos chercheurs ont découvert en examinant de nouveaux échantillons de malwares soumis à VirusTotal. Il chiffre les fichiers, ajoute l'extension .majin à leurs noms et dépose une demande de rançon dans un fichier texte nommé README.txt. Les attaquants prétendent é
Fake Xeno Malware
de Troie

Fake Xeno Malware

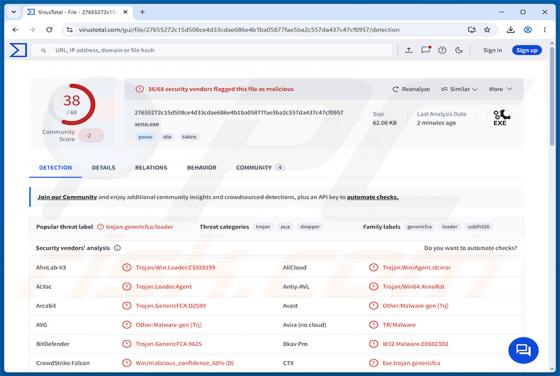
Fake Xeno est un trojan multi-étapes qui délivre un stealer d'informations combiné à un cheval de Troie d'accès à distance (Remote Access Trojan, RAT). Il est déguisé en exécuteur de scripts Roblox « Xeno » - un outil de triche promu via des forums de jeux et des serveurs Discord. Comme documenté p

Invoice Payment Is Past Due arnaque par e-mail
L'hameçonnage/arnaque

Invoice Payment Is Past Due arnaque par e-mail

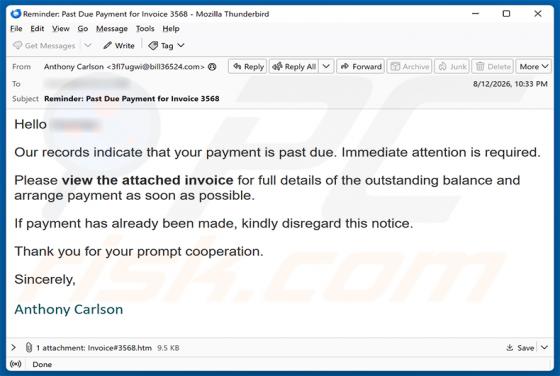
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing. Le message se présente comme un rappel de facturation et utilise une pièce jointe au format HTML qui, lorsqu'elle est ouverte, affiche une fausse page de connexion Microsoft conçue pour voler les identifiants de com

ChatGPT Payment Reminder arnaque par e-mail
L'hameçonnage/arnaque

ChatGPT Payment Reminder arnaque par e-mail

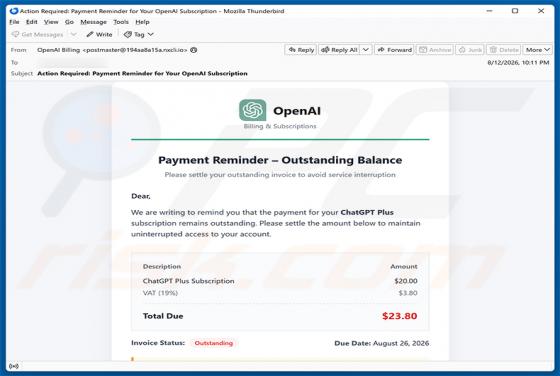
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Le message est conçu pour ressembler à une notification de facturation officielle d'OpenAI, prétendant que le destinataire a un paiement en souffrance pour son abonnement ChatGPT Plus. Il s'agit d'un e-mail de phishing destiné à

Malware WindRelay (Android)
de Troie

Malware WindRelay (Android)

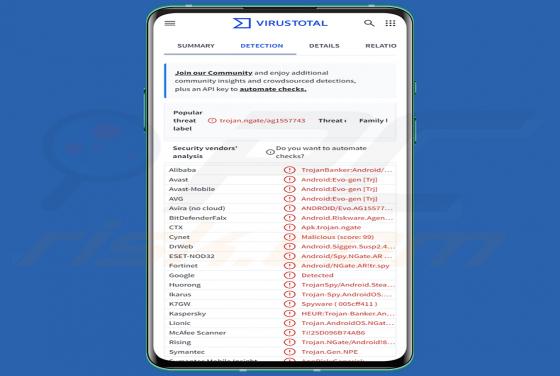
WindRelay est un malware de relais NFC spécialisé ciblant les utilisateurs d'Android en Europe centrale. Fonctionnant de concert avec SpyNote, un cheval de Troie d'accès à distance, il capture les données des cartes de paiement sans contact et les transmet aux attaquants en temps réel. Selon les re

FLocker Ransomware
Ransomware

FLocker Ransomware

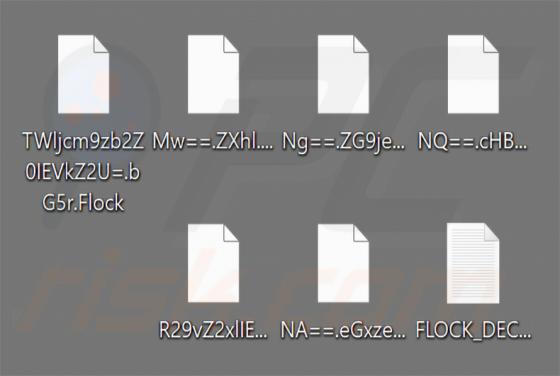
FLocker est un programme de type ransomware que nos chercheurs ont analysé lors de l'examen d'échantillons de malwares soumis à VirusTotal. Il chiffre les fichiers des victimes, les renomme à l'aide de l'encodage Base64, ajoute l'extension .Flock et change le fond d'écran du bureau. Sur notre machi

ZAWOOO Ransomware
Ransomware

ZAWOOO Ransomware

ZAWOOO est un ransomware que notre équipe de recherche a découvert en examinant de nouveaux échantillons de malwares soumis à VirusTotal. Il chiffre les fichiers des victimes et les renomme avec des chaînes aléatoires, remplaçant à la fois le nom de fichier d'origine et l'extension par des caractèr

Montage Ransomware
Ransomware

Montage Ransomware

Montage est un programme de type ransomware que nous avons découvert en inspectant de nouvelles soumissions sur le site VirusTotal. Il chiffre les fichiers, ajoute sa propre extension à leurs noms et dépose une note de rançon. Montage est identique aux ransomwares Developer et Friends. Sur notre ma

ChatGPT Payment Method Update arnaque par e-mail
L'hameçonnage/arnaque

ChatGPT Payment Method Update arnaque par e-mail

Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Le message est déguisé en avis de facturation provenant de ChatGPT, prétendant qu'un paiement d'abonnement n'a pas pu être traité. Son objectif est d'attirer les destinataires vers un site web frauduleux où leurs identifiants de