
Comment supprimer le cheval de Troie d'accès à distance uCreator d'Android
de TroieÉgalement connu sous le nom de: cheval de Troie d'accès à distance uCreator

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est uCreator RAT ?
uCreator RAT (vendu par son développeur sous le nom YingGai) est une plateforme de spyware Android sophistiquée et un cheval de Troie d'accès à distance. Il utilise la virtualisation d'applications pour instrumenter discrètement des applications de messagerie et de paiement légitimes sur les appareils infectés. Selon une étude publiée par 0x0v1, il cible les utilisateurs de WeChat, Telegram, GCash et de plus d'une douzaine d'autres applications de messagerie et financières.
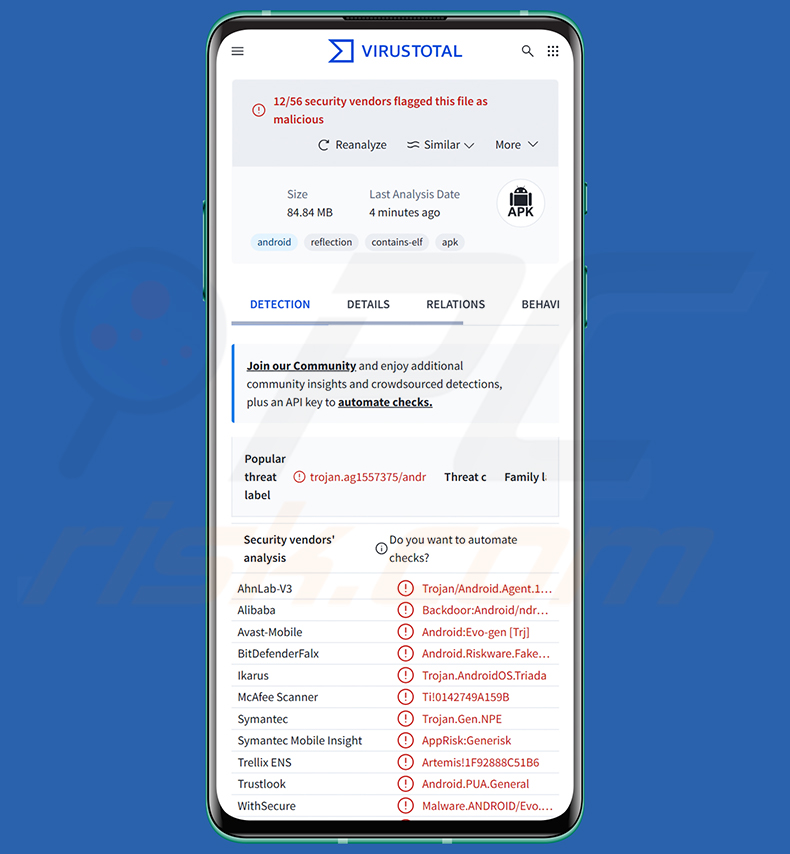
Aperçu du malware uCreator RAT
uCreator RAT n'est pas une application malveillante autonome traditionnelle. Il s'agit d'une plateforme de surveillance commerciale vendue sous le nom de YingGai, conçue autour du concept de « contrôle de masse ». La plateforme combine un moteur de virtualisation d'applications, des modules de hook propres à chaque cible, une infrastructure de contrôle basée sur le cloud et une console d'opérateur Windows utilisée pour gérer les appareils compromis.
La plateforme accède aux applications légitimes à l'aide d'outils tels que LSPatch et Pine, basés sur le framework de hooking Xposed. Ces outils chargent le code de l'application ciblée dans un processus contrôlé, sans nécessiter d'accès root à l'appareil. L'application ciblée semble fonctionner normalement, tandis que le malware s'exécute de manière invisible dans son propre espace de processus.
uCreator RAT est conçu pour attaquer les applications de messagerie et financières populaires en Chine et en Asie du Sud-Est. Les cibles confirmées incluent WeChat, WeCom, QQ, Telegram, WhatsApp, LINE, Zalo, KakaoTalk, Viber, MoMo et GCash. Les éléments récupérés sur un serveur C2 indiquent que des victimes se trouvaient en Chine et aux États-Unis.
Le module Telegram est le composant le plus intrusif découvert. Plutôt que de copier les fichiers de base de données depuis l'appareil, il exécute des requêtes SQL en direct sur la base de données interne SQLite active de Telegram, lisant l'historique des messages avec les propres autorisations et descripteurs de l'application.
Ce même module s'accroche également à la routine d'authentification à deux facteurs de Telegram afin de capturer le mot de passe du compte en texte clair, avant même qu'il ne soit haché ou transmis. Muni de ce mot de passe, un opérateur peut énumérer les sessions actives et supprimer des appareils de confiance de la liste des appareils autorisés.
La plateforme comprend également un code dédié permettant d'empêcher complètement le propriétaire légitime d'accéder à son propre compte. Cette capacité de verrouillage de compte est une fonctionnalité intentionnelle et nommée, et non un effet secondaire accidentel. Dans le pire des cas, un attaquant pourrait prendre le contrôle total d'un compte Telegram et empêcher la victime de le récupérer.
Chaque application interceptée expose un serveur de commandes HTTP local doté d'environ 40 gestionnaires numérotés. Ceux-ci couvrent la récupération des contacts, la collecte des SMS, les requêtes de base de données, l'envoi de messages et la manipulation des sessions. Les commandes arrivent via un bus de messages Redis et s'exécutent dans le processus de l'application ciblée, avec l'identité et les autorisations propres à celle-ci.
Au-delà des applications de messagerie, la plateforme inclut une capacité d'usurpation de la caméra destinée à contourner les contrôles de vivacité « connaissez votre client » (KYC) utilisés par les services financiers. Le module WeChat se concentre sur le clonage de comptes : il collecte les identifiants de connexion et les listes de contacts, puis sauvegarde l'intégralité des données du compte sur le stockage cloud de l'opérateur.
Une instance GitLab ayant fuité a exposé l'intégralité du code source back-end de la plateforme, y compris une console d'opérateur multi-locataire louée par des clients en aval. L'historique des commits a permis d'identifier environ trois douzaines de développeurs à Changsha, en Chine, avec des commits datant de l'automne 2026. L'infrastructure prend en charge plusieurs opérateurs simultanément, chacun ciblant sa propre flotte d'appareils victimes.
Il convient de mentionner que les développeurs de malwares améliorent souvent leurs logiciels et leurs méthodes. Les futures versions de uCreator RAT pourraient élargir la liste des applications ciblées ou introduire des capacités supplémentaires. En résumé, la présence d'un logiciel comme uCreator RAT sur un appareil peut entraîner une prise de contrôle de comptes, de graves atteintes à la vie privée, des pertes financières et une usurpation d'identité.
| Nom | cheval de Troie d'accès à distance uCreator |
| Type De Menace | Malware Android, Application malveillante, Cheval de Troie d'accès à distance, Outil d'administration à distance, RAT, Logiciel espion. |
| Noms De Détection | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.FakeApp.ABE), ESET-NOD32 (Android/Spy.Agent.HFF Trojan), McAfee Scaner (Ti!0142749A159B), Liste complète des détections (VirusTotal) |
| Symptômes | L'appareil fonctionne lentement, les paramètres système sont modifiés sans l'autorisation de l'utilisateur, des applications douteuses apparaissent, la consommation de données et de batterie augmente considérablement, les navigateurs redirigent vers des sites web douteux, des publicités intrusives sont diffusées. |
| Méthodes De Distribution | Applications légitimes reconditionnées, sideloading, ingénierie sociale. |
| Dommages | Vol d'informations personnelles (messages privés, contacts, mots de passe, codes d'authentification à deux facteurs), prise de contrôle de comptes sur des applications de messagerie et financières, pertes financières, usurpation d'identité, baisse des performances de l'appareil. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de chevaux de Troie d'accès à distance
uCreator RAT se distingue parmi les menaces Android par son utilisation de la virtualisation d'applications sur l'appareil. Cette approche le rend particulièrement difficile à détecter pour les outils de sécurité, car le malware opère au sein du processus d'une application légitime plutôt que de s'exécuter en tant qu'application suspecte autonome.
Parmi les autres exemples de chevaux de Troie d'accès à distance ciblant Android figurent RatHat, Night Dragon et Flying Eagle. Les malwares de ce type sont couramment utilisés pour voler des données personnelles, commettre des fraudes financières et espionner les victimes à leur insu.
Quelle que soit la menace spécifique, les cybercriminels développent continuellement de nouveaux outils pour cibler les utilisateurs mobiles. Rester prudent quant aux sources d'installation des applications et maintenir un logiciel de sécurité actif sont les défenses les plus fiables dont disposent les utilisateurs au quotidien.
Comment uCreator RAT s'est-il infiltré dans mon appareil ?
uCreator RAT atteint les appareils par le biais de copies reconditionnées d'applications légitimes. Les chercheurs ont découvert des versions modifiées de Telegram distribuées par sideloading, les utilisateurs étant invités à installer manuellement des fichiers APK en dehors du Google Play Store officiel. Un domaine de distribution dédié hébergeait ces APK modifiés, bien qu'il ait depuis été mis hors ligne.
La plateforme est également distribuée via une application conteneur appelée Onion Box, qui héberge les applications ciblées dans l'environnement de virtualisation. Les victimes sont généralement approchées par ingénierie sociale, probablement via des plateformes de messagerie ou des liens de phishing. Étant donné que les applications reconditionnées ont la même apparence et le même comportement que les originales, la plupart des utilisateurs n'ont aucun indice que quelque chose ne va pas.
Comment éviter l'installation de malwares ?
Le moyen le plus sûr d'éviter ce type de menace est de télécharger des applications uniquement depuis le Google Play Store officiel. Les fichiers d'applications partagés via des applications de messagerie, les réseaux sociaux ou des sites web inconnus constituent un mécanisme de diffusion courant pour les malwares modifiés. Vérifiez le nom du développeur et lisez les avis des utilisateurs avant d'installer quoi que ce soit, même si l'application vous semble familière.
Maintenez à jour le système d'exploitation de votre appareil ainsi que toutes les applications installées, car les mises à jour incluent fréquemment d'importants correctifs de sécurité. Évitez de cliquer sur des liens suspects envoyés par SMS, par des applications de messagerie ou par e-mail. L'installation d'un logiciel de sécurité réputé tel que Combo Cleaner permet de détecter et de bloquer les applications malveillantes avant qu'elles ne causent des dommages.
Menu rapide :
- Introduction
- Comment supprimer l'historique de navigation du navigateur web Chrome ?
- Comment désactiver les notifications du navigateur web Chrome ?
- Comment réinitialiser le navigateur web Chrome ?
- Comment supprimer l'historique de navigation du navigateur web Firefox ?
- Comment désactiver les notifications du navigateur web Firefox ?
- Comment réinitialiser le navigateur web Firefox ?
- Comment désinstaller les applications potentiellement indésirables et/ou malveillantes ?
- Comment démarrer l'appareil Android en « Mode sans échec » ?
- Comment vérifier la consommation de batterie des différentes applications ?
- Comment vérifier la consommation de données des différentes applications ?
- Comment installer les dernières mises à jour logicielles ?
- Comment réinitialiser le système à son état par défaut ?
- Comment désactiver les applications disposant de privilèges d'administrateur ?
Supprimer l'historique de navigation du navigateur web Chrome :
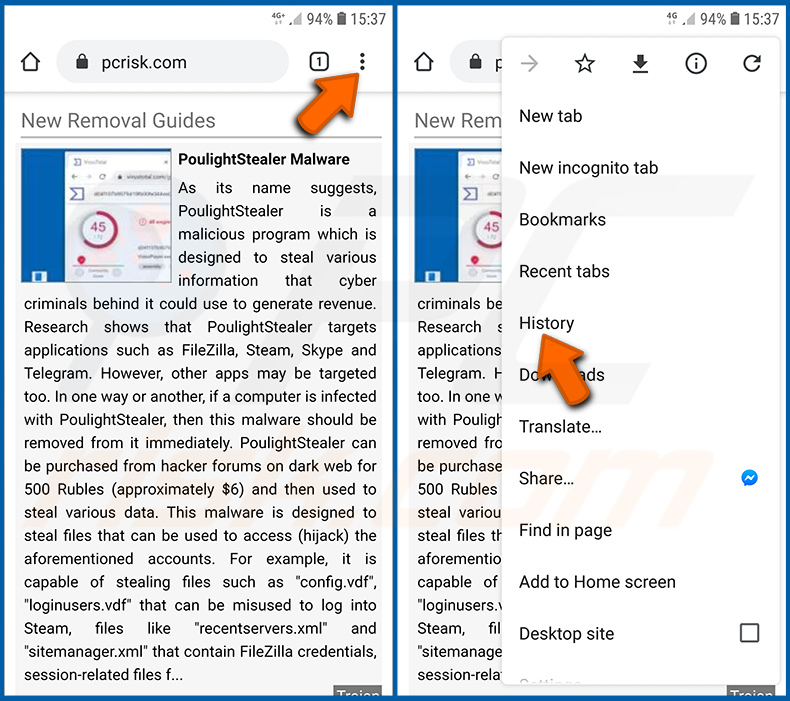
Appuyez sur le bouton « Menu » (trois points dans le coin supérieur droit de l'écran) et sélectionnez « Historique » dans le menu déroulant qui s'ouvre.
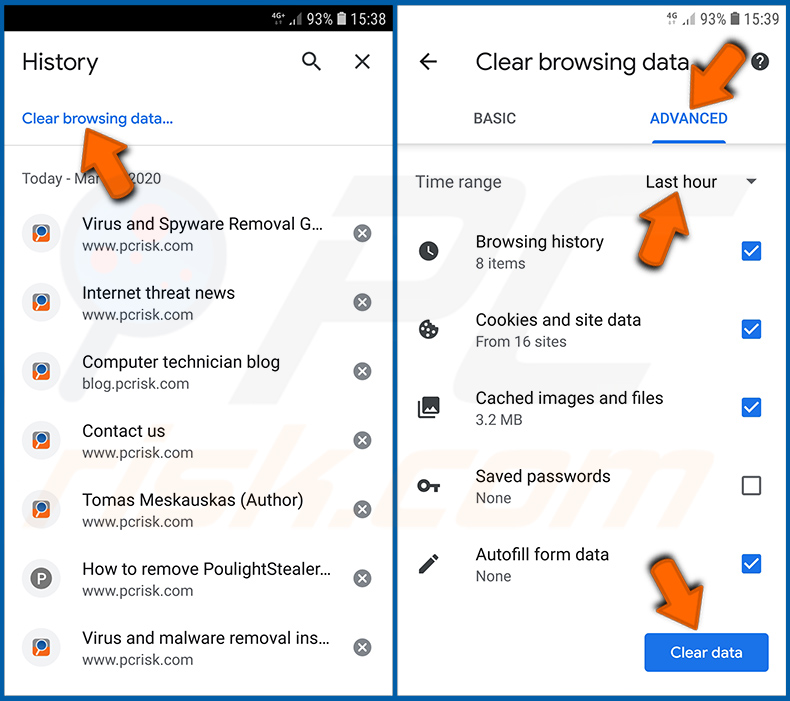
Appuyez sur « Effacer les données de navigation », sélectionnez l'onglet « PARAMÈTRES AVANCÉS », choisissez la période et les types de données que vous souhaitez supprimer, puis appuyez sur « Effacer les données ».
[Retour à la Table des Matières]
Désactiver les notifications du navigateur web Chrome :
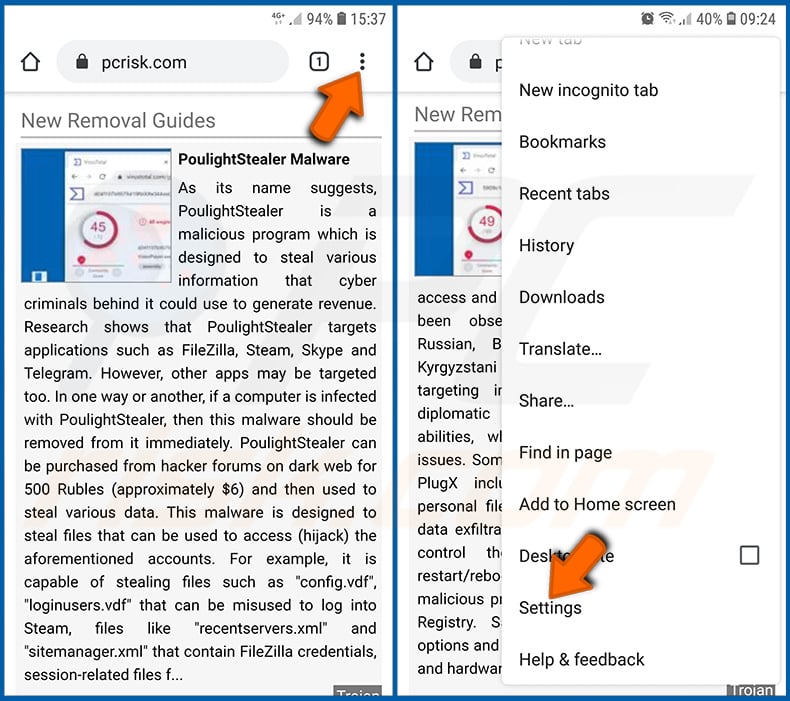
Appuyez sur le bouton « Menu » (trois points dans le coin supérieur droit de l'écran) et sélectionnez « Paramètres » dans le menu déroulant qui s'ouvre.
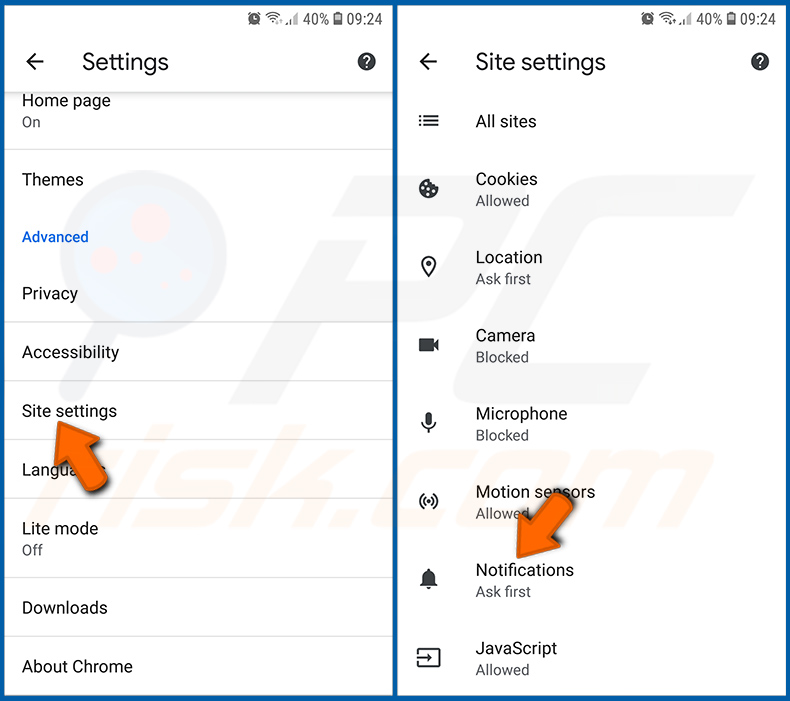
Faites défiler vers le bas jusqu'à l'option « Paramètres des sites » et appuyez dessus. Faites défiler vers le bas jusqu'à l'option « Notifications » et appuyez dessus.
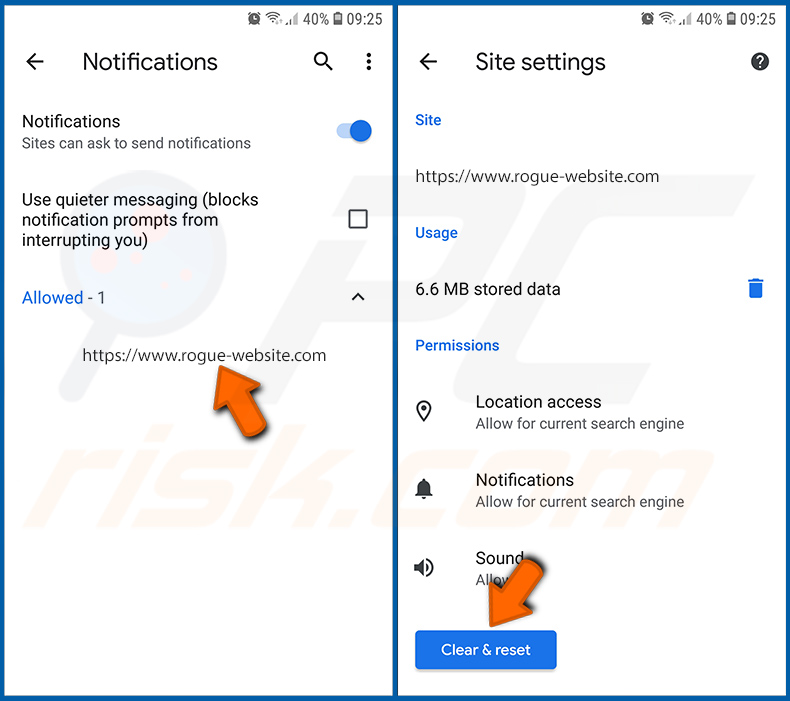
Trouvez les sites web qui envoient des notifications, appuyez dessus et cliquez sur « Effacer et réinitialiser ». Cela supprimera les autorisations accordées à ces sites web pour envoyer des notifications. Toutefois, si vous consultez à nouveau le même site, il est possible qu'il vous demande de nouveau l'autorisation. Vous pouvez choisir d'accorder ou non ces autorisations (si vous refusez, le site web passera dans la section « Bloqués » et ne vous demandera plus l'autorisation).
[Retour à la Table des Matières]
Réinitialiser le navigateur web Chrome :
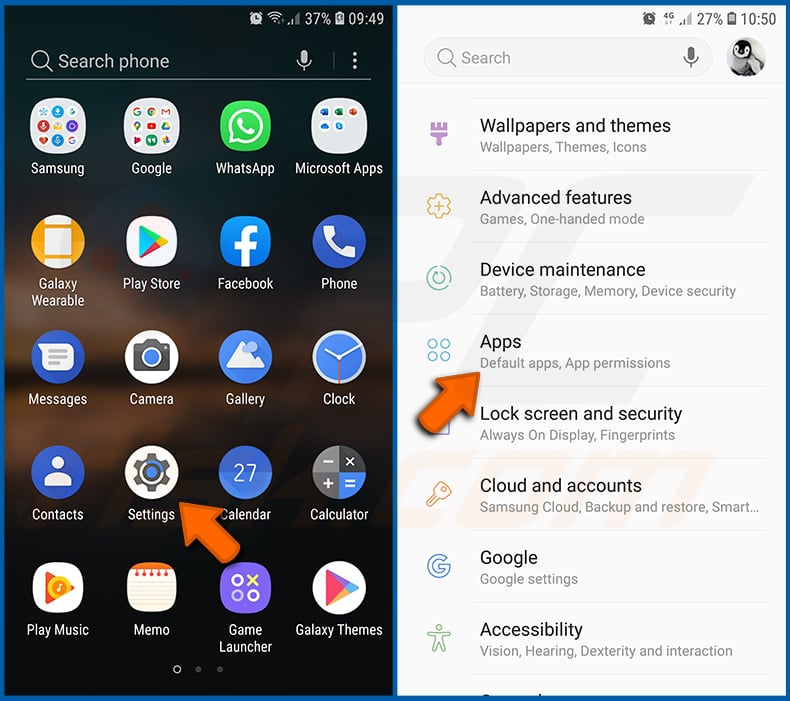
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Applications » et appuyez dessus.
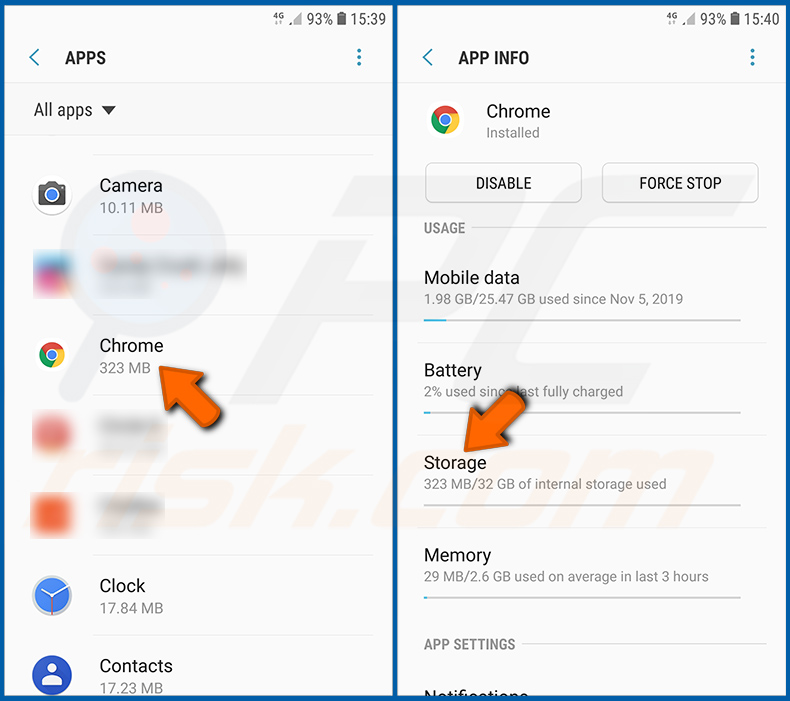
Faites défiler vers le bas jusqu'à l'application « Chrome », sélectionnez-la et appuyez sur l'option « Stockage ».
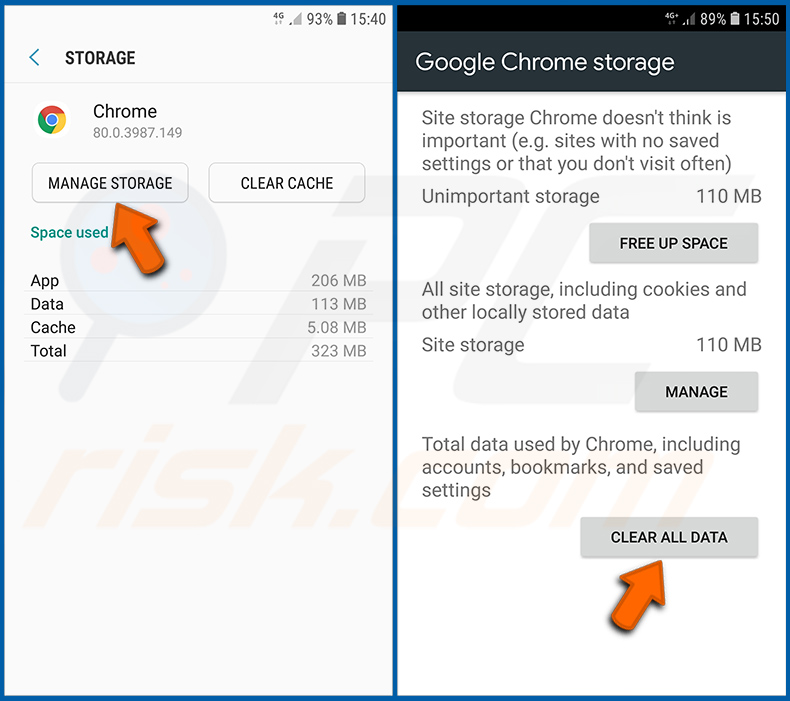
Appuyez sur « GÉRER LE STOCKAGE », puis sur « EFFACER TOUTES LES DONNÉES » et confirmez l'action en appuyant sur « OK ». Notez que la réinitialisation du navigateur supprimera toutes les données qui y sont stockées. Cela signifie que tous les identifiants/mots de passe enregistrés, l'historique de navigation, les paramètres non définis par défaut et les autres données seront supprimés. Vous devrez également vous reconnecter à tous les sites web.
[Retour à la Table des Matières]
Supprimer l'historique de navigation du navigateur web Firefox :
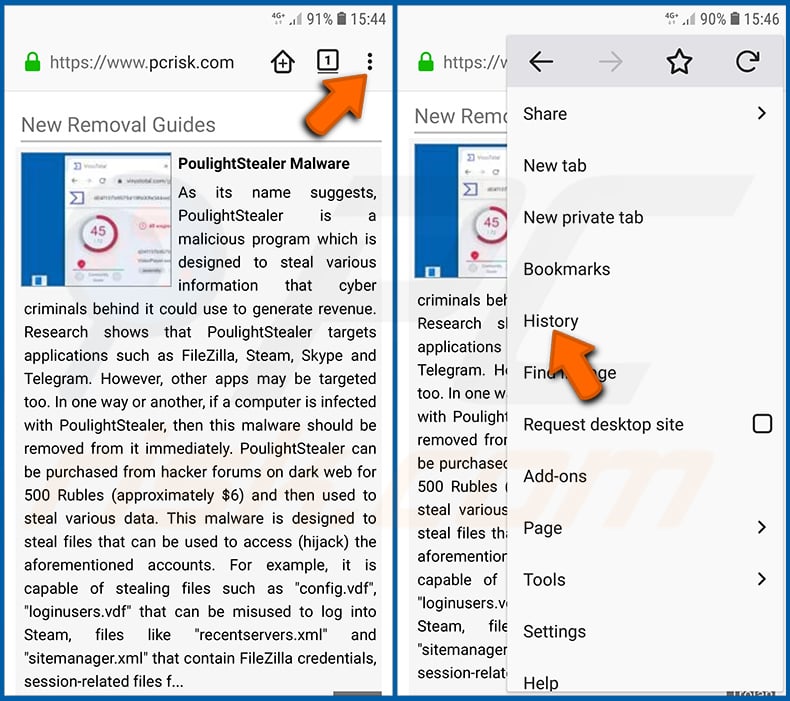
Appuyez sur le bouton « Menu » (trois points dans le coin supérieur droit de l'écran) et sélectionnez « Historique » dans le menu déroulant qui s'ouvre.
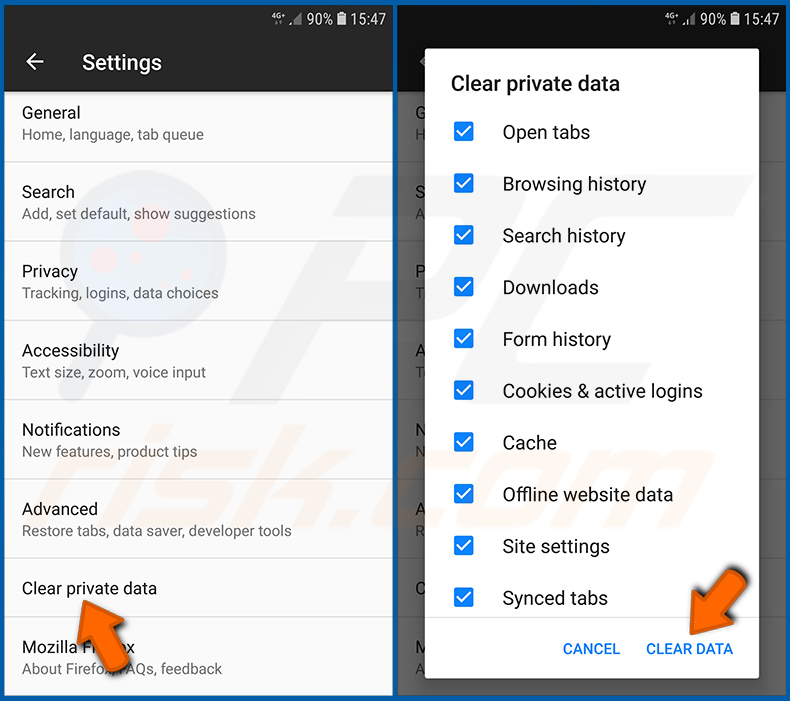
Faites défiler vers le bas jusqu'à « Effacer les données privées » et appuyez dessus. Sélectionnez les types de données que vous souhaitez supprimer et appuyez sur « EFFACER LES DONNÉES ».
[Retour à la Table des Matières]
Désactiver les notifications du navigateur web Firefox :
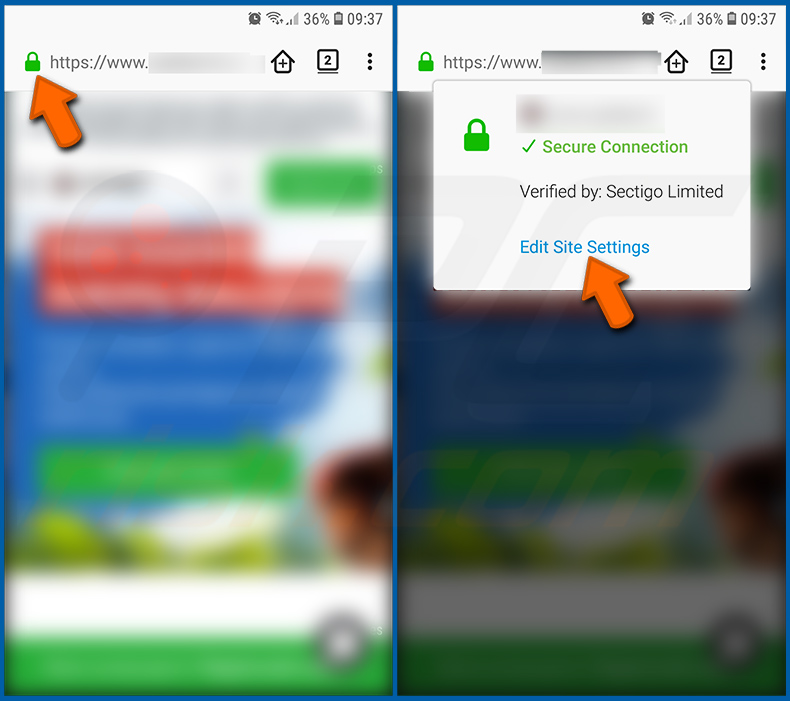
Consultez le site web qui envoie des notifications, appuyez sur l'icône affichée à gauche de la barre d'adresse (l'icône ne sera pas nécessairement un « Cadenas ») et sélectionnez « Modifier les paramètres du site ».
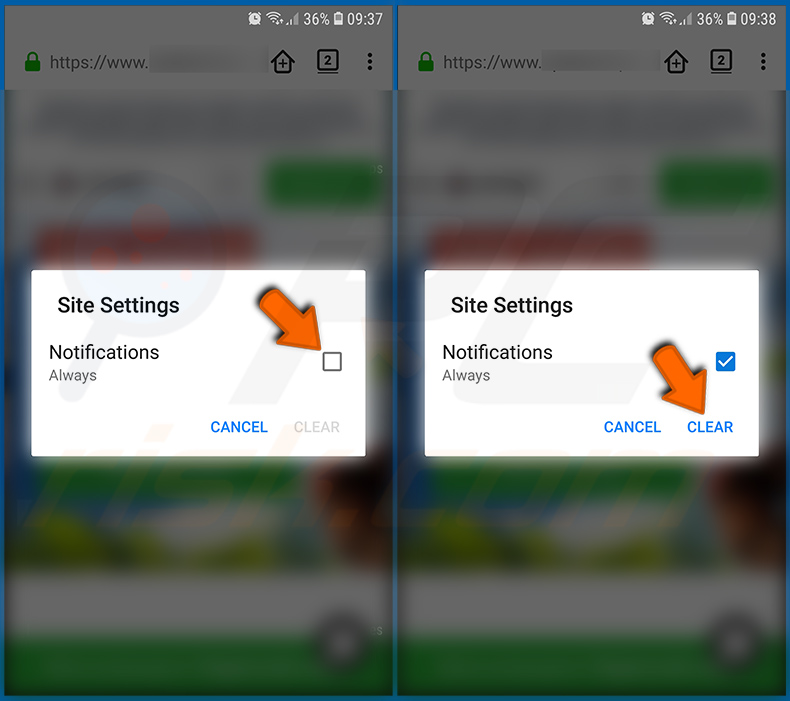
Dans la fenêtre contextuelle qui s'ouvre, cochez l'option « Notifications » et appuyez sur « EFFACER ».
[Retour à la Table des Matières]
Réinitialiser le navigateur web Firefox :
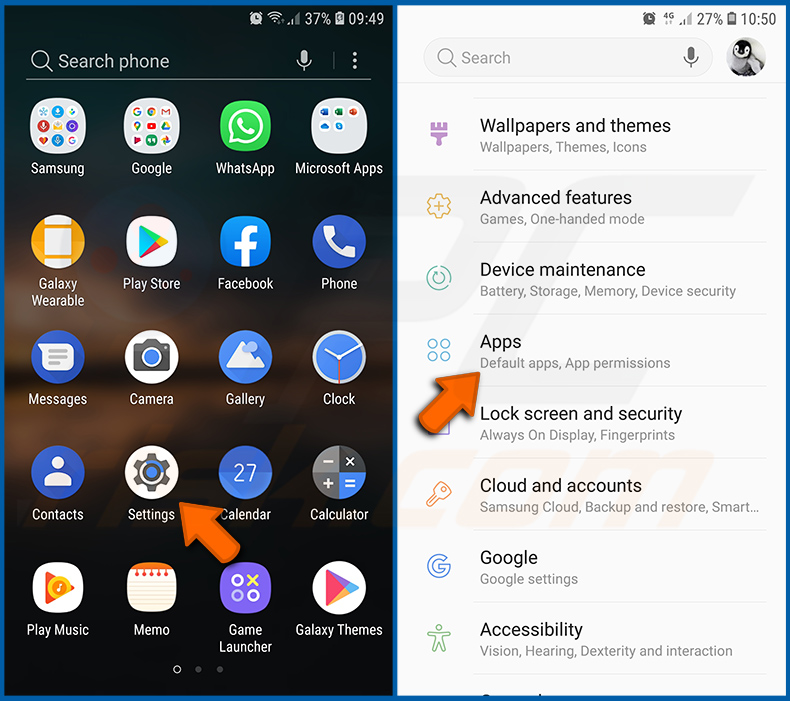
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Applications » et appuyez dessus.
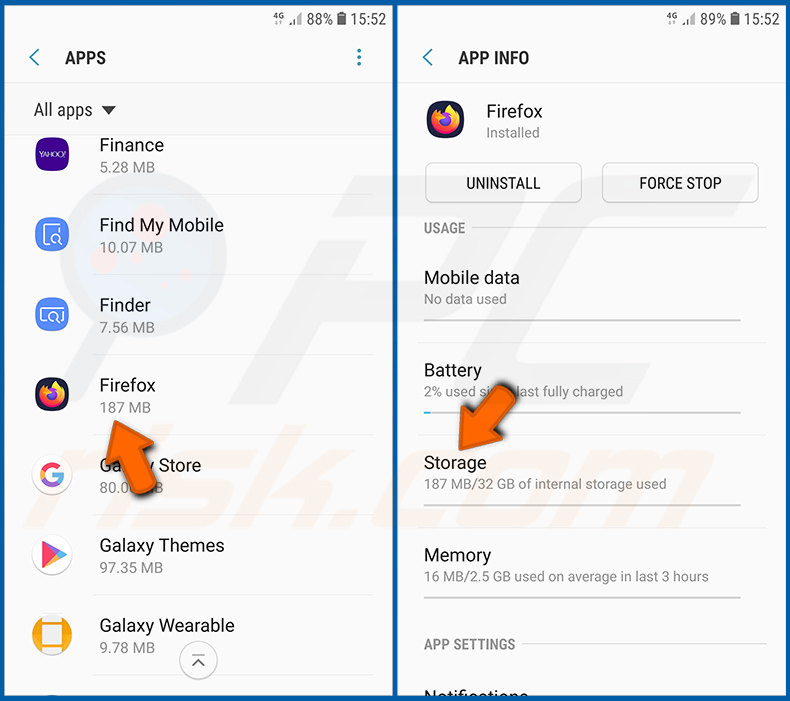
Faites défiler vers le bas jusqu'à l'application « Firefox », sélectionnez-la et appuyez sur l'option « Stockage ».
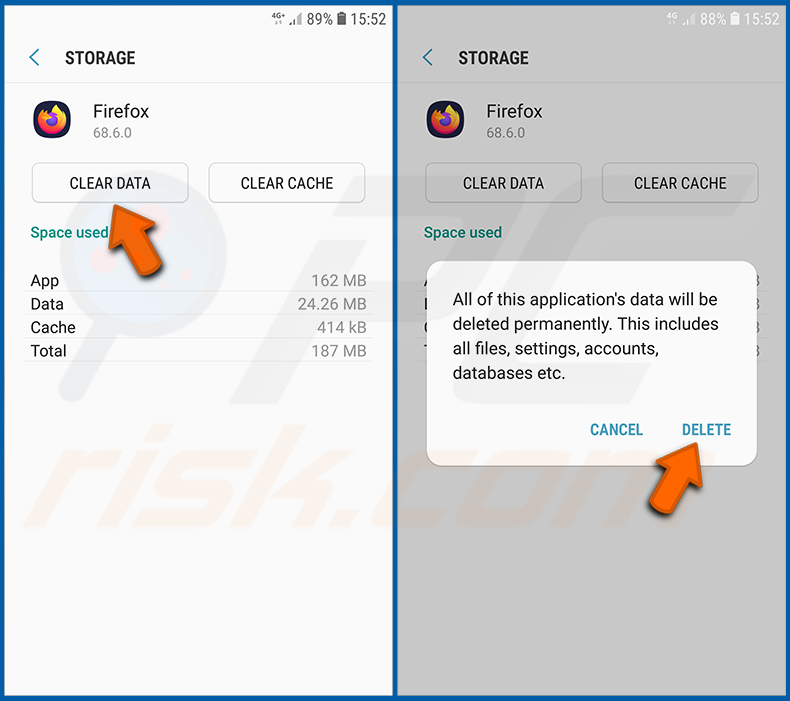
Appuyez sur « EFFACER LES DONNÉES » et confirmez l'action en appuyant sur « SUPPRIMER ». Notez que la réinitialisation du navigateur supprimera toutes les données qui y sont stockées. Cela signifie que tous les identifiants/mots de passe enregistrés, l'historique de navigation, les paramètres non définis par défaut et les autres données seront supprimés. Vous devrez également vous reconnecter à tous les sites web.
[Retour à la Table des Matières]
Désinstaller les applications potentiellement indésirables et/ou malveillantes :
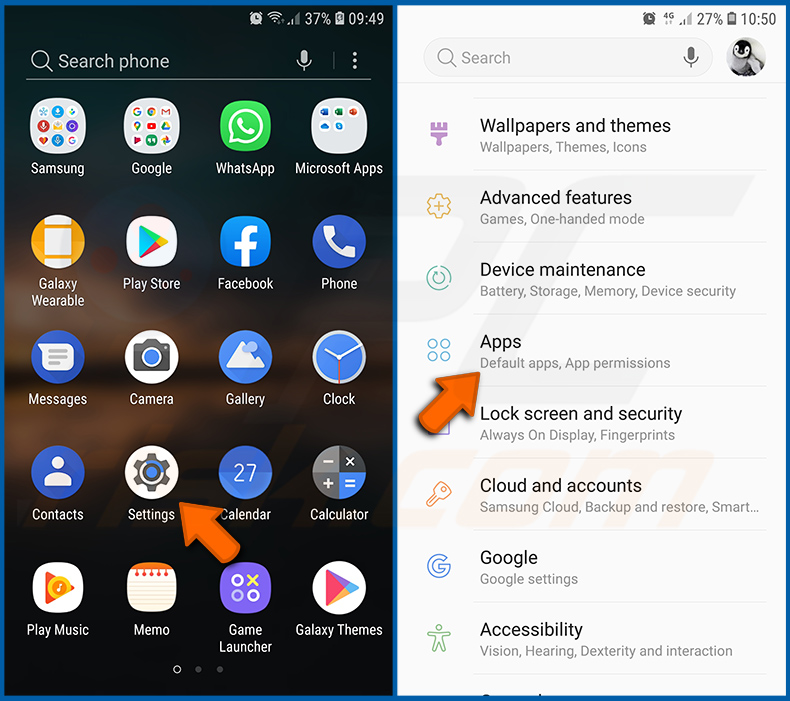
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Applications » et appuyez dessus.
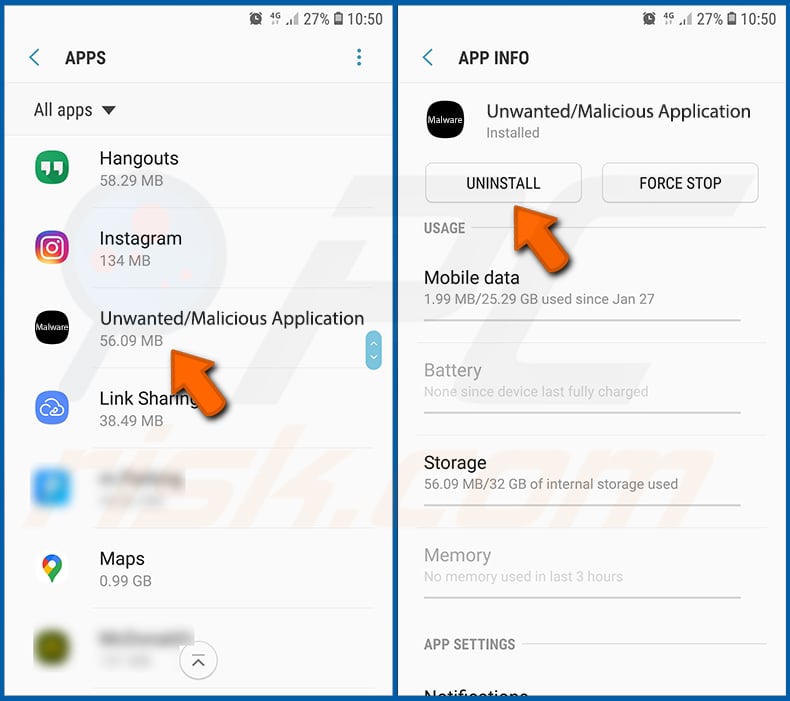
Faites défiler vers le bas jusqu'à ce que vous voyiez une application potentiellement indésirable et/ou malveillante, sélectionnez-la et appuyez sur « Désinstaller ». Si, pour une raison quelconque, vous ne parvenez pas à supprimer l'application sélectionnée (par exemple, un message d'erreur s'affiche), essayez d'utiliser le « Mode sans échec ».
[Retour à la Table des Matières]
Démarrer l'appareil Android en « Mode sans échec » :
Le « Mode sans échec » du système d'exploitation Android empêche temporairement l'exécution de toutes les applications tierces. L'utilisation de ce mode est un bon moyen de diagnostiquer et de résoudre divers problèmes (par exemple, supprimer des applications malveillantes qui empêchent les utilisateurs de le faire lorsque l'appareil fonctionne « normalement »).
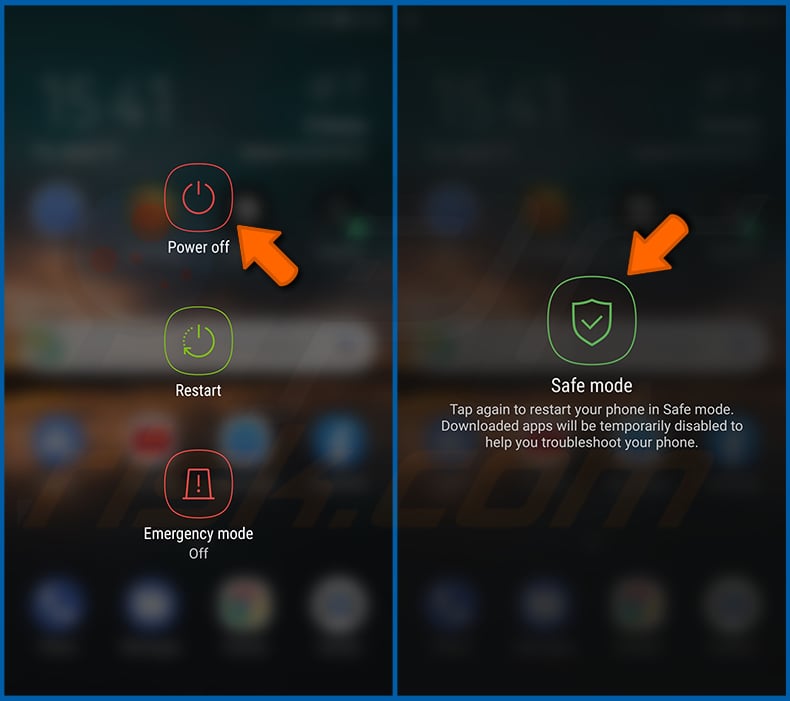
Appuyez sur le bouton « Marche/Arrêt » et maintenez-le enfoncé jusqu'à ce que l'écran « Éteindre » s'affiche. Appuyez sur l'icône « Éteindre » et maintenez-la enfoncée. Après quelques secondes, l'option « Mode sans échec » apparaîtra et vous pourrez l'activer en redémarrant l'appareil.
[Retour à la Table des Matières]
Vérifier la consommation de batterie des différentes applications :
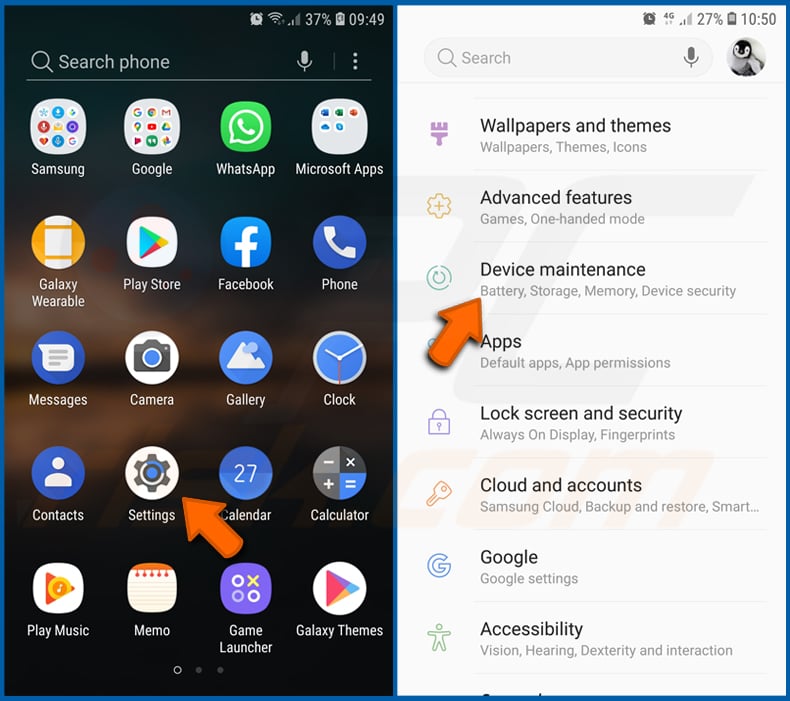
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Maintenance de l'appareil » et appuyez dessus.
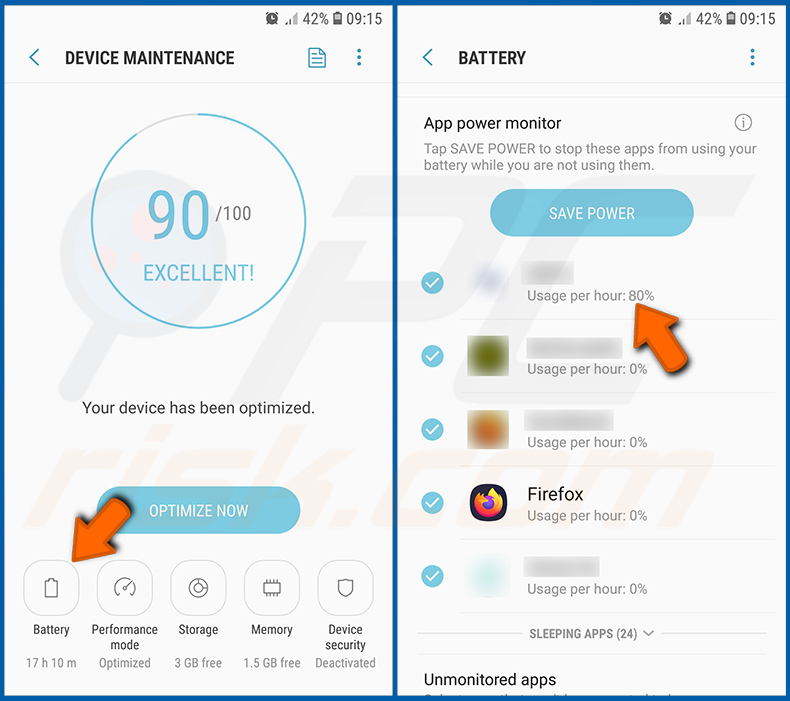
Appuyez sur « Batterie » et vérifiez la consommation de chaque application. Les applications légitimes/authentiques sont conçues pour consommer le moins d'énergie possible afin d'offrir la meilleure expérience utilisateur et d'économiser la batterie. Par conséquent, une consommation de batterie élevée peut indiquer que l'application est malveillante.
[Retour à la Table des Matières]
Vérifier la consommation de données des différentes applications :
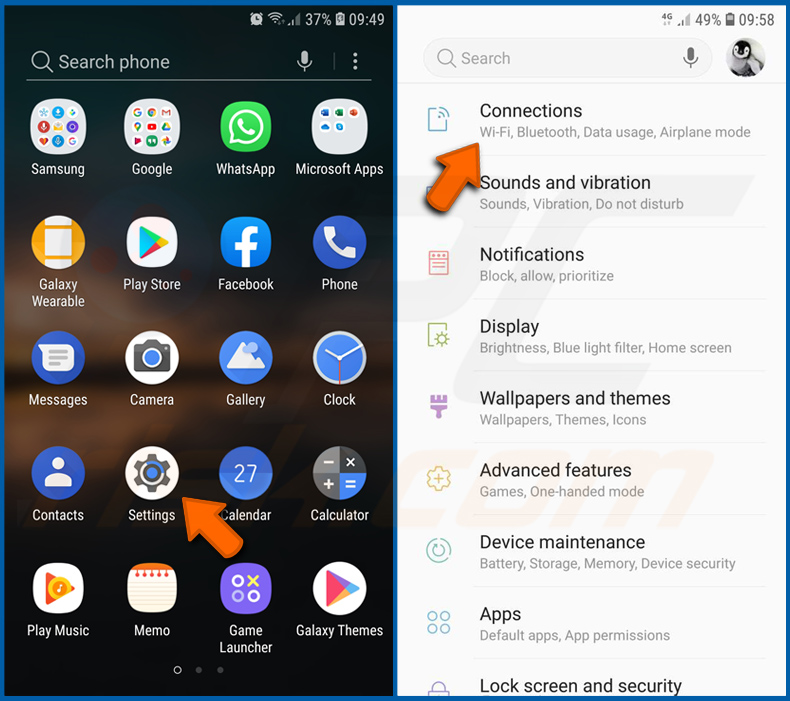
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Connexions » et appuyez dessus.
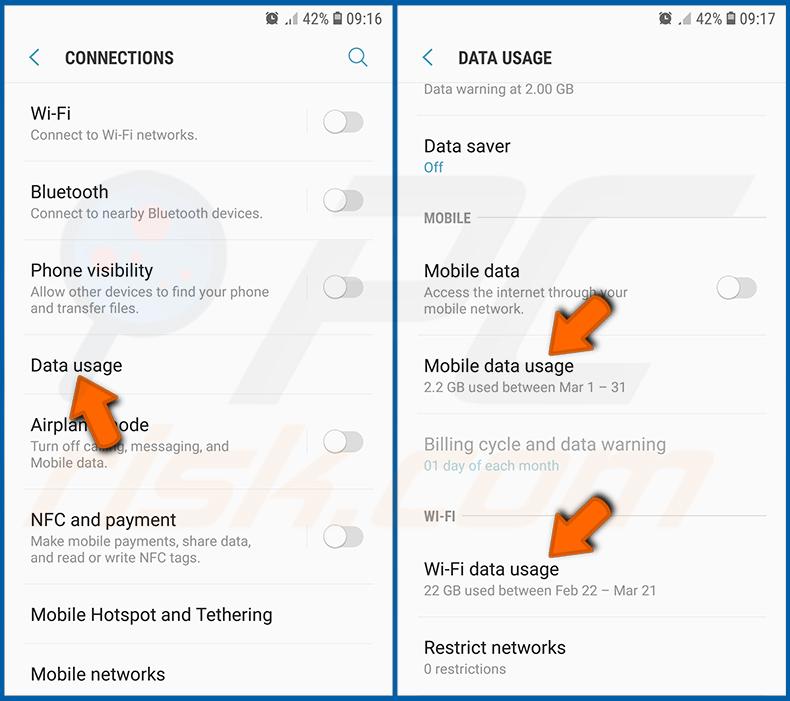
Faites défiler vers le bas jusqu'à « Utilisation des données » et sélectionnez cette option. Comme pour la batterie, les applications légitimes/authentiques sont conçues pour minimiser autant que possible la consommation de données. Cela signifie qu'une consommation de données très importante peut indiquer la présence d'une application malveillante. Notez que certaines applications malveillantes peuvent être conçues pour fonctionner uniquement lorsque l'appareil est connecté à un réseau sans fil. C'est pourquoi vous devez vérifier à la fois la consommation de données mobiles et Wi-Fi.
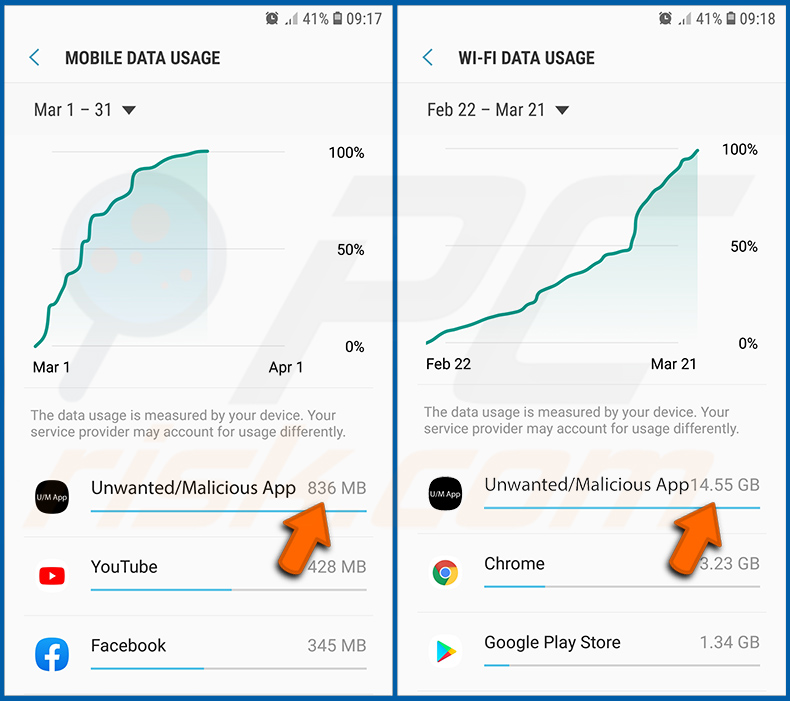
Si vous trouvez une application qui consomme beaucoup de données alors que vous ne l'utilisez jamais, nous vous conseillons vivement de la désinstaller le plus rapidement possible.
[Retour à la Table des Matières]
Installer les dernières mises à jour logicielles :
Maintenir les logiciels à jour est une bonne pratique en matière de sécurité des appareils. Les fabricants d'appareils publient continuellement divers correctifs de sécurité et mises à jour Android afin de corriger les erreurs et les bugs susceptibles d'être exploités par les cybercriminels. Un système obsolète est bien plus vulnérable, c'est pourquoi vous devez toujours vous assurer que le logiciel de votre appareil est à jour.
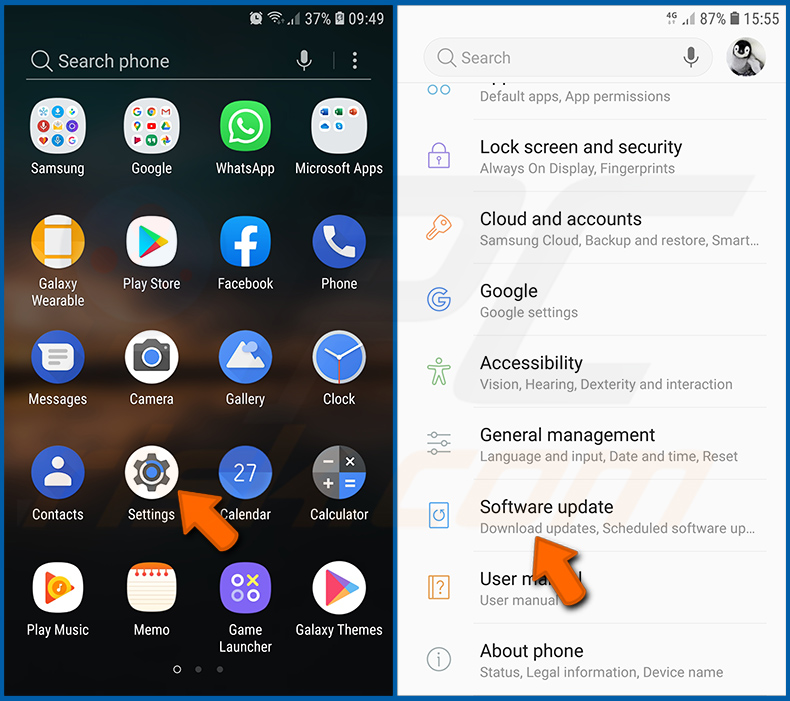
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Mise à jour logicielle » et appuyez dessus.
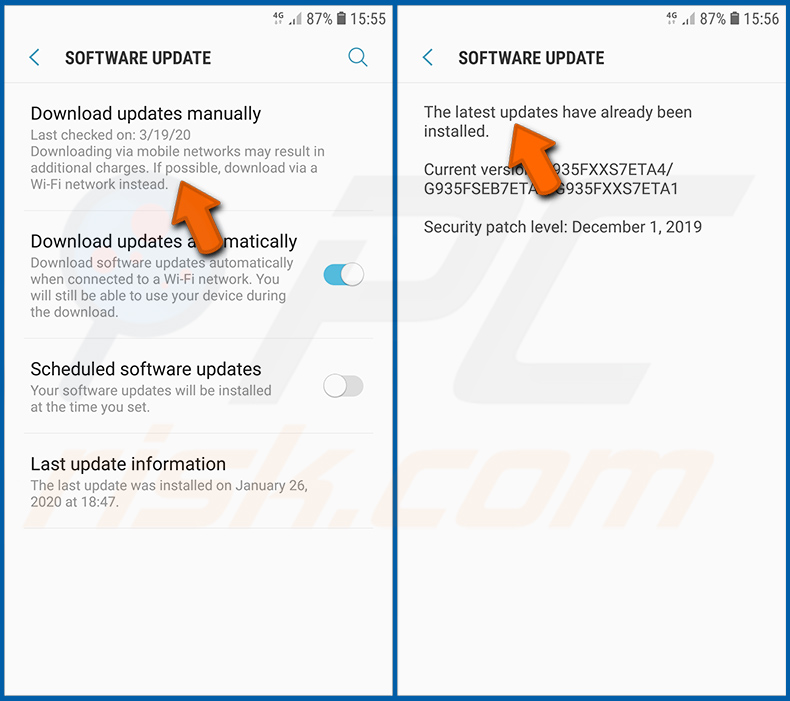
Appuyez sur « Télécharger les mises à jour manuellement » et vérifiez si des mises à jour sont disponibles. Si c'est le cas, installez-les immédiatement. Nous vous recommandons également d'activer l'option « Télécharger les mises à jour automatiquement » - elle permettra au système de vous avertir dès qu'une mise à jour est publiée et/ou de l'installer automatiquement.
[Retour à la Table des Matières]
Réinitialiser le système à son état par défaut :
Effectuer une « Réinitialisation d'usine » est un bon moyen de supprimer toutes les applications indésirables, de restaurer les paramètres par défaut du système et de nettoyer l'appareil de manière générale. Cependant, vous devez garder à l'esprit que toutes les données de l'appareil seront supprimées, y compris les photos, les fichiers vidéo/audio, les numéros de téléphone (stockés dans l'appareil, et non sur la carte SIM), les SMS, etc. En d'autres termes, l'appareil sera restauré à son état d'origine.
Vous pouvez également restaurer les paramètres système de base et/ou simplement les paramètres réseau.
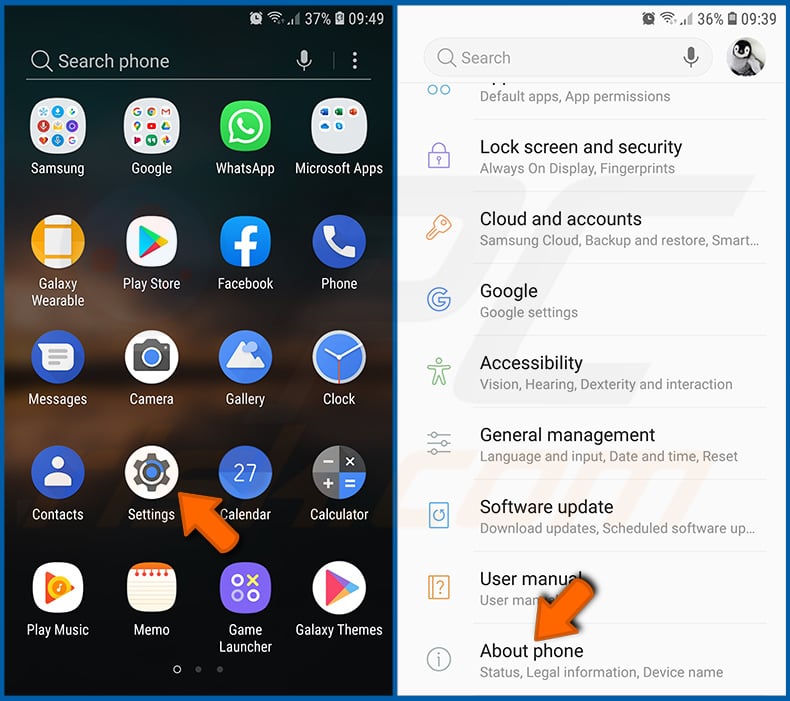
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « À propos du téléphone » et appuyez dessus.
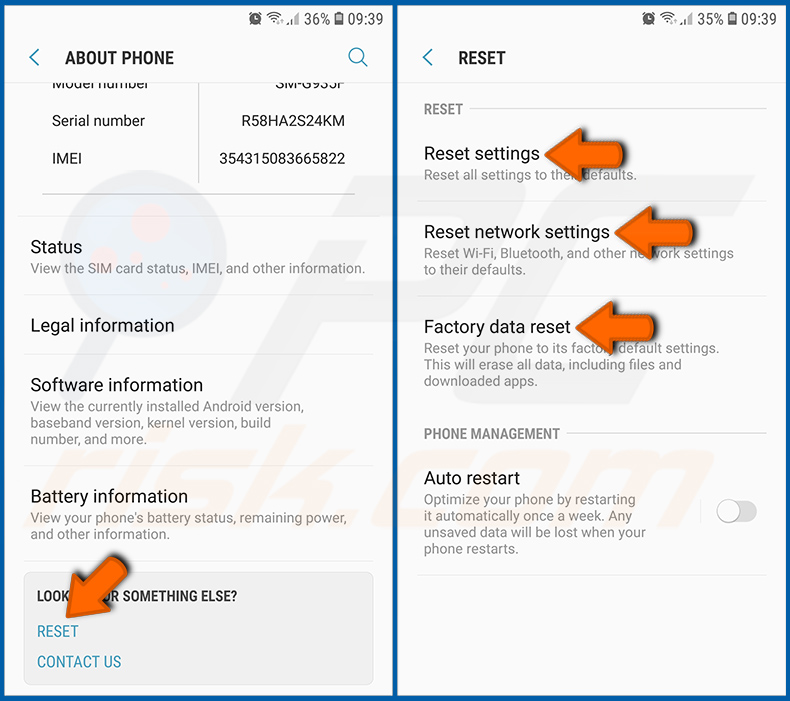
Faites défiler vers le bas jusqu'à « Réinitialiser » et appuyez dessus. Choisissez maintenant l'action que vous souhaitez effectuer :
« Réinitialiser les paramètres » - restaurer tous les paramètres système par défaut ;
« Réinitialiser les paramètres réseau » - restaurer tous les paramètres liés au réseau par défaut ;
« Réinitialiser toutes les données » - réinitialiser l'ensemble du système et supprimer complètement toutes les données stockées ;
[Retour à la Table des Matières]
Désactiver les applications disposant de privilèges d'administrateur :
Si une application malveillante obtient des privilèges d'administrateur, elle peut gravement endommager le système. Pour assurer au mieux la sécurité de l'appareil, vous devez toujours vérifier quelles applications disposent de tels privilèges et désactiver celles qui ne devraient pas en avoir.
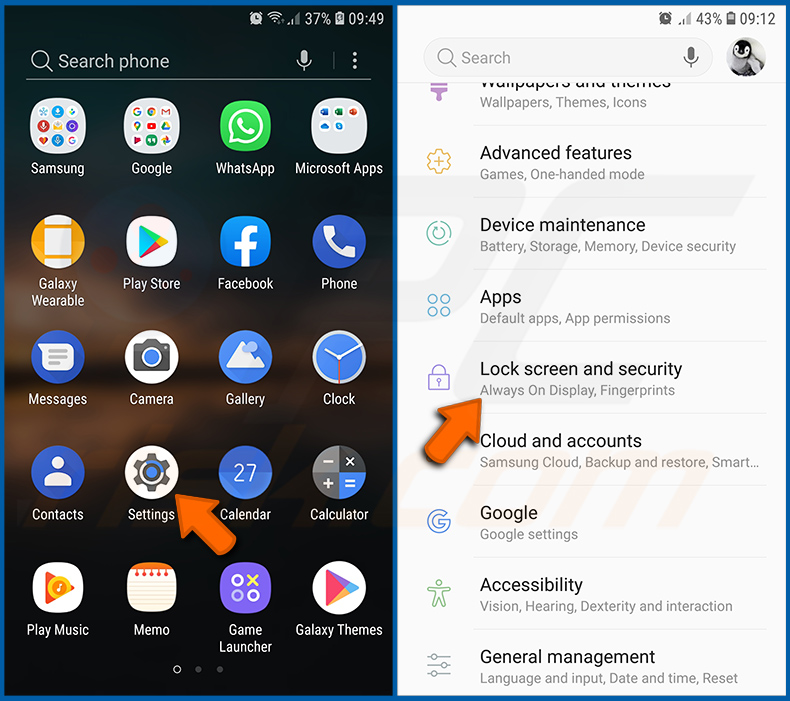
Accédez aux « Paramètres », faites défiler vers le bas jusqu'à « Écran de verrouillage et sécurité » et appuyez dessus.
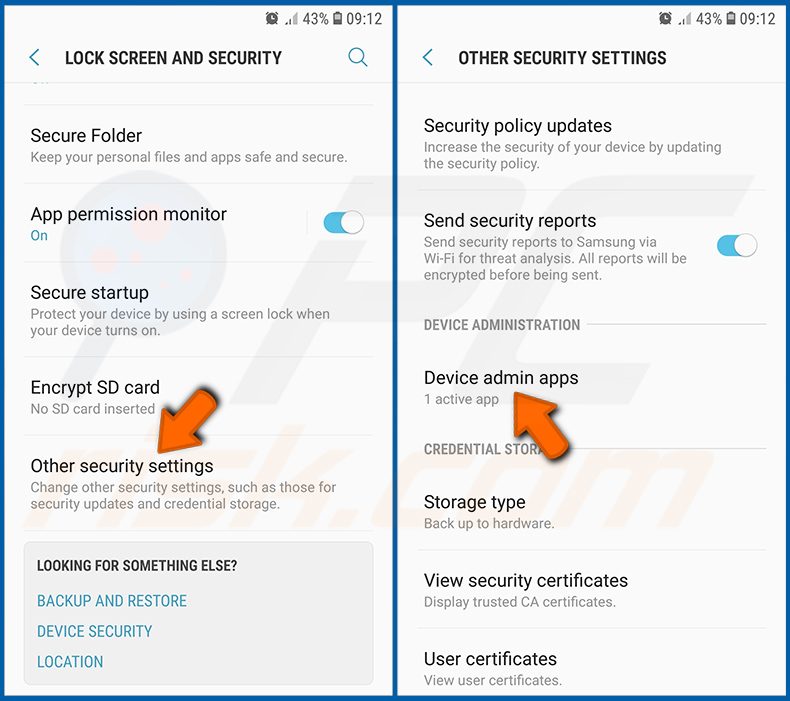
Faites défiler vers le bas jusqu'à « Autres paramètres de sécurité », appuyez dessus, puis appuyez sur « Applis d'administration de l'appareil ».
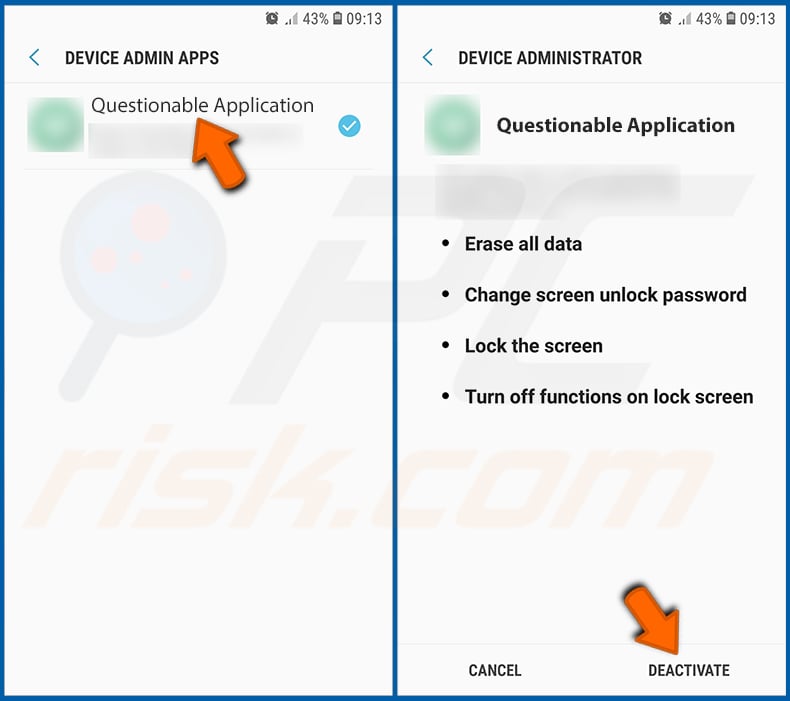
Identifiez les applications qui ne devraient pas disposer de privilèges d'administrateur, appuyez dessus, puis appuyez sur « DÉSACTIVER ».
Foire aux questions (FAQ)
Mon appareil Android est infecté par le malware uCreator RAT, dois-je formater mon support de stockage pour m'en débarrasser ?
Le formatage est rarement nécessaire pour supprimer un malware et entraînerait une perte définitive de données. Il est conseillé d'utiliser un logiciel antivirus mobile réputé comme Combo Cleaner pour analyser l'appareil et supprimer uCreator RAT, ce qui devrait suffire dans la plupart des cas.
Quels sont les problèmes les plus graves que le malware uCreator RAT peut causer ?
uCreator RAT peut prendre entièrement le contrôle de comptes Telegram et WeChat, notamment en contournant l'authentification à deux facteurs afin d'empêcher le propriétaire légitime d'y accéder. Il peut extraire l'intégralité des historiques de messages, collecter des listes de contacts et capturer les identifiants de connexion d'applications financières comme GCash.
Ces capacités peuvent entraîner une usurpation d'identité, des fraudes financières et une perte définitive de l'accès aux comptes concernés. Étant donné que la plateforme est vendue à plusieurs opérateurs, un appareil compromis peut être ciblé par plusieurs acteurs en même temps.
Quel est l'objectif du malware uCreator RAT ?
La plupart des attaques de malwares sont motivées par l'appât du gain, et uCreator RAT ne fait pas exception. Il est vendu en tant que plateforme commerciale à des opérateurs qui l'utilisent pour la fraude aux comptes, le vol financier et la collecte de contacts à grande échelle. L'infrastructure de la plateforme suggère également qu'elle peut être utilisée pour la surveillance ciblée de personnes spécifiques.
Comment le malware uCreator RAT s'est-il infiltré dans mon appareil Android ?
uCreator RAT est distribué par le biais de versions reconditionnées d'applications légitimes comme Telegram et WeChat. Les victimes sont généralement incitées à installer un fichier APK modifié en dehors de la boutique d'applications officielle, souvent via des liens de phishing ou par ingénierie sociale sur des plateformes de messagerie. Les applications reconditionnées sont identiques aux originales, ce qui les rend difficiles à identifier.
Combo Cleaner me protégera-t-il contre les malwares ?
Combo Cleaner est capable de détecter et d'éliminer la grande majorité des infections par des malwares connus, y compris les chevaux de Troie d'accès à distance. Il est essentiel d'effectuer une analyse complète du système, car les menaces sophistiquées comme uCreator RAT sont conçues pour s'implanter profondément dans le système.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion