Comment supprimer le maliciel Truebot de votre système d'exploitation ?
de TroieÉgalement connu sous le nom de: Virus Truebot

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Qu'est-ce que Truebot ?
Truebot, également connu sous le nom de Silence.Downloader, est un programme malveillant doté de capacités de botnet et de chargeur/injecteur. Ce maliciel peut ajouter les appareils des victimes à un botnet et provoquer des infections du système en chaîne (c'est-à-dire télécharger/installer des programmes/composants malveillants supplémentaires).
Il existe une variation significative dans les chaînes d'infection et la distribution de Truebot. Il est probable que les attaquants utilisant ce maliciel continueront à apporter de telles modifications.
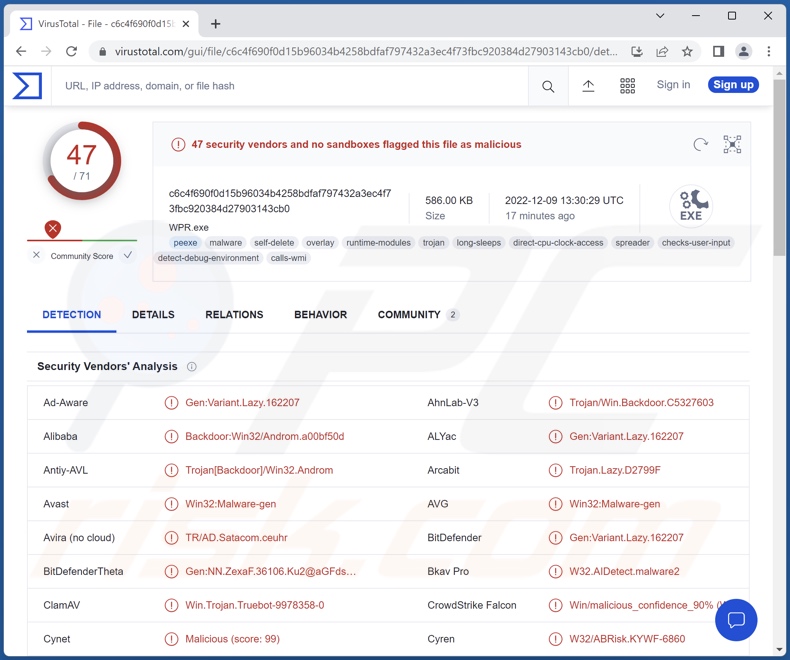
Présentation du maliciel Truebot
Truebot infiltre les systèmes de différentes manières, allant des campagnes de spam par courriel aux vulnérabilités logicielles.
Comme mentionné dans l'introduction, ce programme malveillant peut créer des botnets en y ajoutant les appareils des victimes. Les chercheurs en cybersécurité ont observé deux botnets Truebot distincts. Le premier est un botnet mondial, particulièrement actif au Brésil, au Mexique et au Pakistan. Le second est plus axé sur les États-Unis ; certaines preuves suggèrent que ce botnet cible la sphère de l'éducation.
Truebot peut injecter divers programmes et composants malveillants dans des machines compromises. Il a été constaté qu'il infectait des appareils avec les rançongiciels Raspberry Robin, FlawedGrace, Cobalt Strike et Clop. Dans certains cas, Raspberry Robin a été livré par Truebot, tandis que dans d'autres, c'était l'inverse.
Un composant de vol d'informations a été détecté dans les infections Truebot. Dans les cas où ce programme a été utilisé pour fournir un rançongiciel, Truebot a d'abord utilisé un outil de vol de données pour exfiltrer le contenu et les informations sensibles des réseaux compromis. Il s'agit d'un exemple d'une tactique de double extorsion utilisée avec les rançongiciels, dans laquelle les victimes sont menacées d'une fuite de données si elles ne se conforment pas aux demandes de rançon.
Les maliciels comme Truebot peuvent avoir un large éventail d'applications, et les cybercriminels utilisant ce programme utilisent cette polyvalence. Par conséquent, il est possible qu'il soit appliqué de manière différente dans les campagnes futures.
En résumé, les infections telles que Truebot peuvent causer une grande variété de problèmes graves, tels qu'une diminution des performances ou une défaillance du système, une perte de données, de graves problèmes de confidentialité, des pertes financières et le vol d'identité.
Si vous soupçonnez que votre système est infecté par Truebot (ou un autre maliciel), nous vous conseillons d'utiliser un anti-virus pour l'éliminer sans délai.
| Nom | Virus Truebot |
| Type de menace | Cheval de Troie, virus voleur de mot de passe, maliciel bancaire, logiciel espion. |
| Noms de détection | Avast (Win32:maliciel-gen), Combo Cleaner (Gen:Variant.Lazy.162207), ESET-NOD32 (Une variante de Win32/Kryptik.HRBL), Kaspersky (HEUR:Backdoor.Win32.Androm.gen), Microsoft ( Trojan:Win32/Tnega), Liste complète des détections (VirusTotal) |
| Charge utile | Raspberry Robin, FlawedGrace, Cobalt Strike, Rançongiciel Clop, etc. |
| Les symptômes | Les chevaux de Troie sont conçus pour s'infiltrer furtivement dans l'ordinateur de la victime et rester silencieux. Ainsi, aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Modes de diffusion | Pièces jointes infectées, publicités en ligne malveillantes, ingénierie sociale, "cracks" de logiciels. |
| Dégâts | Mots de passe et informations bancaires volés, usurpation d'identité, ordinateur de la victime ajouté à un botnet. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de maliciels similaires
Nous avons analysé des milliers d'échantillons de maliciels ; KmsdBot, Cloud 9 JavaScript BotNet ne sont que quelques exemples de botnets, et Quant, Brushaloader - sont quelques chargeurs.
Les maliciels peuvent avoir des fonctionnalités extrêmement variées, qui peuvent se trouver dans différentes combinaisons. Cependant, quelle que soit la façon dont les maliciels fonctionnent, leur présence sur un système met en danger l'intégrité de l'appareil et la sécurité des utilisateurs. Il est primordial de supprimer toutes les menaces dès leur détection.
Comment Truebot a-t-il infiltré mon ordinateur ?
Auparavant, Truebot se propageait activement par le biais de campagnes de spam par courriel. Les lettres trompeuses peuvent contenir des fichiers malveillants sous forme de pièces jointes ou de liens de téléchargement. Ces fichiers peuvent être des archives, des exécutables, des documents PDF et Microsoft Office, JavaScript, etc. Lorsqu'un fichier virulent est lancé, exécuté ou ouvert d'une quelconque manière, la chaîne d'infection est initiée.
Des campagnes beaucoup plus petites ont utilisé une vulnérabilité dans le logiciel d'audit Netwrix pour diffuser le maliciel Truebot. Sur la base de campagnes plus anciennes, il est fort probable que les acteurs de la menace cachés derrière Truebot continueront à utiliser différentes méthodes de distribution.
Généralement, les maliciels prolifèrent en utilisant des tactiques d'hameçonnage et d'ingénierie sociale. Les maliciels sont généralement présentés comme ou associés à des programmes/médias réguliers.
Les techniques de distribution les plus couramment utilisées comprennent : les téléchargements intempestifs (furtifs/trompeurs), les escroqueries en ligne, les pièces jointes et les liens malveillants dans les spams/messages, les publicités malveillantes, les sources de téléchargement non fiables (par exemple, les sites Web gratuits et tiers, les sites Web Peer-to- Réseaux de partage entre pairs, etc.), fausses mises à jour et outils d'activation de logiciels illégaux ("cracking").
Comment éviter l'installation de maliciels ?
Nous vous recommandons vivement d'être prudent avec les courriels entrants, les PM/DM, les SMS et les autres messages. Les pièces jointes ou les liens trouvés dans les courriers suspects/non pertinents ne doivent pas être ouverts car ils peuvent être malveillants et provoquer des infections.
Nous vous conseillons de télécharger uniquement à partir de canaux officiels et vérifiés. Il est essentiel d'activer et de mettre à jour les logiciels à l'aide de fonctions/outils fournis par de véritables développeurs, car les outils d'activation illégaux ("cracks") et les mises à jour tierces peuvent contenir des maliciels.
Une autre recommandation est d'être prudent lors de la navigation - car le contenu en ligne faux et malveillant semble généralement légitime et inoffensif.
Nous devons souligner l'importance d'avoir un antivirus de bonne réputation installé et tenu à jour. Les programmes de sécurité doivent être utilisés pour effectuer des analyses régulières du système et pour supprimer les menaces/problèmes détectés. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'exécuter une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les maliciels infiltrés.
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
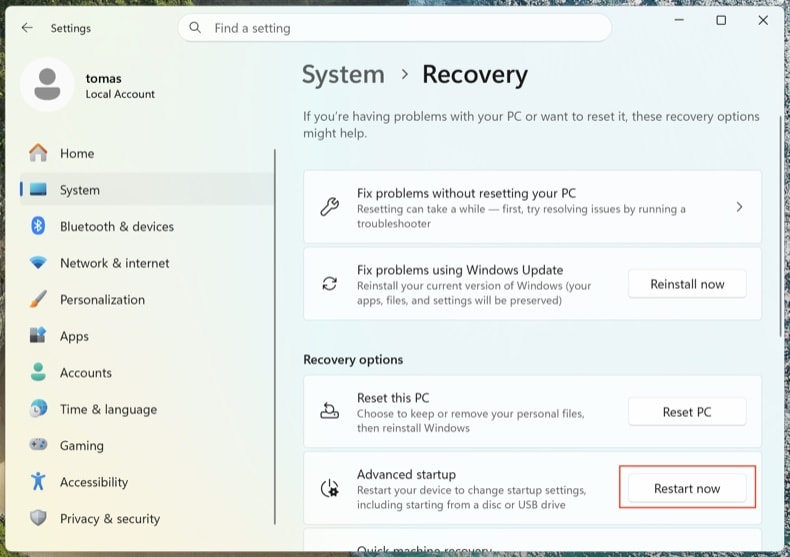
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
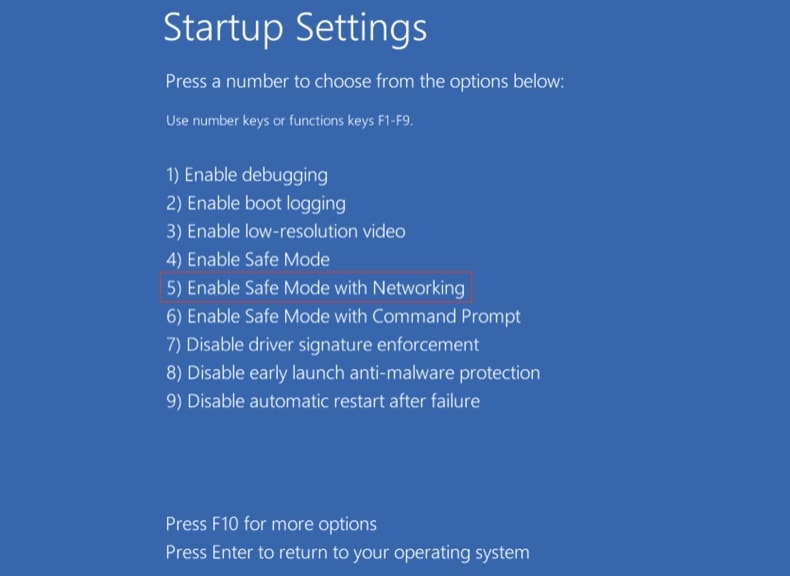
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
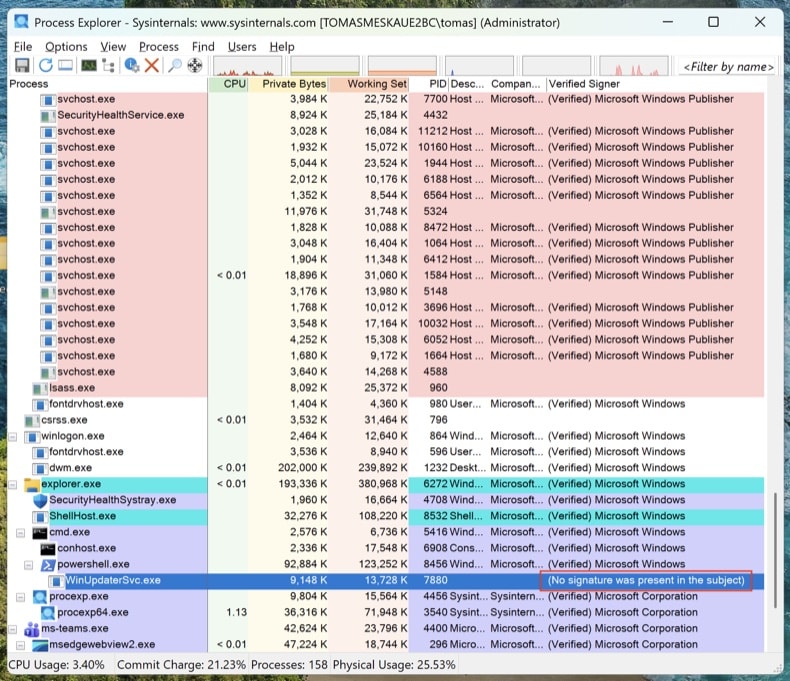
Inspecter les processus en cours avec Process Explorer
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
Cartographier tous les points de persistance avec Autoruns
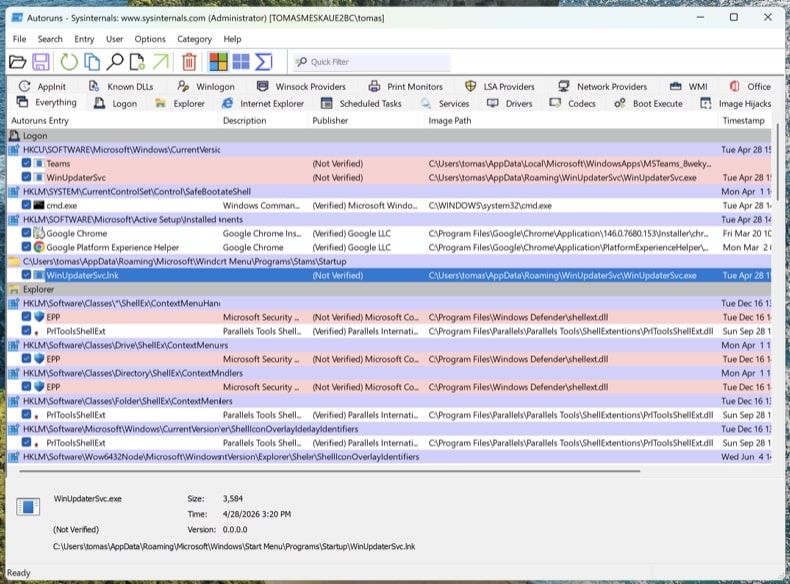
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
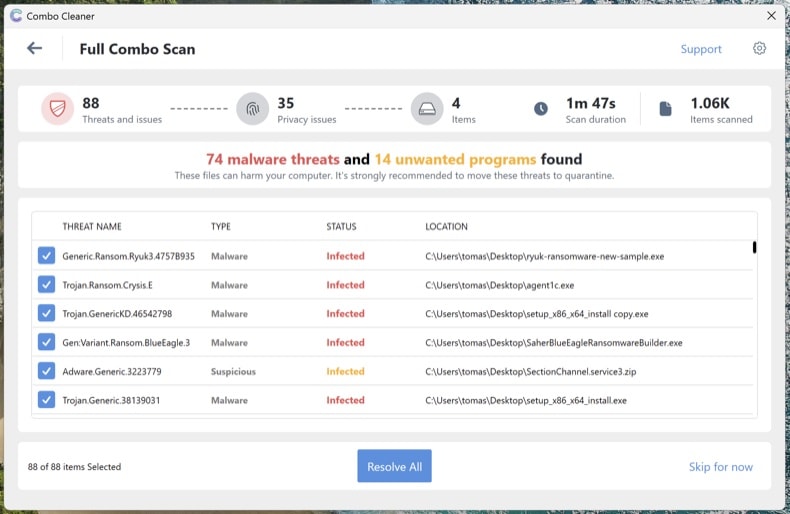
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
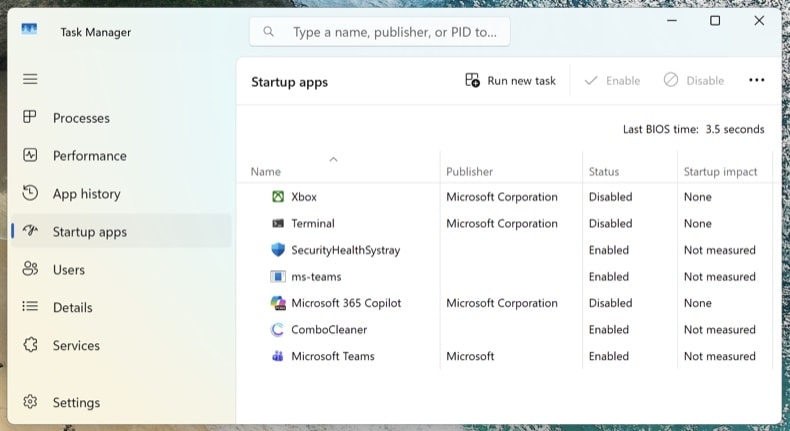
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire Aux Questions (FAQ)
Mon ordinateur est infecté par le maliciel Truebot, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Non, la plupart des programmes malveillants peuvent être supprimés sans recourir au formatage.
Quels sont les plus gros problèmes que les maliciels Truebot peuvent causer ?
Les menaces posées par une infection dépendent des capacités du programme et du mode opératoire des cybercriminels. Truebot peut ajouter les appareils des victimes aux botnets et provoquer des infections en chaîne. Ce type de maliciel peut causer une grande variété de problèmes graves, qui peuvent inclure une diminution des performances ou une défaillance du système, une perte de données, de graves problèmes de confidentialité, des pertes financières et un vol d'identité.
À quoi sert le maliciel Truebot ?
Les cybercriminels lancent généralement des attaques de maliciels afin de générer des revenus. Cependant, ce logiciel peut également être utilisé pour l'amusement des criminels ou pour mener des vendettas personnelles, perturber des processus (par exemple, des sites Web, des services, des entreprises, etc.) ou lancer des attaques à motivation politique/géopolitique.
Comment le maliciel Truebot a-t-il infiltré mon ordinateur ?
Truebot a été observé en train de proliférer via les spams et les vulnérabilités du logiciel d'audit Netwrix. Cependant, il est probablement également distribué à l'aide d'autres techniques.
Les maliciels se propagent principalement par le biais de téléchargements intempestifs, de spams, d'escroqueries en ligne, de publicités malveillantes, de canaux de téléchargement douteux (par exemple, sites de logiciels gratuits et tiers, réseaux de partage P2P, etc.), d'outils d'activation de programmes illégaux ("cracking"), et fausses mises à jour. De plus, certains programmes malveillants peuvent s'auto-proliférer via les réseaux locaux et les périphériques de stockage amovibles (par exemple, les disques durs externes, les clés USB, etc.).
Combo Cleaner me protégera-t-il des maliciels ?
Oui, Combo Cleaner est capable de détecter et d'éliminer presque toutes les infections de maliciels connues. Il convient de souligner qu'il est crucial d'effectuer une analyse complète du système, car les maliciels sophistiqués se cachent généralement au plus profond des systèmes.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion