
Ne pas faire confiance au courriel arnaque "World Health Organization (WHO)"
de TroieÉgalement connu sous le nom de: Possible infections par des maliciels

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Guide de suppression du virus par courriel "World Health Organization (WHO)"
Qu'est-ce que le courriel "World Health Organization (WHO)" ?
Comme l'ont découvert et étudié respectivement hiro_ et BleepingComputer, "World Health Organization (WHO)" - (Organisation Mondiale de la Santé - OMS) est une campagne de spam, distribuant des courriels trompeurs déguisés en courrier de fonctionnaires/représentants de l'Organisation Mondiale de la Santé (OMS). Il existe plusieurs variantes de ces lettres, en résumé - elles prétendent contenir des informations importantes concernant la pandémie Coronavirus/COVID-19. Ces courriers électroniques ont pour objet le phishing et la prolifération de maliciels. Au moment des recherches, ils ont été utilisés pour diffuser les programmes malveillants GuLoader, HawkEye, Agent Tesla et FormBook. Cependant, ces courriels peuvent être utilisés pour faire proliférer d'autres maliciels.
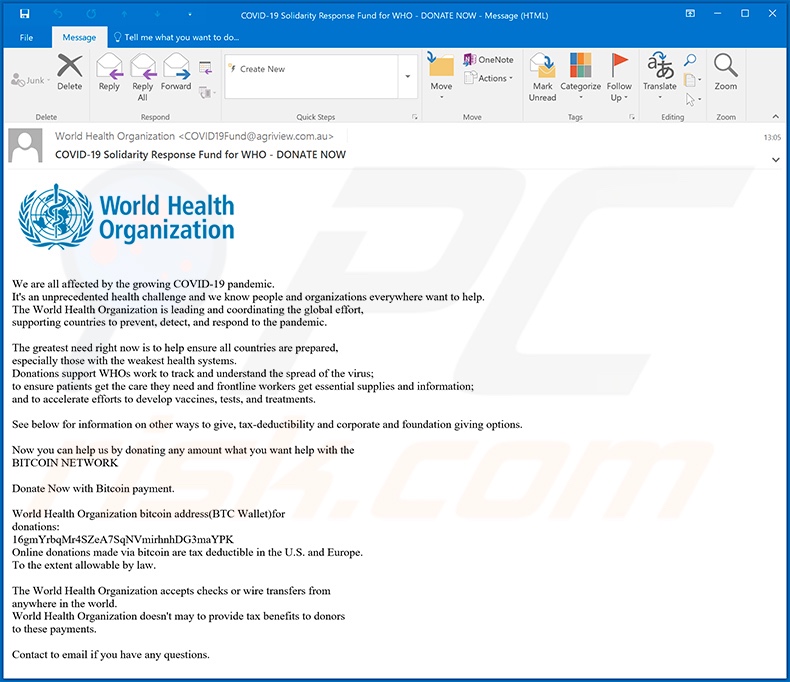
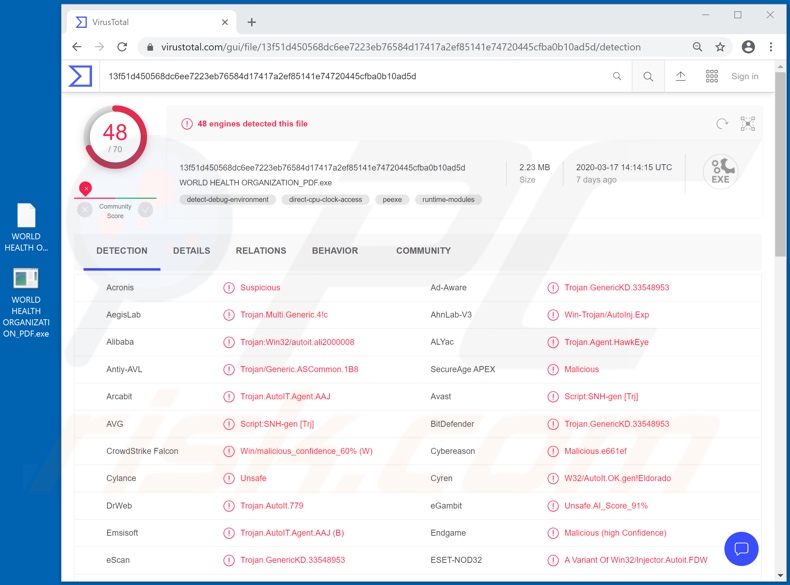
Il existe quatre variantes du courriel "World Health Organization (WHO)", mais il est probable qu'il y en ait d'autres. Par conséquent, le texte et l'objet de ces lettres peuvent être différents ou réutilisés pour d'autres campagnes de spam. De même, ce modèle peut potentiellement être utilisé dans d'autres escroqueries de phishing et/ou pour faire proliférer différents maliciels. Pour résumer brièvement, le courrier électronique ayant pour objet "COVID-19 Solidarity Response Fund for WHO - DONATE NOW" demande aux destinataires de faire un don pour contribuer aux efforts de lutte contre le Coronavirus. Cette lettre explique brièvement ce qu'est l'Organisation mondiale de la santé et les mesures qu'elle prend pour lutter contre la pandémie. Les dons doivent être faits en cryptomonnaie Bitcoin, qui est en fait transférée à des porte-monnaie électroniques de cybercriminels. La deuxième variante avec le sujet "W.H.O. "CORONAVIRUS(COV,19) SAFETY&PREVENTIVE MEASURES" indique que le fichier joint contient des recommandations et des mesures de santé et de prévention des infections virales au quotidien. Au lieu de cela, la pièce jointe est le fichier exécutable de HawkEye - un maliciel qui vole des informations. La troisième variante, le sujet "RE: Coronavirus disease (COVID-19) outbreak prevention and cure update", affirme que le fichier joint est une liste d'instructions simples et de médicaments courants et abordables à prendre comme mesures préventives contre le Coronavirus. Ce fichier malveillant est utilisé pour infecter les systèmes avec l'Agent Tesla RAT. Le courriel avec l'objet "Latest on corona-virus" indique que le fichier archivé qu'il contient - contient un E-Book appelé "My-health". Ce prétendu livre électronique contient des informations importantes concernant le COVID-19, telles que : les origines et la recherche du virus, les scénarios de transmission, les directives de protection et de prévention, ainsi que les instructions d'adaptation et les plans d'urgence pour les autorités nationales et locales. Cependant, au lieu de contenir les informations promises, il contient un maliciel téléchargeur GuLoader. Il peut être utilisé pour télécharger/installer des programmes malveillants supplémentaires, au moment de la recherche il a été utilisé pour infecter les systèmes avec le voleur d'informations FormBook. Il faut souligner que tous ces courriels sont illégitimes et que leurs affirmations sont fausses. Par conséquent, il est expressément déconseillé de faire confiance à ces lettres de l'Organisation mondiale de la santé (OMS) et à d'autres semblables.
| Nom | Possible infections par des maliciels |
| Type de Menace | Cheval de Troie, Voleur de mots de passe, Maliciel bancaire, Logiciel espion. |
| Canular | Les courriels sont déguisés en courrier de l'Organisation mondiale de la santé (OMS), concernant des informations importantes sur le Coronavirus/COVID-19. |
| Noms de Détection (seconde variante de l'attachement) |
Avast (Script:SNH-gen [Trj]), BitDefender (Trojan.GenericKD.33548953), ESET-NOD32 (Une variante de Win32/Injector.Autoit.FDW), Kaspersky (Trojan-Spy.MSIL.Heye.ln), Liste complète des détections (VirusTotal) |
| Noms de Détection (quatrième variante de l'attachement) |
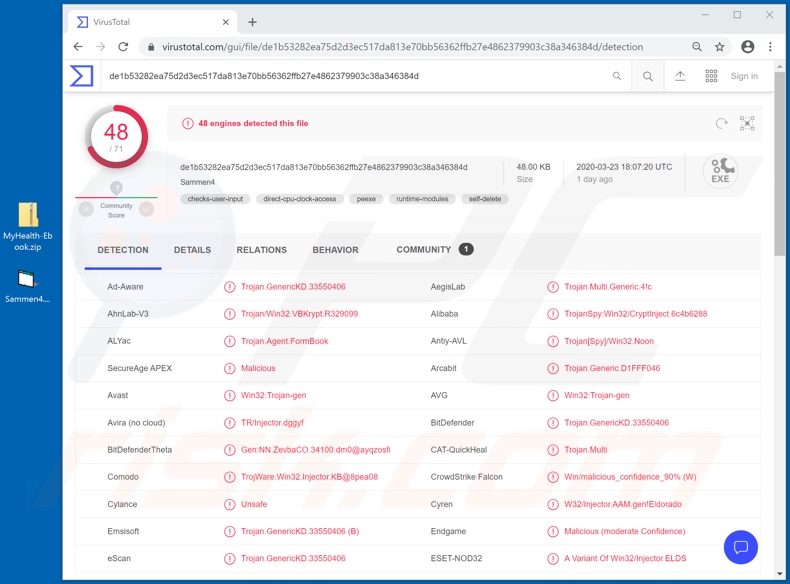
Avast (Win32:Trojan-gen), BitDefender (Trojan.GenericKD.33550406), ESET-NOD32 (Une variante de Win32/Injector.ELDS), Kaspersky ( Trojan-Spy.Win32.Noon.awjt), Liste complète des détections (VirusTotal) |
| Symptômes | Les chevaux de Troie sont conçus pour s'infiltrer furtivement dans l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Charge Utile | GuLoader, HawkEye, Agent Tesla et FormBook et d'autres programmes potentiellement malicieux. |
| Méthodes de Distribution | Pièces jointes de courrier électronique infectées, publicités en ligne malveillantes, ingénierie sociale, logiciels de "crack". |
| Dommages | Mots de passe et informations bancaires volés, usurpation d'identité, ajout de l'ordinateur de la victime à un botnet. |
| Suppression |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les courriers électroniques trompeurs ou frauduleux sont envoyés par milliers, lors d'opérations appelées "campagnes de spam". Ce courrier est généralement déguisé en "officiel", "important", "urgent", "prioritaire" ou abuse d'une manière ou d'une autre du climat social actuel. Avec l'inquiétude croissante du public face à la pandémie du Coronavirus/COVID-19, les cybercriminels ont commencé à l'intégrer dans leurs plans. Les courriels de l'Organisation mondiale de la santé (OMS) n'en sont qu'un exemple ; "COVID-19 Solution Announced by WHO", "Coronavirus Face Mask", "COVID-19 Insurance Plan From CIGNA" en sont d'autres, parmi des dizaines. Tous les courriers électroniques trompeurs ou frauduleux sont conçus dans un seul but : générer des revenus pour les escrocs ou les cybercriminels qui se cachent derrière.
Comment le virus "World Health Organization (WHO)" de l'Organisation mondiale de la santé (OMS) a-t-il infecté mon ordinateur ?
Les systèmes sont infectés par des fichiers malveillants contenus dans des courriels trompeurs. Ce contenu peut être joint aux lettres ou y être lié (c'est-à-dire des liens de téléchargement). Les fichiers infectieux peuvent être de différents formats, par exemple des documents Microsoft Office et PDF, des fichiers d'archives (ZIP, RAR, etc.) et des fichiers exécutables (.exe, .run, etc.), JavaScript, etc. Lorsque ces fichiers sont ouverts (exécutés, exécutés, etc.) - cela déclenche le processus d'infection. En d'autres termes, leur ouverture déclenche le téléchargement ou l'installation de maliciels. Par exemple, les documents de Microsoft Office infectent les systèmes en exécutant des macro-commandes malveillantes. Lors de leur ouverture, les documents demandent aux utilisateurs d'activer les macro-commandes (c'est-à-dire de permettre l'édition) et une fois que cela est fait, l'infection commence. Cependant, dans les versions de programmes MS Office antérieures à 2010, ce processus est lancé dès l'ouverture d'un document infectieux.
Comment éviter l'installation de maliciels ?
Les courriels suspects et/ou non pertinents ne doivent pas être ouverts, en particulier ceux reçus d'expéditeurs suspects/inconnus. Les pièces jointes ou les liens trouvés dans ces courriers - ne doivent jamais être ouverts, car cela peut entraîner une infection à haut risque. En outre, il est recommandé d'utiliser les versions de Microsoft Office publiées après 2010. Les versions les plus récentes sont dotées du mode "Affichage protégé", qui empêche l'exécution de macro-commandes au moment de l'ouverture d'un document. Outre les campagnes de spam, les maliciels prolifèrent également par le biais de canaux de téléchargement peu fiables (par exemple, les sites d'hébergement de fichiers non officiels et gratuits, les réseaux de partage peer-to-peer et autres téléchargeurs tiers), ainsi que par le biais d'outils d'activation illégaux ("cracking") et de fausses mises à jour. Il est donc conseillé de toujours télécharger les produits à partir de sources officielles et vérifiées. En outre, tous les logiciels doivent être activés et mis à jour uniquement avec des outils/fonctions fournis par des développeurs légitimes. Pour garantir l'intégrité des dispositifs et la sécurité des utilisateurs, il est essentiel d'installer une suite antivirus/anti-logiciels espions de bonne réputation. Ces programmes doivent être tenus à jour, utilisés pour effectuer des analyses régulières du système et pour supprimer les menaces/questions détectées. Si vous avez déjà ouvert la pièce jointe "World Health Organization (WHO)", nous vous recommandons d'effectuer un scan avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les maliciels infiltrés.
Texte présenté dans la première variante de la lettre électronique de l'"World Health Organization (WHO)" :
Subject: COVID-19 Solidarity Response Fund for WHO - DONATE NOW
World Health Organization
We are all affected by the growing COVID-19 pandemic.
It's an unprecedented health challenge and we know people and organizations everywhere want to help.
The World Health Organization is leading and coordinating the global effort,
supporting countries to prevent, detect, and respond to the pandemic.The greatest need right now is to help ensure all countries are prepared,
especially those with the weakest health systems.
Donations support WHOs work to track and understand the spread of the virus;
to ensure patients get the care they need and frontline workers get essential supplies and information;
and to accelerate efforts to develop vaccines, tests, and treatments.See below for information on other ways to give, tax-deductibility and corporate and foundation giving options.
Now you can help us by donating any amount what you want help with the
BITCOIN NETWORKDonate Now with Bitcoin payment.
World Health Organization bitcoin address(BTC Wallet) for
donations:
16gmYrbqMr4SZeA7SqNVmirhnhDG3maYPK
Online donations made via bitcoin are tax deductible in the U.S. and Europe.
To the extent allowable by law.The World Health Organization accepts checks or wire transfers from
anywhere in the world.
World Health Organization doesn't may to provide tax benefits to donors
to these payments.Contact to email if you have any questions.
Capture d'écran de la deuxième variante de "World Health Organization (WHO)", utilisée pour distribuer le maliciel HawkEye :
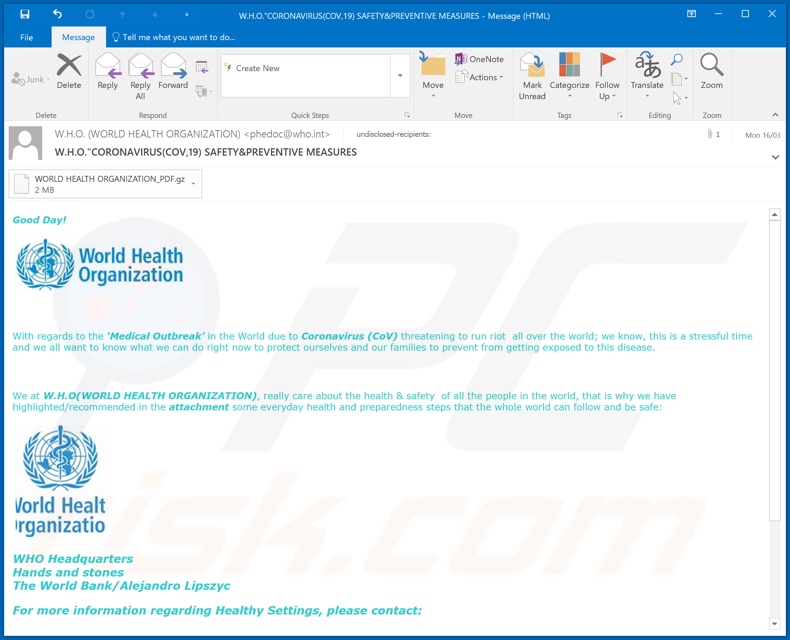
Texte présenté dans cette lettre :
Subject: W.H.O."CORONAVIRUS(COV,19) SAFETY&PREVENTIVE MEASURES
Good Day!
With regards to the ‘Medical Outbreak’ in the World due to Coronavirus (CoV) threatening to run riot all over the world; we know, this is a stressful time and we all want to know what we can do right now to protect ourselves and our families to prevent from getting exposed to this disease.
We at W.H.O(WORLD HEALTH ORGANIZATION), really care about the health & safety of all the people in the world, that is why we have highlighted/recommended in the attachment some everyday health and preparedness steps that the whole world can follow and be safe:
WHO Headquarters
Hands and stones
The World Bank/Alejandro LipszycFor more information regarding Healthy Settings, please contact:
Interventions for Healthy Environments Unit (IHE)
Public Health and Environment Department (PHE)
World Health Organization
20 Avenue Appia
1211 Geneva 27
Switzerland
Fax No.: +41 22 791 13 83 Attention: Healthy Settings
E-mail: phedoc@who.int
Capture d'écran des détections de VirusTotal de la pièce jointe malveillante distribuée par cette variante :
Apparence de la troisième variante du courriel "World Health Organization (WHO)", utilisé pour distribuer l'Agent Tesla RAT (GIF) :
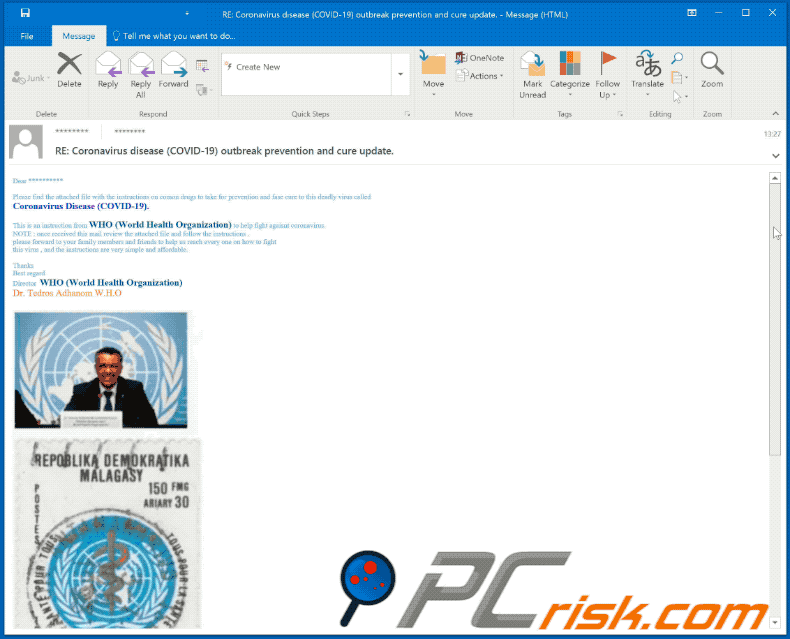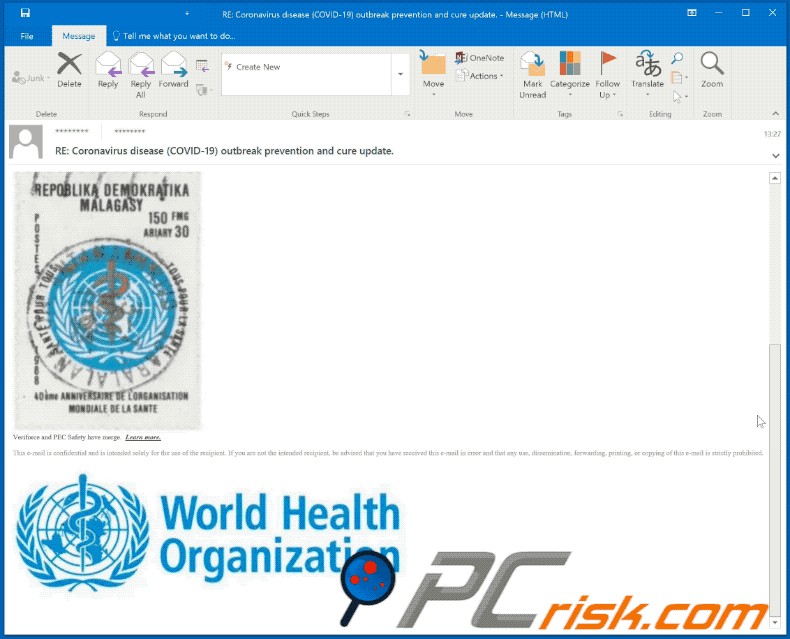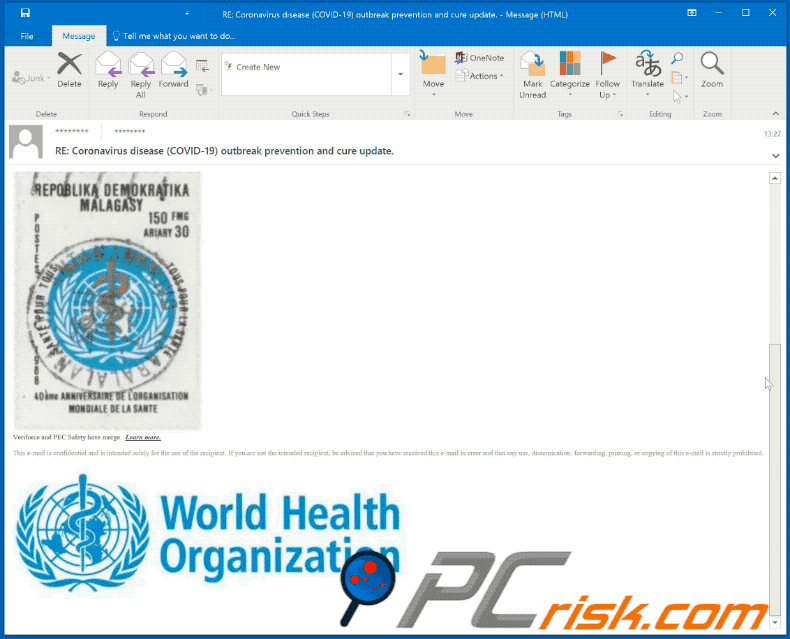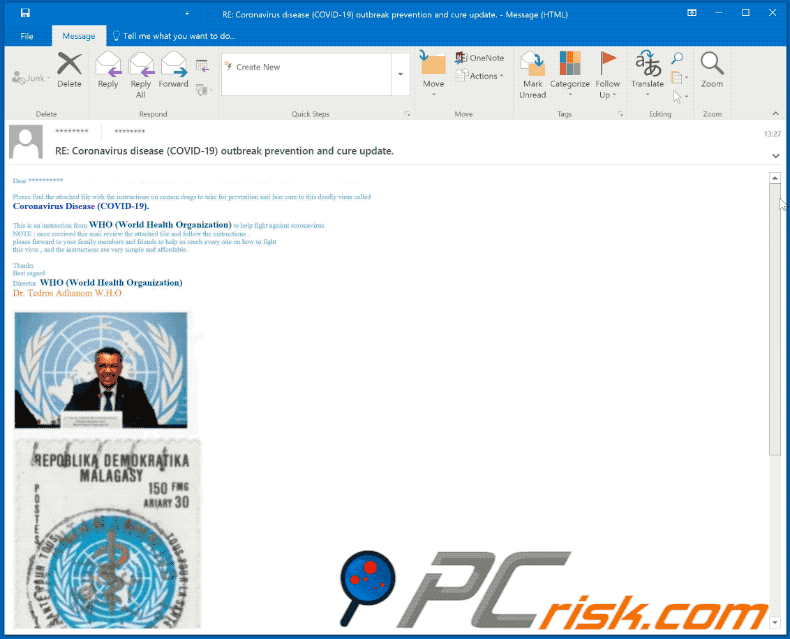
TextE présenté dans cette lettre :
Subject: RE: Coronavirus disease (COVID-19) outbreak prevention and cure update.
Dear ******
Please find the attached file with the instructions on comon drugs to take for prevention and fase cure to this deadly virus called
Coronavirus Disease (COVID-19).This is an instruction from WHO (World Health Organization) to help fight agaisnt coronavirus.
NOTE : once received this mail review the attached file and follow the instructions .
please forward to your family members and friends to help us reach every one on how to fight
this virus , and the instructions are very simple and affordable.
Thanks
Best regard
Director WHO (World Health Organization)
Dr. Tedros Adhanom W.H.OVeriforce and PEC Safety have merge. Learn more.
This e-mail is confidential and is intended solely for the use of the recipient. If you are not the intended recipient, be advised that you have received this e-mail in error and that any use, dissemination, forwarding, printing, or copying of this e-mail is strictly prohibited.
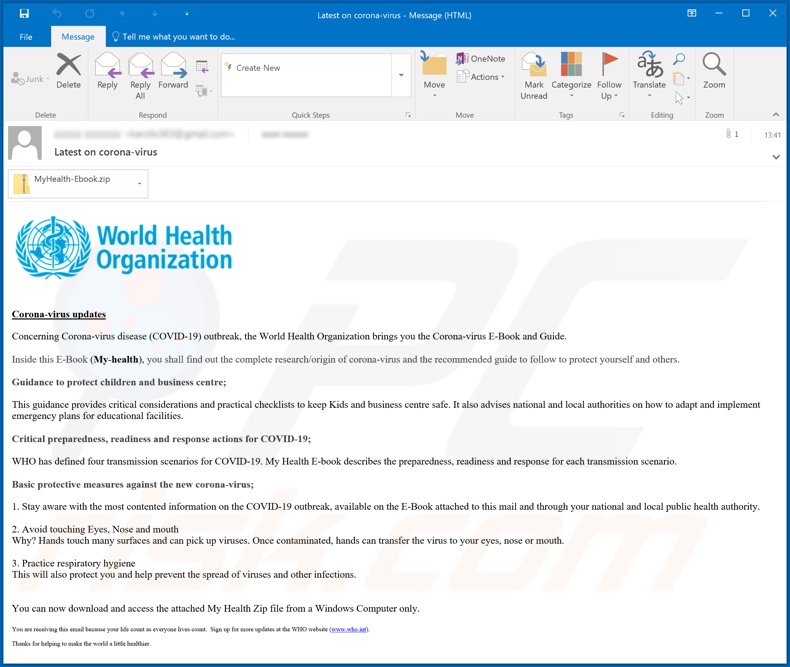
Capture d'écran de la quatrième variante du courriel "World Health Organization (WHO)", utilisée pour distribuer GuLoader (qui injecte le maliciel FormBook) :
Texte présenté dans cette lettre :
Subject: Latest on corona-virus
Corona-virus updates
Concerning Corona-virus disease (COVID-19) outbreak, the World Health Organization brings you the Corona-virus E-Book and Guide.Inside this E-Book (My-health), you shall find out the complete research/origin of corona-virus and the recommended guide to follow to protect yourself and others.
Guidance to protect children and business centre;
This guidance provides critical considerations and practical checklists to keep Kids and business centre safe. It also advises national and local authorities on how to adapt and implement emergency plans for educational facilities.
Critical preparedness, readiness and response actions for COVID-19;
WHO has defined four transmission scenarios for COVID-19. My Health E-book describes the preparedness, readiness and response for each transmission scenario.
Basic protective measures against the new corona-virus;
1. Stay aware with the most contented information on the COVID-19 outbreak, available on the E-Book attached to this mail and through your national and local public health authority.
2. Avoid touching Eyes, Nose and mouth
Why? Hands touch many surfaces and can pick up viruses. Once contaminated, hands can transfer the virus to your eyes, nose or mouth.3. Practice respiratory hygiene
This will also protect you and help prevent the spread of viruses and other infections.You can now download and access the attached My Health Zip file from a Windows Computer only.
You are receiving this email because your life count as everyone lives count. Sign up for more updates at the WHO website (www.who[.]int).
Thanks for helping to make the world a little healthier.
Capture d'écran des détections de VirusTotal de la pièce jointe malveillante distribuée par cette variante :
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
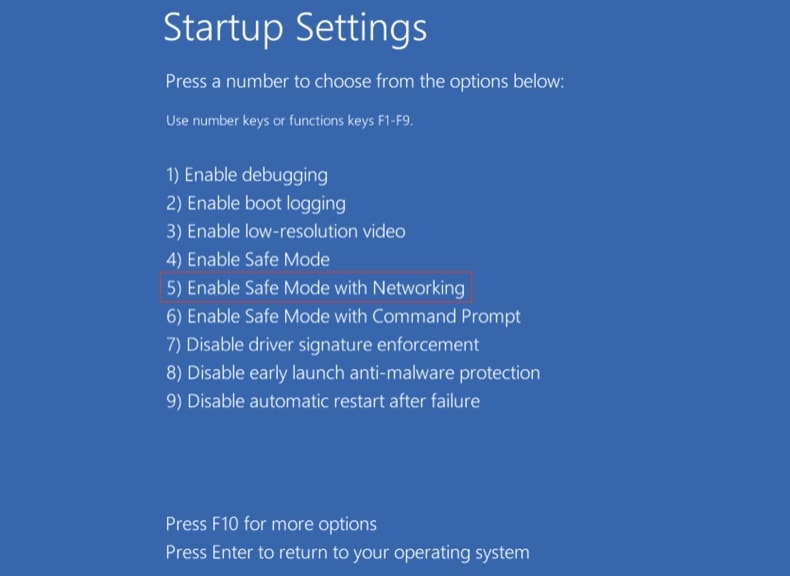
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
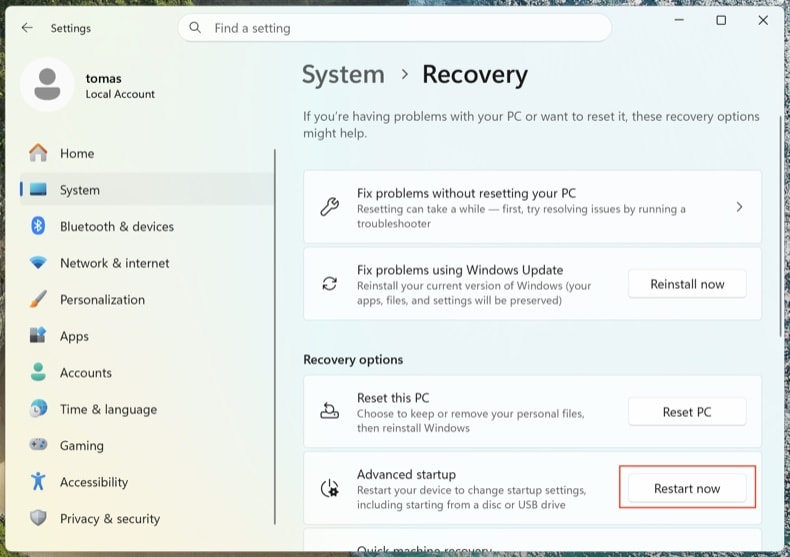
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
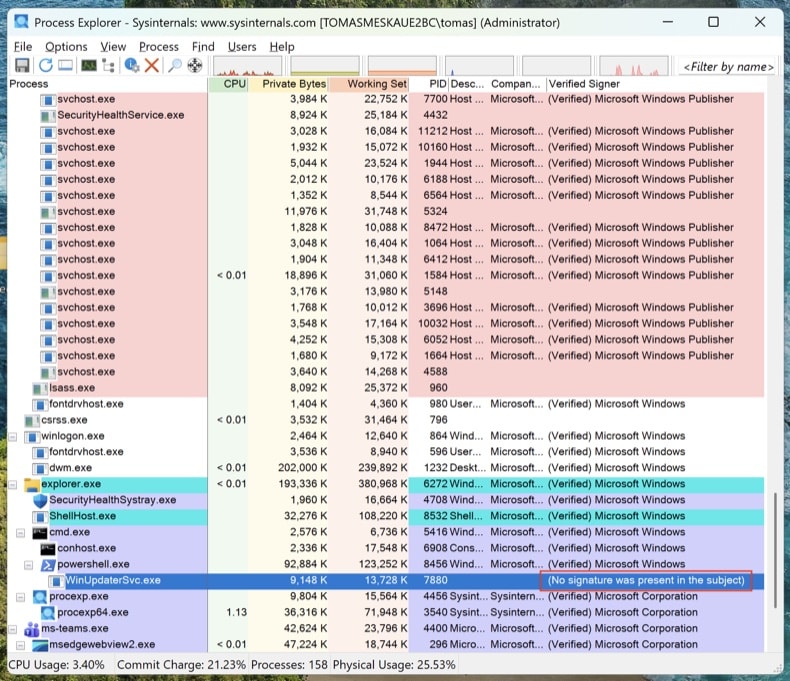
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
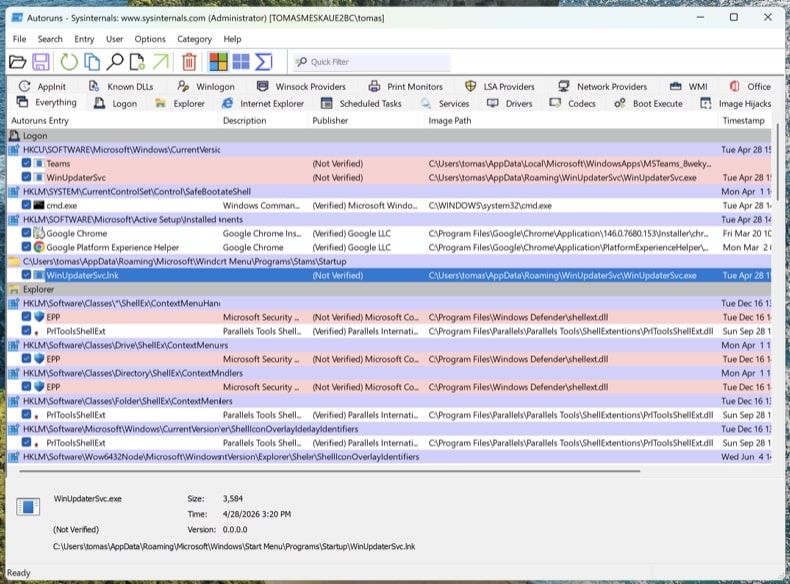
Cartographier tous les points de persistance avec Autoruns
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
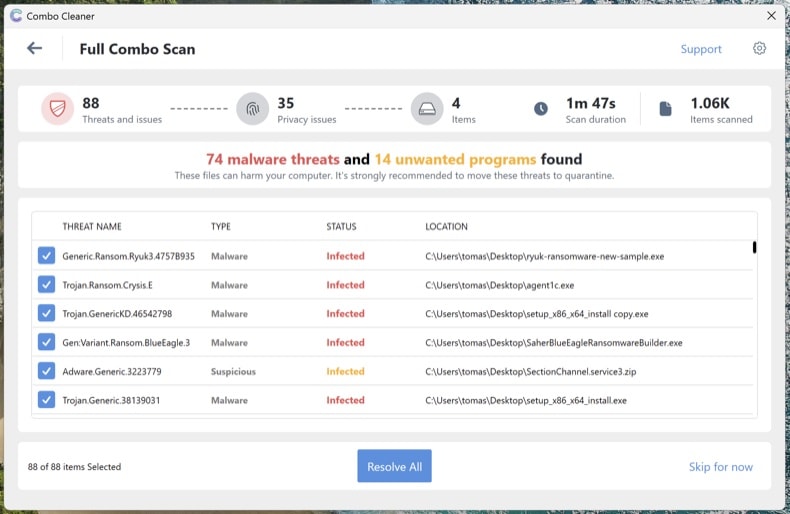
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
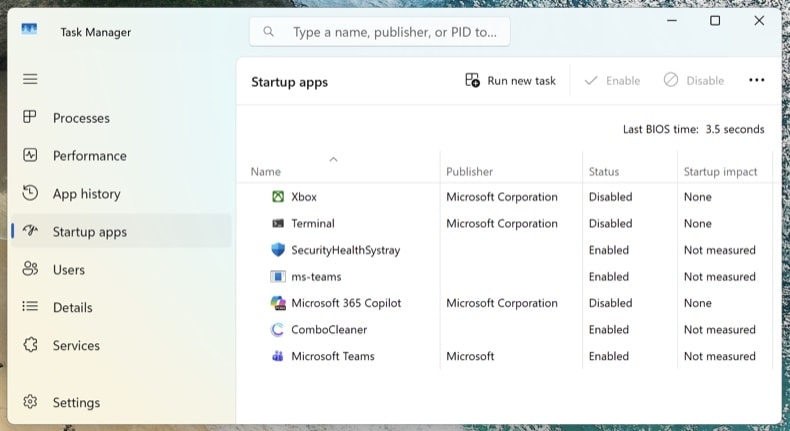
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion