

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Guide de suppression du virus Hawkeye
Qu'est-ce que Hawkeye?
Hawkeye est un virus à haut risque conçu pour enregistrer les frappes au clavier, les identifiants de compte et autres informations similaires. Dans la plupart des cas, Hawkeye est distribué à l'aide de campagnes de pourriels. Les développeurs envoient des milliers des courriels trompeurs qui encouragent les utilisateurs à ouvrir les fichiers joints. Cependant, l'ouverture entraîne une infiltration de Hawkeye. Parfois, les cybercriminels infiltrent Hawkeye manuellement, en utilisant des outils d'accès à distance (RAT).
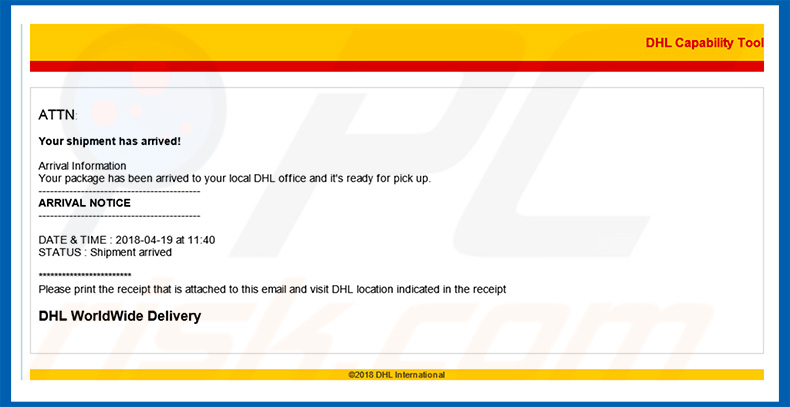
Capture d'écran d'un courrier électronique trompeur qui distribue Hawkeye Keylogger:
Hawkeye n'est pas un keylogger très sophistiqué. Cependant, il possède les fonctionnalités de base du keylogging et il est relativement bon marché. En d'autres termes, tout cybercriminel en herbe disposant d'un budget limité peut facilement acheter l'exécutable et démarrer son transporteur "d'espionnage". Encore une fois, bien que Hawkeye soit un enregistreur de frappe plutôt basique, il reste une menace énorme pour la vie privée de l'utilisateur. Ce virus est capable de récupérer des informations à partir de divers navigateurs web, emails des clients, applications de messagerie, tout comme divers logiciels et protocoles de connexion. Hawkeye peut également collecter des données de presse-papiers (copier / coller), ainsi que des entrées dans divers documents (txt, doc, docx). Les informations collectées sont stockées localement, cryptées et ensuite envoyées à un serveur distant. Notez qu'après l’infiltration, Hawkeye se connecte à un serveur C & C et envoie des informations de base sur le système (système d’exploitation en cours, adresses IP / MAC, données / heure locales, disposition du clavier et type de réseau). De toute évidence, l'acteur de la menace (la personne qui distribue ce malware) peut éventuellement accéder à vos comptes personnels sur des réseaux sociaux, des banques, des e-mails, etc. Ces personnes visent à générer autant de revenus que possible. Par conséquent, ils sont plus susceptibles d’abuser des comptes piratés lors d’achats en ligne, de virements de fonds, etc. Cela signifie que l'installation de Hawkeye sur votre ordinateur peut entraîner des problèmes extrêmes de confidentialité et des pertes financières. Heureusement, Hawkeye est facilement détectable par les suites antivirus, car ses capacités de dissimulation / d’évitement des détections sont très faibles. Cela signifie que l'installation d'une suite antispyware réputée, l'analyse du système et l'élimination de toutes les menaces détectées devraient suffire. Vous devez également vérifier s'il existe des exécutables douteux dans le dossier "% APPDATA%", car Hawkeye risque fort de se cacher dans ce dossier.
| Nom | Logiciel malveillant Hawkeye |
| Type de menace | Cheval de troie, virus de vol de mot de passe, logiciel malveillant bancaire, logiciel espion |
| Symptômes | Les chevaux de Troie sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes de Distribution | Pièces jointes infectées, publicités en ligne malveillantes, ingénierie sociale, logiciels de crackage. |
| Dommage | Renseignements bancaires volés, mots de passe, vol d'identité, ordinateur de la victime ajouté à un botnet. |
| Suppression |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Des centaines de virus différents sont distribués à l'aide d'outils d'accès à distance et de campagnes de pourriels par courrier électronique. TrickBot, Adwind, Hancitor, FormBook, NanoCore, Emotet - la liste continue et continue. Ces virus sont développés par différents cybercriminels et leur comportement diffère: certains enregistre des informations, d'autres provoquent des "infections en chaîne" (un virus en prolifère un autre), d'autres autorisent un accès distant au système. Cependant, malgré ces différences, ils ont tous un point commun: ils constituent une menace directe pour la vie privée des utilisateurs et la sécurité de la navigation sur le Web. Pour cette raison, éliminer les logiciels malveillants est primordial.
Comment Hawkeye a-t-il infiltré mon ordinateur?
Comme mentionné ci-dessus, Hawkeye prolifère en utilisant des campagnes de spam par courrier électronique et des outils d'accès à distance. Dans le cas de campagnes anti-spam, les utilisateurs envoient des milliers d'e-mails contenant des pièces jointes malveillantes (documents MS Office, exécutables [dissimulés sous forme de fichiers PDF, d'archives, etc.], etc.) qui, une fois ouverts, s'infiltrent dans le système. . Si un outil d'accès à distance est utilisé, la présence d'un virus en entraîne fondamentalement un autre. Les cybercriminels propagent des logiciels malveillants leur permettant d'accéder à distance à l'ordinateur sans le consentement de l'utilisateur. Les escrocs abusent alors de cette vulnérabilité pour injecter d'autres virus dans le système (dans ce cas, Hawkeye). Ce qui est intéressant, c’est que les outils d’accès à distance (RAT) sont également susceptibles d’être distribués à l’aide de campagnes de courrier indésirable par courrier électronique.
Comment éviter l'installation de logiciels malveillants?
Afin d'éviter cette situation, les utilisateurs doivent tout d'abord se rendre compte que le manque de connaissances et un comportement imprudent sont les principales causes d'infections informatiques. La clé de sa sécurité est la prudence et, par conséquent, faire attention lorsque vous naviguez sur Internet est indispensable. Réfléchissez toujours avant d'ouvrir les pièces jointes. Si la pièce jointe reçue (fichier, lien ou quoi que ce soit) semble suspecte et / ou a été reçue d'un expéditeur non reconnaissable, ne l'ouvrez pas. Vous devez supprimer ces courriels sans même les lire. De plus, veillez à toujours disposer d'une suite antivirus / anti-spyware réputée, installée et opérationnelle, car de tels outils sont plus que susceptibles de détecter et d'éliminer les logiciels malveillants avant que quoi que ce soit ne se produise. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d’effectuer une analyse avec Combo Cleaner Antivirus pour Windows afin d’éliminer automatiquement les logiciels malveillants infiltrés.
Liste des navigateurs Internet ciblés par Hawkeye:
- Google Chrome
- Internet Explorer
- Mozilla Firefox
- SeaMoneky
- SRWare Iron
Liste des emails des clients ciblés par Hawkeye:
- Fox Mail
- Google Talk
- IncrediMail
- Microsoft Outlook
- Mozilla Thunderbird
- Windows Live Mail
Liste des applications de messagerie instantannée ciblées par Hawkeye:
- MSN Messenger
- Miranda
- PalTakScene
- Pidgin
- Skype
Liste des autres applications ciblées par Hawkeye:
- FileZilla
- Screen capturing programs
- Valve's Steam Platform
- Windows Credential Messenger
Liste des protcoles ciblés par Hawkeye:
- FTP (File Transfer Protocol)
- HTTP
- IMAP
- POP3
- SMTP
Texte présenté dans un des emails décevants qui distribuent Hawkeye keylogger:
Outil de Capacité DHL
ATTN:
Votre envoi est arrivé!
Information d'arrivée
Votre colis est arrivé à votre bureau DHL local et il est prêt à être récupéré.
——————————————
AVIS D'ARRIVÉE
——————————————DATE ET HEURE: 2018-04-19 à 11h40
STATUS: Envoi arrivé************************
Veuillez imprimer le reçu qui est joint à cet e-mail et visiter le site DHL indiqué dans le reçu.
Livraison mondiale DHL
© 2018 DHL International
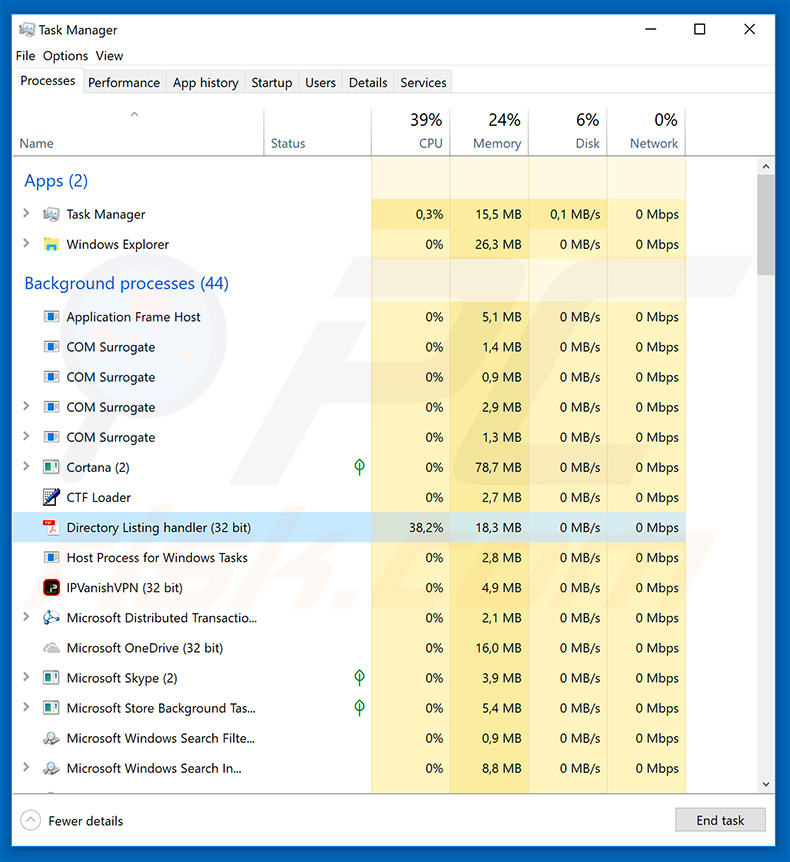
Processus Hawkeye keylogger ("Directory Listing Handler (32 bit)") dans le Gestionnaire de Tâches de Windows :
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
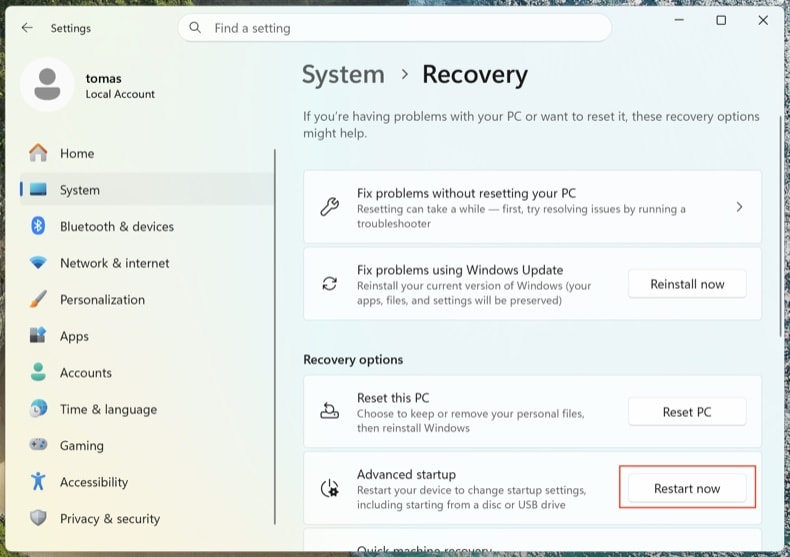
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
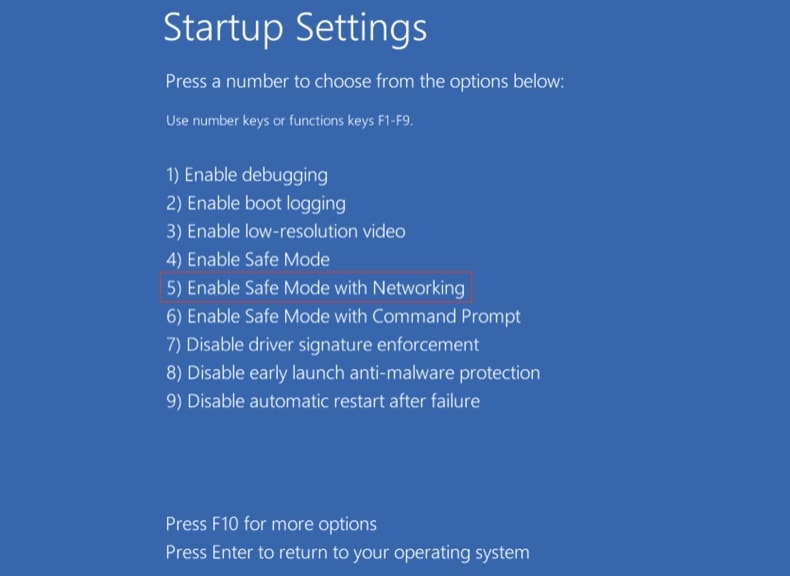
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
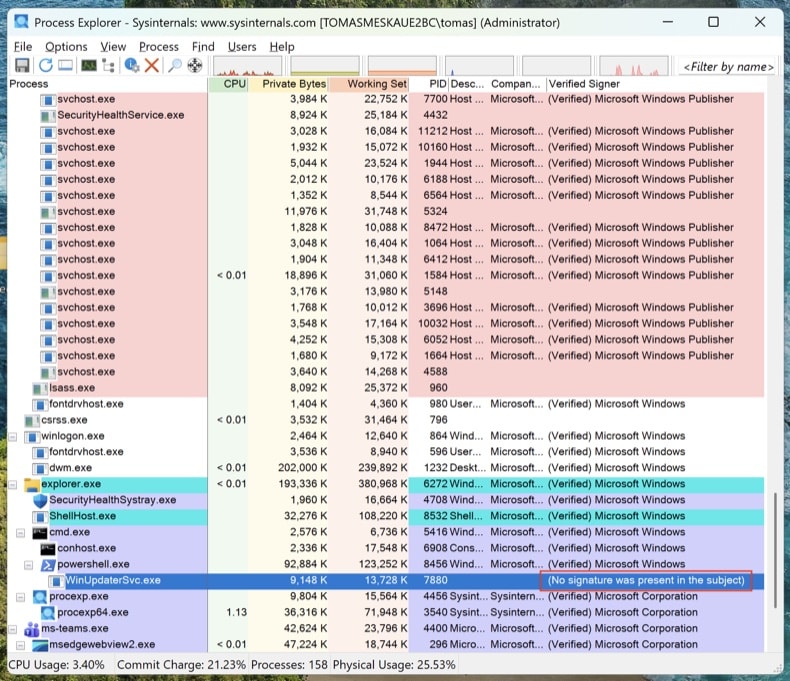
Cartographier tous les points de persistance avec Autoruns
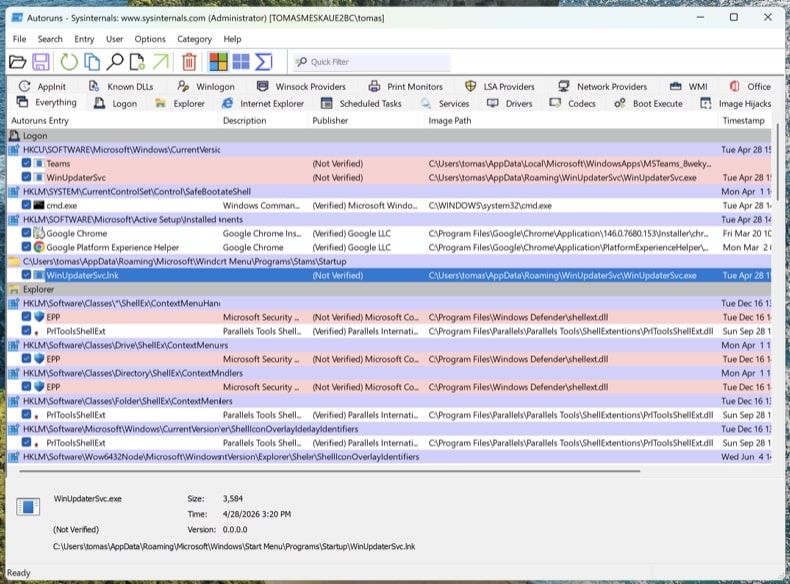
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
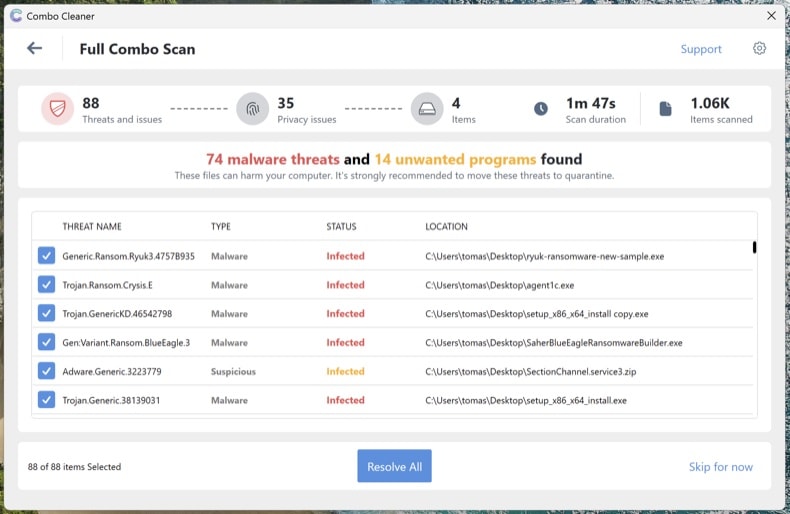
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
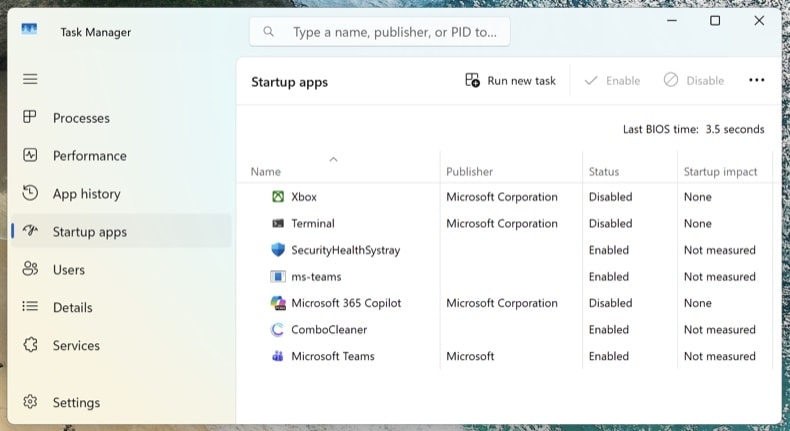
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion