
Comment supprimer le malware BambooToken du système d'exploitation
de TroieÉgalement connu sous le nom de: BambooToken backdoor

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est BambooToken ?
BambooToken est un malware de type backdoor qui donne aux attaquants un accès distant et furtif aux systèmes Windows et Linux infectés. Il a été découvert par Black Lotus Labs, la division de recherche sur les menaces de Lumen, et est probablement actif depuis au moins février 2023.
Le malware est utilisé dans des attaques ciblées, principalement contre des organisations et des serveurs en Asie et, dans une moindre mesure, en Amérique du Sud. Ce qui le rend inhabituel, c'est la manière dont il communique avec ses opérateurs - au lieu d'un trafic web standard, il s'appuie sur MQTT, un protocole de messagerie normalement utilisé par les appareils intelligents et d'autres matériels de l'Internet des objets.
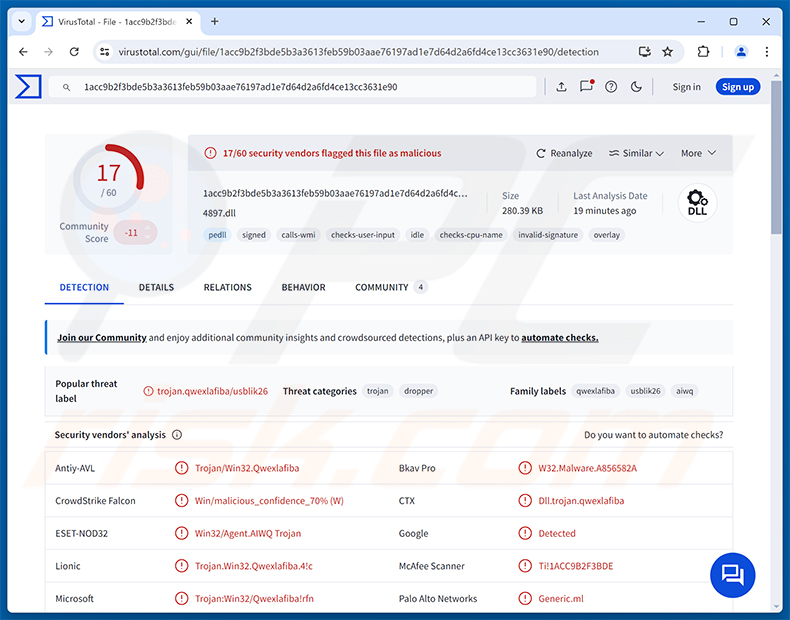
Présentation de BambooToken
Sous Windows, BambooToken est chargé par le biais d'un programme légitime appelé OnKey, développé par Tendyron. OnKey fonctionne avec des tokens de sécurité USB utilisés pour confirmer l'identité d'une personne, et il est populaire dans les réseaux bancaires et gouvernementaux chinois. Les attaquants placent un fichier malveillant nommé OnKeyToken_KEB.dll à côté du programme OnKey authentique, qui le charge alors sans poser de questions.
Cette astuce est connue sous le nom de side-loading de DLL. Comme le programme qui effectue le chargement est légitime et correctement signé, l'infection est plus difficile à détecter. Lumen note que le certificat de signature de code de Tendyron ne semble pas avoir été compromis - les attaquants abusent simplement d'un fichier vulnérable à cette technique. Une variante se faisait également passer pour un logiciel de Zhuhai Kingsoft Office, un développeur chinois de suites bureautiques.
Les premières versions de BambooToken (2023) communiquaient avec le serveur de l'attaquant via un trafic web ordinaire. Les versions de 2024 et 2025 sont passées à MQTT. Avec cette configuration, l'ordinateur infecté ne communique jamais directement avec le véritable serveur de l'attaquant - les messages transitent par un « broker » intermédiaire, qui masque le reste de l'infrastructure de l'attaquant et rend le trafic plus difficile à tracer.
Les capacités de BambooToken
Une fois en cours d'exécution, BambooToken collecte des informations sur le système infecté et les envoie à l'attaquant. Cela inclut des détails sur le système d'exploitation, le processeur, la mémoire, l'adresse MAC, l'adresse IP publique, le numéro de série, et même la clé de produit Windows d'origine, recueillis via Windows Management Instrumentation.
Après cela, le malware attend des commandes. Les attaquants peuvent ouvrir un shell de commandes sur l'appareil, ce qui leur permet essentiellement d'exécuter ce qu'ils veulent. Ils peuvent également télécharger des fichiers depuis la victime, envoyer de nouveaux fichiers sur le système et supprimer des fichiers. Le malware se signale régulièrement à ses opérateurs afin qu'ils sachent quelles machines sont en ligne.
BambooToken est conçu pour être étendu à l'aide de plugins. Jusqu'à présent, un seul plugin a été identifié - il vérifie toutes les cinq secondes quels produits antivirus sont en cours d'exécution sur l'ordinateur et le signale aux attaquants. Les chercheurs estiment qu'il a probablement été déployé en premier pour aider les opérateurs à éviter d'exposer leurs autres outils aux logiciels de sécurité.
Fonctionnalités prévues et version Linux
Du code résiduel dans un échantillon laisse entrevoir des fonctionnalités que les développeurs pourraient ajouter plus tard. Celles-ci incluent un keylogger (pour enregistrer les frappes au clavier), l'accès au presse-papiers, l'enregistrement audio, et la capture d'images de la webcam et de l'écran. Ces fonctions n'étaient pas actives dans les échantillons analysés, mais elles montrent la direction que le projet pourrait prendre.
Une version Linux de BambooToken a été observée pour la première fois en décembre 2025. Elle offre les mêmes fonctionnalités de base que la version Windows (shell de commandes, opérations sur les fichiers et collecte d'informations système) et semblait encore en cours de développement à ce moment-là.
Il convient de noter que les développeurs ont pris soin de brouiller les pistes. Les échantillons contiennent de faux détails de compilation suggérant qu'ils ont été compilés sur des logiciels très anciens, et certaines valeurs ont été délibérément variées afin que les fichiers ne partagent pas une empreinte facile à détecter.
| Nom | BambooToken backdoor |
| Type De Menace | Backdoor, Trojan |
| Noms De Détection | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Liste Complète (VirusTotal) |
| Symptômes | Les backdoors sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, et ainsi aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes De Distribution | Side-loading de DLL via des logiciels légitimes, serveurs et périphériques réseau compromis, attaques ciblées. |
| Dommages | Données volées, contrôle à distance du système infecté, infections supplémentaires, compromission de serveurs et de réseaux connectés. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
BambooToken permet aux attaquants de contrôler discrètement les machines infectées, d'exécuter des commandes, de transférer des fichiers entrants et sortants, et de suivre les logiciels de sécurité en place. Comme les victimes incluent des développeurs de logiciels et des serveurs derrière des applications mobiles, une seule infection peut également mettre en danger les clients et utilisateurs de ces organisations. Si BambooToken est détecté sur un système, il doit être supprimé immédiatement. D'autres exemples de backdoors sont SparroWocky, Mistic, et Beagle.
Comment BambooToken a-t-il infiltré mon ordinateur ?
BambooToken ne se propage pas par le biais de campagnes de spam de masse. Il est utilisé dans des attaques ciblées, et sous Windows il est lancé par side-loading du fichier malveillant OnKeyToken_KEB.dll dans le programme OnKey de Tendyron. Les chercheurs soupçonnent que les attaquants ont choisi OnKey parce qu'il est susceptible d'être déjà présent dans les réseaux qu'ils ciblent. Les échantillons antérieurs commençaient par un fichier nommé update.log, qui chargeait le malware directement en mémoire.
La télémétrie de Lumen a montré une douzaine d'organisations compromises, notamment des serveurs backend d'applications mobiles, un serveur GitLab à Hong Kong, une entreprise de logiciels liée aux montres connectées au Vietnam, un hôtel, un cabinet juridique, une organisation financière et un site web de cryptomonnaies. Les chercheurs ont également observé des routeurs à Singapour, au Cambodge et au Vietnam communiquant avec les serveurs des attaquants, à la suite d'un scan à l'échelle d'Internet visant probablement à exploiter les services de gestion des routeurs.
En général, les attaquants derrière ce type de malware obtiennent un accès initial en exploitant les vulnérabilités de serveurs et de périphériques réseau exposés, en utilisant des identifiants volés, ou en envoyant des e-mails de phishing aux employés. Une fois à l'intérieur, ils placent le malware à côté de logiciels de confiance afin qu'il se fonde dans l'activité normale.
Comment éviter l'installation de malwares ?
Maintenez votre système d'exploitation, vos applications et vos périphériques réseau (en particulier les routeurs) à jour, et changez les mots de passe par défaut de tout appareil exposé à Internet. Soyez prudent avec les e-mails, pièces jointes et liens inattendus, même lorsqu'ils semblent provenir de collègues ou d'entreprises connues. Ne téléchargez des logiciels que depuis des sites web officiels et des boutiques d'applications de confiance.
Utilisez un outil de sécurité réputé et analysez régulièrement votre système. Les organisations devraient également surveiller le trafic réseau inhabituel, comme les connexions MQTT inattendues provenant de postes de travail et de serveurs. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'exécuter une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement le malware infiltré.
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que BambooToken ?
- ÉTAPE 1. Suppression manuelle du malware BambooToken.
- ÉTAPE 2. Vérifiez si votre ordinateur est propre.
Comment supprimer un malware manuellement ?
La suppression manuelle de malwares est une tâche compliquée - il est généralement préférable de laisser les programmes antivirus ou anti-malware le faire automatiquement. Pour supprimer ce malware, nous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Si vous souhaitez supprimer un malware manuellement, la première étape consiste à identifier le nom du malware que vous essayez de supprimer. Voici un exemple de programme suspect en cours d'exécution sur l'ordinateur d'un utilisateur :
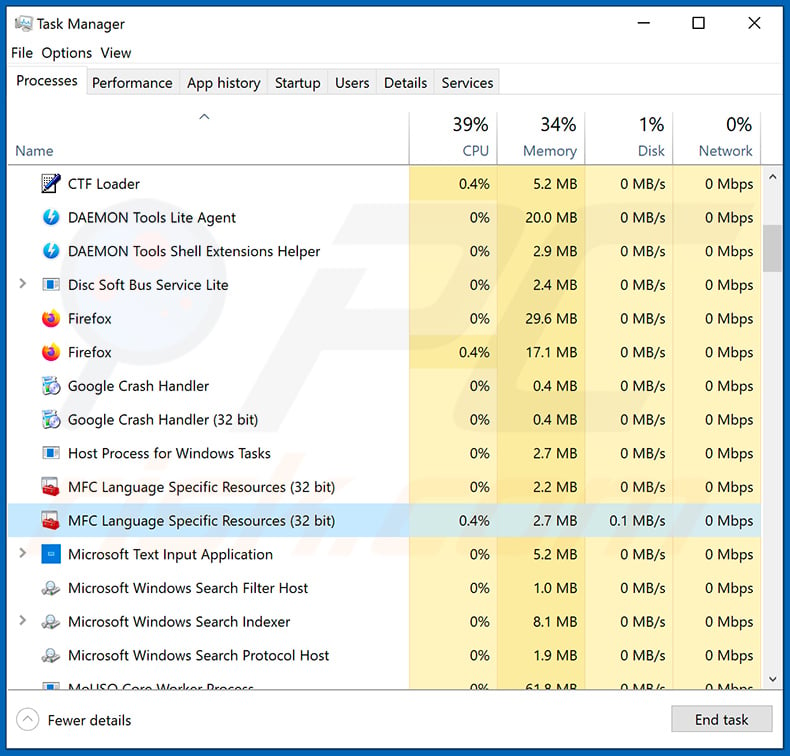
Si vous avez vérifié la liste des programmes en cours d'exécution sur votre ordinateur, par exemple à l'aide du gestionnaire des tâches, et identifié un programme qui semble suspect, vous devriez poursuivre avec ces étapes :
 Téléchargez un programme appelé Autoruns. Ce programme affiche les applications à démarrage automatique, le Registre et les emplacements du système de fichiers :
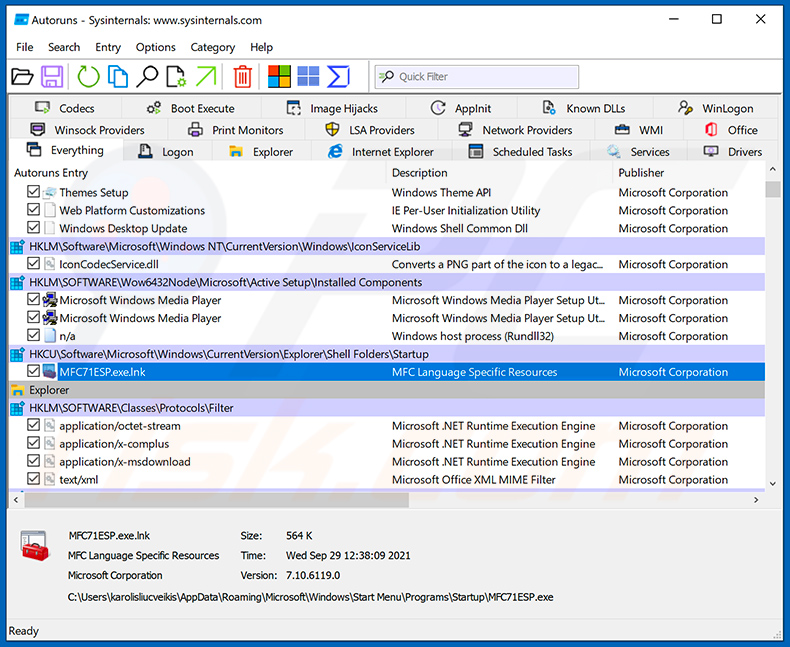
 Redémarrez votre ordinateur en Mode sans échec :
Utilisateurs de Windows XP et Windows 7 : Démarrez votre ordinateur en Mode sans échec. Cliquez sur Démarrer, cliquez sur Arrêter, cliquez sur Redémarrer, cliquez sur OK. Pendant le processus de démarrage de votre ordinateur, appuyez plusieurs fois sur la touche F8 de votre clavier jusqu'à ce que le menu Options avancées de Windows apparaisse, puis sélectionnez Mode sans échec avec prise en charge réseau dans la liste.
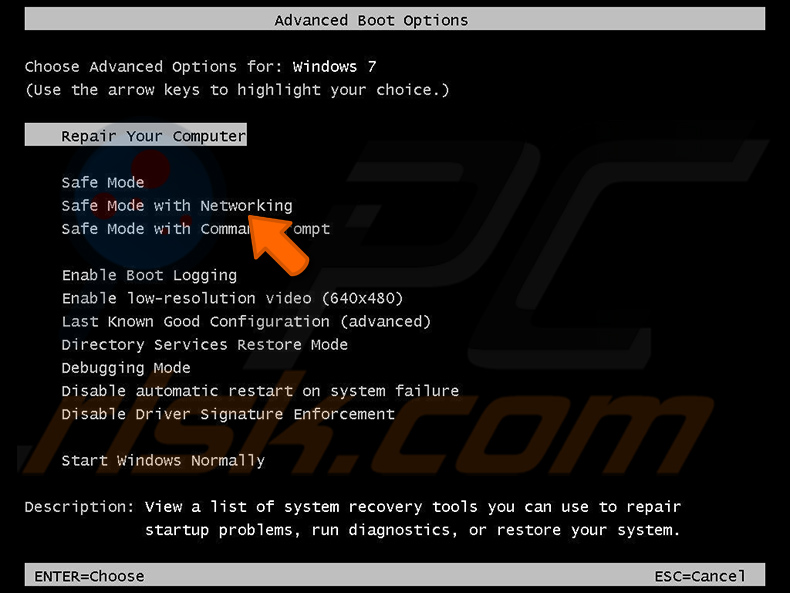
Vidéo montrant comment démarrer Windows 7 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 8 : Démarrez Windows 8 en Mode sans échec avec prise en charge réseau - Allez à l'écran de démarrage de Windows 8, tapez Avancé, dans les résultats de recherche sélectionnez Paramètres. Cliquez sur Options de démarrage avancées, dans la fenêtre « Paramètres généraux du PC » ouverte, sélectionnez Démarrage avancé.
Cliquez sur le bouton « Redémarrer maintenant ». Votre ordinateur va maintenant redémarrer dans le « menu des options de démarrage avancées ». Cliquez sur le bouton « Dépannage », puis cliquez sur le bouton « Options avancées ». Dans l'écran des options avancées, cliquez sur « Paramètres de démarrage ».
Cliquez sur le bouton « Redémarrer ». Votre PC redémarrera dans l'écran Paramètres de démarrage. Appuyez sur F5 pour démarrer en Mode sans échec avec prise en charge réseau.
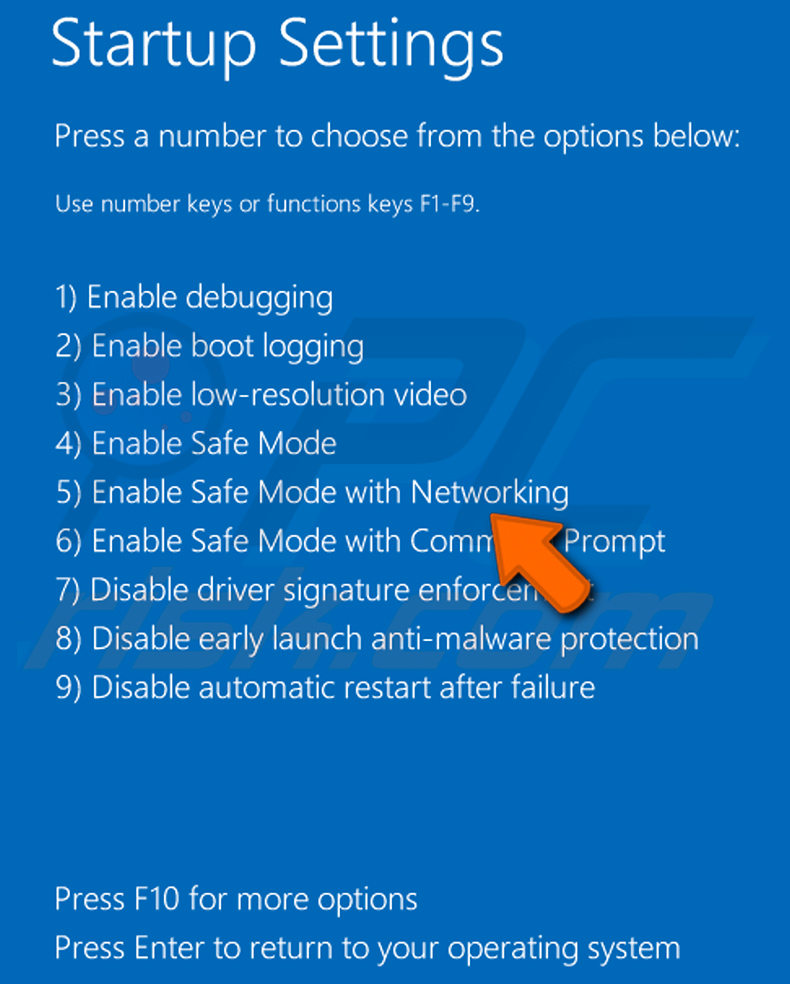
Vidéo montrant comment démarrer Windows 8 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 10 : Cliquez sur le logo Windows et sélectionnez l'icône Alimentation. Dans le menu ouvert, cliquez sur « Redémarrer » tout en maintenant la touche « Maj » de votre clavier enfoncée. Dans la fenêtre « choisir une option », cliquez sur « Dépannage », puis sélectionnez « Options avancées ».
Dans le menu des options avancées, sélectionnez « Paramètres de démarrage » et cliquez sur le bouton « Redémarrer ». Dans la fenêtre suivante, vous devez cliquer sur le bouton « F5 » de votre clavier. Cela redémarrera votre système d'exploitation en mode sans échec avec prise en charge réseau.
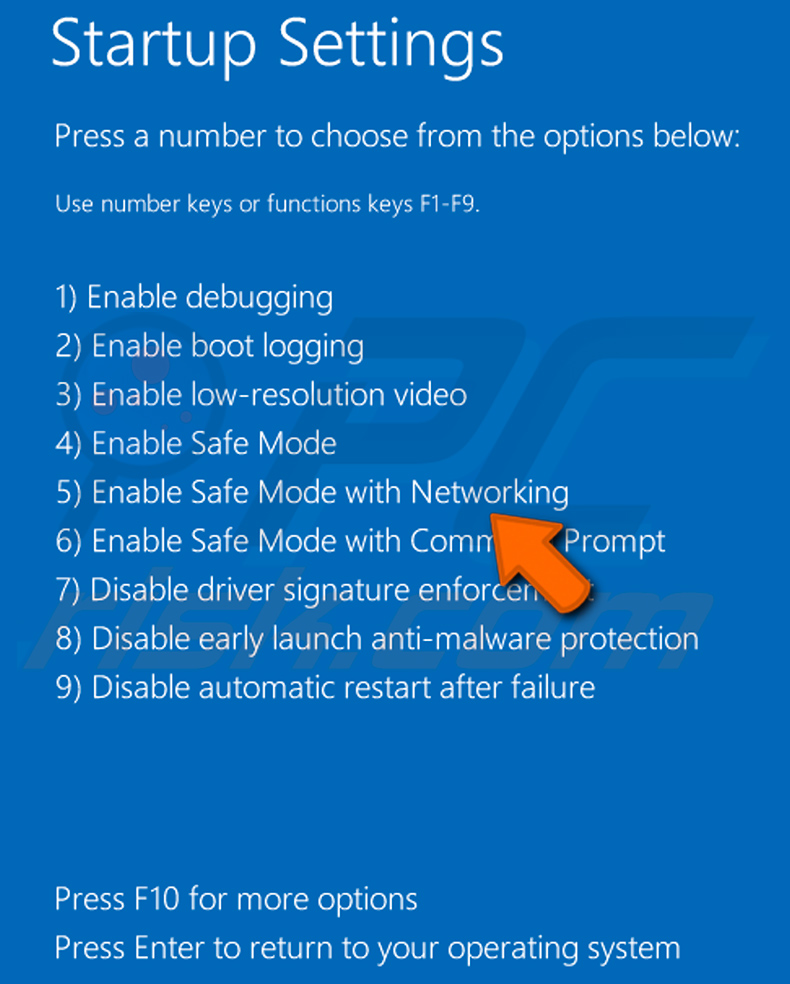
Vidéo montrant comment démarrer Windows 10 en « Mode sans échec avec prise en charge réseau » :
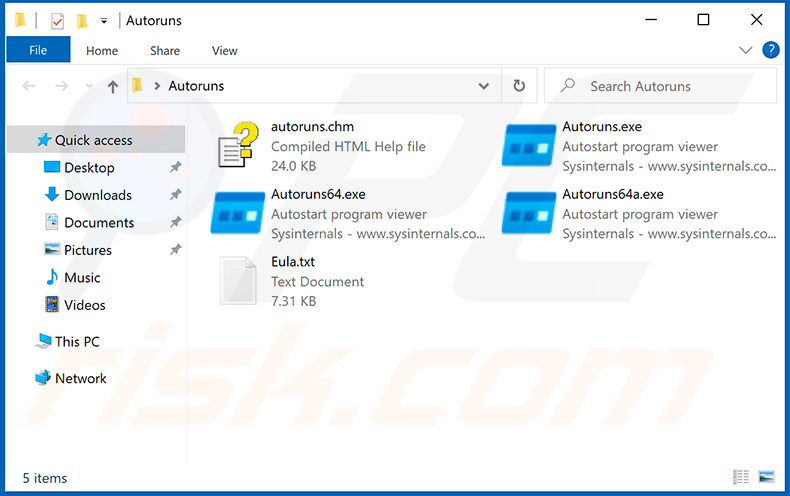
 Extrayez l'archive téléchargée et exécutez le fichier Autoruns.exe.
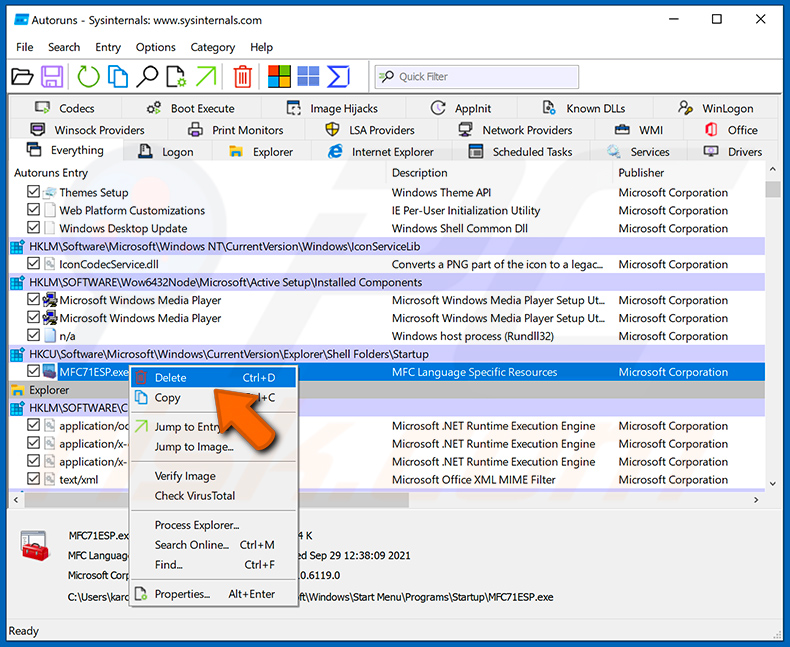
 Dans l'application Autoruns, cliquez sur « Options » en haut et décochez les options « Hide Empty Locations » et « Hide Windows Entries ». Après cette procédure, cliquez sur l'icône « Refresh ».
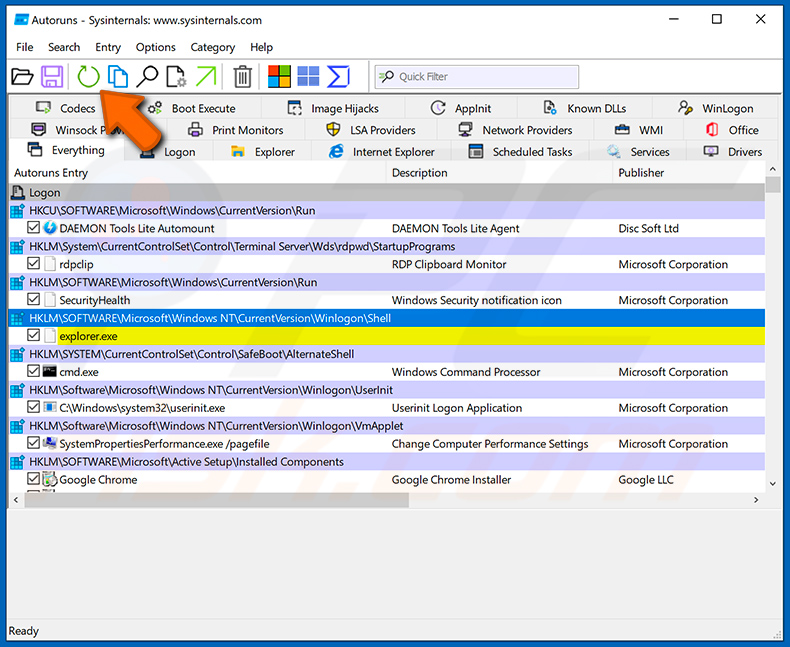
 Vérifiez la liste fournie par l'application Autoruns et localisez le fichier de malware que vous souhaitez éliminer.
Vous devriez noter son chemin complet et son nom. Notez que certains malwares dissimulent les noms de processus sous des noms de processus Windows légitimes. À ce stade, il est très important d'éviter de supprimer les fichiers système. Après avoir localisé le programme suspect que vous souhaitez supprimer, faites un clic droit avec votre souris sur son nom et choisissez « Delete ».
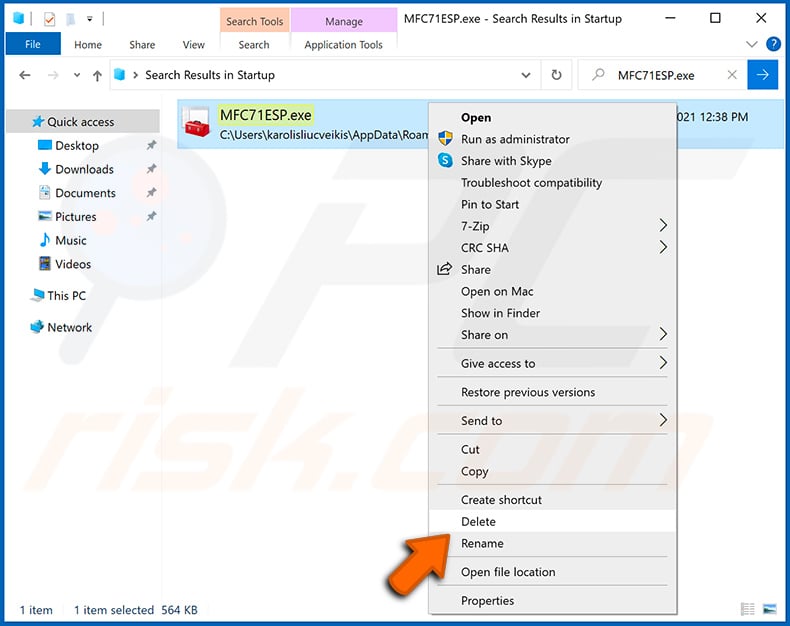
Après avoir supprimé le malware via l'application Autoruns (ce qui garantit que le malware ne s'exécutera pas automatiquement au prochain démarrage du système), vous devriez rechercher le nom du malware sur votre ordinateur. Assurez-vous d'activer l'affichage des fichiers et dossiers cachés avant de continuer. Si vous trouvez le nom de fichier du malware, assurez-vous de le supprimer.
Redémarrez votre ordinateur en mode normal. Suivre ces étapes devrait supprimer tout malware de votre ordinateur. Notez que la suppression manuelle de menaces nécessite des compétences informatiques avancées. Si vous ne possédez pas ces compétences, laissez la suppression de malwares aux programmes antivirus et anti-malware.
Ces étapes peuvent ne pas fonctionner avec les infections de malwares avancées. Comme toujours, il est préférable de prévenir l'infection plutôt que d'essayer de supprimer le malware plus tard. Pour garder votre ordinateur en sécurité, installez les dernières mises à jour du système d'exploitation et utilisez un logiciel antivirus. Pour être sûr que votre ordinateur est exempt d'infections de malwares, nous recommandons de l'analyser avec Combo Cleaner Antivirus pour Windows.
Foire aux questions (FAQ)
Mon ordinateur est infecté par le malware BambooToken, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Le formatage éliminera BambooToken, mais il efface aussi tous les fichiers du lecteur. Il est préférable d'exécuter d'abord une analyse avec un outil de sécurité réputé tel que Combo Cleaner. Dans les environnements professionnels, l'incident doit également être signalé à l'équipe informatique ou de sécurité, car d'autres systèmes du réseau peuvent être affectés.
Quels sont les principaux problèmes que le malware BambooToken peut causer ?
BambooToken donne aux attaquants un accès à distance à l'appareil infecté, leur permettant d'exécuter des commandes, de voler des fichiers et d'implanter des malwares supplémentaires. Sur les serveurs et les systèmes de développement, cela peut conduire à des violations de données et à des attaques contre les clients et utilisateurs de l'organisation.
Quel est le but du malware BambooToken ?
Le but de BambooToken est de maintenir un canal caché ouvert vers les machines infectées afin que les attaquants puissent collecter des informations, déplacer des fichiers et exécuter des commandes quand ils le souhaitent. Son système de plugins permet aux opérateurs d'ajouter de nouvelles fonctionnalités, incluant éventuellement le keylogging et la capture de la webcam ou de l'écran.
Comment le malware BambooToken a-t-il infiltré mon ordinateur ?
Sous Windows, BambooToken est chargé par side-loading d'un fichier DLL malveillant dans le programme légitime OnKey de Tendyron. Il est utilisé dans des attaques ciblées contre des organisations et des serveurs, principalement en Asie, plutôt que diffusé aux utilisateurs domestiques par le biais de spam ou de faux téléchargements.
Combo Cleaner me protégera-t-il des malwares ?
Oui. Combo Cleaner peut détecter et supprimer la plupart des infections de malwares connues. Comme les menaces furtives telles que BambooToken peuvent se cacher dans des logiciels légitimes, il est recommandé d'exécuter une analyse complète du système pour s'assurer que rien ne subsiste.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion