
Comment supprimer le backdoor SparroWocky du système d'exploitation
de TroieÉgalement connu sous le nom de: cheval de Troie d'accès à distance SparroWocky

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est SparroWocky Backdoor ?
SparroWocky est une backdoor écrite en C++ et déployée par FamousSparrow, un groupe de cyberespionnage aligné sur la Chine. Elle établit un accès dissimulé et persistant aux ordinateurs infectés et permet aux opérateurs d'exécuter des commandes, de transférer des fichiers, de capturer des captures d'écran et de router le trafic réseau à travers des machines compromises.
Selon les recherches publiées par ESET, SparroWocky est apparue en août 2025 en tant que successeur de l'implant SparrowDoor précédemment utilisé par FamousSparrow. Le groupe mène des opérations de cyberespionnage depuis au moins 2019.
La campagne s'est fortement concentrée sur les organisations gouvernementales d'Amérique latine. Les pays ciblés incluent l'Argentine, l'Équateur, le Guatemala, le Honduras, le Panama, le Pérou, Porto Rico et le Venezuela. Le groupe semble collecter des renseignements liés à la pression diplomatique américaine affectant les intérêts économiques chinois dans la région.
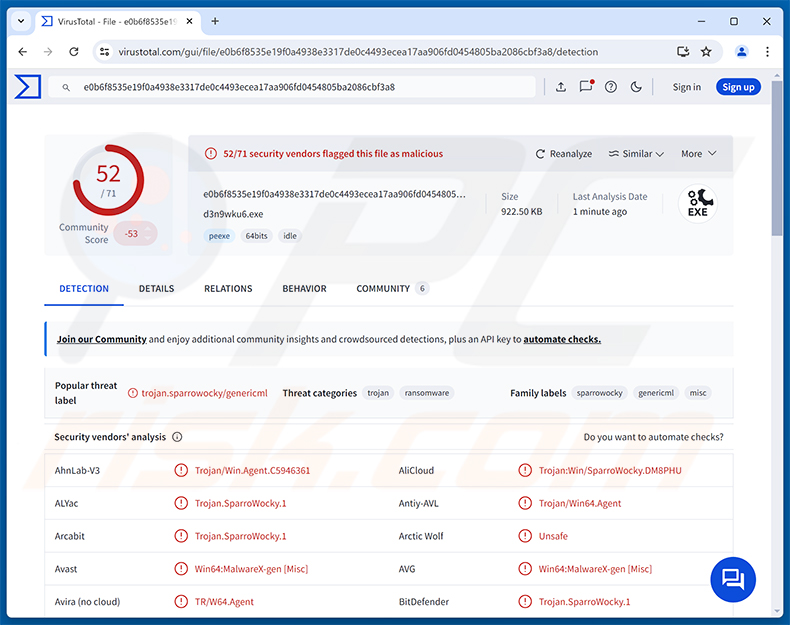
Présentation du SparroWocky Backdoor
SparroWocky communique avec son serveur de commande et de contrôle (C2) via des connexions chiffrées TLS, en utilisant le port 443 ou 8080. Le malware prend en charge les connexions directes, les proxys HTTP avec authentification Negotiate/Basic, et le tunneling par proxy SOCKS5 avec identifiants facultatifs.
Chaque message de commande est chiffré avec RC4 en utilisant une nouvelle clé par transmission, ce qui rend l'inspection du trafic difficile. ESET a identifié au moins 18 adresses de serveurs C2 en cours d'utilisation, hébergées auprès de plusieurs fournisseurs, notamment LightNode, Kaopu Cloud et Cogent Communications.
Le backdoor est déployé à l'aide d'un chargeur en trois parties qui repose sur le DLL side-loading. Un exécutable légitime, une DLL malveillante et un fichier de charge utile chiffré fonctionnent ensemble. La DLL déchiffre la charge utile et la mappe directement en mémoire, de sorte que le backdoor lui-même n'est jamais écrit sur le disque sous la forme d'un fichier reconnaissable.
Capacités du SparroWocky Backdoor
SparroWocky prend en charge plus de 30 commandes distinctes. Il peut exécuter des commandes shell et des programmes arbitraires, téléverser et télécharger des fichiers, copier, déplacer, renommer et supprimer des fichiers, et énumérer les lecteurs, les répertoires et les sessions utilisateur actives sur la machine.
Des captures d'écran sont prises toutes les 500 millisecondes. Pour limiter la quantité de données envoyées, seules les portions de l'écran ayant changé entre les captures sont transmises à l'attaquant. Le backdoor peut également lancer des processus sous la session d'un autre utilisateur connecté et charger des Beacon Object Files (BOFs) directement en mémoire pour étendre ses fonctionnalités.
Un module de proxy TCP permet aux attaquants d'acheminer leur propre trafic réseau via la machine compromise. SparroWocky collecte également des données système - nom d'hôte, nom d'utilisateur, nom de domaine, adresses IP et version de Windows - et transmet ces informations à l'opérateur lors de la connexion.
Persistance et évasion des défenses
SparroWocky établit sa persistance de deux manières selon son niveau de privilèges. Il peut s'installer en tant que service Windows nommé ProcAuditManager, ou il peut ajouter une clé d'exécution du Registre Windows nommée SnapCart sous HKLM ou HKCU.
Pour se cacher des logiciels de sécurité, le malware utilise SilentMoonwalk, une technique qui falsifie de fausses piles d'appels. Cela fait apparaître les appels d'API Windows surveillés comme s'ils provenaient de threads système légitimes plutôt que de code malveillant, trompant ainsi les outils de surveillance de sécurité.
SparroWocky détourne également la fonction de création de thread de Windows en utilisant la bibliothèque MinHook, redirigeant l'exécution à travers une fonction Windows légitime pour dissimuler le véritable objectif de chaque thread. La résolution dynamique des API signifie que les noms de fonctions sont résolus au moment de l'exécution à l'aide d'un algorithme de hachage personnalisé, de sorte qu'aucune importation reconnaissable n'apparaît dans le code du malware lui-même.
Lorsque les opérateurs en ont terminé avec une cible, le malware peut supprimer ses propres entrées de persistance et effacer les fichiers associés à l'aide d'un script batch exécuté, effaçant ainsi ses traces à la sortie.
| Nom | cheval de Troie d'accès à distance SparroWocky |
| Type De Menace | Backdoor, Cheval de Troie |
| Noms De Détection | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.SparroWocky.1), ESET-NOD32 (Win64/Agent.ASW Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win64/SparroWocky.DA!MTB), Liste Complète (VirusTotal) |
| Symptômes | Les backdoors sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes De Distribution | Vulnérabilités de serveur exploitées, DLL side-loading, attaques ciblées. |
| Dommages | Vol de mots de passe et d'informations bancaires, usurpation d'identité, ordinateur de la victime ajouté à un botnet, infections supplémentaires, perte financière, piratage de comptes. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
SparroWocky Backdoor est une menace sophistiquée utilisée dans des campagnes d'espionnage liées à des États. Il donne aux attaquants un contrôle à distance total sur les machines infectées, prend en charge de nombreuses opérations sur les fichiers et de surveillance, et emploie des techniques avancées pour éviter la détection et l'analyse.
Les victimes s'exposent à des risques, notamment la surveillance non autorisée, la compromission à long terme de systèmes sensibles, l'exfiltration de données confidentielles et le déploiement de malwares supplémentaires. Tout système identifié comme infecté doit être remédié immédiatement. D'autres exemples de backdoors sont Mistic, Beagle et NANOREMOTE.
Comment SparroWocky Backdoor a-t-il infiltré mon ordinateur ?
Comme documenté par BleepingComputer, FamousSparrow a obtenu un accès initial en exploitant des vulnérabilités connues dans des serveurs Microsoft Exchange accessibles publiquement, notamment des failles ProxyLogon présentes dans des installations non corrigées.
Une fois à l'intérieur, les attaquants ont déployé SparroWocky à l'aide du DLL side-loading. Un exécutable légitime est placé aux côtés d'une DLL malveillante et d'un fichier de charge utile chiffré. L'exécution de l'exécutable provoque le chargement de la DLL, qui déchiffre et mappe la charge utile du backdoor en mémoire sans l'écrire sur le disque.
Plus largement, des backdoors sophistiqués comme SparroWocky peuvent aussi arriver via des e-mails de phishing ciblés, des services d'accès à distance compromis et des installateurs de logiciels malveillants. Maintenir tous les logiciels exposés côté serveur corrigés et à jour est le moyen le plus direct de réduire l'exposition à cette catégorie d'attaque.
Comment éviter l'installation de malwares ?
Faites preuve de prudence avec les e-mails et messages inattendus, en particulier ceux contenant des pièces jointes ou des liens. Téléchargez des logiciels uniquement depuis les sites officiels des éditeurs et des sources fiables. Évitez les cracks, les générateurs de clés et le contenu piraté, car ce sont des vecteurs courants de distribution de malwares.
Maintenez votre système d'exploitation et toutes les applications installées à jour, car de nombreuses attaques reposent sur des vulnérabilités non corrigées. Utilisez un logiciel de sécurité réputé et effectuez des analyses régulières pour détecter les menaces tôt. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'exécuter une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les malwares infiltrés.
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que SparroWocky Backdoor ?
- ÉTAPE 1. Suppression manuelle du malware SparroWocky Backdoor.
- ÉTAPE 2. Vérifiez si votre ordinateur est propre.
Comment supprimer les malwares manuellement ?
La suppression manuelle des malwares est une tâche compliquée - il est généralement préférable de laisser les programmes antivirus ou anti-malware le faire automatiquement. Pour supprimer ce malware, nous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Si vous souhaitez supprimer un malware manuellement, la première étape consiste à identifier le nom du malware que vous essayez de supprimer. Voici un exemple de programme suspect s'exécutant sur l'ordinateur d'un utilisateur :
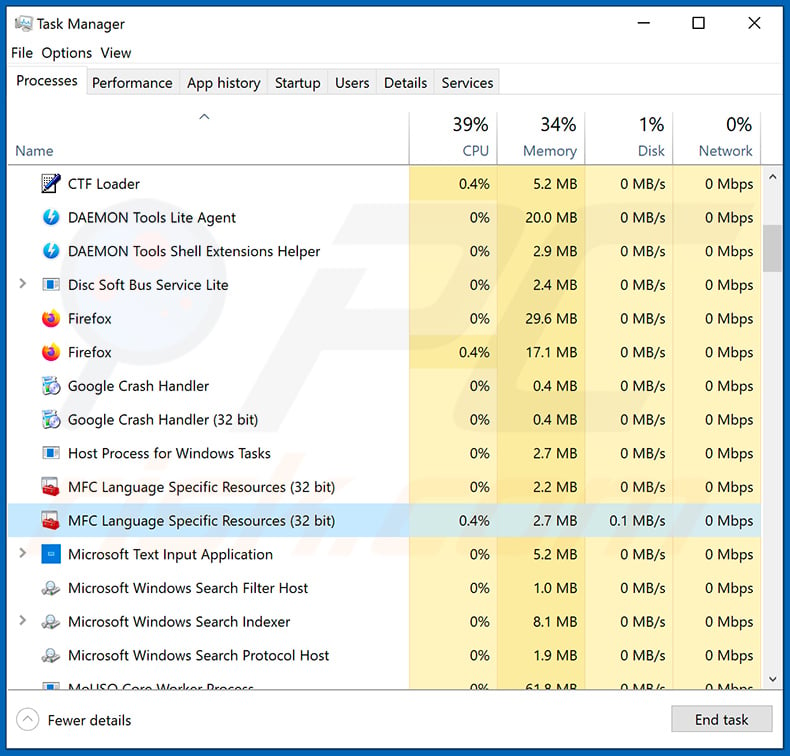
Si vous avez vérifié la liste des programmes s'exécutant sur votre ordinateur, par exemple à l'aide du gestionnaire des tâches, et identifié un programme qui semble suspect, vous devez poursuivre avec ces étapes :
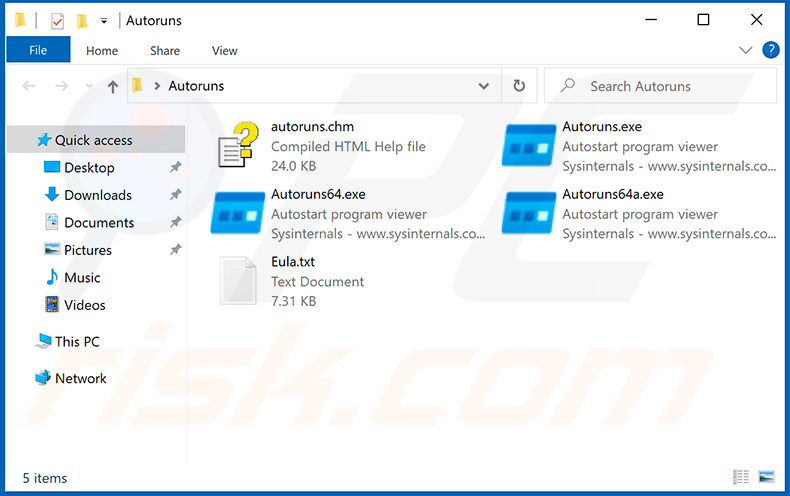
 Téléchargez un programme appelé Autoruns. Ce programme affiche les applications à démarrage automatique, le Registre et les emplacements du système de fichiers :
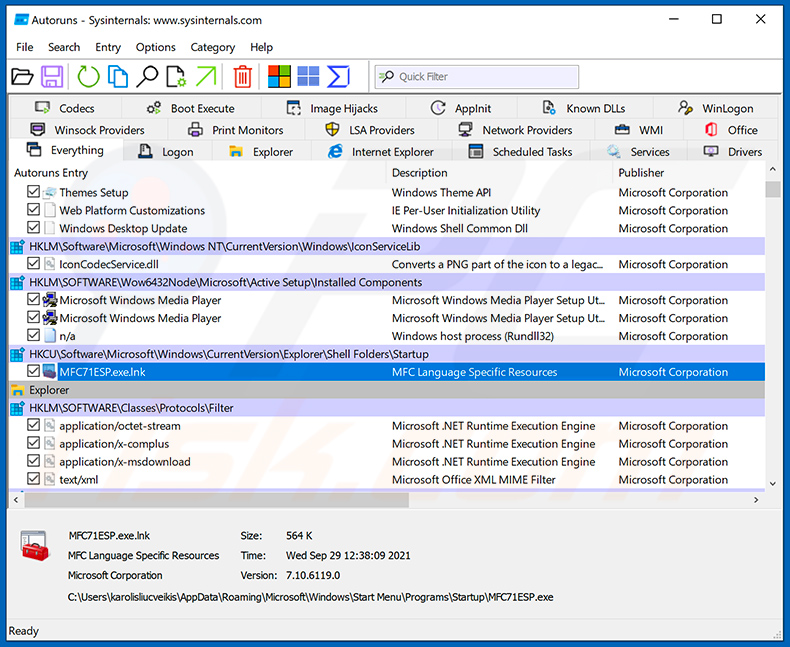
 Redémarrez votre ordinateur en Mode sans échec :
Utilisateurs de Windows XP et Windows 7 : Démarrez votre ordinateur en Mode sans échec. Cliquez sur Démarrer, cliquez sur Arrêter, cliquez sur Redémarrer, cliquez sur OK. Pendant le processus de démarrage de votre ordinateur, appuyez plusieurs fois sur la touche F8 de votre clavier jusqu'à ce que vous voyiez le menu Options avancées de Windows, puis sélectionnez Mode sans échec avec prise en charge réseau dans la liste.
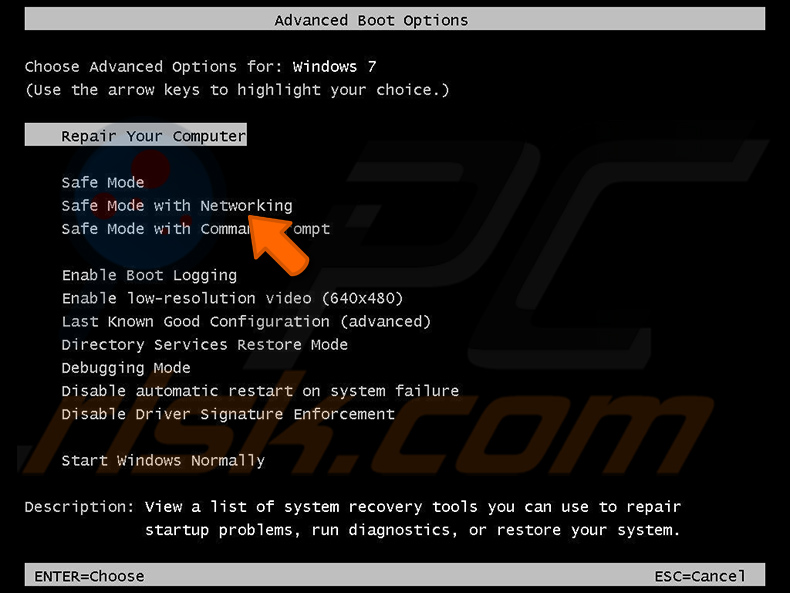
Vidéo montrant comment démarrer Windows 7 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 8 : Démarrez Windows 8 en Mode sans échec avec prise en charge réseau - Allez sur l'écran de démarrage de Windows 8, tapez Avancé, dans les résultats de recherche sélectionnez Paramètres. Cliquez sur Options de démarrage avancées, dans la fenêtre « Paramètres généraux du PC » ouverte, sélectionnez Démarrage avancé.
Cliquez sur le bouton « Redémarrer maintenant ». Votre ordinateur va maintenant redémarrer dans le « menu des options de démarrage avancées ». Cliquez sur le bouton « Dépannage », puis cliquez sur le bouton « Options avancées ». Dans l'écran des options avancées, cliquez sur « Paramètres de démarrage ».
Cliquez sur le bouton « Redémarrer ». Votre PC va redémarrer dans l'écran Paramètres de démarrage. Appuyez sur F5 pour démarrer en Mode sans échec avec prise en charge réseau.
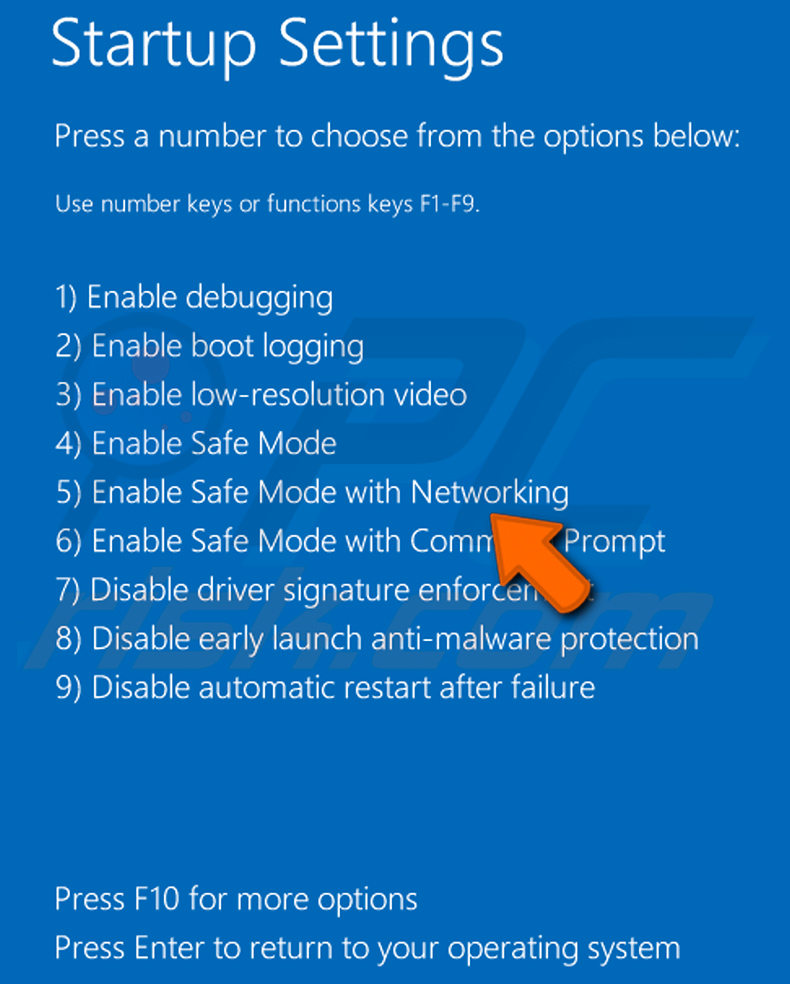
Vidéo montrant comment démarrer Windows 8 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 10 : Cliquez sur le logo Windows et sélectionnez l'icône d'alimentation. Dans le menu ouvert, cliquez sur « Redémarrer » tout en maintenant la touche « Maj » de votre clavier. Dans la fenêtre « choisir une option », cliquez sur « Dépannage », puis sélectionnez « Options avancées ».
Dans le menu des options avancées, sélectionnez « Paramètres de démarrage » et cliquez sur le bouton « Redémarrer ». Dans la fenêtre suivante, vous devez cliquer sur le bouton « F5 » de votre clavier. Cela redémarrera votre système d'exploitation en mode sans échec avec prise en charge réseau.
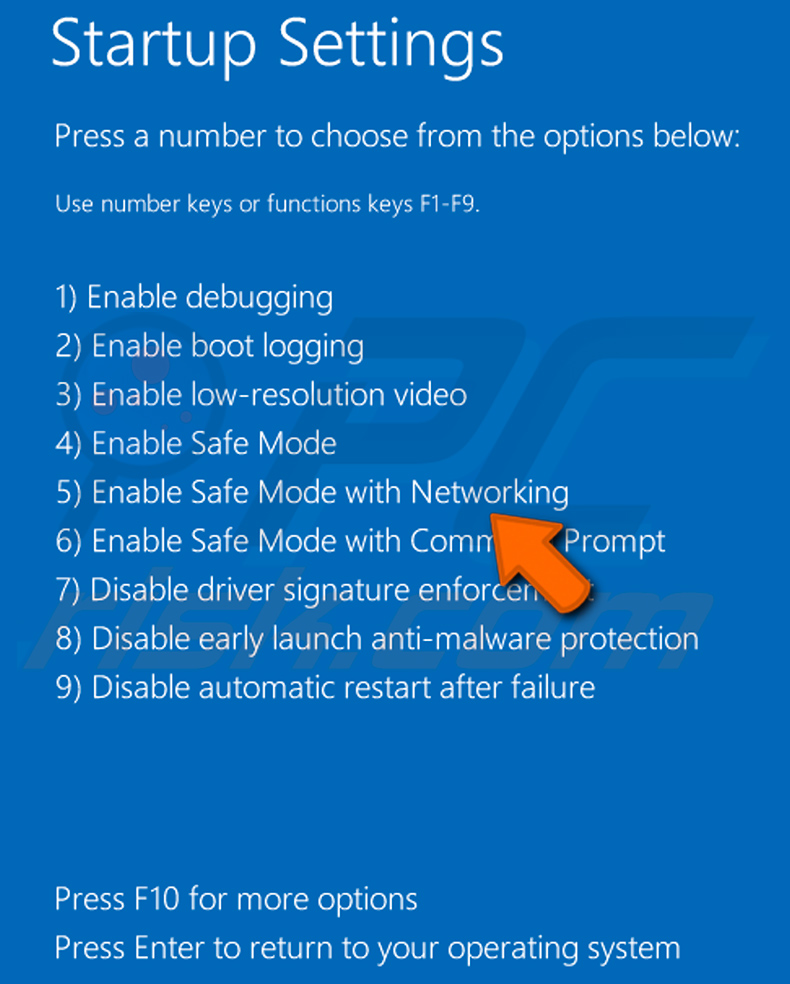
Vidéo montrant comment démarrer Windows 10 en « Mode sans échec avec prise en charge réseau » :
 Extrayez l'archive téléchargée et exécutez le fichier Autoruns.exe.
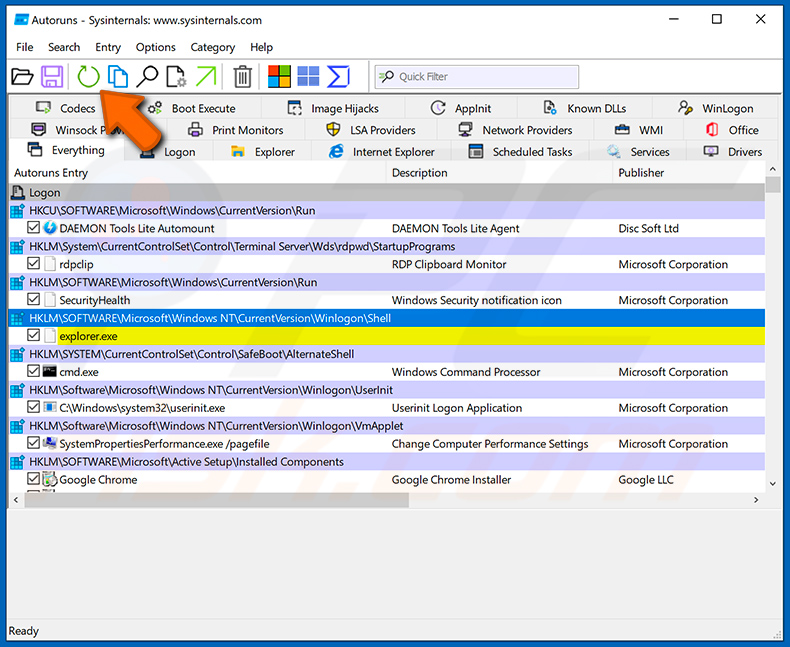
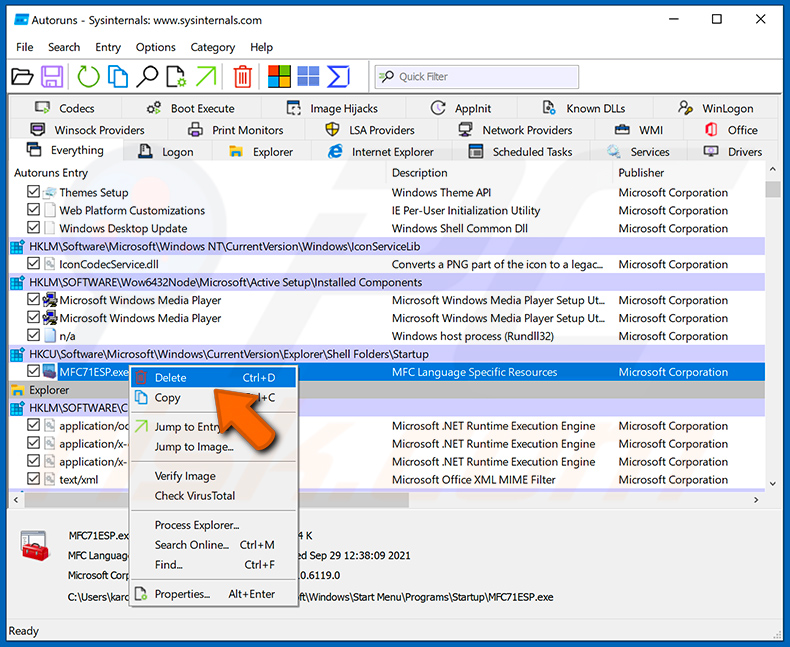
 Dans l'application Autoruns, cliquez sur « Options » en haut et décochez les options « Hide Empty Locations » et « Hide Windows Entries ». Après cette procédure, cliquez sur l'icône « Refresh ».
 Vérifiez la liste fournie par l'application Autoruns et localisez le fichier de malware que vous souhaitez éliminer.
Vous devez noter son chemin complet et son nom. Notez que certains malwares dissimulent les noms de processus sous des noms de processus Windows légitimes. À ce stade, il est très important d'éviter de supprimer des fichiers système. Après avoir localisé le programme suspect que vous souhaitez supprimer, faites un clic droit sur son nom et choisissez « Delete ».
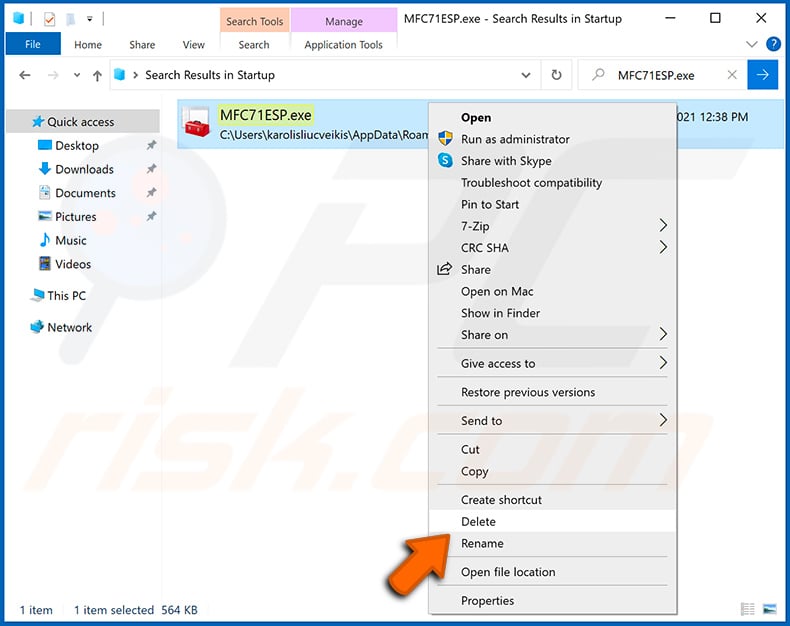
Après avoir supprimé le malware via l'application Autoruns (cela garantit que le malware ne s'exécutera pas automatiquement au prochain démarrage du système), vous devez rechercher le nom du malware sur votre ordinateur. Assurez-vous d'activer les fichiers et dossiers cachés avant de continuer. Si vous trouvez le nom de fichier du malware, assurez-vous de le supprimer.
Redémarrez votre ordinateur en mode normal. Suivre ces étapes devrait supprimer tout malware de votre ordinateur. Notez que la suppression manuelle des menaces nécessite des compétences informatiques avancées. Si vous ne possédez pas ces compétences, laissez la suppression des malwares aux programmes antivirus et anti-malware.
Ces étapes peuvent ne pas fonctionner avec des infections de malwares avancées. Comme toujours, il vaut mieux prévenir l'infection que d'essayer de supprimer le malware plus tard. Pour garder votre ordinateur en sécurité, installez les dernières mises à jour du système d'exploitation et utilisez un logiciel antivirus. Pour être sûr que votre ordinateur est exempt d'infections de malwares, nous recommandons de l'analyser avec Combo Cleaner Antivirus pour Windows.
Foire aux questions (FAQ)
Mon ordinateur est infecté par le malware SparroWocky Backdoor, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Formater le lecteur supprimera SparroWocky Backdoor mais effacera également tous les fichiers qui y sont stockés. Exécuter un outil de sécurité fiable tel que Combo Cleaner est généralement une meilleure première étape, car il peut éliminer l'infection sans détruire vos données.
Quels sont les principaux problèmes que le malware SparroWocky Backdoor peut causer ?
SparroWocky Backdoor donne aux attaquants un contrôle à distance total sur une machine infectée. Ils peuvent exfiltrer des fichiers, exécuter des commandes, surveiller l'activité via des captures d'écran et déployer des malwares supplémentaires - le tout à l'insu de la victime.
Les conséquences en aval incluent une compromission prolongée du système, la perte de données sensibles ou confidentielles et une prise de contrôle potentielle de comptes.
Quel est le but du malware SparroWocky Backdoor ?
SparroWocky Backdoor est conçu pour l'espionnage. Ses opérateurs l'utilisent pour maintenir un accès persistant et discret aux systèmes infectés afin de pouvoir émettre des commandes, exfiltrer des fichiers, capturer des captures d'écran et mener une surveillance à long terme des organisations ciblées.
Comment le malware SparroWocky Backdoor a-t-il infiltré mon ordinateur ?
Le principal vecteur documenté pour SparroWocky Backdoor est l'exploitation des vulnérabilités ProxyLogon dans les serveurs Microsoft Exchange non corrigés. Après avoir obtenu l'accès, les attaquants déploient le backdoor à l'aide d'une technique de DLL side-loading.
Plus largement, les backdoors de ce type peuvent également être diffusés via des e-mails de phishing, des services d'accès à distance compromis ou des installateurs de logiciels malveillants.
Combo Cleaner me protégera-t-il des malwares ?
Oui, Combo Cleaner peut détecter et supprimer la plupart des malwares connus, y compris les backdoors comme SparroWocky. Il est recommandé d'exécuter une analyse complète du système pour s'assurer qu'aucun composant de l'infection ne subsiste sur le système.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion