
Comment supprimer le maliciel RedEnergy de votre ordinateur ?
de TroieÉgalement connu sous le nom de: Le rançongiciel Voleur d'informations RedEnergy

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de maliciel est le voleur RedEnergy ?
RedEnergy est le nom d'un voleur d'informations qui utilise une fausse campagne de mise à jour pour cibler plusieurs secteurs industriels. Ce logiciel malveillant est capable d'extraire des informations de différents navigateurs web, ce qui permet de voler des données sensibles. En outre, il intègre divers modules pour faciliter les activités des rançongiciels.
RedEnergy possédant la capacité unique de fonctionner à la fois comme un voleur et un rançongiciel, il est classé comme Stealer-as-a-Ransomware (voleur en tant que rançongiciel).
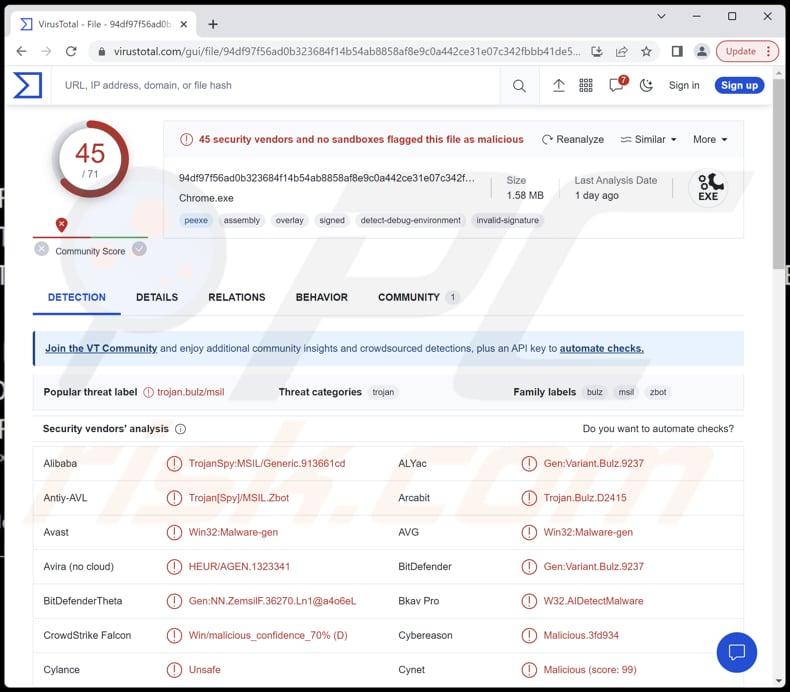
En savoir plus sur le voleur RedEnergy
Lorsqu'il est déclenché, l'exécutable malveillant RedEnergy se déguise en véritable mise à jour de navigateur, camouflant ainsi sa véritable nature. Il se présente astucieusement comme une mise à jour légitime de navigateurs bien connus tels que Google Chrome, Microsoft Edge, Firefox et Opera, dans le but de tromper les utilisateurs peu méfiants.
Le maliciel dépose ensuite quatre fichiers (deux fichiers temporaires et deux exécutables) sur le système ciblé. Parmi ces fichiers, l'un d'entre eux sert de charge utile malveillante. Parallèlement, le maliciel lance un processus d'arrière-plan supplémentaire représentant la charge utile malveillante. Lorsque cette charge utile est exécutée, elle affiche un message insultant à l'intention de la victime.
RedEnergy intègre également un mécanisme de persistance qui lui permet de persister sur un système infecté même après un redémarrage ou un arrêt. Ce mécanisme garantit que le maliciel reste actif et peut poursuivre ses activités malveillantes sans interruption.
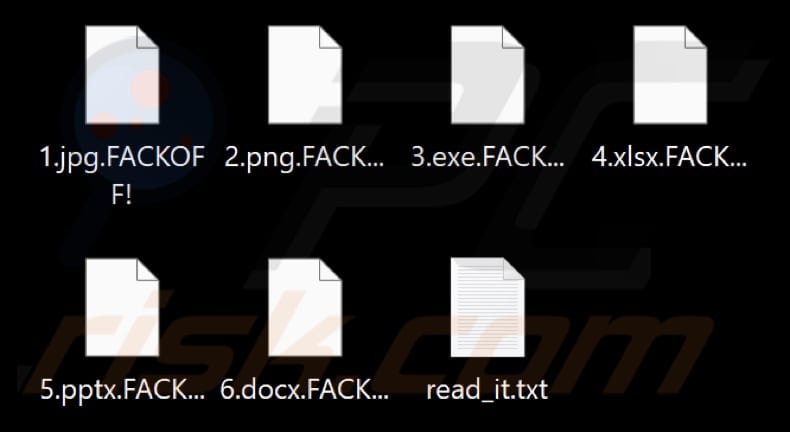
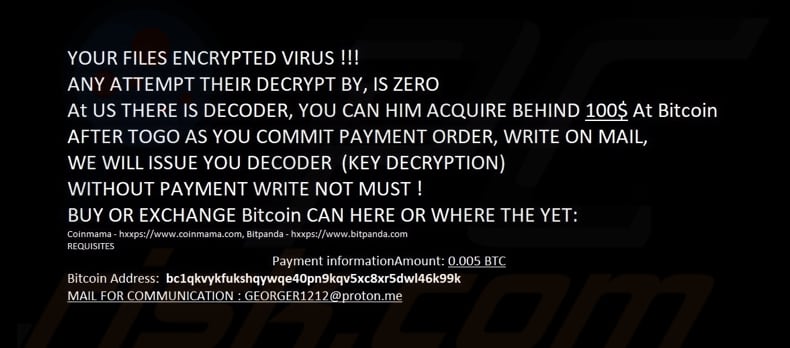
Dans le cadre de son fonctionnement, RedEnergy intègre des modules rançongiciels dans sa charge utile, chiffrant les données de la victime et ajoutant l'extension ".FACKOFF!" aux noms de tous les fichiers chiffrés. Il présente ensuite à la victime un message de rançon ("read_it.txt") exigeant un paiement pour restaurer l'accès aux fichiers et modifie le fond d'écran du bureau.
Une autre action effectuée par les modules du rançongiciel est la suppression des données du lecteur fantôme, éliminant de fait toute sauvegarde potentielle.
En outre, l'exécutable malveillant modifie le fichier desktop.ini, qui contient d'importants paramètres de configuration pour les dossiers du système de fichiers. Grâce à cette modification, RedEnergy peut manipuler l'apparence des dossiers du système de fichiers, ce qui lui permet d'améliorer sa capacité à dissimuler sa présence et ses actions sur le système compromis.
Enfin, RedEnergy est capable de voler des données à partir de divers navigateurs web. Cela peut entraîner le vol d'informations personnelles, d'identifiants de connexion, de données financières, d'activités en ligne, d'informations liées à la session et d'autres données.
| Nom | Le rançongiciel Voleur d'informations RedEnergy |
| Type de Menace | Voleur d'Informations, rançongiciel |
| Extension des Fichiers Cryptés | .FACKOFF! |
| Message de Demande de Rançon | read_it.txt |
| Contact du Cyber Criminel | georger1212@proton.me |
| Montant de la Rançon | 0.005 BTC |
| Portefeuille BTC | bc1qkvykfukshqywqe40pn9kqv5xc8xr5dwl46k99k |
| Noms de Détection | Avast (Win32:Malware-gen), Combo Cleaner (Gen:Variant.Bulz.9237), Emsisoft (Gen:Variant.Bulz.9237 (B)), Kaspersky (HEUR:Trojan-Spy.MSIL.Zbot.gen), Microsoft (Trojan:Win32/Casdet!rfn), Liste complète (VirusTotal) |
| Symptômes | Impossible d'ouvrir les fichiers stockés sur votre ordinateur, les fichiers précédemment fonctionnels ont maintenant une extension différente (.FACKOFF !). Un message de demande de rançon s'affiche sur votre bureau. |
| Méthodes de Distribution | Liens malveillants sur des sites Linkedin, fausses mises à jour de logiciels et faux sites web. D'autres canaux de distribution peuvent inclure des courriels infectés, des publicités en ligne malveillantes, de l'ingénierie sociale, des "cracks" de logiciels. |
| Dommages | Mots de passe et informations bancaires volés, usurpation d'identité, cryptage des données. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
En conclusion, RedEnergy est un maliciel sophistiqué qui fonctionne comme un voleur et un rançongiciel. Il utilise des techniques trompeuses, notamment en se faisant passer pour des mises à jour légitimes du navigateur et en utilisant des mécanismes de persistance pour maintenir sa présence sur les systèmes infectés.
Avec sa capacité à voler des informations sensibles, à chiffrer des fichiers et à exiger une rançon pour leur libération, RedEnergy représente un risque important pour les individus et les organisations, soulignant l'importance de mesures de cybersécurité robustes et d'un comportement en ligne vigilant.
Comment RedEnergy Stealer s'est-il infiltré dans mon ordinateur ?
RedEnergy utilise une technique de redirection trompeuse pour infecter les ordinateurs, en ciblant les industries ayant des pages LinkedIn importantes. Les utilisateurs qui tentent d'accéder au site web d'une entreprise ciblée par le biais de leur profil LinkedIn sont redirigés à leur insu vers un site malveillant.
Une fois sur le site, ils sont invités à installer ce qui semble être une mise à jour légitime du navigateur. Cependant, ils téléchargent par inadvertance l'exécutable RedEnergy au lieu d'une mise à jour authentique.
Pour tromper davantage les victimes, la campagne utilise un domaine de téléchargement déguisé qui se fait passer pour un site ChatGPT, incitant les utilisateurs à télécharger une fausse version hors ligne de ChatGPT. Cette fausse version contient également un exécutable malveillant utilisé pour distribuer RedEnergy.
De nombreuses campagnes apparentées ont été découvertes, toutes utilisant la tactique FAKEUPDATES et réutilisant l'infrastructure et les tactiques pour maximiser leur impact et leurs profits. Les cybercriminels responsables de ces campagnes ciblent des organisations de divers secteurs, tirant parti de leur réputation et de leur présence en ligne pour tromper efficacement des utilisateurs peu méfiants.
Comment éviter l'installation de maliciels ?
Pour protéger son ordinateur, il est essentiel de mettre régulièrement à jour son système d'exploitation et ses logiciels. Lorsqu'il s'agit de pièces jointes à des courriels ou de liens suspects, en particulier lorsqu'ils proviennent de sources inconnues ou non fiables, il faut faire preuve de prudence et rester vigilant.
Il est également recommandé d'utiliser un logiciel antivirus ou un logiciel maliciel réputé pour fournir une couche de protection supplémentaire et d'effectuer des analyses régulières du système afin d'identifier et de traiter les menaces potentielles. En outre, évitez de télécharger des fichiers à partir de sites web non fiables et méfiez-vous des fenêtres publicitaires ou des boutons de téléchargement trompeurs qui peuvent mener à des contenus malveillants.
Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les maliciels infiltrés.
Fichiers cryptés par le maliciel RedEnergy (avec l'extension ".FACKOFF!") :
Fond d'écran modifié par RedEnergy :
Demande de rançon fournie par RedEnergy ("read_it.txt") :
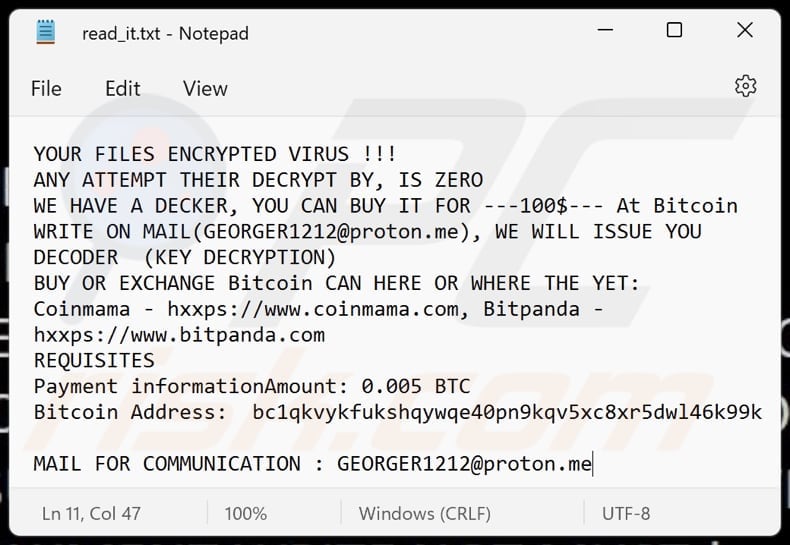
Texte de la note de rançon et du fond d'écran :
YOUR FILES ENCRYPTED VIRUS !!!
ANY ATTEMPT THEIR DECRYPT BY, IS ZERO
WE HAVE A DECKER, YOU CAN BUY IT FOR ---100$--- At Bitcoin
WRITE ON MAIL(GEORGER1212@proton.me), WE WILL ISSUE YOU DECODER (KEY DECRYPTION)
BUY OR EXCHANGE Bitcoin CAN HERE OR WHERE THE YET:
Coinmama - hxxps://www.coinmama.com, Bitpanda - hxxps://www.bitpanda.com
REQUISITES
Payment informationAmount: 0.005 BTC
Bitcoin Address: bc1qkvykfukshqywqe40pn9kqv5xc8xr5dwl46k99kMAIL FOR COMMUNICATION : GEORGER1212@proton.me
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
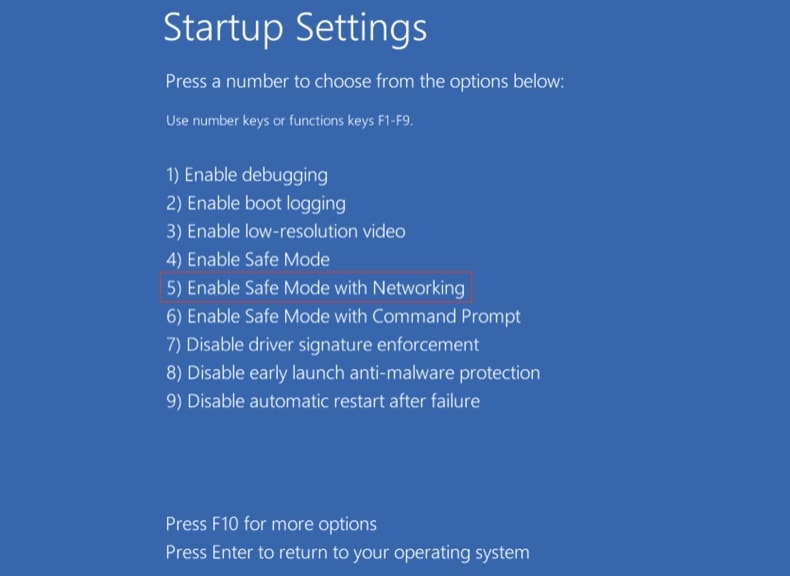
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
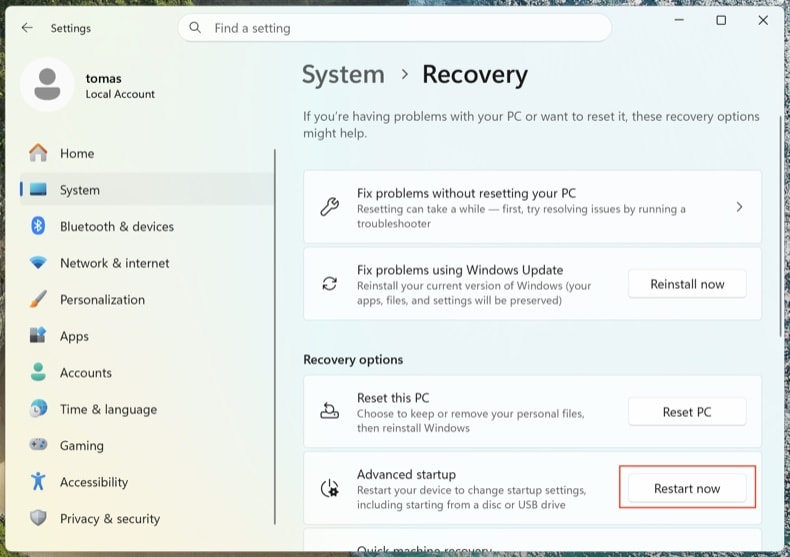
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
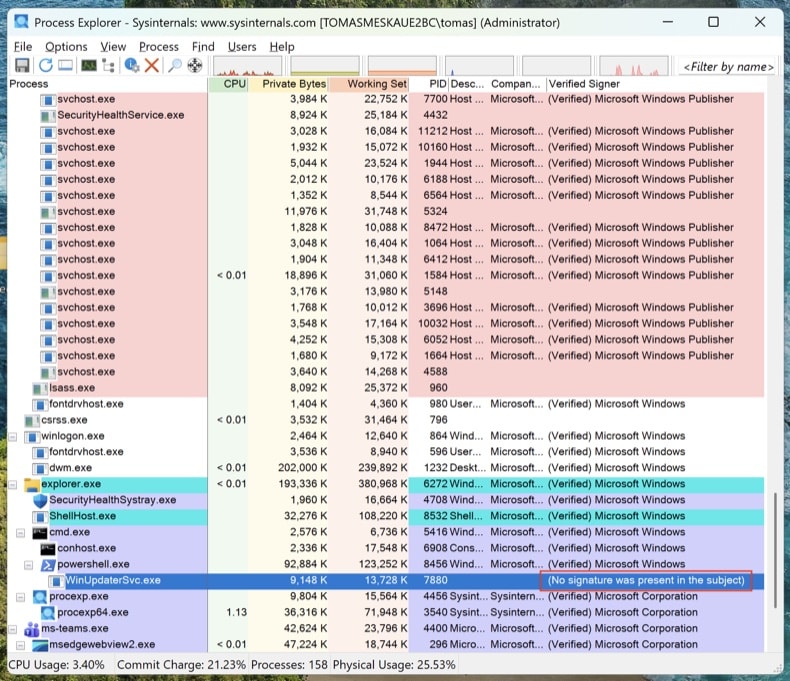
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
Cartographier tous les points de persistance avec Autoruns
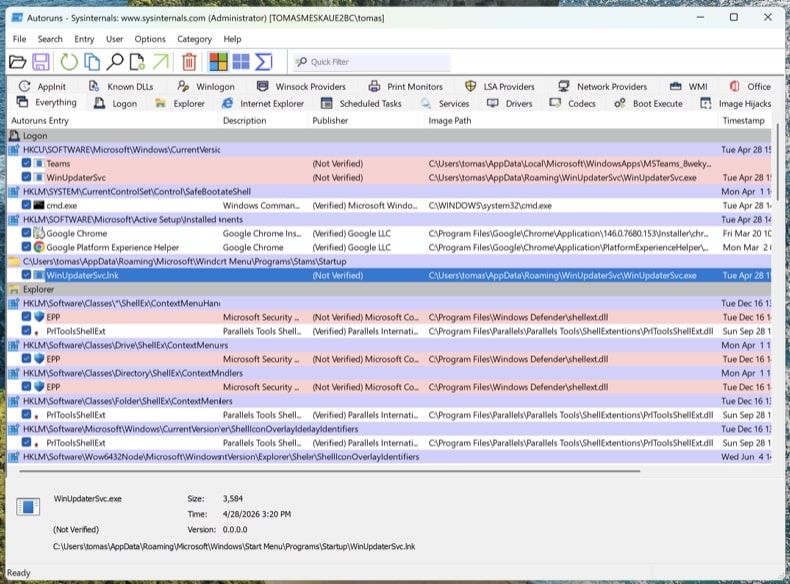
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
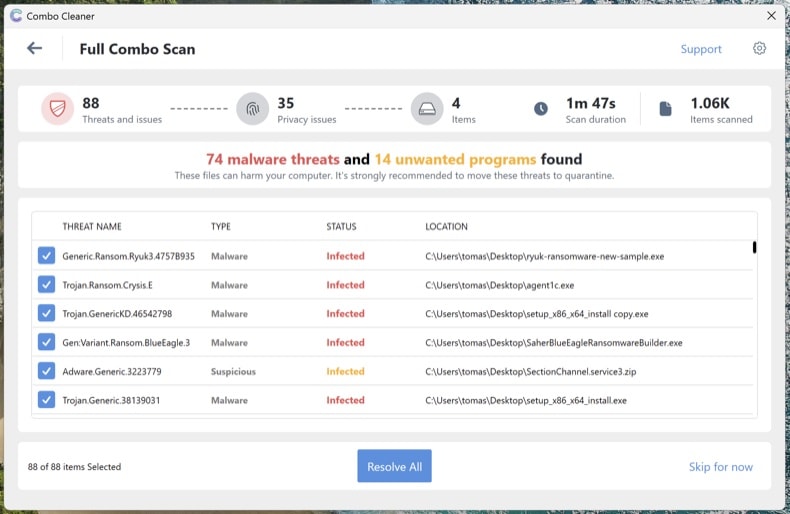
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
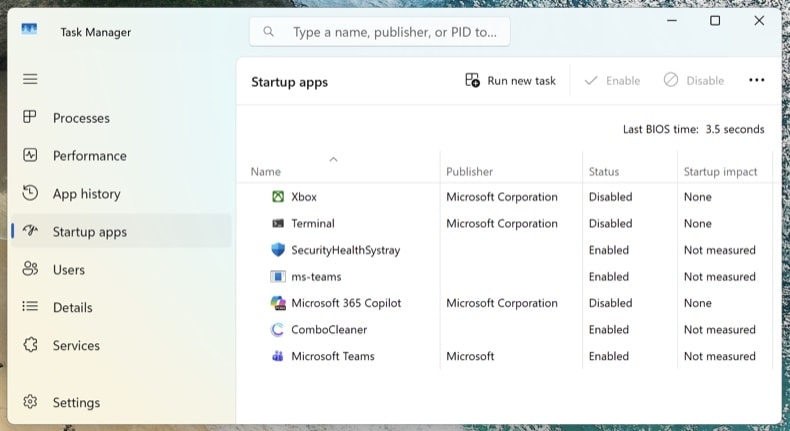
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire Aux Questions (FAQ)
Mon ordinateur est infecté par le maliciel RedEnergy, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Si votre ordinateur est infecté par le maliciel RedEnergy, le formatage de votre périphérique de stockage peut effectivement supprimer le maliciel. Toutefois, il est recommandé d'effectuer d'abord une analyse approfondie de votre système à l'aide d'un antivirus ou d'un logiciel anti-maliciel réputé. Le formatage d'un périphérique de stockage supprime toutes les données.
Quels sont les principaux problèmes causés par les maliciels ?
Les conséquences des maliciels peuvent varier en fonction de leur type, allant de l'usurpation d'identité et des pertes financières à la diminution des performances de l'ordinateur et à une vulnérabilité accrue à d'autres infections.
Quel est l'objectif du maliciel RedEnergy ?
L'objectif du maliciel RedEnergy est double. Il fonctionne comme un voleur de données, visant à extraire des informations sensibles de divers navigateurs web. En outre, il intègre des modules de rançongiciels, ce qui lui permet de chiffrer les données de l'utilisateur et d'exiger une rançon pour restaurer l'accès aux fichiers chiffrés.
Comment ouvrir les fichiers ".FACKOFF!" ?
Vos fichiers ont été cryptés en raison d'une infection par un rançongiciel, et pour y accéder, un processus de décryptage est nécessaire.
Où puis-je trouver des outils de décryptage gratuits ?
En cas d'attaque par un rançongiciel, vous devez consulter le site web du projet No More Ransom (plus d'informations ici).
Je peux vous payer beaucoup d'argent, pouvez-vous décrypter des fichiers pour moi ?
Nous n'offrons pas le service de décryptage de fichiers cryptés par des rançongiciels. En général, il est extrêmement difficile de décrypter de tels fichiers sans l'implication des cybercriminels à l'origine de l'attaque, à moins qu'il n'y ait des failles dans le rançongiciel lui-même. Par conséquent, si un tiers prétend fournir un décryptage contre rémunération, il est probable qu'il agisse en tant qu'intermédiaire ou qu'il tente de vous tromper.
Comment le maliciel RedEnergy s'est-il infiltré dans mon ordinateur ?
RedEnergy se déguise en mise à jour légitime du navigateur et invite les utilisateurs à l'installer. Une autre méthode consiste à utiliser des techniques de redirection trompeuses, où les utilisateurs qui tentent de visiter le site web d'une entreprise ciblée sont redirigés vers un site maliciel qui initie le téléchargement du maliciel. Vous trouverez de plus amples informations dans notre article.
Combo Cleaner me protège-t-il des maliciels ?
Combo Cleaner peut identifier et supprimer presque tous les maliciels reconnus. Les maliciels sophistiqués se cachent souvent profondément dans le système. Par conséquent, une analyse complète du système est essentielle pour garantir la détection et l'élimination complètes des menaces potentielles.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion