
Qu'est-ce que l'arnaque par e-mail « Chase Bank Account Security Check »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Chase Bank Account Security Check arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « Chase Bank Account Security Check » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing déguisée en alerte de sécurité officielle de Chase Bank. Le message prétend faussement que l'accès aux services bancaires en ligne du destinataire a été verrouillé et l'incite à cliquer pour accéder à une page de connexion frauduleuse. Il doit être ignoré. Toute personne qui y saisit ses identifiants transmet directement ses informations de connexion bancaire à des cybercriminels.
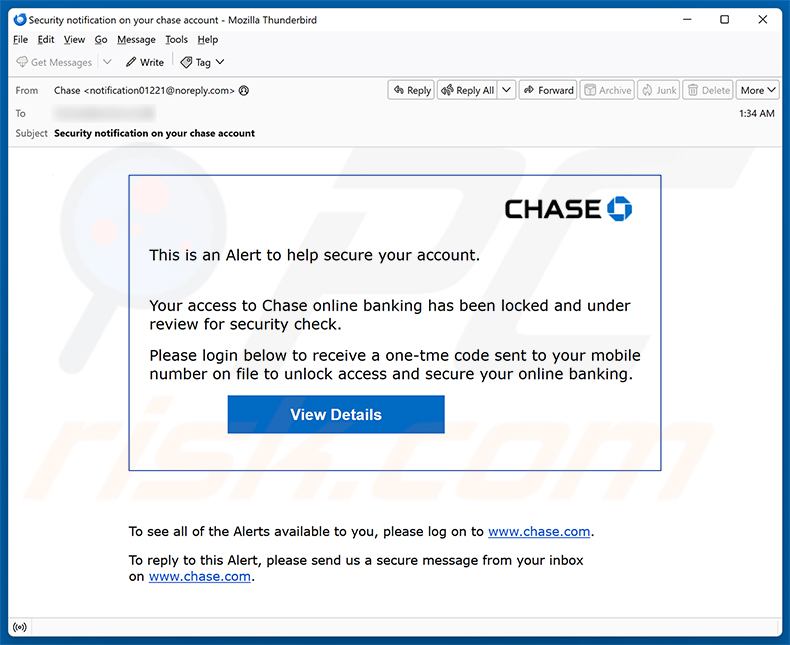
Aperçu de « Chase Bank Account Security Check » arnaque par e-mail
Cet e-mail se présente comme une alerte de sécurité de Chase. Il affirme que l'accès du destinataire aux services bancaires en ligne de Chase a été verrouillé et placé en cours d'examen. Pour retrouver l'accès, les destinataires sont invités à cliquer sur un bouton « View Details » et à se connecter afin de recevoir un code de vérification à usage unique.
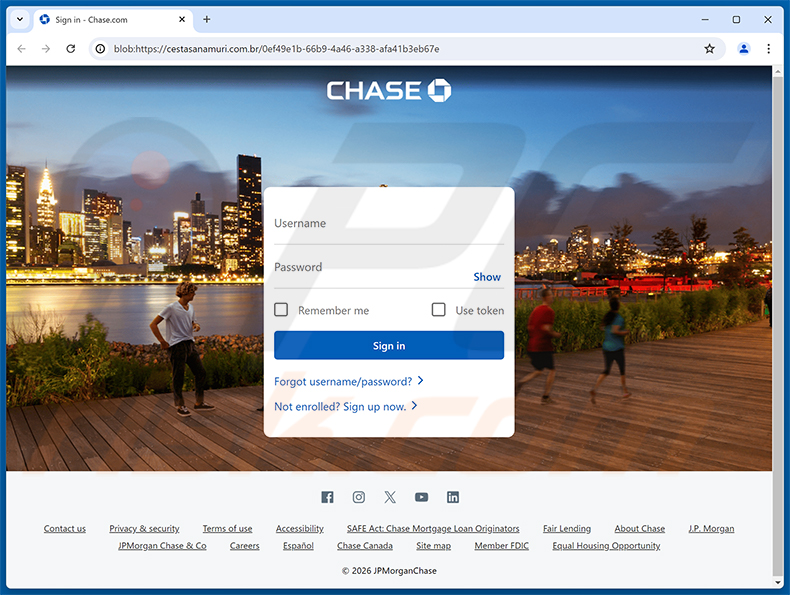
Cliquer sur ce bouton mène à un site de phishing hébergé sur cestasanamuri[.]com.br. La page imite fidèlement la véritable interface de connexion de Chase Bank, avec le logo officiel, les champs de nom d'utilisateur et de mot de passe, ainsi que des liens de pied de page conçus pour ressembler à ceux du site légitime.
Toutes les informations d'identification saisies sur cette fausse page sont récupérées par les escrocs. Grâce aux identifiants bancaires d'une victime, ils peuvent accéder au compte, transférer des fonds, modifier les coordonnées et bloquer l'accès du véritable titulaire.
Il existe également un risque d'usurpation d'identité. Les escrocs qui accèdent à un compte Chase peuvent exploiter les services financiers associés ou utiliser les données personnelles qu'il contient pour ouvrir des comptes frauduleux. Les identifiants volés sont aussi fréquemment revendus à d'autres criminels.
Chase Bank n'a aucun lien avec cette arnaque. L'e-mail n'a pas été envoyé par JPMorgan Chase & Co. ni en son nom. Les cybercriminels exploitent le nom de confiance et l'identité visuelle familière de la banque pour inciter les clients à divulguer leurs identifiants de connexion.
| Nom | Chase Bank Account Security Check arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | L'accès du destinataire aux services bancaires en ligne de Chase a été verrouillé et placé sous examen de sécurité |
| Déguisement | Alerte de sécurité légitime de Chase Bank |
| Domaine Associé | cestasanamuri[.]com.br |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats du scanner de sites web |
| Symptômes | Achats en ligne non autorisés, mots de passe de comptes en ligne modifiés, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up en ligne malveillantes, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les e-mails d'arnaque similaires en général
En conclusion, cet e-mail est une arnaque de phishing déguisée en alerte de sécurité de Chase Bank. Son objectif est de voler les identifiants bancaires au moyen d'une fausse page de connexion reproduisant l'interface de connexion de la banque. Les destinataires doivent supprimer l'e-mail sans interagir avec lui. Ce type d'arnaque est parfois aussi utilisé pour distribuer des malwares.
Les cybercriminels mènent fréquemment des campagnes similaires ciblant les clients des banques et des institutions financières. D'autres exemples de ce type d'e-mails frauduleux sont Bonus Payment Accrued, Empire Auto Parts Order Request et Share Company Details.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les e-mails de spam sont un vecteur courant de distribution de malwares. Les acteurs malveillants joignent directement des fichiers infectés aux messages ou y intègrent des liens menant à des téléchargements nuisibles. Ces fichiers peuvent prendre de nombreuses formes, notamment des programmes exécutables, des archives compressées, des documents PDF et des fichiers Microsoft Office contenant des commandes macro malveillantes.
L'activation nécessite généralement une action de la victime : ouvrir la pièce jointe, cliquer sur le lien ou activer une fonctionnalité dans le fichier. Certains documents malveillants ne commencent à télécharger des malwares qu'après que l'utilisateur a activé la modification ou autorisé l'exécution des macros. Dans tous les cas, limiter les interactions avec les e-mails non sollicités constitue la défense la plus efficace.
Comment éviter l'installation de malwares ?
Soyez prudent avec les e-mails inattendus, en particulier ceux qui signalent des problèmes de compte ou exigent une action immédiate. Évitez de cliquer sur des liens ou d'ouvrir des pièces jointes dans des messages provenant d'expéditeurs inconnus. En cas de doute, accédez directement au site officiel de l'entreprise plutôt que de suivre un lien fourni dans un e-mail.
Téléchargez des logiciels uniquement depuis les sites officiels des développeurs ou des boutiques d'applications fiables. Évitez les programmes trouvés sur les réseaux Peer-to-Peer, les pages de téléchargement non officielles, ou les outils proposés sous forme de cracks ou de générateurs de clés de licence, car ce sont des vecteurs courants de malwares fournis avec le logiciel annoncé ou déguisés en celui-ci.
Maintenez votre système d'exploitation et toutes les applications installées à jour. Utilisez un logiciel de sécurité réputé et effectuez des analyses régulières. Si vous avez déjà ouvert une pièce jointe suspecte, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows afin d'éliminer automatiquement tout malware qui aurait pu être installé.
Texte présenté dans la lettre « Chase Bank Account Security Check » :
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Un faux site Web de Chase Bank utilisé dans cette arnaque :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Chase Bank Account Security Check arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
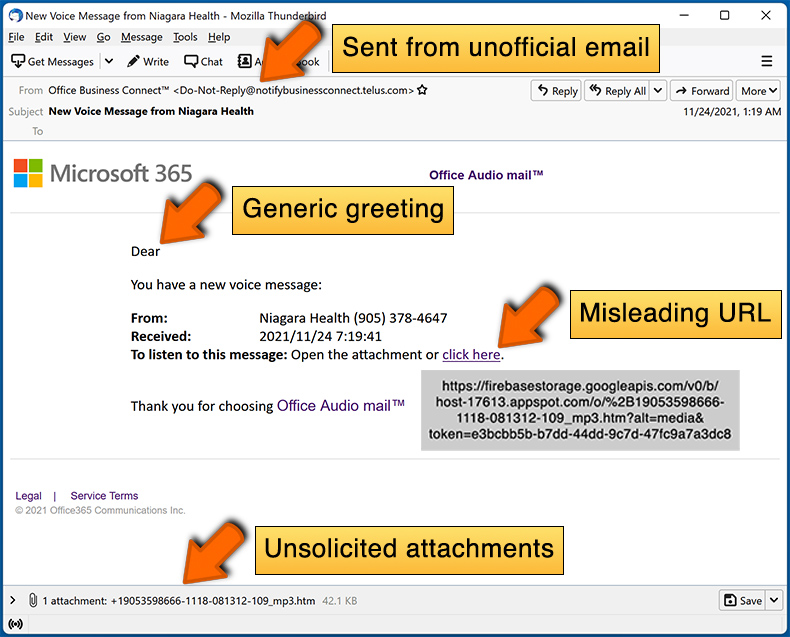
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces e-mails sont distribués en masse et ne ciblent pas des personnes en particulier. Les cybercriminels collectent des adresses e-mail par le biais de fuites de données, de faux sites Web et d'autres sources similaires, puis envoient le même message à un grand nombre de personnes en même temps.
J'ai fourni mes informations personnelles après avoir été piégé par cet e-mail, que dois-je faire ?
Si vous avez saisi vos identifiants de connexion Chase, changez immédiatement votre mot de passe et contactez l'assistance officielle de Chase Bank pour signaler la compromission. Pour d'autres informations sensibles, telles que les données de carte de crédit ou d'identité, informez sans délai les institutions financières ou les autorités compétentes.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Cela dépend du type de fichier. Les fichiers exécutables activent généralement le malware dès leur ouverture. Les formats de documents tels que les PDF ou les fichiers Office nécessitent habituellement une étape supplémentaire - comme l'activation des macros - avant que le malware ne s'exécute. Quel que soit le type de fichier, il est vivement recommandé d'effectuer une analyse de sécurité.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. Le simple fait de lire ou d'ouvrir un e-mail est sans danger. Votre ordinateur n'est menacé que si vous interagissez activement avec un contenu malveillant, par exemple en cliquant sur un lien, en téléchargeant un fichier ou en ouvrant une pièce jointe.
Combo Cleaner supprimera-t-il les infections de malware présentes dans la pièce jointe de l'e-mail ?
Oui. Combo Cleaner est capable de détecter et de supprimer la plupart des menaces de malware connues. Cela dit, certains malwares sophistiqués peuvent échapper à la détection ; il est donc essentiel d'effectuer une analyse complète du système afin d'optimiser la couverture et de s'assurer que rien n'a été oublié.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion