
Quel type d'arnaque est « DHL Express Shipment Assigned »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: DHL Express Shipment Assigned arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Qu'est-ce que « DHL Express Shipment Assigned » arnaque ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing se faisant passer pour DHL Express. Le message affirme faussement qu'un envoi a été attribué au destinataire et l'incite à ouvrir un fichier HTML joint pour consulter des documents d'expédition. La pièce jointe est frauduleuse et conçue pour voler le mot de passe de messagerie du destinataire.
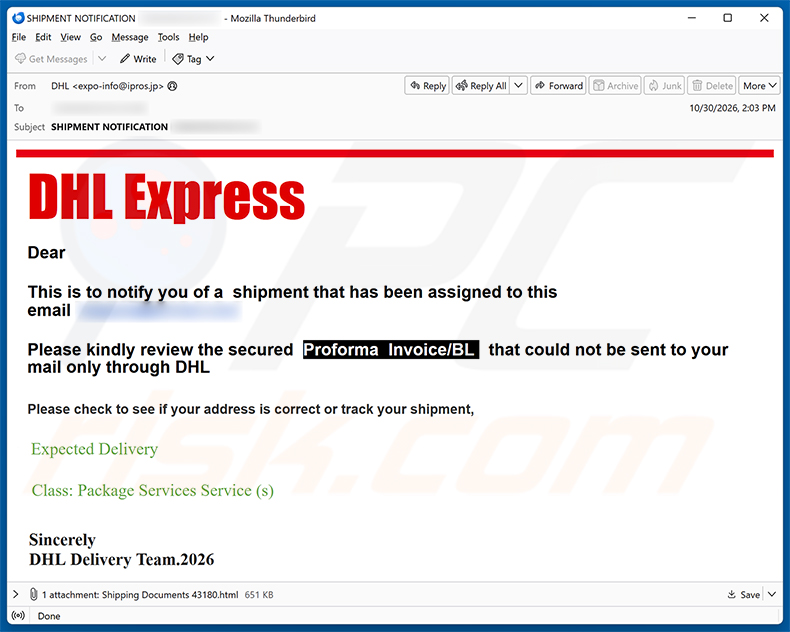
Aperçu de « DHL Express Shipment Assigned » arnaque par e-mail
Cet e-mail se fait passer pour une notification de DHL Express et affirme qu'un envoi a été attribué à l'adresse e-mail du destinataire. Il invite ce dernier à ouvrir un fichier HTML joint afin de consulter une facture pro forma et un connaissement sécurisés qui, prétendument, ne pouvaient pas être transmis autrement.
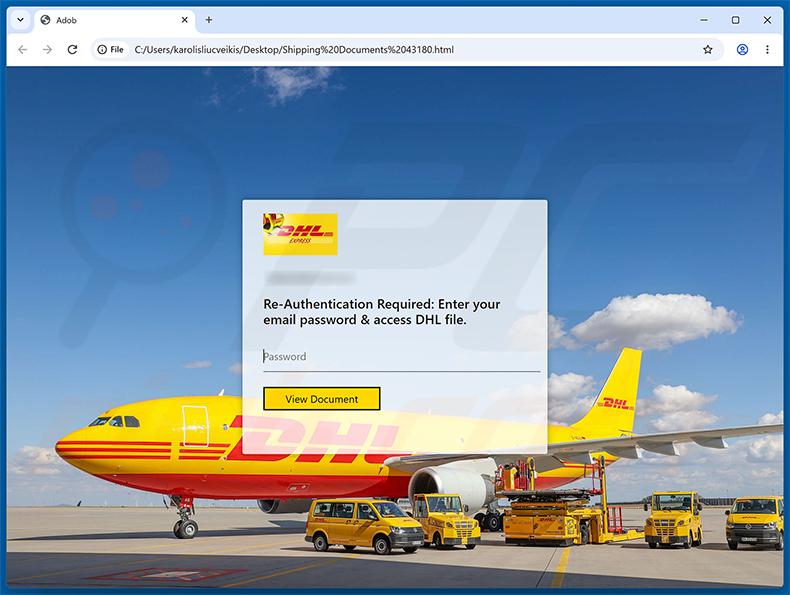
Lorsque le fichier HTML joint est ouvert dans un navigateur, il affiche une page arborant le logo de DHL Express. Cette page indique qu'une nouvelle authentification est requise et demande au visiteur de saisir le mot de passe de son adresse e-mail pour accéder au document d'expédition. Tous les identifiants saisis sont envoyés directement aux escrocs à l'origine de cette campagne.
Il convient de noter que d'autres variantes de cette campagne peuvent ne pas comporter de pièce jointe HTML. Certaines versions contiennent plutôt un lien dans le corps de l'e-mail menant à un site web de phishing doté d'une interface similaire destinée à voler les identifiants. Dans les deux cas, l'objectif est le même : récupérer les informations de connexion de la messagerie du destinataire.
Si une victime saisit son mot de passe, les escrocs obtiennent un accès complet à ce compte de messagerie. Ils peuvent alors s'en servir pour détourner le compte, réinitialiser les mots de passe des services associés et commettre une usurpation d'identité au nom de la victime.
Le véritable DHL Express n'est en aucun cas associé à cette arnaque. Les cybercriminels exploitent simplement le nom et l'image de marque bien connus de l'entreprise pour rendre l'e-mail trompeur plus convaincant.
| Nom | DHL Express Shipment Assigned arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | Un envoi a été attribué à l'adresse e-mail du destinataire, qui doit consulter une facture pro forma/un connaissement sécurisé(e) via un fichier HTML joint |
| Déguisement | Notification d'envoi légitime de DHL Express |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe des comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up malveillantes en ligne, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les e-mails frauduleux similaires en général
En conclusion, cet e-mail est une arnaque de phishing déguisée en notification d'envoi de DHL Express. Il vise à voler les identifiants de messagerie au moyen d'une pièce jointe HTML frauduleuse. Les destinataires doivent ignorer et supprimer ce message sans ouvrir les fichiers joints. Parfois, ce type d'arnaque sert également à distribuer des malwares.
D'autres exemples d'e-mails frauduleux similaires sont pdfFiller - Document Shared With You, Implemented AI-Based Management System et Jupiter (JUP) Staking Checkpoint.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels distribuent souvent des malwares par le biais d'e-mails de spam en y joignant des fichiers malveillants. Ces fichiers se présentent sous de nombreux formats, notamment des exécutables, des archives compressées, des documents PDF, des fichiers Microsoft Office et des scripts. Les ouvrir - ou, dans certains cas, activer des fonctionnalités telles que les commandes macro malveillantes - peut déclencher le téléchargement d'un malware.
Les e-mails de spam peuvent également contenir des liens menant à des sites web malveillants. La visite de ces sites peut entraîner le téléchargement automatique de malwares ou inciter l'utilisateur à exécuter manuellement un fichier nuisible. Dans la plupart des cas, une forme d'interaction de l'utilisateur est nécessaire avant que l'infection ne s'installe.
Comment éviter l'installation de malwares ?
Méfiez-vous des e-mails provenant d'expéditeurs inconnus, en particulier ceux qui contiennent des pièces jointes ou des liens. N'ouvrez pas de fichiers à moins d'être certain qu'ils proviennent d'une source fiable et attendue. Téléchargez les logiciels uniquement à partir des sites web officiels et des distributeurs autorisés, et évitez les contenus piratés, les cracks et les générateurs de clés.
Maintenez votre système d'exploitation et tous les logiciels installés à jour, car les mises à jour comprennent souvent des correctifs de sécurité importants. Utilisez un programme antivirus réputé et gardez-le actif en permanence. Si vous avez déjà ouvert une pièce jointe malveillante, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows afin d'éliminer automatiquement tout malware infiltré.
Texte présenté dans l'e-mail « DHL Express Shipment Assigned » :
Subject: SHIPMENT NOTIFICATION
DHL Express
Dear
This is to notify you of a shipment that has been assigned to this email
Please kindly review the secured Proforma Invoice/BL that could not be sent to your mail only through DHL
Please check to see if your address is correct or track your shipment,Expected Delivery
Class: Package Services Service (s)
Sincerely
DHL Delivery Team.2026
Pièce jointe HTML utilisée dans cette arnaque (fausse page de réauthentification DHL Express) :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que DHL Express Shipment Assigned arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
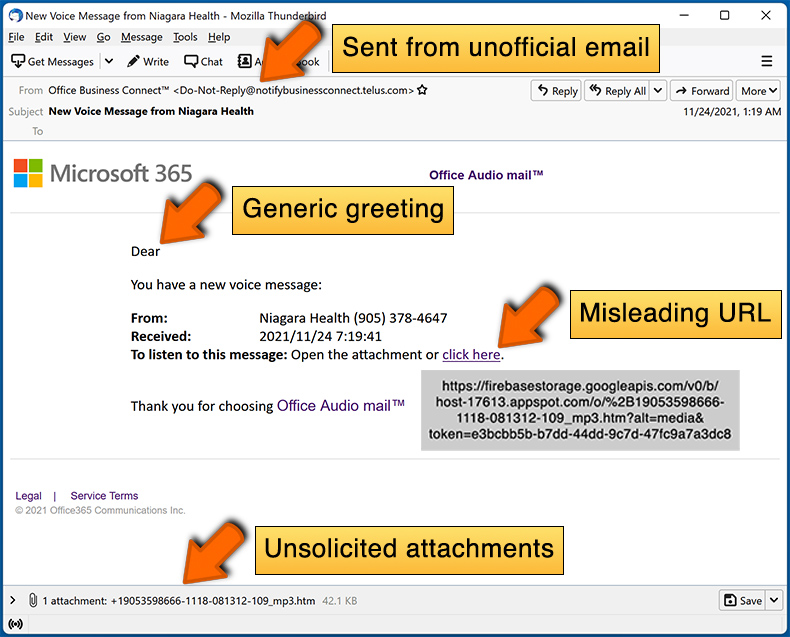
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces e-mails ne ciblent pas des personnes en particulier. Les escrocs les envoient en grand nombre, à des adresses recueillies lors de fuites de données, via de fausses pages d'inscription et par d'autres méthodes similaires. La plupart des destinataires n'ont aucun lien réel avec un envoi DHL.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Si vous avez saisi le mot de passe de votre messagerie, modifiez-le immédiatement. Mettez également à jour les mots de passe de tous les autres comptes utilisant un mot de passe identique ou similaire. Si d'autres données sensibles ont été communiquées, comme des informations bancaires, contactez l'organisme concerné dès que possible.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Cela dépend du type de fichier. Les fichiers exécutables peuvent commencer à installer des malwares dès leur ouverture. Les documents et les fichiers HTML nécessitent généralement une interaction supplémentaire de l'utilisateur avant de causer des dommages, mais le risque varie selon le fichier et le contexte.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. Lire ou consulter un e-mail sans interagir avec son contenu est sans danger. L'infection ne se produit que lorsqu'une pièce jointe malveillante est ouverte ou qu'un lien nuisible est cliqué.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans une pièce jointe d'e-mail ?
Oui, Combo Cleaner peut détecter et supprimer un large éventail de malwares. Il est recommandé d'effectuer une analyse complète du système, car les menaces sophistiquées peuvent se cacher profondément dans le système et nécessiter une analyse approfondie pour être entièrement identifiées et supprimées.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion