
Quel type d'arnaque est « USPS POBOL Membership Suspension Notice »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: site de phishing USPS POBOL Membership Suspension Notice

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « USPS POBOL Membership Suspension Notice » ?
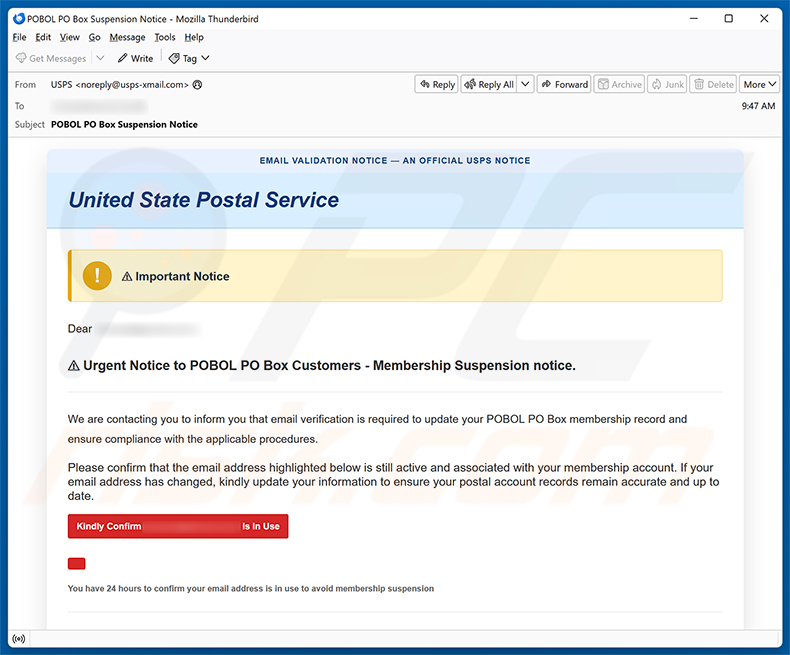
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de type phishing. Il se fait passer pour une alerte officielle du service postal des États-Unis (United States Postal Service) concernant un abonnement à une boîte postale POBOL et vise à voler les identifiants de connexion au compte de messagerie du destinataire. Cet e-mail doit être ignoré.
En savoir plus sur l'e-mail frauduleux « USPS POBOL Membership Suspension Notice »
L'e-mail se présente comme un message du service postal des États-Unis (United States Postal Service, USPS) concernant un abonnement de boîte postale POBOL. Il indique qu'une vérification de l'adresse e-mail est nécessaire pour maintenir le compte et avertit le destinataire qu'il dispose de 24 heures pour confirmer son adresse e-mail avant la suspension de son abonnement.
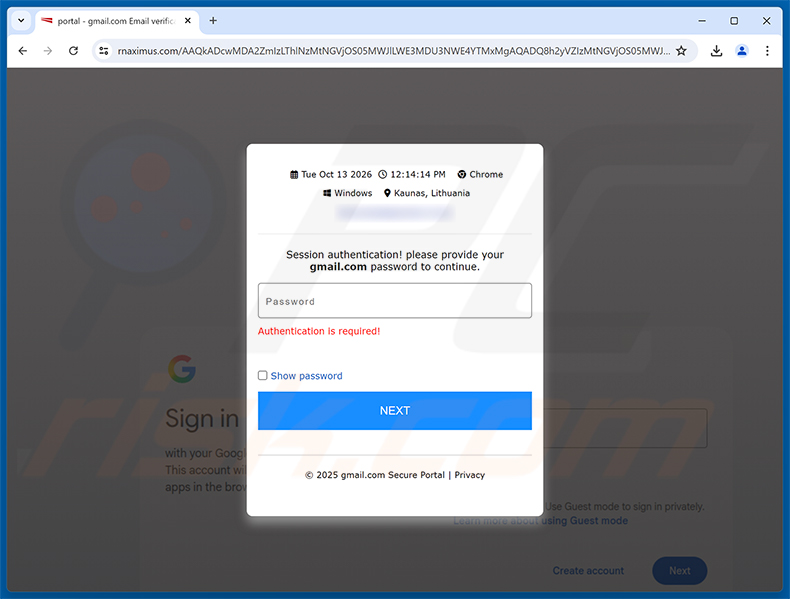
Le bouton « Kindly Confirm » de l'e-mail mène à un site Web frauduleux hébergé sur rnaximus[.]com. Ce site identifie le fournisseur de messagerie du destinataire à partir de son adresse e-mail et l'imite. Lorsque nous l'avons ouvert avec une adresse Gmail, la page affichait un écran de connexion Google flouté en arrière-plan ainsi qu'une fenêtre contextuelle demandant le mot de passe gmail.com.
Pour paraître plus convaincante, la fenêtre contextuelle affiche également la date et l'heure actuelles, le navigateur, le système d'exploitation et la localisation approximative du visiteur, ainsi que l'adresse e-mail du destinataire. Les utilisateurs d'autres fournisseurs de messagerie verront probablement une page reprenant l'apparence de leur propre service.
Tout mot de passe saisi sur cette fausse page est capturé par les escrocs. Avec un accès à un compte de messagerie, les attaquants peuvent lire les messages privés, se faire passer pour la victime auprès de ses contacts et utiliser la boîte de réception compromise pour réinitialiser les mots de passe d'autres services.
Les conséquences dépassent rarement le seul compte de messagerie. Les comptes bancaires, d'achat en ligne et de réseaux sociaux liés à la même adresse peuvent à leur tour être compromis, et les identifiants volés sont souvent revendus à d'autres criminels. Notez que le service postal des États-Unis n'est aucunement impliqué dans cette campagne - son nom est utilisé sans autorisation pour rendre le message crédible.
| Nom | site de phishing USPS POBOL Membership Suspension Notice |
| Type De Menace | Phishing, Arnaque, Ingénierie Sociale, Fraude |
| Fausse Affirmation | Le destinataire doit vérifier son adresse e-mail pour maintenir son abonnement de boîte postale POBOL |
| Déguisement | Notification officielle du service postal des États-Unis (USPS) |
| Domaine Associé | rnaximus[.]com |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats du scanner de sites Web |
| Symptômes | Achats en ligne non autorisés, mots de passe de comptes en ligne modifiés, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up malveillantes en ligne, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de campagnes de spam de phishing
En conclusion, cet e-mail est une arnaque de phishing usurpant l'identité du service postal des États-Unis afin de voler les identifiants de comptes de messagerie au moyen d'un site de connexion frauduleux. L'e-mail et tous les liens qu'il contient doivent être ignorés. Parfois, ce type d'arnaque est également utilisé pour diffuser des malwares.
D'autres exemples d'e-mails frauduleux similaires sont Report Review, PDF Documents To Review And Sign et cPanel Mailbox Storage Limit Reached.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels diffusent des malwares en joignant directement des fichiers malveillants aux e-mails ou en y insérant des liens menant à des téléchargements dangereux. Les formats courants comprennent les programmes exécutables, les documents Office, les archives compressées, les PDF et les fichiers JavaScript. L'exécution ou l'ouverture de ces fichiers, ou l'activation de fonctionnalités intégrées telles que les commandes macro malveillantes, déclenche l'infection.
Dans d'autres cas, l'e-mail contient un lien qui dirige l'utilisateur vers un site Web malveillant. Ces sites peuvent diffuser silencieusement un programme d'installation de malware ou inciter le visiteur à télécharger et exécuter manuellement un fichier. Dans la plupart des cas, l'infection d'un système nécessite une action de la part de la victime, comme l'ouverture d'une pièce jointe ou un clic sur un lien.
Comment éviter l'installation de malwares ?
Faites preuve de prudence avec les e-mails provenant d'expéditeurs inconnus ou inattendus, en particulier lorsqu'ils vous incitent à cliquer sur un lien ou à ouvrir une pièce jointe. Si un e-mail prétend provenir d'un organisme officiel et vous demande de vérifier les informations de votre compte, rendez-vous directement sur le site Web de cet organisme plutôt que d'utiliser un lien contenu dans l'e-mail.
Téléchargez uniquement des logiciels depuis des sites Web officiels et des boutiques d'applications légitimes. Les programmes piratés, les outils de crack et les générateurs de clés non officiels sont des vecteurs courants de diffusion de malwares. Maintenez votre système d'exploitation et tous vos logiciels à jour, et utilisez un antivirus ou un programme anti-malware réputé.
Si vous avez déjà ouvert des pièces jointes malveillantes, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les malwares infiltrés.
Texte présenté dans l'e-mail « USPS POBOL Membership Suspension Notice » :
Subject: POBOL PO Box Suspension Notice
EMAIL VALIDATION NOTICE — AN OFFICIAL USPS NOTICE
United State Postal Service
Important Notice
Dear ********,
Urgent Notice to POBOL PO Box Customers - Membership Suspension notice.We are contacting you to inform you that email verification is required to update your POBOL PO Box membership record and ensure compliance with the applicable procedures.
Please confirm that the email address highlighted below is still active and associated with your membership account. If your email address has changed, kindly update your information to ensure your postal account records remain accurate and up to date.[Kindly Confirm ******** Is In Use]
You have 24 hours to confirm your email address is in use to avoid membership suspension
This is an automated generated message and endorsed by the United States Postal Service
Une fausse page de connexion à la messagerie utilisée dans cette arnaque (ici, imitant Gmail) :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que site de phishing USPS POBOL Membership Suspension Notice ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
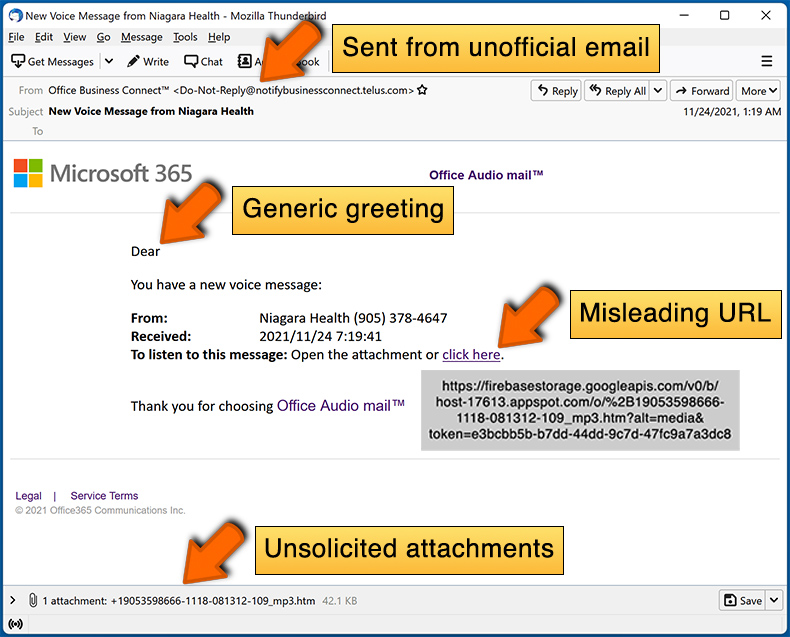
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces e-mails sont envoyés en masse et ne ciblent pas des personnes en particulier. Les escrocs obtiennent des adresses e-mail par divers moyens, notamment des fuites de données, des listes de diffusion achetées et de fausses pages d'inscription.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Changez immédiatement le mot de passe de tout compte de messagerie dont vous avez saisi les identifiants sur le site lié. Mettez également à jour les mots de passe des autres services sur lesquels vous utilisez les mêmes identifiants de connexion.
Si des coordonnées bancaires ou des pièces d'identité ont également été divulguées, contactez l'établissement financier ou l'autorité gouvernementale concernés dès que possible.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Les fichiers exécutables compromettent généralement un appareil dès leur ouverture. Les documents tels que les fichiers Word ou PDF nécessitent en général une étape supplémentaire, comme l'activation des macros, avant que toute activité malveillante ne soit déclenchée.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Lire un e-mail sans interagir avec son contenu est sans danger. Les infections ne se produisent que lorsqu'on clique sur un lien, qu'on ouvre une pièce jointe ou qu'on effectue une autre action qui exécute le contenu malveillant.
Combo Cleaner supprimera-t-il les infections de malware présentes dans la pièce jointe de l'e-mail ?
Combo Cleaner peut détecter et supprimer la grande majorité des malwares connus. Une analyse complète du système est toutefois essentielle, car les menaces avancées peuvent se dissimuler profondément dans le système et échapper à une vérification superficielle.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion