
Quel type d'arnaque est « PDF Documents To Review And Sign »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: PDF Documents To Review And Sign site de phishing

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « PDF Documents To Review And Sign » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Le message usurpe l'identité de DocuSign et prétend faussement que quelqu'un a envoyé au destinataire des documents PDF à examiner et à signer. Le lien mène à une fausse page de connexion conçue pour voler les identifiants de compte de messagerie. Ce message doit être ignoré.
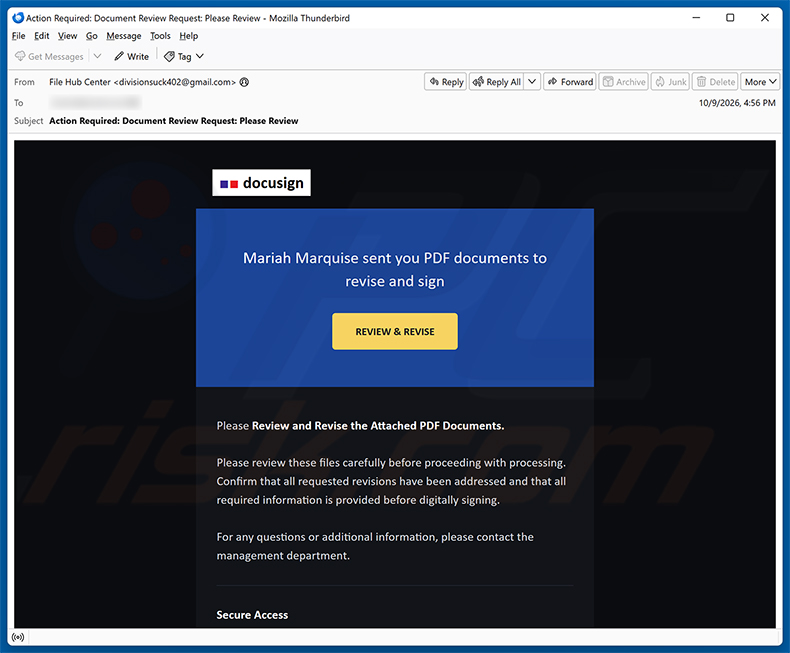
« PDF Documents To Review And Sign » arnaque par e-mail - aperçu
L'e-mail affirme qu'une personne nommée Mariah Marquise a envoyé des documents PDF nécessitant une vérification et une signature électronique. Les destinataires sont invités à cliquer sur un bouton intitulé « REVIEW & REVISE » pour accéder aux fichiers.
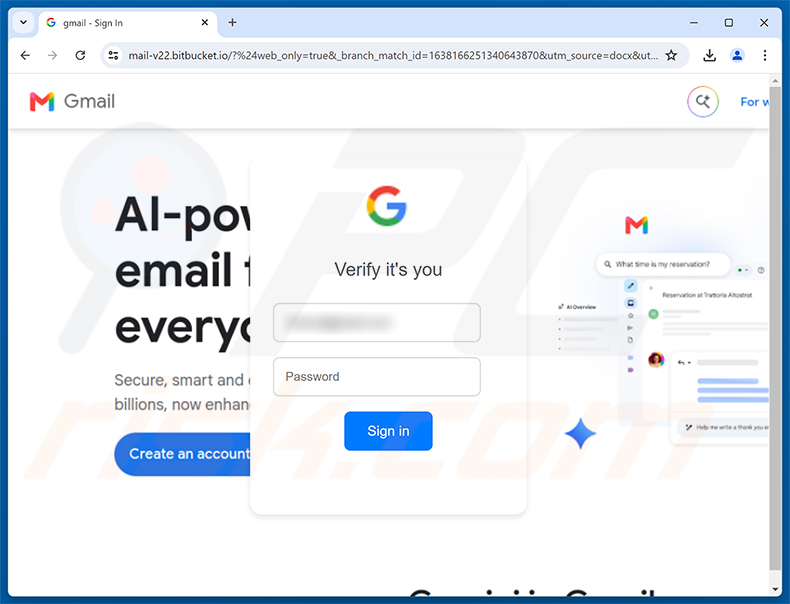
Cliquer sur ce bouton entraîne une redirection vers un site web hébergé à l'adresse mail-v22[.]bitbucket.io. Ce domaine détourne l'hébergement gratuit de sites statiques de Bitbucket pour afficher une fausse page de connexion conçue pour ressembler à l'écran de connexion d'un fournisseur de messagerie légitime.
Le site de phishing identifie le fournisseur de messagerie du destinataire à partir de son adresse e-mail et adapte son apparence en conséquence. Dans les cas observés, il affiche une fausse invite de connexion Google demandant une adresse e-mail et un mot de passe. Les utilisateurs d'autres fournisseurs peuvent voir une page imitant leur propre service.
Tous les identifiants saisis sont directement transmis aux escrocs. En accédant au compte de messagerie d'une victime, les cybercriminels peuvent lire ses messages privés, prendre le contrôle des comptes associés en réinitialisant les mots de passe, usurper son identité et revendre l'accès volé à des tiers.
DocuSign est une entreprise légitime de signature électronique et n'a aucun lien avec cette arnaque. Les cybercriminels exploitent son image de marque sans autorisation afin de rendre leurs e-mails frauduleux crédibles.
| Nom | PDF Documents To Review And Sign site de phishing |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | Une personne a envoyé au destinataire des documents PDF nécessitant une vérification et une signature électronique |
| Déguisement | Notification légitime de DocuSign |
| Domaine Associé | mail-v22[.]bitbucket.io |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats du scanner de sites web |
| Symptômes | Achats en ligne non autorisés, mots de passe de comptes en ligne modifiés, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up en ligne malveillantes, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples d'e-mails de phishing similaires
En résumé, l'e-mail « PDF Documents To Review And Sign » est une arnaque de phishing qui exploite l'image de marque de DocuSign pour inciter les destinataires à saisir leurs identifiants de messagerie sur une fausse page de connexion. Toute personne qui le reçoit doit supprimer le message sans cliquer sur aucun lien.
Ce type de campagne est parfois également utilisé pour diffuser des malwares. D'autres exemples d'e-mails frauduleux similaires sont cPanel Mailbox Storage Limit Reached, Purchase Order Updated et Upgrade Your Webmail Storage Plan.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels distribuent fréquemment des malwares par e-mail à l'aide de pièces jointes malveillantes. Celles-ci existent sous de nombreux formats, notamment des fichiers exécutables, des documents Office contenant des commandes macro malveillantes, des fichiers PDF et des archives telles que ZIP ou RAR. Les ouvrir - ou activer les macros lorsque cela est demandé - peut déclencher l'installation d'un malware.
Certains e-mails de spam contiennent des liens vers des sites web malveillants plutôt que des pièces jointes. Visiter un tel lien peut entraîner le téléchargement automatique d'un malware ou inciter l'utilisateur à exécuter manuellement un programme nuisible. En général, une forme d'interaction de l'utilisateur est nécessaire avant que l'appareil ne soit compromis.
Comment éviter l'installation de malwares ?
Faites preuve de prudence face aux e-mails non sollicités, en particulier ceux qui contiennent des liens ou des pièces jointes. Si un message prétend provenir d'une entreprise connue, rendez-vous directement sur le site web officiel de cette entreprise plutôt que de suivre un lien contenu dans l'e-mail.
Téléchargez des logiciels uniquement depuis les sites web officiels des développeurs et les boutiques d'applications vérifiées. Évitez les programmes piratés, les cracks de logiciels et les générateurs de clés, car ce sont des vecteurs courants de diffusion de malwares. Maintenir à jour le système d'exploitation et toutes les applications permet de corriger les vulnérabilités de sécurité connues.
Utilisez un outil antivirus ou anti-malware réputé et laissez-le fonctionner en permanence. N'autorisez pas les sites web suspects à envoyer des notifications de navigateur. Si vous avez déjà ouvert une pièce jointe suspecte, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows afin de supprimer toute menace qui aurait pu être installée.
Texte présenté dans l'e-mail « PDF Documents To Review And Sign » :
Subject: Action Required: Document Review Request: Please Review
docusign
Mariah Marquise sent you PDF documents to revise and sign
[REVIEW & REVISE]Please Review and Revise the Attached PDF Documents.
Please review these files carefully before proceeding with processing. Confirm that all requested revisions have been addressed and that all required information is provided before digitally signing.
For any questions or additional information, please contact the management department.
Une fausse page de connexion d'un fournisseur de messagerie utilisée dans cette arnaque :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que PDF Documents To Review And Sign site de phishing ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
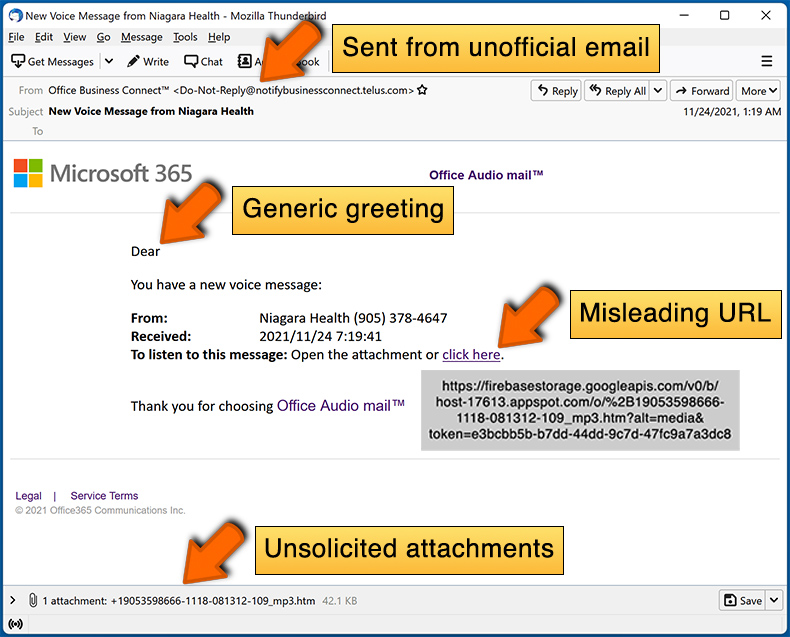
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces e-mails sont diffusés en masse et ne ciblent pas des personnes en particulier. Les escrocs compilent de vastes listes d'adresses grâce à des fuites de données, de faux sites web et d'autres moyens similaires, puis envoient le même message à des milliers de destinataires à la fois.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Changez le mot de passe de tout compte susceptible d'avoir été compromis, en commençant par votre compte de messagerie. Si vous avez également communiqué des informations financières, comme les détails de votre carte bancaire, contactez l'établissement concerné dès que possible.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Le risque dépend du format du fichier. Les exécutables peuvent infecter un appareil dès leur ouverture. Les fichiers de documents tels que les PDF ou les fichiers Word nécessitent généralement des étapes supplémentaires - comme l'activation des macros - avant que le malware ne soit activé.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Lire un e-mail sans cliquer sur les liens ni ouvrir les pièces jointes ne présente aucun danger. Votre ordinateur n'est menacé que si vous avez interagi d'une manière ou d'une autre avec le contenu de l'e-mail.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans une pièce jointe ?
Combo Cleaner est capable de détecter et de supprimer la plupart des malwares connus. Il est essentiel d'effectuer une analyse complète du système, car certaines menaces peuvent se cacher dans des zones que seule une vérification approfondie permettra de découvrir.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion