
Quel type d'arnaque est « Vendor Registration And Partnership Process »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Vendor Registration And Partnership Process arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
De quel type d'arnaque s'agit-il avec « Vendor Registration And Partnership Process » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Il se présente comme une invitation à s'inscrire en tant que fournisseur auprès d'ExxonMobil Corporation et cible les entreprises et les professionnels du monde entier. L'objectif est d'entraîner les destinataires dans une longue correspondance qui aboutit finalement à des demandes d'argent, de documents sensibles ou de coordonnées bancaires professionnelles. Cet e-mail doit être totalement ignoré.
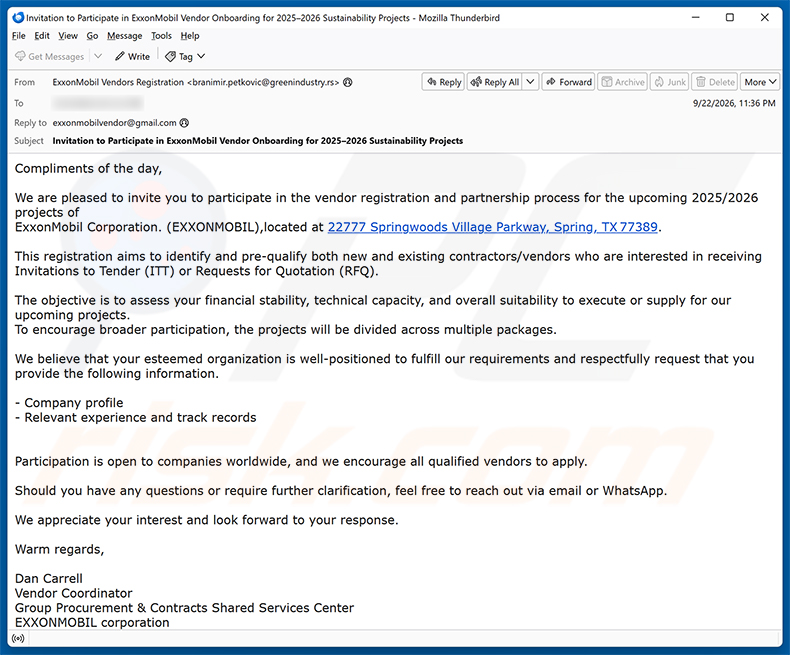
« Vendor Registration And Partnership Process » arnaque par e-mail : présentation
Cet e-mail se présente comme une communication officielle d'ExxonMobil Corporation, invitant l'entreprise du destinataire à s'inscrire en tant que fournisseur pour les futurs projets de développement durable 2025/2026. Il demande un profil d'entreprise et des références pertinentes, en présentant cela comme un processus de préqualification standard.
Il s'agit d'une arnaque aux frais anticipés classique. Dès qu'un destinataire répond, les escrocs établissent le contact et commencent à réclamer des documents, des certificats de conformité, des formulaires d'inscription ou des frais de traitement à payer d'avance. Chaque étape entraîne la victime un peu plus loin, les exigences augmentant tandis que le contrat promis ne se concrétise jamais.
Toute personne qui s'engage risque de perdre de l'argent en payant des frais fictifs. Au-delà du préjudice financier, répondre expose des données sensibles de l'entreprise, des informations personnelles identifiables ou des coordonnées bancaires professionnelles aux escrocs, qui peuvent les exploiter pour commettre d'autres fraudes.
ExxonMobil Corporation est une entreprise légitime et n'a aucun lien avec cette arnaque. Les cybercriminels utilisent simplement son nom et son adresse réelle pour paraître crédibles. L'adresse réelle de l'expéditeur et le contact de réponse figurant dans cet e-mail n'ont aucune affiliation avec ExxonMobil, de quelque manière que ce soit.
| Nom | Vendor Registration And Partnership Process arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | L'organisation du destinataire a été sélectionnée pour participer au processus d'inscription et de préqualification des fournisseurs d'ExxonMobil Corporation pour les futurs projets de développement durable 2025/2026 |
| Déguisement | Invitation officielle à l'intégration des fournisseurs de la part d'ExxonMobil Corporation |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe des comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up malveillantes, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte d'argent, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les arnaques par e-mail en général
En conclusion, l'e-mail « Vendor Registration And Partnership Process » est une arnaque frauduleuse aux frais anticipés qui usurpe l'identité d'ExxonMobil Corporation. Son objectif est d'attirer des entreprises dans un faux processus d'inscription de fournisseurs qui finit par exiger des frais, des documents sensibles ou des informations financières. Les destinataires ne doivent pas y répondre et doivent supprimer l'e-mail immédiatement.
Les arnaques de ce type peuvent également servir à diffuser des malwares, les cybercriminels incluant parfois des pièces jointes ou des liens malveillants dans les messages de suivi une fois le contact établi avec une cible.
D'autres exemples d'e-mails frauduleux similaires sont Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer et Clearing Inactive Email Accounts.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels diffusent fréquemment des malwares en joignant des fichiers malveillants aux e-mails. Ces pièces jointes peuvent prendre de nombreuses formes, notamment des fichiers exécutables, des documents Microsoft Office, des fichiers PDF, des archives telles que ZIP ou RAR, du JavaScript et d'autres types de fichiers similaires. L'ouverture d'un tel fichier, ou l'activation de fonctionnalités intégrées comme des commandes de macro malveillantes, peut déclencher l'installation d'un malware.
Dans certains cas, l'e-mail contient un lien plutôt qu'une pièce jointe. Ce lien peut mener directement au téléchargement d'un fichier, ou à une page web conçue pour inciter les visiteurs à télécharger et exécuter manuellement un malware. Dans les deux cas, une forme d'interaction de l'utilisateur est généralement nécessaire pour que l'infection se produise.
Comment éviter l'installation de malwares ?
Méfiez-vous des e-mails non sollicités, en particulier ceux provenant d'expéditeurs inconnus. N'ouvrez pas les pièces jointes et ne suivez pas les liens contenus dans les messages suspects, que l'e-mail prétende provenir d'un particulier ou d'une organisation bien connue.
Téléchargez les logiciels et les mises à jour uniquement à partir de sources officielles, telles que les sites web des développeurs ou des boutiques d'applications réputées. Évitez les logiciels piratés, les outils de crack non officiels et les générateurs de clés, car ils sont couramment utilisés pour dissimuler des malwares.
Maintenez votre système d'exploitation et toutes les applications installées à jour. Utilisez un programme antivirus réputé et analysez régulièrement votre appareil. Si vous avez déjà ouvert une pièce jointe suspecte, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer toute menace.
Texte présenté dans l'e-mail « Vendor Registration And Partnership Process » :
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Vendor Registration And Partnership Process arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
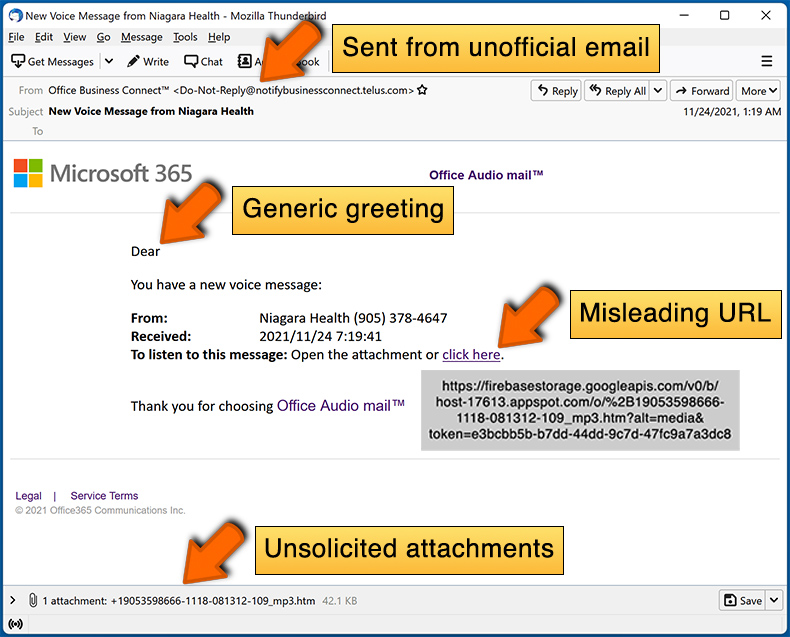
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Les e-mails frauduleux comme celui-ci sont envoyés simultanément à un grand nombre de destinataires et ne ciblent pas des personnes en particulier. Les escrocs collectent des adresses e-mail par diverses méthodes, notamment des fuites de données, de faux sites web et d'autres sources similaires.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Changez tous les mots de passe susceptibles d'avoir été exposés. Si vous avez communiqué des coordonnées bancaires, des informations financières professionnelles ou des pièces d'identité, contactez au plus vite les institutions ou autorités compétentes.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Les fichiers exécutables peuvent compromettre un système dès leur ouverture. Les types de documents comme les PDF ou les fichiers Word nécessitent généralement une interaction supplémentaire, comme l'activation de macros ou l'exécution d'un programme d'installation intégré, avant que le malware ne puisse s'activer. Le niveau de risque dépend du format du fichier et des actions de l'utilisateur.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
La simple lecture d'un message est sans danger. L'infection nécessite une interaction avec le contenu de l'e-mail, comme l'ouverture d'une pièce jointe ou un clic sur un lien malveillant. Votre ordinateur ne court aucun risque si vous vous contentez de lire le texte.
Combo Cleaner supprimera-t-il les infections par malware présentes dans les pièces jointes des e-mails ?
Combo Cleaner peut détecter et supprimer la grande majorité des infections par malware connues. Il est recommandé de lancer une analyse complète du système, car les menaces avancées peuvent nécessiter une analyse plus approfondie pour être entièrement identifiées et éliminées.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion