
Comment supprimer le RAT ClosedQuorum du système d'exploitation
de TroieÉgalement connu sous le nom de: Cheval de Troie d'accès à distance ClosedQuorum

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est ClosedQuorum ?
ClosedQuorum est un implant Windows classé comme un trojan qui combine des fonctionnalités de Remote Access Trojan (RAT) avec le vol d'identifiants et de cryptomonnaies. Ce qui le distingue, c'est son utilisation de modèles de langage IA commerciaux pour décider de manière autonome quelle action d'attaque entreprendre ensuite, sans qu'un opérateur humain ait besoin d'envoyer des commandes.
Une fois actif, le malware interroge jusqu'à quatre services d'IA, comptabilise leurs réponses et exécute l'une des quatre actions prédéfinies : voler des identifiants, injecter du code malveillant, établir une persistance ou tenter un déplacement latéral. Les données volées sont envoyées à l'attaquant via un webhook Discord plutôt que par un serveur de commande et contrôle conventionnel.
Selon les recherches publiées par Cisco Talos, ClosedQuorum est le premier implant documenté à déléguer entièrement les décisions tactiques à des modèles d'IA. Les échantillons analysés contiennent des identifiants fictifs, et aucun déploiement confirmé dans la nature n'a été signalé au moment de la rédaction.
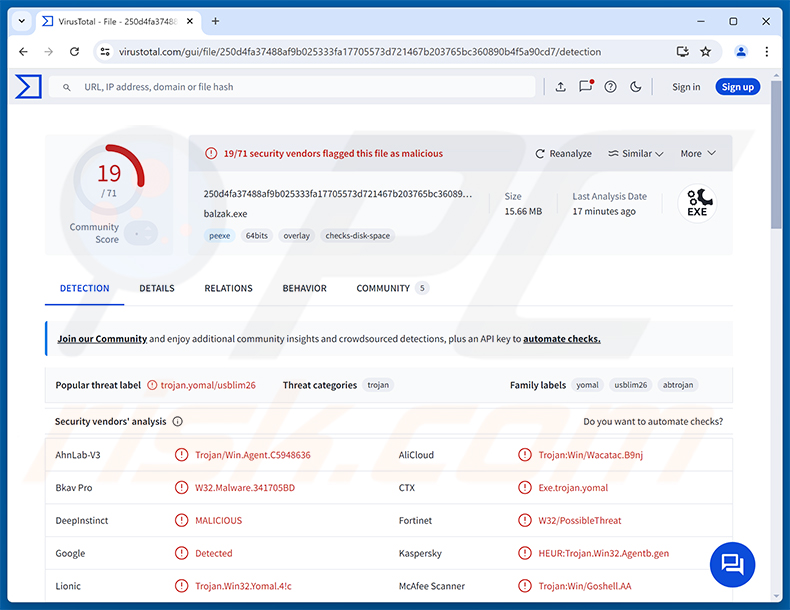
Aperçu de ClosedQuorum
ClosedQuorum est compilé en Go et s'exécute sur les systèmes Windows 64 bits. Au lieu de contacter un serveur de commande et de contrôle dédié, il envoie des requêtes à un maximum de quatre fournisseurs d'IA commerciaux : DeepSeek, Qwen, Mistral et Google Gemini.
Chaque modèle reçoit une invite système lui demandant d'agir comme stratège en matière de malware et de renvoyer l'une des quatre décisions prédéfinies : voler, injecter, persister ou se déplacer. Les réponses sont comparées à l'aide d'un vote à la majorité relative. En cas d'égalité, DeepSeek détient la priorité de départage.
Cette architecture déplace la prise de décision de l'attaque de l'opérateur vers l'infrastructure d'IA commerciale. Le malware peut continuer à exécuter les étapes de l'attaque de manière autonome même lorsqu'aucun opérateur ne le surveille activement, ce que Cisco Talos décrit comme une forme de « déplacement d'effort ».
Les capacités de ClosedQuorum
L'action steal ordonne à ClosedQuorum d'extraire les identifiants de la mémoire LSASS à l'aide de la fonction MiniDumpWriteDump, d'extraire les mots de passe enregistrés et les données de session de Chrome, Edge et Firefox, et de collecter des fichiers provenant de logiciels de portefeuille de cryptomonnaie et d'extensions de navigateur, notamment MetaMask, Exodus et Ethereum.
L'action inject exécute du shellcode à l'intérieur d'un autre processus en cours d'exécution en utilisant soit l'injection Early Bird APC, soit le process hollowing avec une technique de PEB-walk. Les deux méthodes permettent au malware d'exécuter du code sous le couvert d'un processus légitime.
L'action persist crée une clé Run dans le registre Windows, enregistre une tâche planifiée et met en place un abonnement à des événements WMI qui se déclenche toutes les 60 secondes. Ces trois mécanismes fonctionnent indépendamment, ce qui rend l'infection plus difficile à éliminer complètement.
L'action move est conçue pour le déplacement latéral à travers le réseau local. Dans les échantillons analysés par Cisco Talos, cette option est présente dans le code mais non fonctionnelle, ce qui suggère qu'elle est réservée aux futures versions.
Furtivité et exfiltration de données
Pour entraver la surveillance comportementale, ClosedQuorum écrase la fonction EtwEventWrite, supprimant Event Tracing for Windows (ETW) - un mécanisme de journalisation dont dépendent de nombreux outils de sécurité pour détecter les activités suspectes.
Le malware retarde sa première action de cinq minutes après le lancement, puis interroge les fournisseurs d'IA à des intervalles aléatoires de cinq à quinze minutes. Ce minutage aide à éviter les environnements d'analyse en bac à sable, qui exécutent généralement les échantillons pendant une courte fenêtre fixe.
ClosedQuorum se déguise en utilisant des noms de fichiers sur le thème de Windows Update. Avant l'exfiltration, les données volées sont chiffrées avec AES-256-GCM à l'aide d'une clé dérivée de la date, encodées en Base64 et découpées en blocs de 1 900 octets transmis à l'opérateur via un webhook Discord.
| Nom | Cheval de Troie d'accès à distance ClosedQuorum |
| Type De Menace | Cheval de Troie d'accès à distance (RAT), voleur d'informations, cheval de Troie |
| Noms De Détection | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Liste complète (VirusTotal) |
| Symptômes | Les chevaux de Troie d'accès à distance sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes De Distribution | E-mails de phishing, installateurs de logiciels malveillants, « cracks » de logiciels, sources de téléchargement peu fiables. |
| Dommages | Vol de mots de passe et d'informations bancaires, usurpation d'identité, ajout de l'ordinateur de la victime à un botnet, infections supplémentaires, perte financière, piratage de comptes. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Conclusion
ClosedQuorum est une menace furtive et autonome capable de voler les identifiants du navigateur, les mots de passe système et les données de portefeuille de cryptomonnaie, d'injecter du code dans d'autres processus et de maintenir un accès persistant grâce à plusieurs mécanismes indépendants.
Sa boucle de décision pilotée par l'IA le rend plus imprévisible que les malwares conventionnels : il n'attend pas les instructions de l'opérateur et peut continuer à exécuter les étapes de l'attaque tout seul. Toute machine détectée comme étant infectée par ClosedQuorum doit être nettoyée immédiatement.
D'autres exemples de RAT sont DarkTortilla, PEEP et PollCat.
Comment ClosedQuorum s'est-il infiltré dans mon ordinateur ?
Comme documenté par Cisco Talos, ClosedQuorum suit un modèle de distribution de type « identifiants en tant que service » visant les opérateurs criminels. Les développeurs produisent un binaire personnalisé pour chaque acheteur, en intégrant les clés API LLM et l'URL du webhook Discord de cet opérateur au moment de la compilation. Chaque version résultante est unique, avec son propre canal d'exfiltration.
Les méthodes spécifiques utilisées pour livrer ClosedQuorum aux victimes finales n'ont pas été confirmées dans les échantillons analysés. Cela dit, les malwares de cette catégorie sont généralement distribués via des e-mails de phishing contenant des pièces jointes malveillantes, de fausses pages de téléchargement usurpant l'identité de logiciels légitimes et des publicités trompeuses.
D'autres voies de diffusion typiques incluent les logiciels piratés et les cracks d'activation, les plateformes de téléchargement tierces, le malvertising et les fausses invites de mise à jour de logiciels. Les formats de fichiers couramment utilisés pour empaqueter de telles charges utiles incluent les archives ZIP, RAR, EXE et MSI.
Comment éviter l'installation de malwares ?
Soyez prudent avec les e-mails inattendus, en particulier ceux contenant des pièces jointes ou des liens provenant d'expéditeurs inconnus. Téléchargez des logiciels uniquement à partir des sites web officiels des développeurs et des boutiques d'applications vérifiées. Évitez les contenus piratés, les générateurs de clés et les outils d'activation provenant de canaux non officiels, car ce sont parmi les vecteurs de diffusion de malwares les plus courants.
Maintenez votre système d'exploitation et tous les logiciels installés à jour, car les applications obsolètes sont une cible fréquente d'exploitation. Utilisez un logiciel de sécurité réputé et effectuez des analyses régulières du système pour détecter les menaces rapidement. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les malwares infiltrés.
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que ClosedQuorum ?
- ÉTAPE 1. Suppression manuelle du malware ClosedQuorum.
- ÉTAPE 2. Vérifiez si votre ordinateur est propre.
Comment supprimer un malware manuellement ?
La suppression manuelle de malwares est une tâche compliquée - il est généralement préférable de laisser les programmes antivirus ou anti-malwares le faire automatiquement. Pour supprimer ce malware, nous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Si vous souhaitez supprimer un malware manuellement, la première étape consiste à identifier le nom du malware que vous essayez de supprimer. Voici un exemple de programme suspect s'exécutant sur l'ordinateur d'un utilisateur :
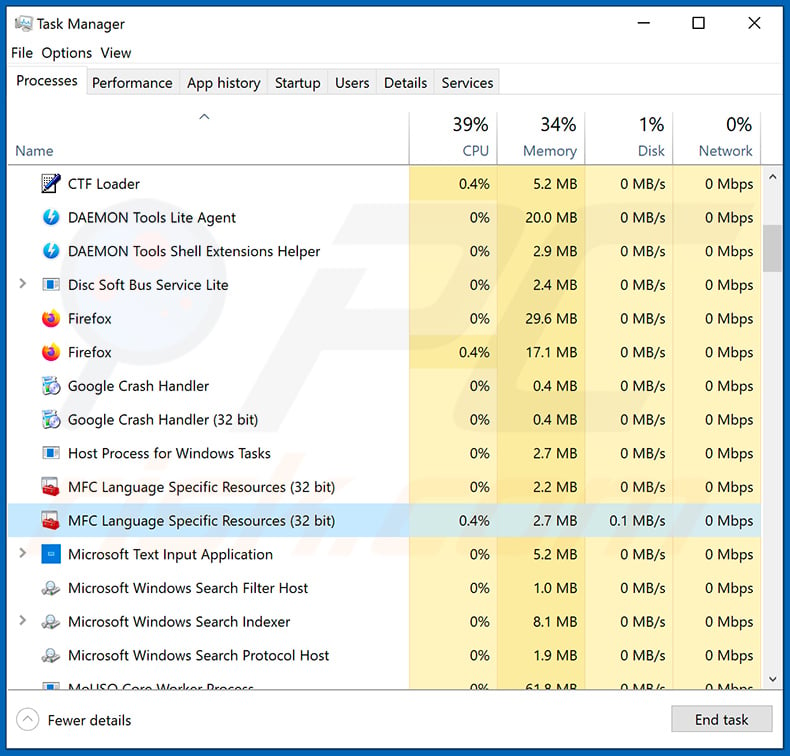
Si vous avez vérifié la liste des programmes s'exécutant sur votre ordinateur, par exemple à l'aide du gestionnaire des tâches, et identifié un programme qui semble suspect, vous devriez poursuivre avec ces étapes :
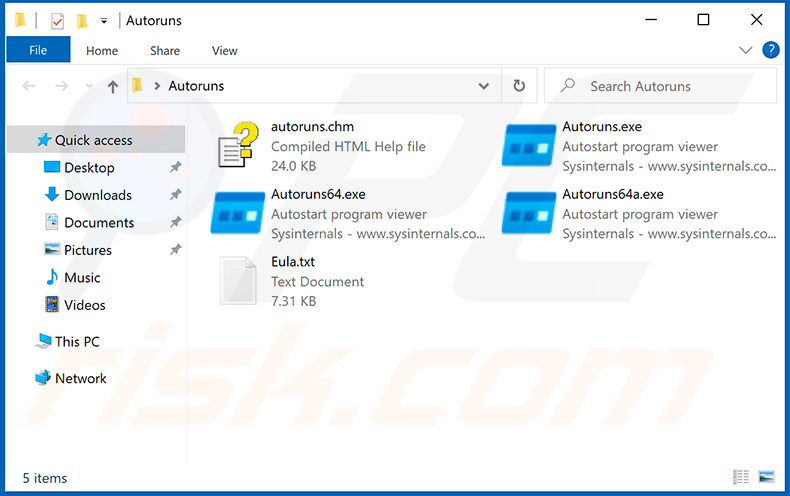
 Téléchargez un programme appelé Autoruns. Ce programme affiche les applications à démarrage automatique, le registre et les emplacements du système de fichiers :
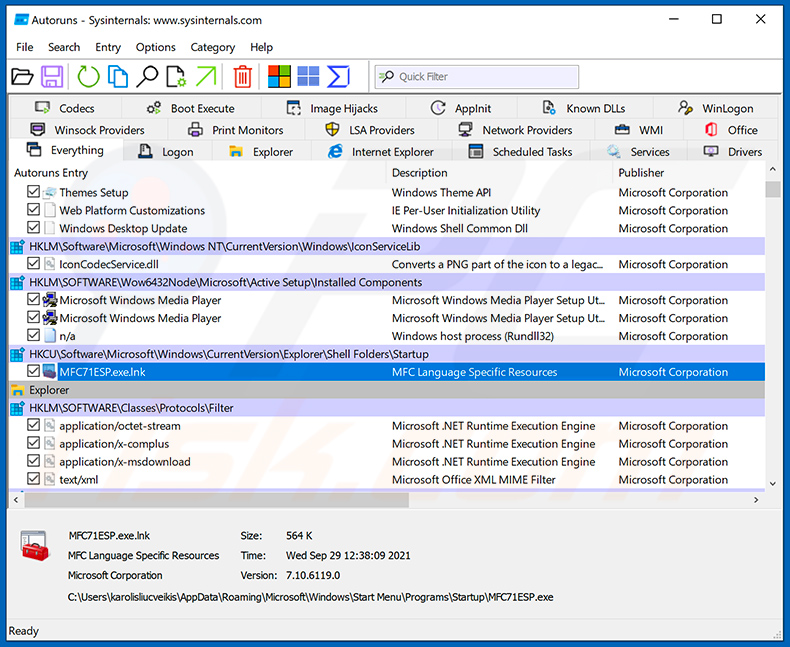
 Redémarrez votre ordinateur en mode sans échec :
Utilisateurs de Windows XP et Windows 7 : Démarrez votre ordinateur en mode sans échec. Cliquez sur Démarrer, cliquez sur Arrêter, cliquez sur Redémarrer, cliquez sur OK. Pendant le processus de démarrage de votre ordinateur, appuyez plusieurs fois sur la touche F8 de votre clavier jusqu'à ce que le menu Options avancées de Windows apparaisse, puis sélectionnez Mode sans échec avec prise en charge réseau dans la liste.
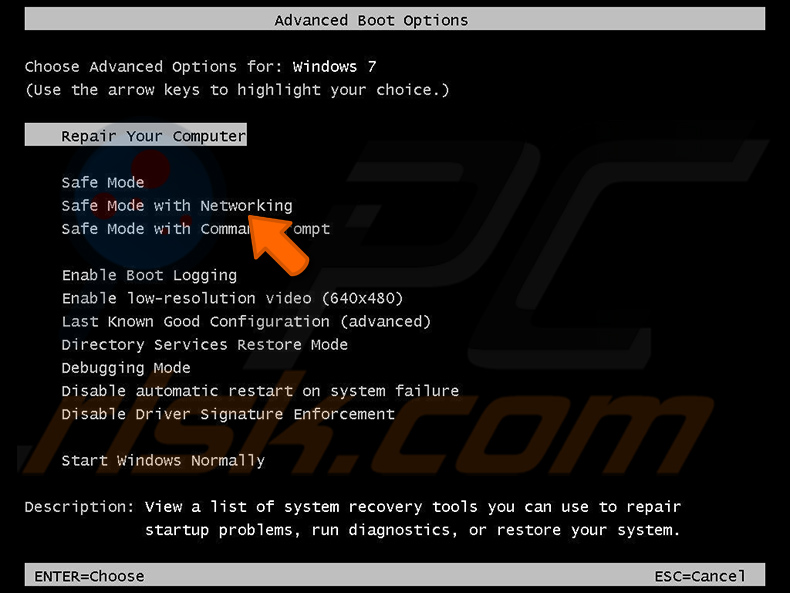
Vidéo montrant comment démarrer Windows 7 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 8 : Démarrez Windows 8 en mode sans échec avec prise en charge réseau - Allez à l'écran de démarrage de Windows 8, tapez Avancé, dans les résultats de recherche sélectionnez Paramètres. Cliquez sur Options de démarrage avancées, dans la fenêtre « Paramètres généraux du PC » ouverte, sélectionnez Démarrage avancé.
Cliquez sur le bouton « Redémarrer maintenant ». Votre ordinateur va maintenant redémarrer dans le « Menu des options de démarrage avancées ». Cliquez sur le bouton « Dépannage », puis cliquez sur le bouton « Options avancées ». Dans l'écran des options avancées, cliquez sur « Paramètres de démarrage ».
Cliquez sur le bouton « Redémarrer ». Votre PC redémarrera dans l'écran des Paramètres de démarrage. Appuyez sur F5 pour démarrer en mode sans échec avec prise en charge réseau.
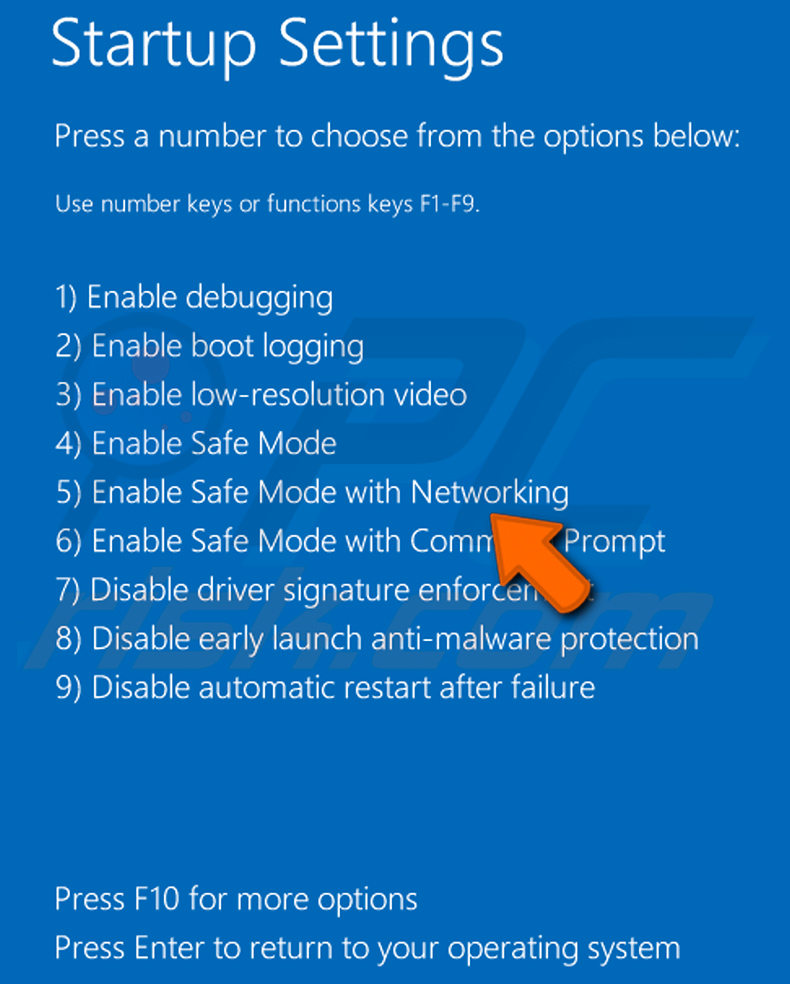
Vidéo montrant comment démarrer Windows 8 en « Mode sans échec avec prise en charge réseau » :
Utilisateurs de Windows 10 : Cliquez sur le logo Windows et sélectionnez l'icône d'alimentation. Dans le menu ouvert, cliquez sur « Redémarrer » tout en maintenant la touche « Maj » enfoncée sur votre clavier. Dans la fenêtre « choisir une option », cliquez sur « Dépannage », puis sélectionnez « Options avancées ».
Dans le menu des options avancées, sélectionnez « Paramètres de démarrage » et cliquez sur le bouton « Redémarrer ». Dans la fenêtre suivante, vous devriez cliquer sur le bouton « F5 » de votre clavier. Cela redémarrera votre système d'exploitation en mode sans échec avec prise en charge réseau.
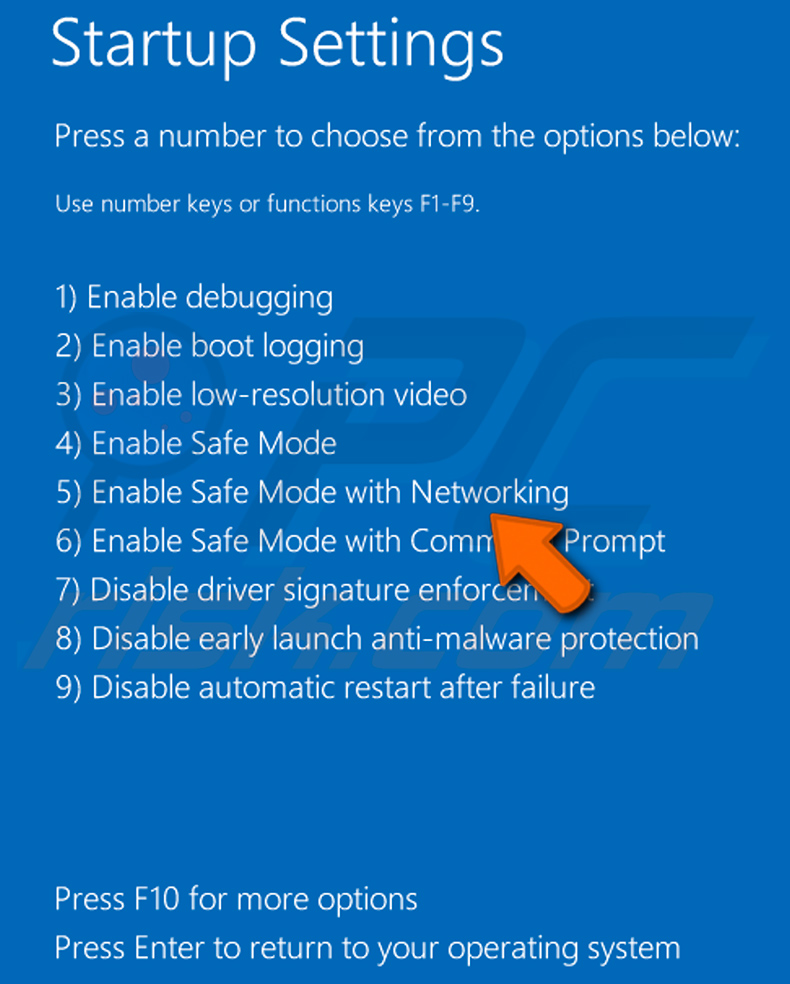
Vidéo montrant comment démarrer Windows 10 en « Mode sans échec avec prise en charge réseau » :
 Extrayez l'archive téléchargée et exécutez le fichier Autoruns.exe.
 Dans l'application Autoruns, cliquez sur « Options » en haut et décochez les options « Hide Empty Locations » et « Hide Windows Entries ». Après cette procédure, cliquez sur l'icône « Refresh ».
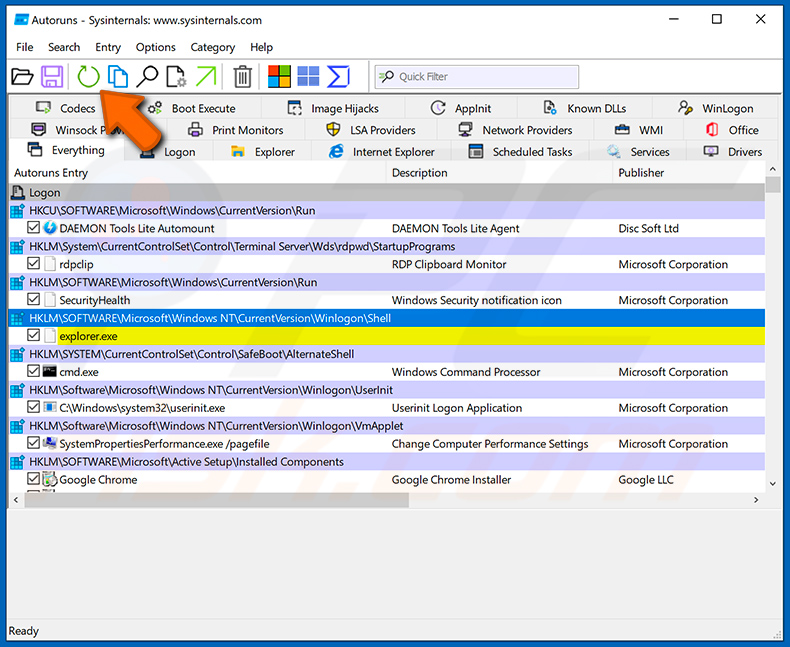
 Vérifiez la liste fournie par l'application Autoruns et localisez le fichier du malware que vous souhaitez éliminer.
Vous devriez noter son chemin complet et son nom. Notez que certains malwares cachent les noms de processus sous des noms de processus Windows légitimes. À ce stade, il est très important d'éviter de supprimer des fichiers système. Après avoir localisé le programme suspect que vous souhaitez supprimer, faites un clic droit sur son nom et choisissez « Supprimer ».
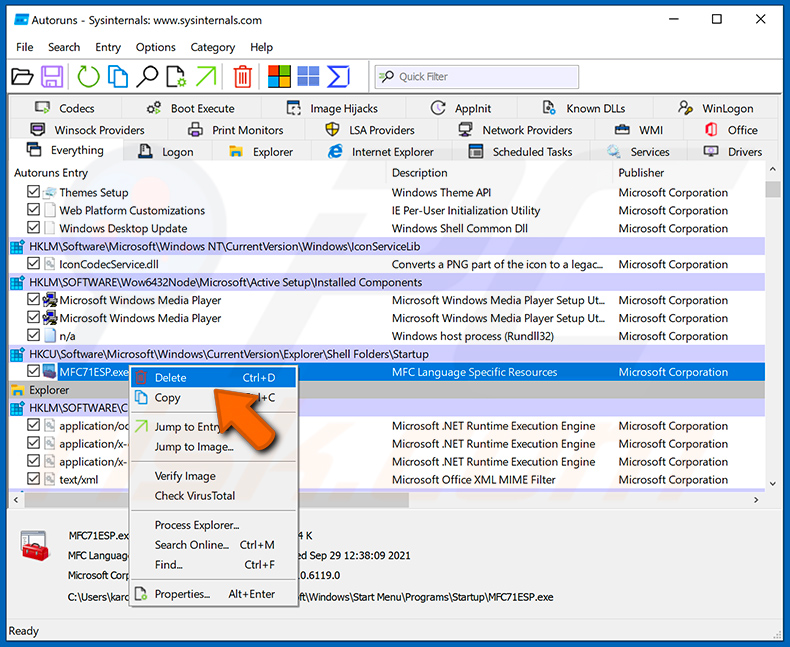
Après avoir supprimé le malware via l'application Autoruns (cela garantit que le malware ne s'exécutera pas automatiquement au prochain démarrage du système), vous devriez rechercher le nom du malware sur votre ordinateur. Assurez-vous d'activer les fichiers et dossiers cachés avant de continuer. Si vous trouvez le nom de fichier du malware, assurez-vous de le supprimer.
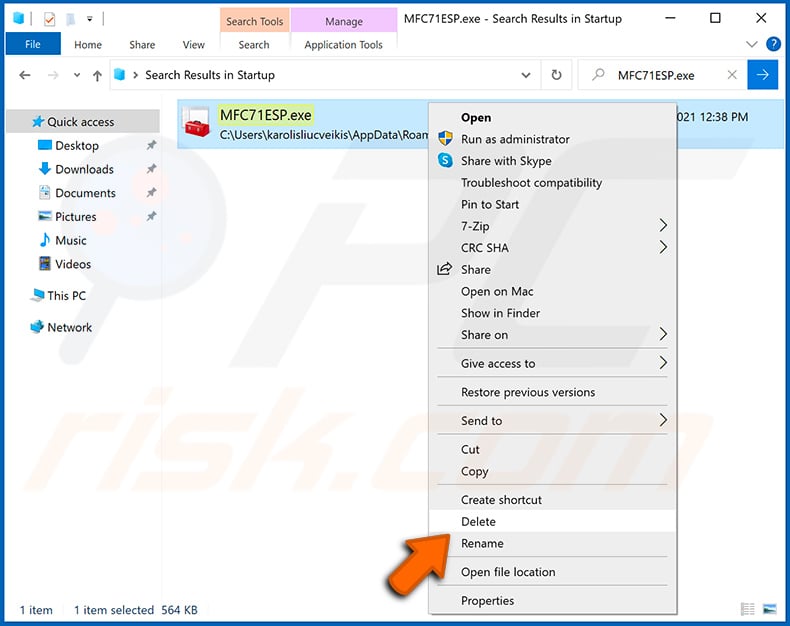
Redémarrez votre ordinateur en mode normal. Suivre ces étapes devrait supprimer tout malware de votre ordinateur. Notez que la suppression manuelle des menaces nécessite des compétences informatiques avancées. Si vous ne possédez pas ces compétences, laissez la suppression des malwares aux programmes antivirus et anti-malwares.
Ces étapes pourraient ne pas fonctionner avec les infections de malwares avancées. Comme toujours, il vaut mieux prévenir l'infection que d'essayer de supprimer le malware par la suite. Pour garder votre ordinateur en sécurité, installez les dernières mises à jour du système d'exploitation et utilisez un logiciel antivirus. Pour vous assurer que votre ordinateur est exempt d'infections de malwares, nous recommandons de l'analyser avec Combo Cleaner Antivirus pour Windows.
Foire aux questions (FAQ)
Mon ordinateur est infecté par le malware ClosedQuorum, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Le formatage supprimera ClosedQuorum, mais il efface également tous les fichiers du disque. L'exécution d'un outil de sécurité réputé tel que Combo Cleaner est la première étape la plus sûre dans la plupart des cas, car elle peut éliminer l'infection sans détruire vos données.
Quels sont les problèmes les plus importants que le malware ClosedQuorum peut causer ?
ClosedQuorum peut voler les mots de passe des navigateurs, les identifiants système et le contenu des portefeuilles de cryptomonnaie. Il peut également injecter du code malveillant dans les processus en cours d'exécution et s'ancrer grâce à plusieurs mécanismes de persistance.
Ces capacités peuvent conduire au piratage de comptes, à des pertes financières par vol de cryptomonnaie, à l'usurpation d'identité et à la diffusion de malwares supplémentaires sur la machine compromise.
Quel est le but du malware ClosedQuorum ?
ClosedQuorum est conçu pour automatiser les étapes d'attaque post-compromission à l'aide de la prise de décision par IA. Ses principaux objectifs sont le vol d'identifiants et de données de portefeuille de cryptomonnaie, avec des capacités supplémentaires d'injection de code, de persistance et de déplacement latéral.
Comment le malware ClosedQuorum s'est-il infiltré dans mon ordinateur ?
ClosedQuorum est vendu sous forme de version personnalisée aux opérateurs criminels, chaque binaire portant des clés API uniques et un canal d'exfiltration. La livraison réelle aux victimes suit probablement des méthodes courantes telles que les e-mails de phishing, les faux téléchargements de logiciels, les contenus piratés ou les publicités malveillantes.
Combo Cleaner me protégera-t-il des malwares ?
Oui. Combo Cleaner peut détecter et supprimer la plupart des malwares connus. Comme les menaces telles que ClosedQuorum utilisent plusieurs mécanismes de persistance indépendants, il est recommandé d'effectuer une analyse complète du système pour s'assurer que l'infection est complètement éliminée.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion