
Quel type d'arnaque est « IMF Global Beneficiary Sweepstakes »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: arnaque par hameçonnage IMF Global Beneficiary Sweepstakes

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « IMF Global Beneficiary Sweepstakes » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Le message prétend faussement être une notification officielle du Fonds monétaire international (FMI), indiquant au destinataire qu'il a été sélectionné pour recevoir une récompense internationale de 3 000 000 de dollars US. Cet e-mail est conçu pour inciter les gens à divulguer des informations personnelles et de l'argent, et il doit être ignoré.
L'arnaque par e-mail « IMF Global Beneficiary Sweepstakes » en détail
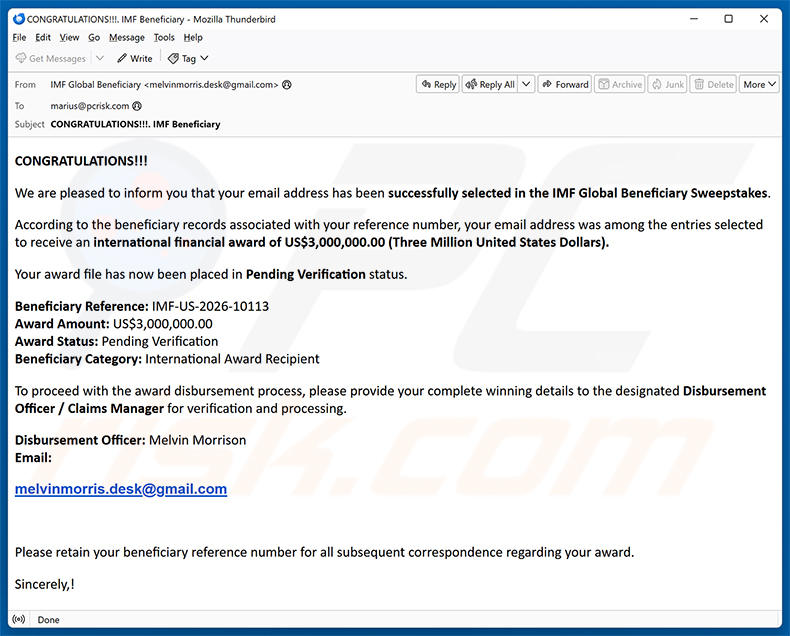
L'e-mail se présente comme une notification officielle, affirmant que l'adresse du destinataire a été « successfully selected » dans le cadre de l'IMF Global Beneficiary Sweepstakes et qu'il a droit à recevoir 3 000 000,00 US$.
Il inclut un numéro de référence fabriqué et un faux « Award Status » pour donner une impression de légitimité. On demande aux destinataires de contacter un « Disbursement Officer » nommé via une adresse Gmail personnelle, et non par un canal officiel.
Il s'agit d'une arnaque à frais anticipés classique. Une fois qu'une victime répond, les escrocs commencent à demander des documents personnels et, au fil du temps, exigent des paiements initiaux présentés comme des frais de traitement, des frais juridiques ou des taxes.
Aucun argent n'est jamais versé. Chaque paiement ne mène qu'à une autre raison fabriquée de payer davantage. Ceux qui s'engagent risquent de perdre des sommes considérables et d'exposer des données personnelles sensibles.
Le véritable Fonds monétaire international n'a aucune implication dans ce stratagème. Il n'organise pas de tirages au sort, ne délivre pas de prix de loterie et ne contacte pas les individus au sujet de versements de gains de quelque nature que ce soit.
| Nom | arnaque par hameçonnage IMF Global Beneficiary Sweepstakes |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Allégation | L'adresse e-mail du destinataire a été sélectionnée dans l'« IMF Global Beneficiary Sweepstakes » pour recevoir un prix international de 3 000 000 US$ |
| Déguisement | Notification officielle de prix du Fonds monétaire international (FMI) |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe de comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up en ligne malveillantes, techniques d'empoisonnement de moteur de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les arnaques par e-mail en général
En conclusion, il s'agit d'une fraude à frais anticipés déguisée en notification officielle de prix du Fonds monétaire international. Elle vise à extorquer des informations personnelles et de l'argent au moyen de demandes croissantes - il n'y a aucun tirage au sort, aucun prix et aucune organisation légitime derrière cela. Des campagnes de ce type sont parfois aussi utilisées pour distribuer des malwares. D'autres exemples d'e-mails frauduleux similaires sont Webmail Service Update, Wire Transfer Payment Confirmation, et Untrusted Device Was Added To Your Account.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les acteurs malveillants distribuent des malwares par e-mail en joignant des fichiers nuisibles ou en incluant des liens vers des sites Web dangereux. Les types de pièces jointes courants incluent les fichiers exécutables, les documents PDF, les fichiers Microsoft Office, les archives et les scripts.
Visiter un lien malveillant peut déclencher des téléchargements automatiques ou inciter l'utilisateur à exécuter un programme dangereux. Ouvrir un fichier infecté, ou activer des fonctionnalités telles que des commandes de macro malveillantes, est généralement ce qui achève l'infection.
Comment éviter l'installation de malwares ?
Abordez les e-mails non sollicités avec scepticisme, en particulier ceux provenant d'expéditeurs inconnus. Ne cliquez pas sur les liens et n'ouvrez pas les pièces jointes à moins d'être certain qu'ils sont sûrs. Les e-mails frauduleux créent fréquemment un sentiment d'urgence ou promettent des récompenses pour pousser les destinataires à agir sans réfléchir.
Ne téléchargez des logiciels qu'à partir des sites Web officiels des développeurs et de sources vérifiées. Évitez les programmes piratés, les cracks et les générateurs de clés, car ils sont couramment utilisés pour dissimuler des malwares. Maintenez votre système d'exploitation et toutes les applications installées régulièrement à jour.
Utilisez un outil antivirus ou anti-malware réputé et gardez-le actif. N'accordez pas d'autorisations de notification à des sites Web inconnus. Si vous avez déjà ouvert un fichier suspect, effectuez une analyse avec Combo Cleaner Antivirus pour Windows pour détecter et supprimer toute menace.
Texte présenté dans l'e-mail « IMF Global Beneficiary Sweepstakes » :
Subject: CONGRATULATIONS!!!. IMF Beneficiary
CONGRATULATIONS!!!
We are pleased to inform you that your email address has been successfully selected in the IMF Global Beneficiary Sweepstakes.
According to the beneficiary records associated with your reference number, your email address was among the entries selected to receive an international financial award of US$3,000,000.00 (Three Million United States Dollars).
Your award file has now been placed in Pending Verification status.
Beneficiary Reference: IMF-US-2026-10113
Award Amount: US$3,000,000.00
Award Status: Pending Verification
Beneficiary Category: International Award RecipientTo proceed with the award disbursement process, please provide your complete winning details to the designated Disbursement Officer / Claims Manager for verification and processing.
Disbursement Officer: Melvin Morrison
Please retain your beneficiary reference number for all subsequent correspondence regarding your award.
Sincerely,!
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que arnaque par hameçonnage IMF Global Beneficiary Sweepstakes ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
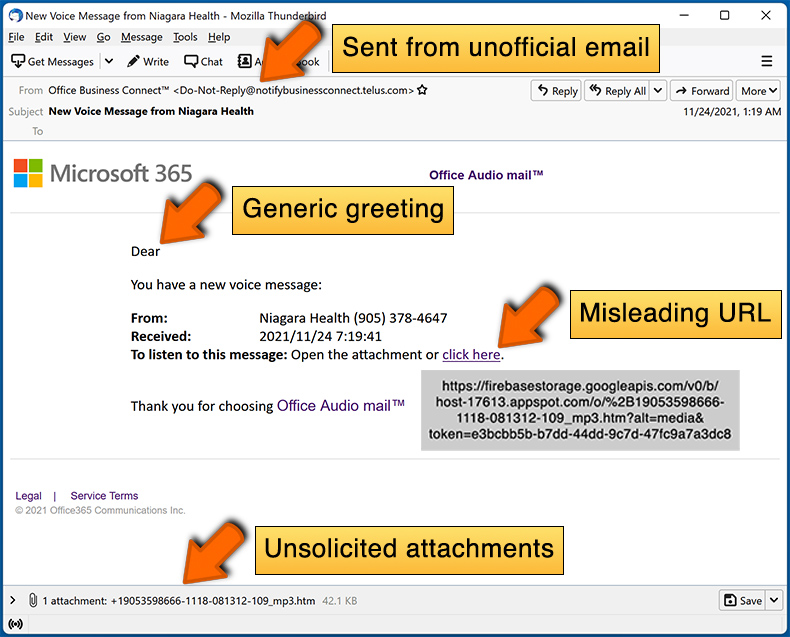
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces messages sont distribués en masse à un grand nombre de destinataires à la fois. Les escrocs collectent des adresses e-mail au moyen de violations de données, de faux sites Web et d'autres méthodes. Les e-mails ne sont pas ciblés personnellement.
J'ai fourni mes informations personnelles après avoir été piégé par cet e-mail, que dois-je faire ?
Changez dès que possible tous les mots de passe qui pourraient avoir été exposés. Si vous avez partagé des coordonnées bancaires, des documents d'identification ou des informations de paiement, contactez sans délai les institutions ou les autorités concernées.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Les fichiers exécutables commencent généralement à infecter le système dès leur ouverture. Les documents tels que les PDF ou les fichiers Office nécessitent généralement une interaction supplémentaire, comme l'activation des macros, avant de causer des dommages. Le niveau de risque dépend du type de fichier et de la manière dont vous l'avez ouvert.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Lire ou consulter un e-mail sans cliquer sur des liens ni ouvrir de pièces jointes est généralement sans danger. Il est peu probable que votre ordinateur soit infecté si vous n'avez interagi avec aucun de son contenu.
Combo Cleaner supprimera-t-il les infections par malwares présentes dans une pièce jointe d'e-mail ?
Combo Cleaner peut détecter et supprimer la grande majorité des malwares connus. Cela dit, une analyse complète du système est importante, car des menaces plus avancées peuvent parfois échapper à la détection lors d'une analyse rapide.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion