
Quel type d'arnaque est « Untrusted Device Was Added To Your Account »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Untrusted Device Was Added To Your Account arnaque par phishing

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « Untrusted Device Was Added To Your Account » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque par phishing se faisant passer pour une alerte de sécurité émanant d'un fournisseur de service de messagerie. Le message avertit à tort qu'un appareil non reconnu a été ajouté au compte du destinataire et l'incite à vérifier son identité via un lien fourni. Ce lien mène à une fausse page de connexion conçue pour capturer les identifiants de messagerie, et cet e-mail doit être ignoré.
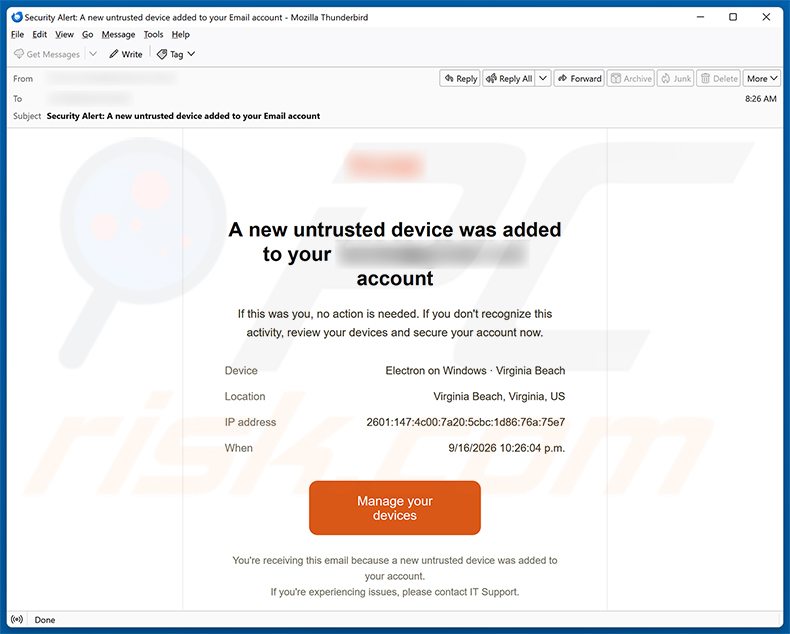
Aperçu de l'arnaque par e-mail « Untrusted Device Was Added To Your Account »
L'e-mail arrive avec l'objet « Security Alert: A new untrusted device added to your Email account. ». Il présente ce qui semble être un avis légitime de sécurité de compte, incluant les détails d'un appareil, une localisation à Virginia Beach, une adresse IP et un horodatage. Les destinataires qui ne reconnaissent pas cette activité sont invités à cliquer sur Manage your devices pour sécuriser leur compte.
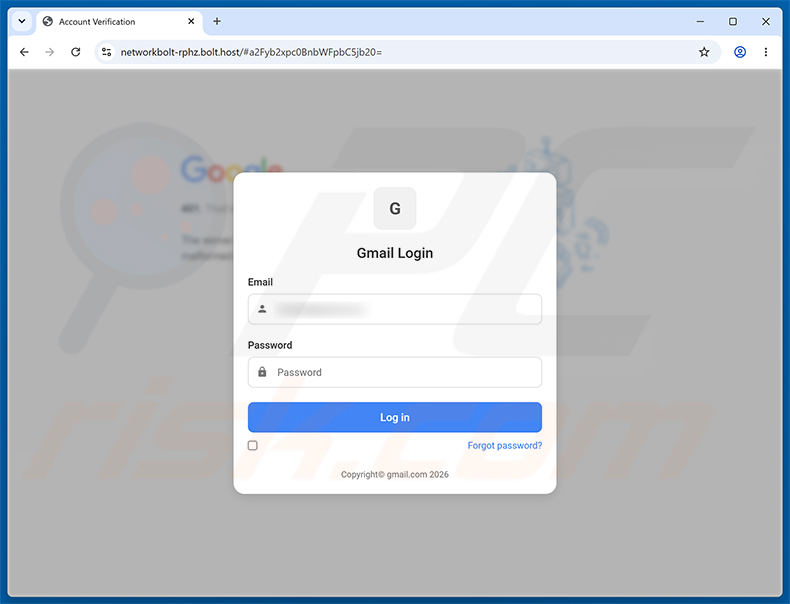
Cliquer sur ce bouton mène à une page hébergée sur networkbolt-rphz.bolt[.]host. Le site lit l'adresse e-mail du destinataire depuis l'URL - encodée en Base64 - et l'utilise pour identifier son fournisseur de messagerie, puis affiche un faux formulaire de connexion correspondant.
Sur la capture d'écran, la page présente une fausse superposition de connexion Gmail demandant une adresse e-mail et un mot de passe. Un utilisateur ayant un fournisseur de messagerie différent verrait probablement une page imitant son propre service à la place. Tous les identifiants saisis sur cette page vont directement aux escrocs.
Prendre le contrôle d'une boîte de réception peut avoir de graves conséquences. Les attaquants peuvent l'utiliser pour lire des messages privés, détourner d'autres comptes qui dépendent de cette boîte pour la récupération de mot de passe, usurper l'identité de la victime ou en verrouiller entièrement le propriétaire légitime.
Il convient de noter que les fournisseurs de messagerie légitimes n'envoient pas d'alertes de sécurité dirigeant les utilisateurs vers des sites Web tiers pour la gestion des appareils. Cet e-mail frauduleux n'a aucun lien avec Gmail, Google ou tout autre service de messagerie réel. Il doit être supprimé sans cliquer sur quoi que ce soit à l'intérieur.
| Nom | Untrusted Device Was Added To Your Account arnaque par phishing |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | Un appareil non reconnu a été ajouté au compte e-mail du destinataire |
| Déguisement | Notification de sécurité d'un fournisseur de service de messagerie légitime |
| Domaine Associé | networkbolt-rphz.bolt[.]host |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats de l'analyse du site Web |
| Symptômes | Achats en ligne non autorisés, changement des mots de passe de comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, fenêtres publicitaires intempestives frauduleuses, techniques d'empoisonnement de moteur de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les arnaques par e-mail en général
En conclusion, cet e-mail de phishing se déguise en alerte de sécurité pour voler les identifiants de connexion de messagerie. Les victimes sont dirigées vers une fausse page de connexion qui adapte son apparence pour correspondre à leur fournisseur de messagerie. L'e-mail doit être supprimé sans interagir avec aucun de ses contenus.
Parfois, les campagnes frauduleuses de ce type sont également utilisées pour diffuser des malwares. D'autres exemples d'e-mails frauduleux similaires sont Password Reset Request, Shared Revised Proposal et Administrative Document Has Been Generated.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les e-mails de spam véhiculent souvent des malwares en joignant des fichiers nuisibles ou en incluant des liens qui déclenchent des téléchargements. Les formats courants incluent les exécutables, les documents Microsoft Office, les archives, les PDF et les scripts. Certains types de documents nécessitent que l'utilisateur active des commandes macro malveillantes avant que l'infection ne soit activée.
Les liens dans les e-mails de spam peuvent mener à des sites Web malveillants qui téléchargent automatiquement des malwares ou trompent les visiteurs pour qu'ils les exécutent manuellement. Dans les deux cas, un certain niveau d'interaction de l'utilisateur - ouvrir un fichier, cliquer sur un lien ou exécuter un téléchargement - est généralement requis pour que l'infection s'installe.
Comment éviter l'installation de malwares ?
Traitez les e-mails non sollicités avec prudence, en particulier ceux contenant des pièces jointes ou des liens inconnus. N'ouvrez pas de fichiers provenant d'expéditeurs inconnus. Ne téléchargez des logiciels qu'à partir de sources officielles et de boutiques d'applications autorisées, et évitez les programmes piratés, les générateurs de clés et les outils d'activation non officiels.
Maintenez votre système d'exploitation et toutes vos applications à jour afin de réduire l'exposition aux vulnérabilités de sécurité connues. Utilisez un programme antivirus ou de sécurité réputé et effectuez des analyses régulières. N'accordez pas d'autorisations de notification aux sites Web que vous ne reconnaissez pas.
Si vous avez déjà ouvert une pièce jointe malveillante, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement tout malware infiltré.
Texte présenté dans l'e-mail « Untrusted Device Was Added To Your Account » :
Subject: Security Alert: A new untrusted device added to your Email account
********
A new untrusted device was added to your ******** account
If this was you, no action is needed. If you don't recognize this activity, review your devices and secure your account now.Device: Electron on Windows · Virginia Beach
Location: Virginia Beach, Virginia, US
IP address: 2601:147:4c00:7a20:5cbc:1d86:76a:75e7
When: 9/16/2026 10:26:04 p.m.[Manage your devices]
You're receiving this email because a new untrusted device was added to your account.
If you're experiencing issues, please contact IT Support.
Une fausse page de connexion utilisée dans cette arnaque :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Untrusted Device Was Added To Your Account arnaque par phishing ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
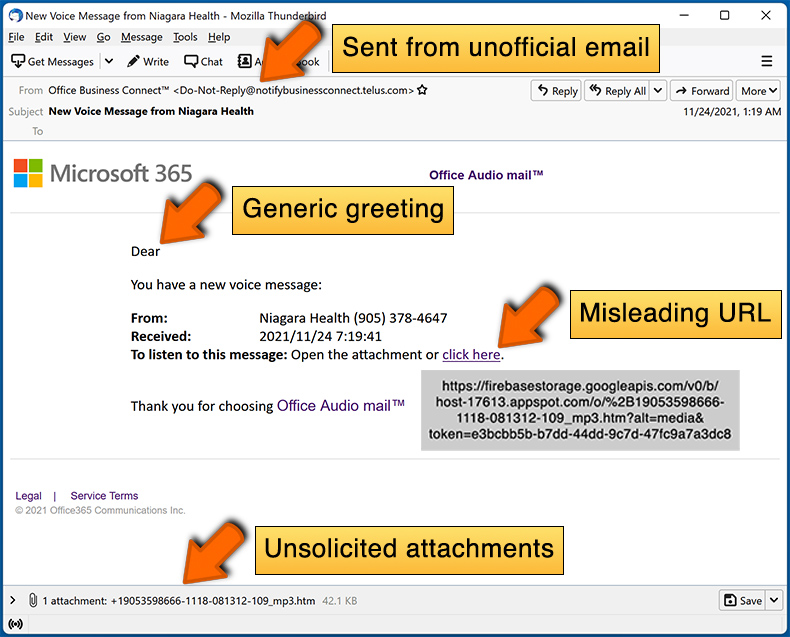
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces messages sont distribués en masse à un grand nombre de destinataires simultanément - ils ne sont pas ciblés personnellement. Les cybercriminels collectent les adresses e-mail par le biais de fuites de données, de faux formulaires d'inscription et de méthodes similaires.
J'ai fourni mes informations personnelles en étant trompé par cet e-mail, que dois-je faire ?
Changez immédiatement le mot de passe du compte e-mail concerné. Mettez également à jour tout autre compte partageant les mêmes identifiants de connexion. Si des coordonnées bancaires ou d'autres données personnelles sensibles ont été soumises, contactez immédiatement les organisations concernées.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Le risque dépend du type de fichier. Les fichiers exécutables peuvent installer des malwares dès qu'ils sont ouverts. Les documents, archives et formats similaires nécessitent généralement une interaction supplémentaire de l'utilisateur - comme l'activation des macros - avant qu'une infection puisse commencer.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. La simple lecture ou consultation d'un e-mail ne met pas votre ordinateur en danger. Les infections nécessitent une interaction active avec le contenu malveillant, comme l'ouverture d'une pièce jointe ou le clic sur un lien nuisible.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans la pièce jointe d'un e-mail ?
Combo Cleaner peut détecter et supprimer la majorité des malwares couramment propagés par e-mail. Il est recommandé d'effectuer une analyse complète du système, car certaines menaces sophistiquées peuvent se dissimuler dans des emplacements moins évidents et nécessiter une vérification approfondie pour être découvertes.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion