
Comment éliminer le logiciel malveillant CoinLurker de votre système d'exploitation
de TroieÉgalement connu sous le nom de: CoinLurker virus

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de logiciel malveillant est CoinLurker ?
CoinLurker est un logiciel malveillant de type voleur. Les programmes de cette classification sont conçus pour extraire des données sensibles des systèmes infectés. CoinLurker est un voleur ciblé qui recherche des informations liées aux portefeuilles de crypto-monnaies.

Aperçu du logiciel malveillant CoinLurker
CoinLurker est un voleur doté d'importantes capacités de détection. Ce logiciel malveillant comporte des composants fortement obscurcis, utilise un injecteur multicouche et s'exécute en mémoire. Il a été observé qu'il s'infiltre dans les appareils par le biais d'une escroquerie sophistiquée de fausse mise à jour (plus d'informations ci-dessous).
Comme indiqué dans l'introduction, CoinLurker recherche des informations spécifiques plutôt qu'un large éventail de données de manière opportuniste.
Le voleur vise à acquérir des données associées à des portefeuilles de crypto-monnaies populaires comme Bitcoin, Ethereum, Exodus et Ledger. Cependant, il s'attaque également à certaines crypto-monnaies plus obscures et à leurs portefeuilles - BBQCoin, Lucky7Coin et MemoryCoin - pour n'en citer que quelques-unes.
En outre, CoinLurker recherche des données intéressantes sur le bureau. Le voleur cherche à extraire des informations des clients FTP (par exemple, FileZilla) et des messageries (par exemple, Discord, Telegram).
Il convient de préciser que les développeurs de logiciels malveillants améliorent souvent leurs logiciels et leurs méthodes. Par conséquent, les itérations futures de CoinLurker pourraient avoir une liste de cibles plus large ou des capacités supplémentaires/différentes.
En résumé, la présence de logiciels malveillants tels que CoinLurker sur des appareils peut entraîner de graves problèmes de confidentialité, des pertes financières et des vols d'identité.
| Nom | CoinLurker virus |
| Type de menace | Cheval de Troie, voleur. |
| Noms de détection | Avast (Win64:PWSX-gen [Trj]), Combo Cleaner (QD:Trojan.GenericKDQ.7225C8CA43), ESET-NOD32 (Une variante de Win32/GenCBL.FGR), Microsoft (Trojan:Win32/Fakeupdate.DA!MTB), Symantec (Trojan.Gen.MBT), Liste complète des détections (VirusTotal) |
| Symptômes | Les chevaux de Troie sont conçus pour s'infiltrer furtivement dans l'ordinateur de la victime et rester silencieux. Aucun symptôme particulier n'est donc clairement visible sur une machine infectée. |
| Méthodes de distribution | Pièces jointes de courriers électroniques infectés, publicités en ligne malveillantes, ingénierie sociale, "cracks" de logiciels. |
| Dommages | Vol de mots de passe et d'informations bancaires, usurpation d'identité, ajout de l'ordinateur de la victime à un réseau de zombies. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de logiciels malveillants voleurs de données
Nous avons enquêté sur d'innombrables programmes malveillants; Realst, JarkaStealer, PXA, Glove, et Muck ne sont que quelques-uns de nos derniers articles sur les voleurs.
Il convient de mentionner que les logiciels de vol de données sont souvent utilisés en combinaison avec d'autres logiciels malveillants tels que les ransomwares ou les cryptomineurs. Cependant, quel que soit le mode de fonctionnement du logiciel malveillant, sa présence sur un système met en péril l'intégrité de l'appareil et la sécurité de l'utilisateur. C'est pourquoi toutes les menaces doivent être éliminées dès qu'elles sont détectées.
Comment CoinLurker s'est-il infiltré dans mon ordinateur ?
CoinLurker a été remarqué comme proliférant par le biais d'escroqueries complexes sur le thème des mises à jour. Ces escroqueries s'appuient sur la technologie Web3 pour dissimuler des charges utiles malveillantes. Les victimes sont attirées par des sites web trompeurs qui proposent de fausses mises à jour ou des correctifs de sécurité, principalement pour les navigateurs les plus répandus.
Les sites eux-mêmes peuvent être promus à l'aide de diverses méthodes, telles que des pages web utilisant des réseaux publicitaires malveillants, des publicités intrusives (malvertising), du spam (par exemple, des courriels, des MP/DM, des notifications de navigateur, des messages sur les médias sociaux, etc.), le typosquattage (URL mal saisies) et les logiciels publicitaires.
L'infiltration du logiciel malveillant dépend d'une nouvelle méthode appelée EtherHiding. Elle est initiée par des données codées qui sont intégrées dans un contrat intelligent de Binance. En raison de la nature de la blockchain, les instructions malveillantes stockées sont à l'abri de toute suppression ou modification.
Les données encodées sont responsables de la communication avec le serveur C&C (commande et contrôle) des attaquants, à partir duquel des instructions supplémentaires et des URL pour les charges utiles sont récupérées. La dernière étape consiste en un dépôt Bitbucket à partir duquel un fichier inoffensif est téléchargé. Une fois que le fichier a passé les contrôles de sécurité, il est remplacé par la charge utile.
L'exécution du logiciel malveillant utilise la vue Web de Microsoft Edge2, qui permet d'échapper à la détection. L'utilisateur se voit présenter une interface imitant un outil de mise à jour légitime (par exemple, pour un navigateur spécifique). Toute interaction avec l'interface (y compris la fermeture de la fenêtre) déclenche l'exécution du logiciel malveillant.
Il convient de noter que CoinLurker pourrait se propager à l'aide d'autres techniques. En général, les logiciels malveillants se propagent en s'appuyant sur des techniques d'hameçonnage et d'ingénierie sociale. Les programmes malveillants sont généralement déguisés ou intégrés à des logiciels/médias ordinaires.
Les fichiers virulents se présentent sous différents formats : archives (ZIP, RAR, etc.), exécutables (.exe, .run, etc.), documents (Microsoft Office, Microsoft OneNote, PDF, etc.), JavaScript, etc.
Les logiciels malveillants sont principalement distribués par le biais de téléchargements "drive-by" (furtifs ou trompeurs), de fausses mises à jour, de sources de téléchargement non fiables (par exemple, les sites web d'hébergement de fichiers gratuits ou non, les réseaux de partage P2P, etc.), de pièces jointes ou de liens malveillants dans les courriers indésirables, d'escroqueries en ligne et d'outils d'activation de logiciels illégaux ("cracks").
En outre, certains programmes malveillants peuvent s'autoproliférer via des réseaux locaux et des dispositifs de stockage amovibles (disques durs externes, clés USB, etc.).
Comment éviter l'installation de logiciels malveillants ?
Nous recommandons vivement de ne télécharger que des fichiers provenant de canaux officiels et vérifiés. En outre, tous les programmes doivent être activés et mis à jour à l'aide de fonctions/outils légitimes, car ceux acquis auprès de tiers peuvent contenir des logiciels malveillants.
Il est également recommandé d'être prudent lors de la navigation, car les contenus en ligne frauduleux et malveillants semblent généralement authentiques et inoffensifs. Les courriels et autres messages entrants doivent être abordés avec prudence. Les pièces jointes ou les liens présents dans les courriers suspects ou non pertinents ne doivent pas être ouverts, car ils peuvent être infectieux.
Nous devons insister sur l'importance de l'installation et de la mise à jour d'un antivirus fiable. Le logiciel de sécurité doit être utilisé pour effectuer des analyses régulières du système et pour éliminer les menaces et les problèmes détectés. Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les logiciels malveillants infiltrés.
Capture d'écran d'un faux site web de mise à jour promouvant le logiciel malveillant CoinLurker (source d'image - Morphisec) :

Capture d'écran d'une fausse mise à jour de Google Chrome diffusant le logiciel malveillant CoinLurker (source d'image - Morphisec) :

Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
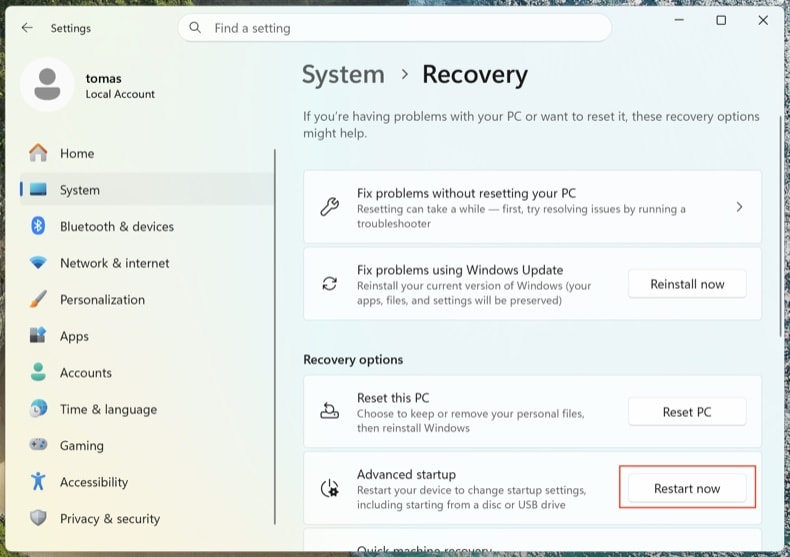
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
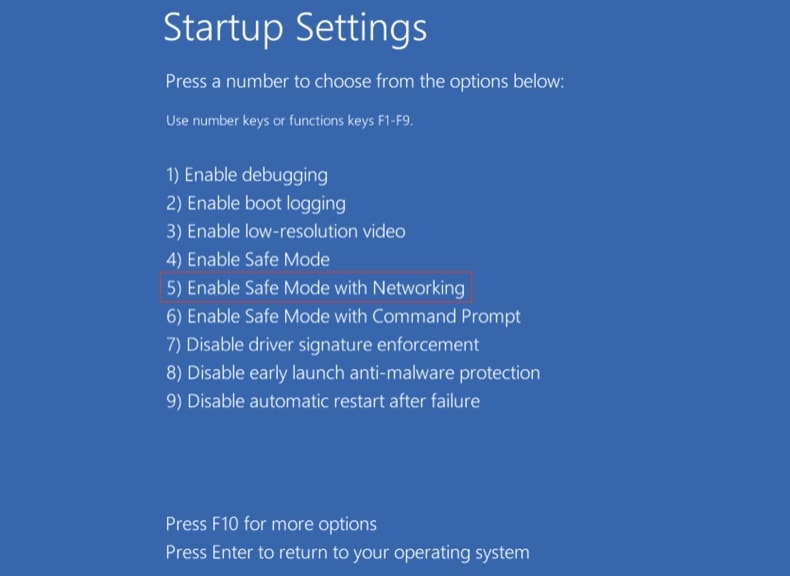
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
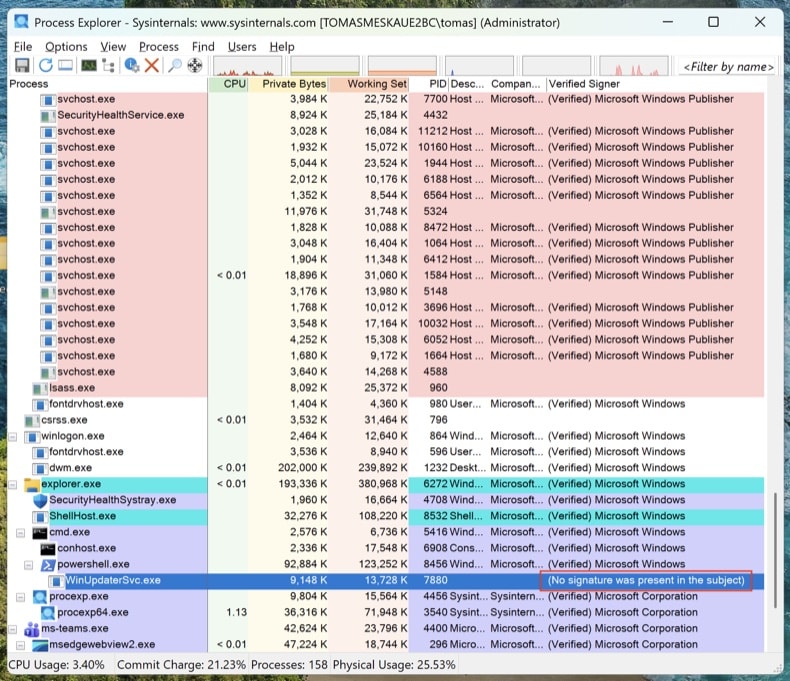
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
Cartographier tous les points de persistance avec Autoruns
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
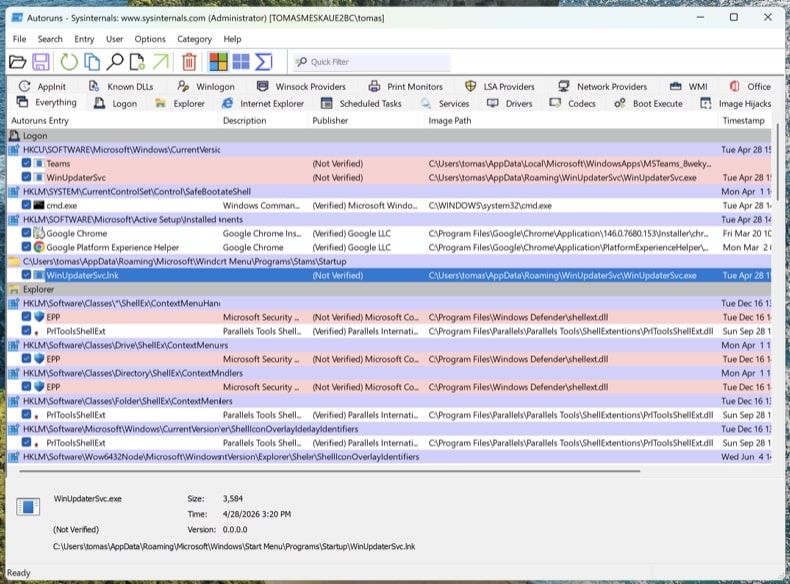
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
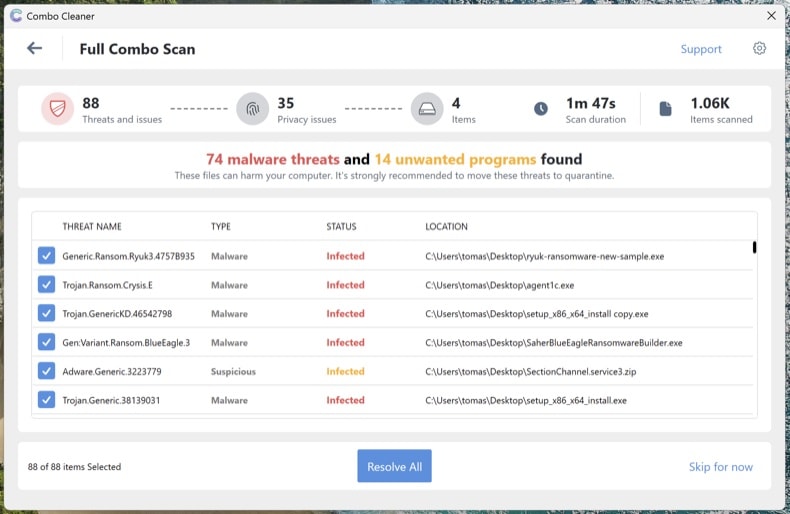
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
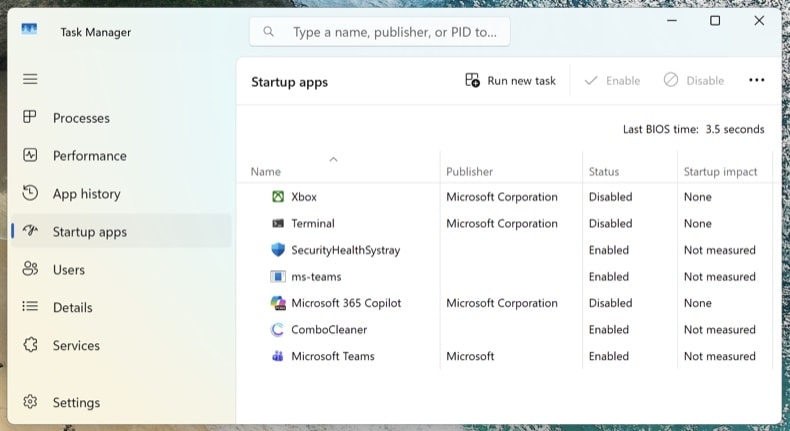
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire aux questions (FAQ)
Mon ordinateur est infecté par le logiciel malveillant CoinLurker. Dois-je formater mon périphérique de stockage pour m'en débarrasser ?
La suppression des logiciels malveillants nécessite rarement un formatage.
Quels sont les principaux problèmes que le logiciel malveillant CoinLurker peut causer ?
Les menaces associées à une infection dépendent des capacités du logiciel malveillant et des objectifs des cybercriminels. CoinLurker est un voleur ciblé qui recherche des données liées aux portefeuilles de crypto-monnaies. Les infections de ce type peuvent entraîner de graves problèmes de confidentialité, des pertes financières et des vols d'identité.
Quel est l'objectif du logiciel malveillant CoinLurker ?
Les logiciels malveillants sont principalement utilisés pour générer des revenus pour les attaquants. Toutefois, les cybercriminels peuvent également utiliser des logiciels malveillants pour se divertir, se livrer à des vendettas personnelles, perturber des processus (par exemple, des sites, des services, etc.), s'engager dans l'hacktivisme et lancer des attaques à motivation politique/géopolitique.
Comment le logiciel malveillant CoinLurker s'est-il infiltré dans mon ordinateur ?
CoinLurker a été diffusé par le biais d'une escroquerie complexe de fausse mise à jour de logiciel. D'autres techniques de distribution sont possibles. En général, les logiciels malveillants se propagent par le biais de téléchargements "drive-by", de courrier indésirable, d'escroqueries en ligne, de sources de téléchargement suspectes (par exemple, les sites web de freeware et de tiers, les réseaux de partage Peer-to-Peer, etc. Certains programmes malveillants peuvent se propager eux-mêmes via les réseaux locaux et les périphériques de stockage amovibles.
Combo Cleaner me protège-t-il des logiciels malveillants ?
Combo Cleaner peut détecter et éliminer pratiquement toutes les infections connues par des logiciels malveillants. N'oubliez pas que les logiciels malveillants sophistiqués se cachent généralement au cœur des systèmes - il est donc primordial d'effectuer une analyse complète du système.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion