
Comment supprimer le maliciel E-Clipper du système d'exploitation
de TroieÉgalement connu sous le nom de: Virus E-Clipper

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de maliciel est E-Clipper ?
E-Clipper est un logiciel malveillant conçu pour rediriger les transferts sortants des portefeuilles de monnaie Fiduciaires et des portefeuilles de crypto-monnaies. Ce maliciel constitue une menace sérieuse pour l'intégrité des portefeuilles susmentionnés. Par conséquent, les infections par E-Clipper peuvent entraîner des pertes financières importantes.
En raison des risques posés par ce programme malveillant, il doit être éliminé des systèmes d'exploitation dès qu'il est détecté.
En savoir plus sur E-Clipper
Le maliciel E-Clipper peut dissimuler sa présence et possède certaines caractéristiques qui assurent sa persistance. Pour être plus précis, ce programme malveillant est léger (la version finale pèse 30 Ko) et ne sollicite donc pas les ressources du système infecté, ce qui permet de dissimuler la présence d'E-Clipper.
E-Clipper se décompresse dans le dossier système de Windows. Il s'exécute également au démarrage de Windows et peut empêcher un redémarrage sans erreur.
Ce logiciel malveillant peut modifier certaines icônes sur l'appareil infecté, cependant, comme mentionné, l'objectif principal d'E-Clipper est de rediriger les transferts des portefeuilles de devises Fiat et des portefeuilles de crypto-monnaie vers ceux qui sont en possession des cybercriminels cachés derrière l'infection.
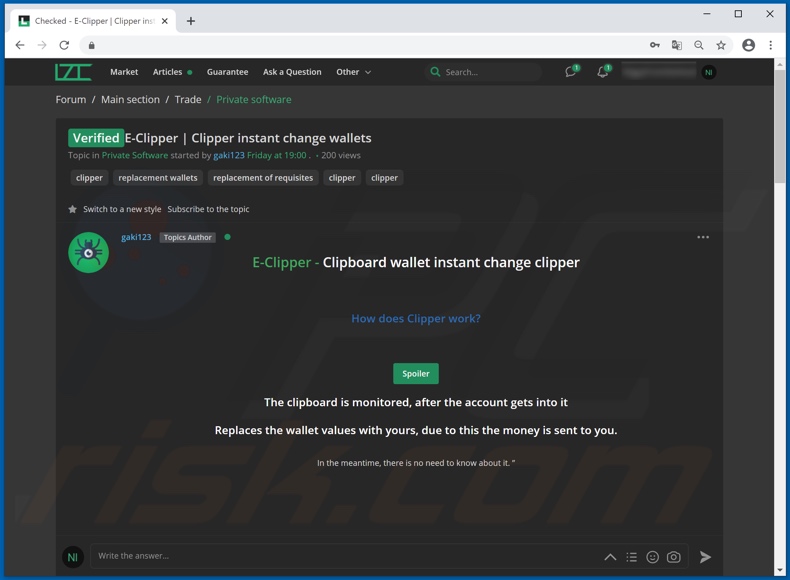
Pour ce faire, ce programme malveillant modifie l'adresse du portefeuille de réception saisie par la victime pour la remplacer par l'adresse du portefeuille des criminels. Selon le matériel promotionnel d'E-Clipper, le processus de remplacement d'adresse est instantané et automatique.
Le maliciel cible les portefeuilles de monnaies fiduciaires suivants : Payeer, Qiwi, Yandex Money et Webmoney (WMZ [conversion de l'unité de titre en USD] et WMR [conversion de l'unité de titre en RUB]). Les crypto-monnaies visées par E-Clipper sont les suivantes : Bitcoin, Bitcoin Gold, Bytecoin, BlackCoin, Dash, DogeCoin, Ethereum, Litecoin, Ripple, Stellar et Zcash.
Si l'on soupçonne ou si l'on sait que E-Clipper (ou un autre maliciel) a déjà infecté le système, utilisez un logiciel antivirus pour le supprimer immédiatement.
| Nom | Virus E-Clipper |
| Type de Menace | Cheval de Troie, virus voleur de mots de passe, maliciel bancaire, logiciel espion (espioniciel). |
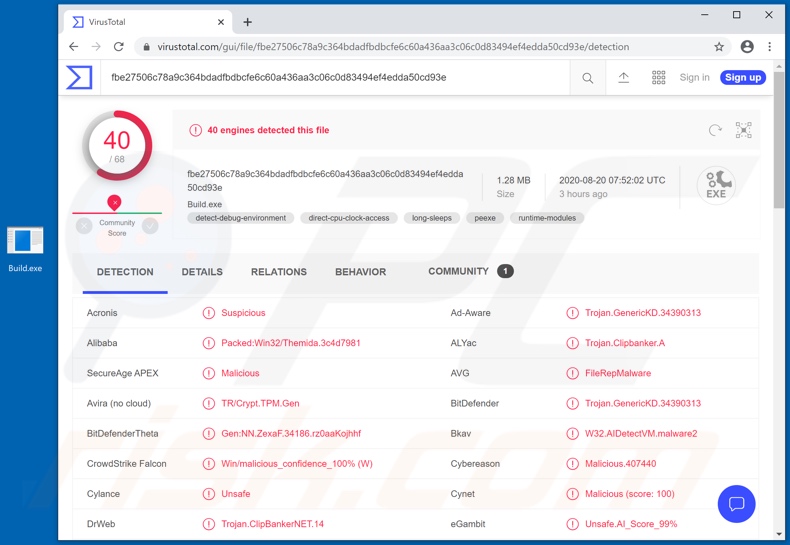
| Noms de Détection | Avast (Win32:Trojan-gen), BitDefender (Trojan.GenericKD.34390313), ESET-NOD32 (Une variante de Win32/Packed.Themida.HAG), Kaspersky (HEUR:Trojan.Win32.Generic), Liste complète (VirusTotal). |
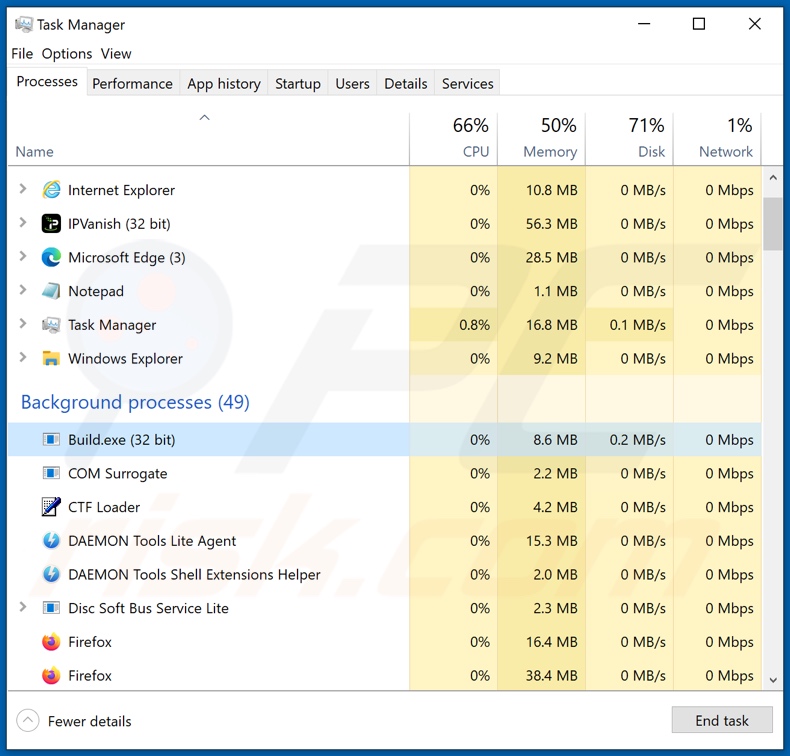
| Nom(s) des Processus Malveillants | Build.exe (le nom du processus peut varier). |
| Symptômes | Les chevaux de Troie sont conçus pour s'infiltrer furtivement dans l'ordinateur de la victime et rester silencieux, de sorte qu'aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Méthodes de Distribution | Pièces jointes de courriels infectés, publicités en ligne malveillantes, ingénierie sociale, "cracks" de logiciels. |
| Dommages | Mots de passe et informations bancaires volés, usurpation d'identité, ajout de l'ordinateur de la victime à un réseau botnet. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les maliciels Clipper en général
BitCoin Clipper, Echelon, Mist, ProstoClipper et Taurus sont des exemples d'autres programmes malveillants qui ciblent les crypto-monnaies et d'autres types de portefeuilles numériques.
Pour être plus précis, les maliciels peuvent également extraire des informations - exfiltrer des fichiers du système infecté, extraire des identifiants de connexion enregistrés (c'est-à-dire des identifiants, des noms d'utilisateur et des mots de passe) à partir de navigateurs et d'autres applications, enregistrer les frappes de touches (keylogging), et ainsi de suite.
Les fonctionnalités courantes des maliciels sont le téléchargement/l'installation de programmes maliciels supplémentaires, l'activation de l'accès et du contrôle à distance de la machine infectée, le chiffrement des données et le verrouillage de l'écran à des fins de rançon, l'utilisation des ressources du système pour miner de la crypto-monnaie, etc.
Quel que soit le mode de fonctionnement des maliciels, l'objectif est identique : générer des revenus pour les cybercriminels qui les utilisent.
Comment E-Clipper s'est-il infiltré dans mon ordinateur ?
Au moment de la recherche, les développeurs d'E-Clipper proposaient le programme malveillant à la vente pour 800 RUB (roubles russes). Par conséquent, le mode de diffusion d'E-Clipper dépend des cybercriminels qui l'utilisent. En général, les maliciels sont principalement distribués par des chevaux de Troie, des campagnes de spam, des outils d'activation illégaux ("cracks"), de fausses mises à jour et des canaux de téléchargement douteux.
Les chevaux de Troie sont des programmes malveillants dotés d'une grande variété de fonctionnalités qui peuvent inclure la capacité de provoquer des infections en chaîne (c'est-à-dire de télécharger/installer d'autres logiciels malveillants). Le terme "campagne de spam" est utilisé pour définir une opération à grande échelle, au cours de laquelle des milliers de courriels trompeurs ou frauduleux sont envoyés.
Ces messages contiennent des fichiers infectieux en pièce jointe et/ou en lien. Les fichiers infectieux peuvent se présenter sous différents formats (archives, exécutables, documents Microsoft Office et PDF, JavaScript, etc.) et lorsqu'ils sont ouverts, le processus/la chaîne d'infection est lancé(e).
Plutôt que d'activer des produits sous licence, des outils d'activation illégaux ("cracking") peuvent télécharger/installer des maliciels. Les fausses mises à jour infectent les systèmes en exploitant les failles des produits obsolètes et/ou en installant simplement des logiciels malveillants plutôt que les mises à jour.
Les sources de téléchargement non fiables, telles que les sites web d'hébergement de fichiers non officiels et gratuits, les réseaux de partage P2P (BitTorrent, eMule, Gnutella, etc.) et d'autres téléchargeurs tiers, peuvent proposer des logiciels maliciels, déguisés en contenu normal ou regroupés avec celui-ci.
Comment éviter l'installation de maliciels
Les courriels suspects ou non pertinents ne doivent pas être ouverts, en particulier ceux qui contiennent des pièces jointes ou des liens, car cela peut entraîner une infection à haut risque. Il est conseillé de télécharger à partir de sources officielles et vérifiées. En outre, tous les produits doivent être mis à jour et activés à l'aide d'outils/fonctions fournis par des développeurs légitimes.
Les outils de mise à jour tiers et les outils d'activation illégaux ("cracks") doivent être évités, car ils prolifèrent souvent des maliciels. Pour garantir l'intégrité de l'appareil et la sécurité de l'utilisateur, il est essentiel d'installer un antivirus/anti-spyware réputé. Ce logiciel doit être tenu à jour, utilisé pour effectuer des analyses régulières du système et pour supprimer les menaces détectées ou potentielles.
Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les maliciels infiltrés.
Processus E-Clipper dans le gestionnaire des tâches ("Build.exe") :
Le maliciel E-Clipper promu en ligne :
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
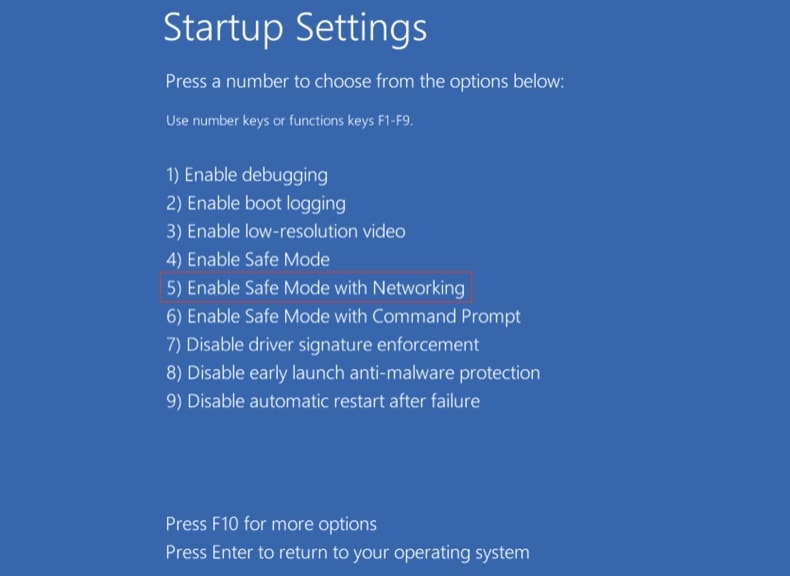
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
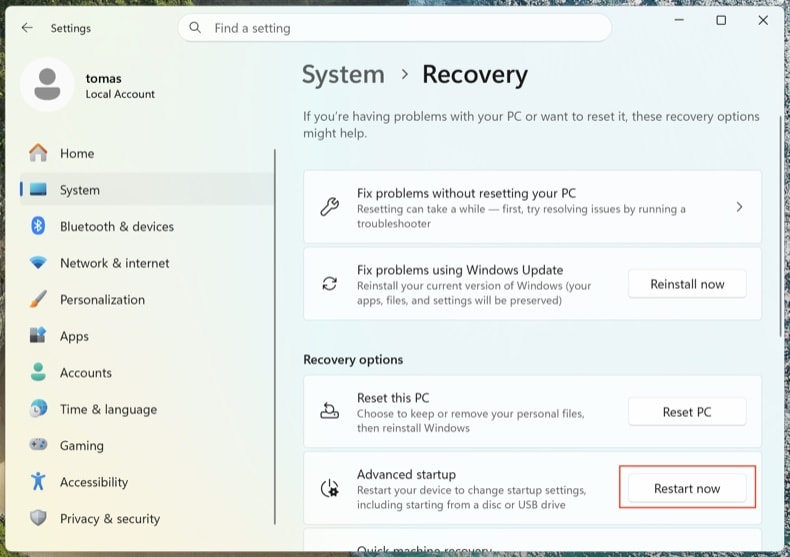
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
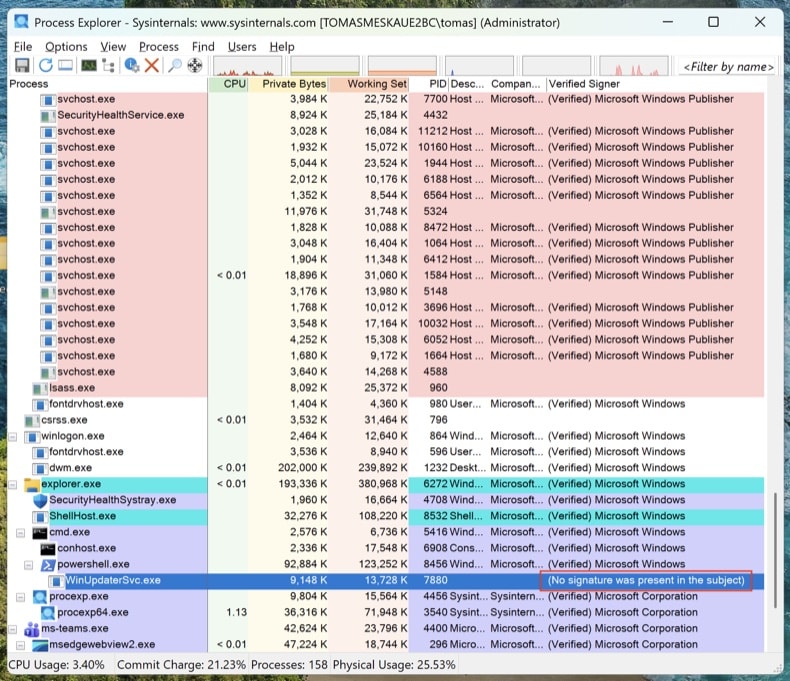
Inspecter les processus en cours avec Process Explorer
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
Cartographier tous les points de persistance avec Autoruns
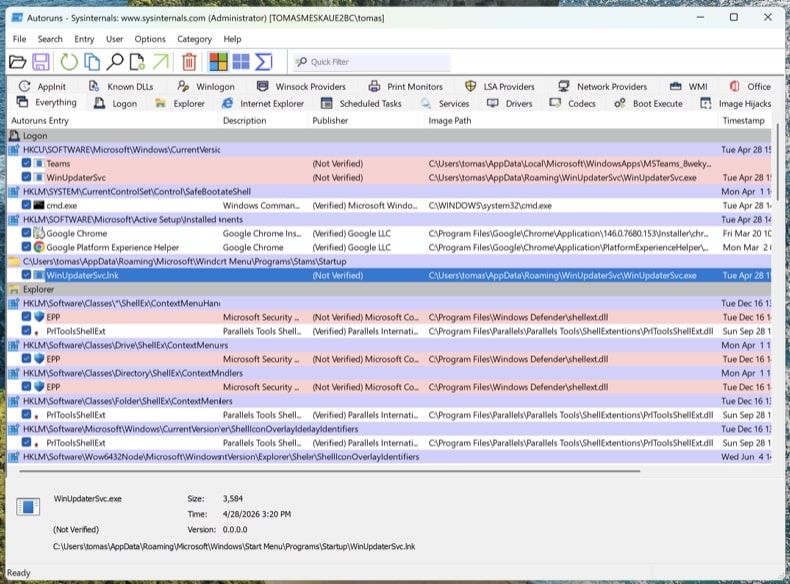
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
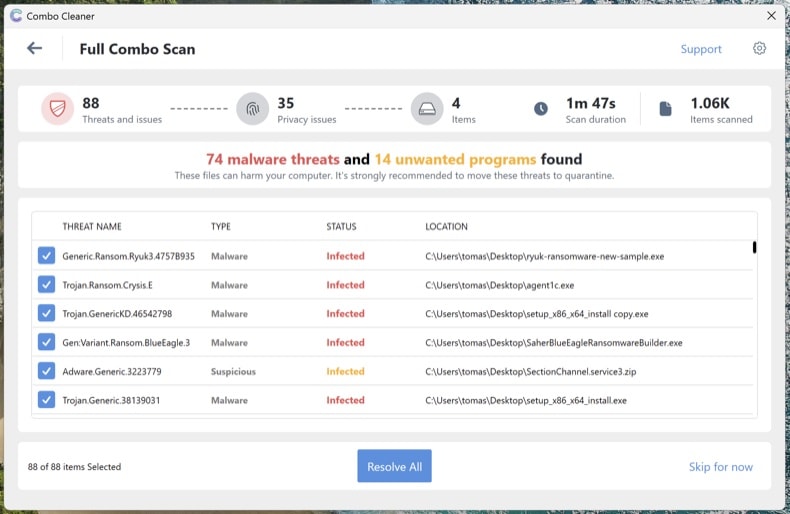
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
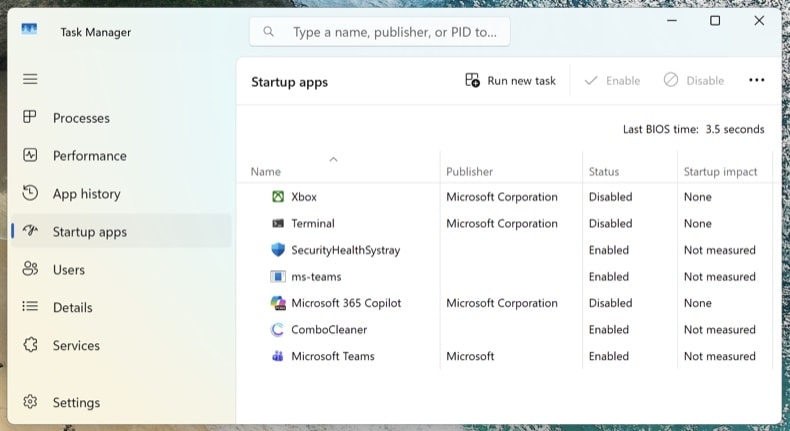
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire Aux Questions (FAQ)
Mon ordinateur est infecté par le maliciel E-Clipper. Dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Non, le maliciel E-Clipper peut être supprimé sans formater le périphérique de stockage. Il peut être éliminé en suivant les étapes décrites dans notre guide de suppression.
Quels sont les principaux problèmes causés par les maliciels ?
Les problèmes les plus courants et les plus importants causés par les maliciels sont la perte de données, le vol d'identité, le ralentissement des performances de l'ordinateur, les infections supplémentaires, la perte d'accès aux comptes personnels et la perte d'argent.
Quel est l'objectif du maliciel E-Clipper ?
L'objectif d'E-Clipper est de remplacer les portefeuilles de crypto-monnaie saisis par les victimes par ceux contrôlés par les attaquants. Les cybercriminels reçoivent des crypto-monnaies après que les utilisateurs les ont transférées sans vérifier l'adresse du portefeuille du destinataire.
Comment un maliciel s'est-il infiltré dans mon ordinateur ?
Les maliciels sont généralement distribués à l'aide de techniques d'hameçonnage et d'autres techniques d'ingénierie sociale (courriels contenant des pièces jointes/liens malveillants, faux messages d'avertissement du système, etc.), de téléchargements "drive-by", de réseaux P2P, de pages non officielles, etc. De plus, les maliciels sont distribués via de faux installateurs de logiciels craqués et de faux responsables de mises à jour.
Combo Cleaner me protège-t-il des maliciels ?
Oui, Combo Cleaner détecte et supprime les maliciels. Il peut détecter presque tous les maliciels connus. Pour supprimer les maliciels haut de gamme des ordinateurs infectés, il est nécessaire d'exécuter une analyse complète du système. En général, les maliciels de ce type se cachent profondément dans le système.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion