
Comment supprimer le cheval de Troie Mekotio du système d'exploitation ?
de TroieÉgalement connu sous le nom de: Maliciel Mekotio

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de maliciel est Mekotio ?
Mekotio est un maliciel, classé comme cheval de Troie bancaire. Ce maliciel cible spécifiquement les informations bancaires. Le cheval de Troie Mekotio constitue une menace importante pour les finances et la vie privée des victimes. Ce programme malveillant met en danger la sécurité de l'appareil et de l'utilisateur et, par conséquent, il est crucial de supprimer les infections de Mekotio immédiatement après leur détection.
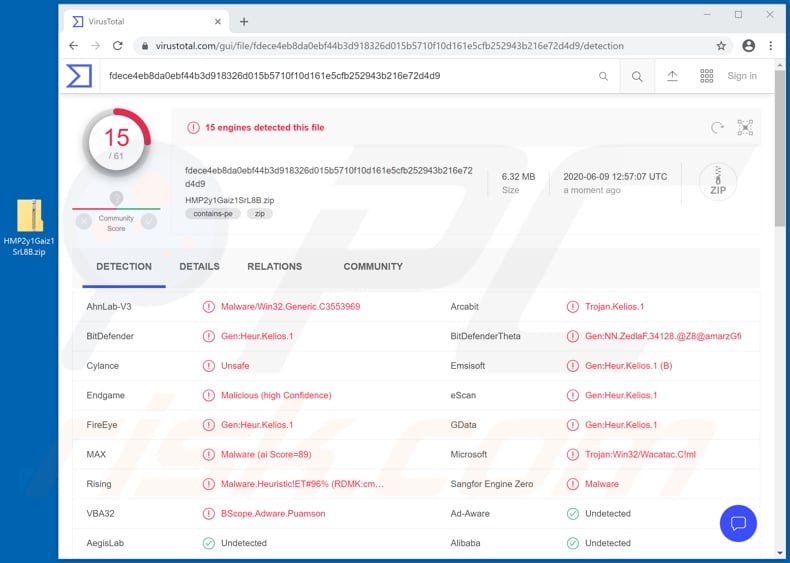
En savoir plus sur le cheval de Troie Mekotio
En règle générale, les chevaux de Troie bancaires ciblent les informations d'identification des comptes bancaires en ligne telles que les identifiants, les login, les mots de passe, etc. Les numéros de compte bancaire, les détails de la carte de crédit et d'autres informations sensibles sont également intéressants. Le seul but des maliciels est de générer des revenus pour les cybercriminels qui les utilisent.
Par conséquent, les données volées sont souvent utilisées à mauvais escient pour effectuer des transactions et des achats en ligne frauduleux, et sont vendues à des tiers ou autrement utilisées à des fins lucratives. Par conséquent, les infections par Mekotio peuvent entraîner des pertes financières importantes, de graves problèmes de confidentialité et même des vols d'identité. Certains chevaux de Troie de ce type ciblent d'autres informations stockées ou accessibles via des appareils infectés.
Des contenus compromettants ou particulièrement vulnérables peuvent être utilisés par des criminels à des fins de chantage. D'autres comptes, qui ne traitent pas directement des informations financières, mais qui sont souvent ciblés, sont les courriels, les réseaux sociaux et les médias sociaux.
Grâce à ces comptes, les cybercriminels peuvent demander des prêts à des contacts/amis et/ou distribuer des maliciels en partageant des fichiers infectieux, le tout sous le couvert du véritable propriétaire. S'il est suspecté ou connu que le cheval de Troie Mekotio (ou un autre maliciel) a déjà infecté le système, utilisez un logiciel antivirus pour l'éliminer sans délai.
| Nom | Maliciel Mekotio |
| Type de menace | Cheval de Troie, virus voleur de mot de passe, maliciel bancaire, logiciel espion. |
| Noms de détection | BitDefender (Gen:Heur.Kelios.1), Emsisoft (Gen:Heur.Kelios.1(B)), Endgame (Malicieux(haute confiance)), Rising (maliciel.Heuristic!ET#96%(RDMK:cmRtazpu5y1wRC6hqQswmBARcaZS)),Liste complète (VirusTotal) |
| Symptômes | Les chevaux de Troie sont conçus pour s'infiltrer furtivement dans l'ordinateur de la victime et rester silencieux. Ainsi, aucun symptôme particulier n'est clairement visible sur une machine infectée. |
| Modes de diffusion | Pièces jointes infectées, publicités en ligne malveillantes, ingénierie sociale, "cracks" de logiciels. |
| Dégâts | Mots de passe et informations bancaires volés, usurpation d'identité, ordinateur de la victime ajouté à un botnet. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les chevaux de Troie en général
Zeus Sphinx, Lucifer, Cinobi et Guildma sont quelques exemples d'autres maliciels bancaires, cependant, les chevaux de Troie peuvent avoir une grande variété de fonctionnalités.
Certains peuvent permettre l'accès et le contrôle à distance de l'appareil infecté, provoquer des infections en chaîne (c'est-à-dire télécharger/installer des maliciels supplémentaires), exfiltrer et/ou extraire des informations, etc. Quel que soit le mode de fonctionnement de ces programmes malveillants, leur objectif est identique : générer des profits pour les cybercriminels cachés derrière.
Comment Mekotio a-t-il infiltré mon ordinateur ?
Le maliciel Mekotio a été observé en train d'être distribué via des campagnes de spam sur le thème du Coronavirus/COVID-19. Le terme "campagne de spam" définit une opération à grande échelle, au cours de laquelle des milliers d'courriels trompeurs/arnaques sont envoyés.
Les messages diffusés par Mekotio sont en espagnol et présentés comme des notifications judiciaires du "Ministerio de Sanidad, Consumo y Bienestar Social" (ministère espagnol de la Santé), concernant une plainte. Les courriels indiquent que plusieurs plaintes concernant le destinataire ont été reçues, en raison de violations présumées de la réglementation en vigueur, qui ont été émises en raison de la pandémie en cours.
Par conséquent, les destinataires peuvent être condamnés à une amende pouvant aller jusqu'à cent euros pour avoir ignoré le port du masque obligatoire. Ces messages contiennent des liens malveillants qui, lorsqu'on clique dessus, déclenchent la chaîne d'infection de Mekotio. En général, les campagnes de spam infectent les systèmes via des fichiers dangereux distribués lors de ces opérations.
Les courriels peuvent contenir des liens vers des sites Web malveillants qui hébergent ce contenu ou téléchargent des liens vers les fichiers. Alternativement, les fichiers peuvent être joints aux messages. Les fichiers malveillants peuvent se présenter sous différents formats (par exemple, archives, exécutables, documents PDF et Microsoft Office, JavaScript, etc.) et lorsqu'ils sont exécutés, lancés ou ouverts d'une manière ou d'une autre, le téléchargement/l'installation du maliciel commence.
Ce maliciel prolifère également via des outils d'activation illégaux ("cracks"), de fausses mises à jour et des canaux de téléchargement non fiables. Plutôt que d'activer des produits sous licence, les outils de "craquage" téléchargent/installent souvent des maliciels.
Les fausses mises à jour provoquent des infections en abusant des défauts de produits obsolètes et/ou simplement en installant des programmes malveillants plutôt que les mises à jour promises. Les maliciels sont souvent téléchargés par inadvertance à partir de sources douteuses telles que des sites Web d'hébergement de fichiers non officiels et gratuits, des réseaux de partage Peer-to-Peer et d'autres téléchargeurs tiers.
Comment éviter l'installation de maliciels
N'ouvrez pas les courriels suspects et/ou non pertinents, en particulier ceux contenant des liens ou des pièces jointes, car cela peut entraîner une infection à haut risque. Tous les téléchargements doivent être effectués à partir de sources officielles et vérifiées. Il est également important d'activer et de mettre à jour les produits avec des outils/fonctions fournis par des développeurs légitimes.
Les outils d'activation ("cracking") illégaux et les mises à jour tierces ne doivent pas être utilisés, car ils sont souvent utilisés pour faire proliférer les maliciels. Pour protéger la sécurité de l'appareil et de l'utilisateur, il est crucial d'avoir un antivirus/anti-logiciel espion de bonne réputation installé et tenu à jour. Utilisez ce logiciel pour des analyses régulières du système et la suppression des menaces détectées/potentielles.
Si vous pensez que votre ordinateur est déjà infecté, nous vous recommandons d'exécuter une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement les maliciels infiltrés.
Capture d'écran de l'courriel trompeur distribuant le cheval de Troie Mekotio :
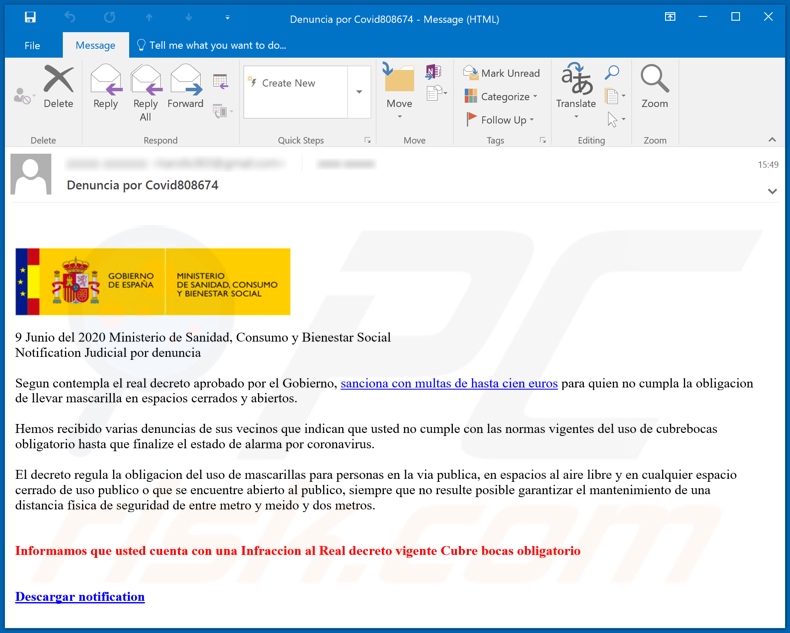
Texte présenté dans ce courriel :
Subject: Denuncia por Covid808674
9 Junio del 2020 Ministerio de Sanidad, Consumo y Bienestar Social
Notification Judicial por denuncia
Segun contempla el real decreto aprobado por el Gobierno, sanciona con multas de hasta cien euros para quien no cumpla la obligacion de llevar mascarilla en espacios cerrados y abiertos.
Hemos recibido varias denuncias de sus vecinos que indican que usted no cumple con las normas vigentes del uso de cubrebocas obligatorio hasta que finalize el estado de alarma por coronavirus.
El decreto regula la obligacion del uso de mascarillas para personas en la via publica, en espacios al aire libre y en cualquier espacio cerrado de uso publico o que se encuentre abierto al publico, siempre que no resulte posible garantizar el mantenimiento de una distancia física de seguridad de entre metro y meido y dos metros.
Informamos que usted cuenta con una Infraccion al Real decreto vigente Cubre bocas obligatorio
Descargar notification
Apparence d'un autre spam utilisé pour propager le cheval de Troie Mekotio :
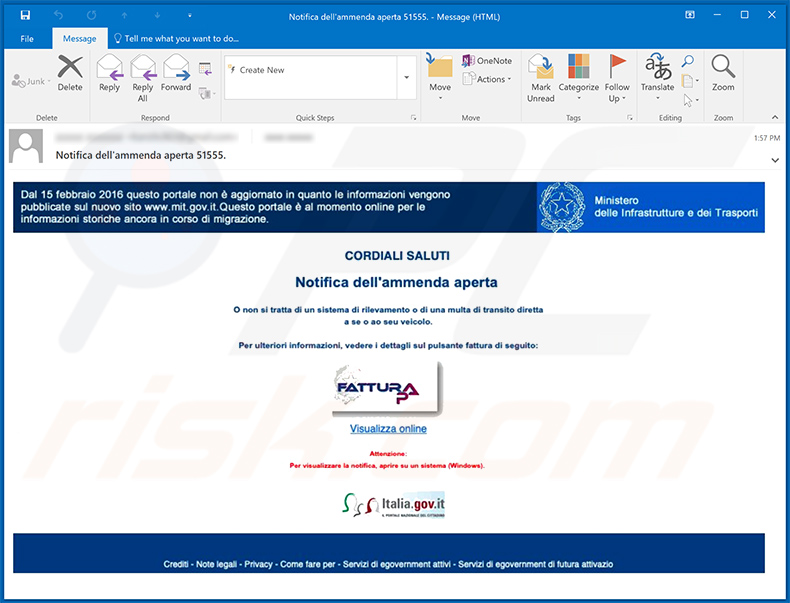
Texte présenté dedans :
Subject: Notifica dell'ammenda aperta 51555.
Dal 15 febbraio 2016 questo portale non è aggiornato in quanto le informazioni vengono pubblicate sul nuovo sito www.mit.gov.it.Questo portale è al momento online per le informazioni storiche ancora in corso di migrazione.
Ministero delle Infrastrutture e dei Trasporti
CORDIALI SALUTI
Notifica dell'ammenda apertaO non si tratta di un sistema di rilevamento o di una multa di transito diretta a se o ao seu veicolo.
Per ulteriori informazioni, vedere i dettagli sul pulsante fattura di segulto
FATTURA P
Visualizza online
Attenzione
Per visualizzare le notifica, aprire su un sistema (Windows).
Italia.gov.it
Mise à jour du 24 août 2020 - La recherche montre qu'il existe plusieurs variantes de Mekotio qui sont développées simultanément. Certaines variantes ont des capacités de porte dérobée et peuvent être utilisées pour voler des Bitcoins en remplaçant l'adresse du portefeuille Bitcoin dans le presse-papiers par une autre utilisée par les cybercriminels.
Certaines variantes peuvent collecter des informations telles que la configuration du pare-feu, des informations sur le système d'exploitation et la liste des solutions antivirus installées. Ils peuvent également prendre des captures d'écran, simuler les actions de la souris et du clavier, redémarrer l'ordinateur, se mettre à jour, voler les mots de passe enregistrés sur les navigateurs Chrome et restreindre l'accès à diverses pages Web liées aux services bancaires.
Un autre exemple de spam utilisé pour propager le cheval de Troie Mekotio :
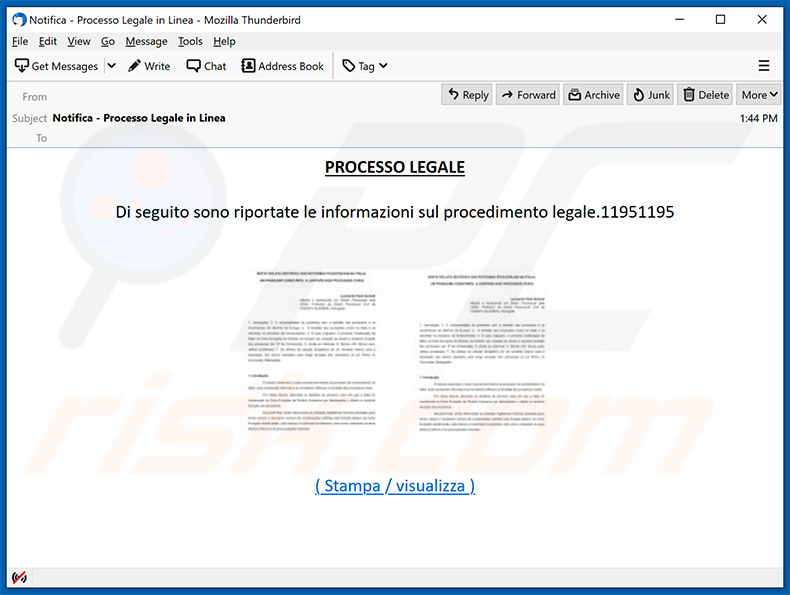
Texte présenté dedans :
Subject: Notifica - Processo Legale in Linea
PROCESSO LEGALE
Di seguito sono riportate le informazioni sul procedimento legale.11951195
( Stampa / visualizza )
Encore un autre exemple de spam diffusant le cheval de Troie Mekotio :
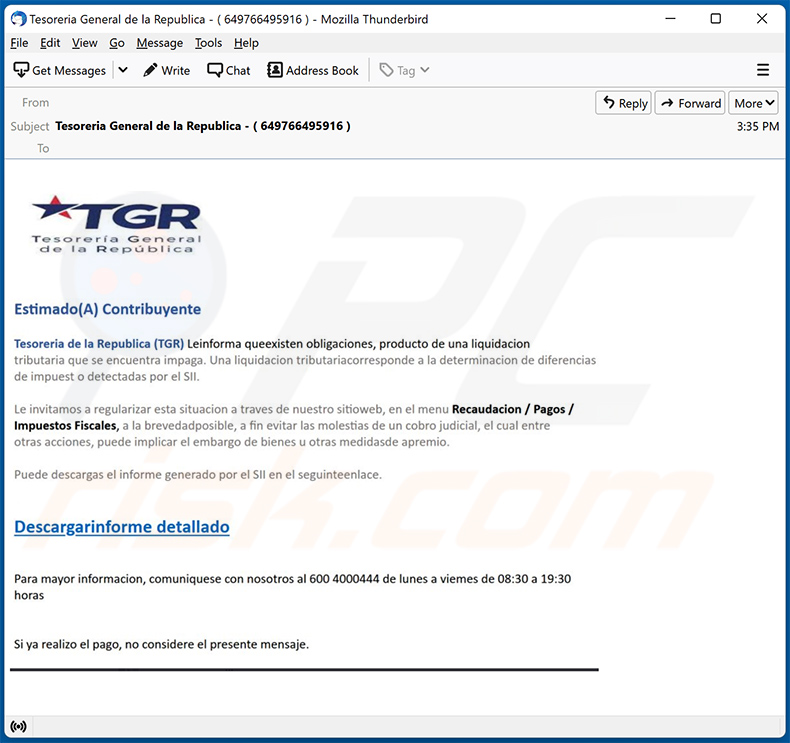
Texte présenté dedans :
Subject: Tesoreria General de la Republica - ( 649766495916 )
TGR
Tesorería General de la RepúblicaEstimado(A) Contribuyente
Tesoreria de la Republica (TGR) Leinforma queenxisten obligaciones, producto de una liquidacion tributaria que se encuentra impaga. Una liquidacion tributariacorresponde a la determinacion de diferencias de impuest o detectadas por el SII.
Le invitamos a regularizar esta situacion a traves de nuestro sitioweb, en el menu Recaudacion / Pagos / Impuestos Fiscales, a la brevedadposible, a fin evitar las molestias de un combro judicial, el cual entre otras acciones, puede implicar el embargo de bienes u otras medidasde apremio.
Puede descargas el informe generado por el SII en el seguinteenlace.
Descargarinforme detallado
Para mayor informacion, comuniquese con nosotros al 600 4000444 de lunes a viemes de 08:30 a 19:30 horas
Si ya realizo el pago, no considere el presente mensaje.
Encore un autre spam diffusant le cheval de Troie Mekotio :
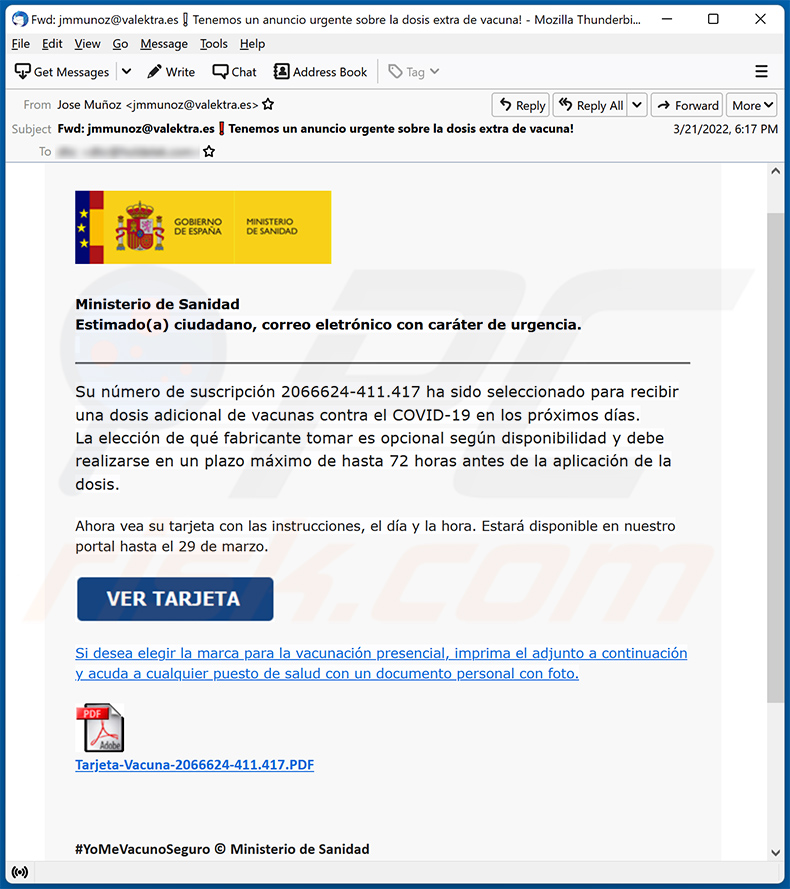
Texte présenté dedans :
Subject: Tenemos un anuncio urgente sobre la dosis extra de vacuna!
Ministerio de Sanidad
Estimado(a) ciudadano, correo eletrónico con caráter de urgencia.
Su número de suscripción 2066624-411.417 ha sido seleccionado para recibir una dosis adicional de vacunas contra el COVID-19 en los próximos días.
La elección de qué fabricante tomar es opcional según disponibilidad y debe realizarse en un plazo máximo de hasta 72 horas antes de la aplicación de la dosis.Ahora vea su tarjeta con las instrucciones, el día y la hora. Estará disponible en nuestro portal hasta el 29 de marzo.
Si desea elegir la marca para la vacunación presencial, imprima el adjunto a continuación y acuda a cualquier puesto de salud con un documento personal con foto.
Tarjeta-Vacuna-2066624-411.417.#YoMeVacunoSeguro © Ministerio de Sanidad
Comment supprimer manuellement un malware ?
La plupart des infections par trojan peuvent être supprimées en lançant une analyse complète du système avec Combo Cleaner. La procédure manuelle complète ci-dessous s'adresse aux cas où la suppression automatique a échoué, où vous souhaitez vérifier qu'une analyse n'a rien laissé passer, ou lorsque la menace dispose de plusieurs points de persistance.
Se déconnecter du réseau
Débranchez votre câble Ethernet et désactivez le Wi-Fi. Sur un ordinateur portable, la touche du mode avion est la solution la plus rapide.
De nombreux trojans exfiltrent des données - mots de passe enregistrés dans le navigateur, sessions bancaires, captures d'écran - et acceptent des commandes à distance. Couper le réseau stoppe immédiatement les deux. Restez déconnecté jusqu'à la phase 4.
Démarrer en mode sans échec avec prise en charge réseau
Le mode sans échec charge un ensemble minimal de pilotes et empêche la plupart des malwares de se lancer automatiquement. L'option « avec prise en charge réseau » vous permet de télécharger des outils - ne réactivez le Wi-Fi qu'une fois le démarrage terminé.
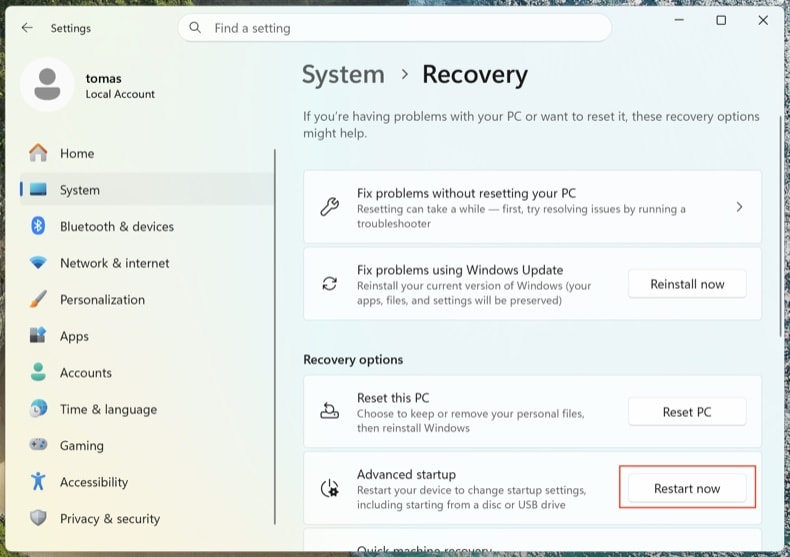
Ouvrez . Cliquez sur Redémarrer maintenant à côté de Démarrage avancé.
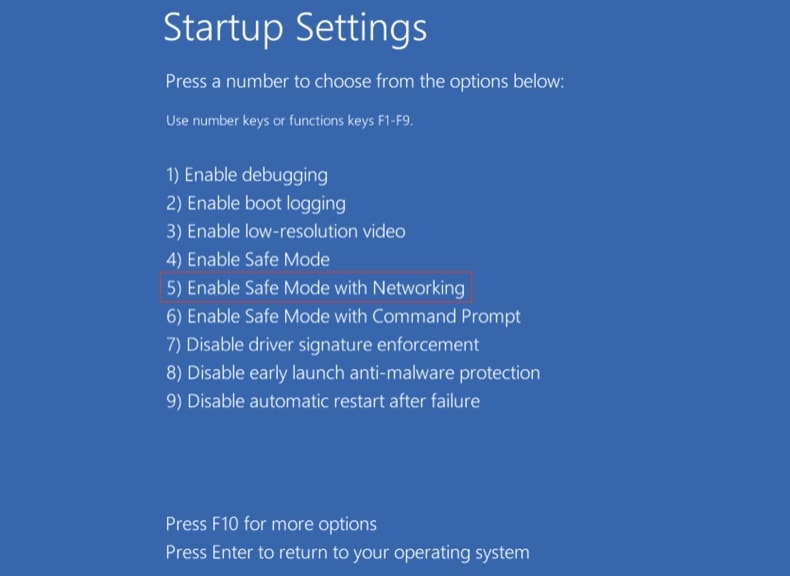
Votre ordinateur redémarre sur le menu « Choisir une option ». Cliquez sur . Après le second redémarrage, appuyez sur 5 ou F5.
Cliquez sur le logo Windows, maintenez la touche Maj enfoncée, cliquez sur l'icône Marche/Arrêt et choisissez Redémarrer. Sur l'écran « Choisir une option », cliquez sur . Appuyez sur F5.
Windows 8
Accédez à l'écran d'accueil, tapez avancé, puis sélectionnez Paramètres → Options de démarrage avancées → Redémarrer maintenant → Dépannage → Options avancées → Paramètres de démarrage → Redémarrer → F5.
Remarque : Windows 8 n'est plus pris en charge depuis janvier 2023 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Windows 7
Cliquez sur Démarrer → Arrêter → Redémarrer → OK. Pendant le démarrage du système, appuyez plusieurs fois sur F8 jusqu'à ce que le menu Options de démarrage avancées de Windows s'affiche, puis choisissez Mode sans échec avec prise en charge réseau.
Remarque : Windows 7 n'est plus pris en charge depuis janvier 2020 - continuer à l'utiliser vous expose à un risque de réinfection bien plus élevé.
Inspecter les processus en cours avec Process Explorer
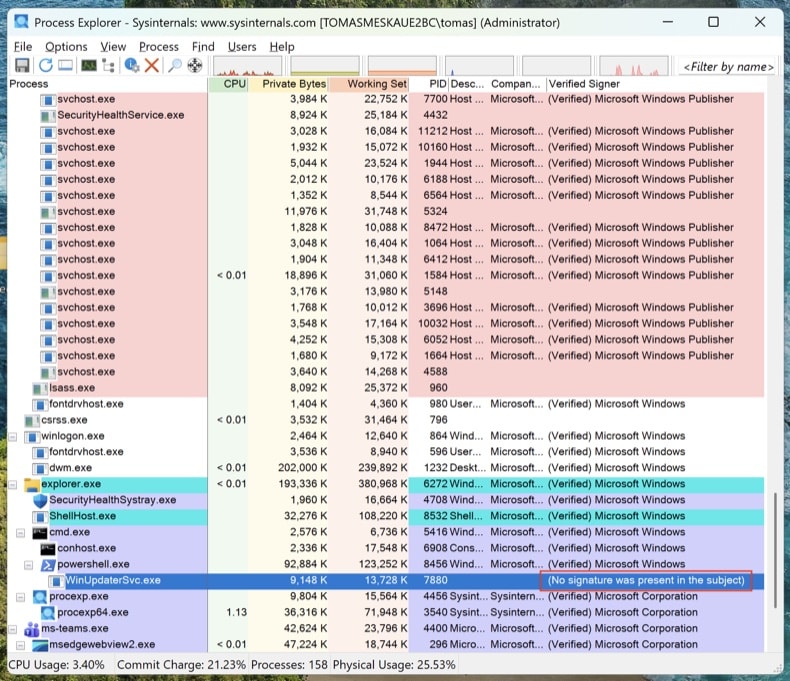
Téléchargez Process Explorer depuis Microsoft Sysinternals. Exécutez-le en tant qu'administrateur. Cliquez sur et sur .
Triez par « Verified Signer ». Tout processus non signé exécuté depuis %AppData%, %LocalAppData%, %Temp% ou %ProgramData% est suspect. Faites un clic droit → Properties pour afficher le chemin complet de l'image. Faites un clic droit → « Search Online » pour rechercher les noms de processus inconnus.
Le Gestionnaire des tâches masque les chemins complets des fichiers, n'affiche pas les signatures numériques et regroupe les processus d'une manière qui permet facilement à un malware de passer inaperçu. Process Explorer est l'outil qu'utilisent les ingénieurs de Microsoft eux-mêmes.
Cartographier tous les points de persistance avec Autoruns
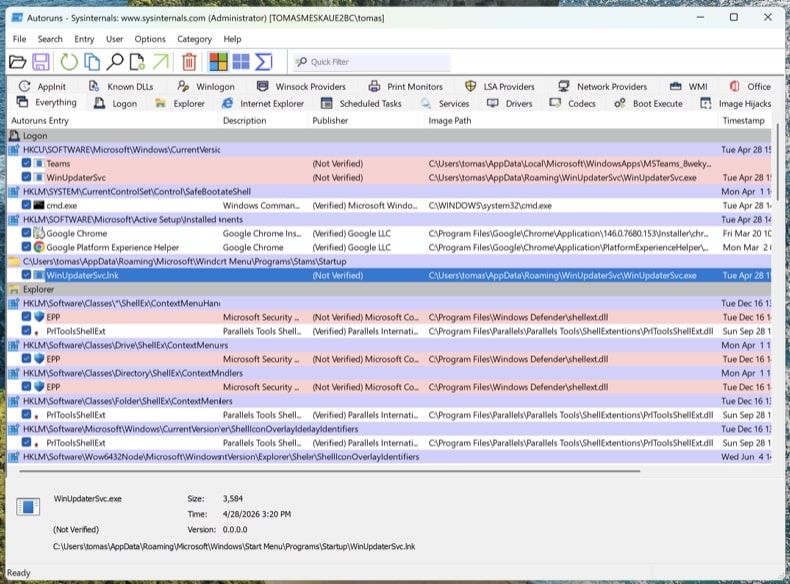
Téléchargez Autoruns. Faites un clic droit sur Autoruns.exe et choisissez Exécuter en tant qu'administrateur - sans élévation des privilèges, Autoruns ne peut pas inspecter les ruches de registre protégées.
Dans le menu, activez et , puis cliquez sur Refresh.
Les trojans modernes ne se limitent pas au démarrage. Parcourez les onglets suivants et recherchez les entrées non signées ou inconnues :
- Logon - les clés Run/RunOnce classiques
- Scheduled Tasks - une cachette fréquente, notamment les tâches qui exécutent PowerShell, MSHTA ou rundll32
- Services - les services non signés situés dans des dossiers autres que ceux de Microsoft
- WMI - les abonnements aux événements constituent un mécanisme de persistance discret (MITRE T1546.003)
- Image Hijacks - détournement de la valeur « Debugger » des options d'exécution des fichiers image (Image File Execution Options)
- AppInit - DLL chargées dans chaque processus doté d'une interface graphique
- Browser plug-ins - modules complémentaires non signés dans tous les navigateurs installés
Faites un clic droit sur une entrée suspecte → « Jump to Image » pour afficher le fichier réel. Un clic droit → « Search Online » ouvre VirusTotal pour le hachage du fichier. Ne supprimez rien pour l'instant - notez simplement les chemins des fichiers et les noms des entrées. Nous les supprimerons après les analyses.
Vérifier le fichier hosts et les paramètres DNS
Les trojans redirigent souvent les domaines de banques, d'antivirus et de mises à jour vers des serveurs contrôlés par l'attaquant, en modifiant le fichier hosts ou les paramètres DNS.
Fichier hosts : Ouvrez le Bloc-notes en tant qu'administrateur, puis ouvrez C:\Windows\System32\drivers\etc\hosts. Les entrées légitimes sont commentées avec #. Toute correspondance IP-domaine non commentée est suspecte - en particulier les redirections pour microsoft.com, windowsupdate ou votre banque.
Paramètres DNS : Ouvrez l'Invite de commandes en tant qu'administrateur et exécutez ipconfig /all. Vérifiez que vos serveurs DNS pointent vers votre FAI, votre routeur ou un résolveur public connu (Cloudflare 1.1.1.1, Google 8.8.8.8). Ouvrez ensuite et vérifiez que ni les paramètres DNS ni les paramètres DNS sur HTTPS (DoH) n'ont été détournés.
Un PC nettoyé dont le DNS est détourné reste un PC compromis. Vous croirez être sur chase.com alors que vous serez sur le clone de l'attaquant.
Aucun antivirus ne détecte tout à lui seul. L'ordre ci-dessous est volontaire : l'analyse hors ligne d'abord (elle détecte les rootkits avant le chargement complet de Windows), puis les outils d'analyse à la demande sur le système en cours d'exécution, et enfin le nettoyage manuel de tout ce qui leur a échappé.
Exécuter Microsoft Defender Offline
Redémarrez Windows en mode normal. Ouvrez . Sélectionnez Antivirus Microsoft Defender (analyse hors ligne) et cliquez sur Analyser maintenant. Votre ordinateur redémarre dans un environnement allégé et effectue l'analyse avant le chargement complet du système d'exploitation.
Les rootkits et les bootkits se cachent de tout outil d'analyse exécuté dans la session Windows déjà infectée. Une analyse hors ligne avant le démarrage examine le disque avant que le malware ne puisse se dissimuler.
Certifié VB100. Combine en une seule passe la protection anti-trojan, l'analyse du registre et des mécanismes de persistance, ainsi que la protection anti-spyware. Un essai gratuit de 7 jours est disponible.
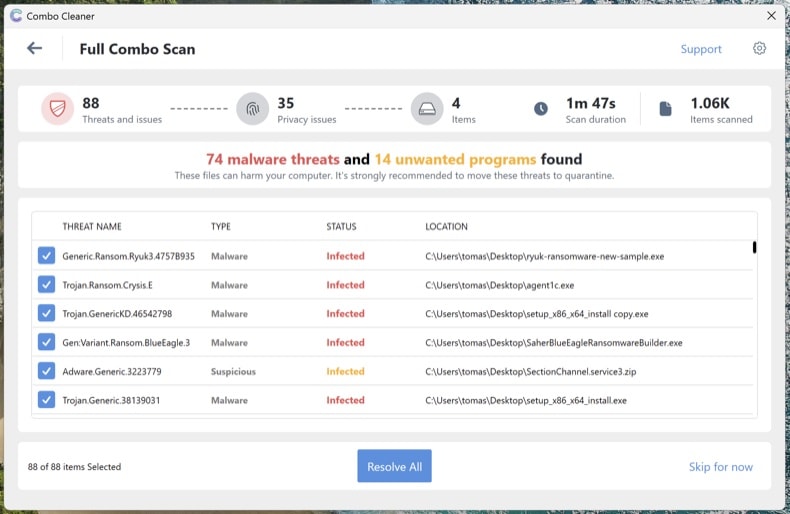
Télécharger Combo CleanerLancer une analyse complète du système avec Combo Cleaner
Installez Combo Cleaner et lancez une analyse complète du système (et non l'analyse rapide). Laissez-la se terminer complètement, examinez les menaces détectées et appliquez les actions recommandées. Combo Cleaner met en quarantaine les trojans connus et supprime leurs mécanismes de persistance dans le registre.
Exécuter Microsoft Safety Scanner pour obtenir un second avis
Téléchargez Microsoft Safety Scanner (MSERT.exe), l'outil à la demande gratuit de Microsoft. Le binaire expire tous les 10 jours : chaque téléchargement contient donc les signatures les plus récentes. Lancez une analyse complète après Combo Cleaner pour détecter tout ce qu'un seul moteur pourrait manquer.
Des moteurs d'analyse différents détectent des menaces différentes. Exécuter une analyse Microsoft supplémentaire après Combo Cleaner est, de loin, l'étape de vérification la plus sous-utilisée dans la suppression des malwares.
Supprimer manuellement tout ce qui figure encore dans Autoruns
Rouvrez Autoruns. Tout élément repéré à l'étape 4 et toujours présent n'a pas été détecté par les analyses automatiques. Pour chaque entrée suspecte restante : clic droit → Delete dans Autoruns (cela supprime l'enregistrement de persistance), puis accédez au chemin du fichier et supprimez le fichier lui-même. Videz la Corbeille.
Certains fichiers malveillants réapparaissent après leur suppression, car un autre élément du système les recrée. Si vous supprimez un fichier et qu'il revient en quelques minutes, il reste un point de persistance qu'Autoruns n'a pas affiché - généralement un service ou une tâche planifiée qui s'exécute sous le compte SYSTEM. Relancez les analyses des étapes 6 à 8 ou passez à une installation propre (voir la fin du guide).
Réinitialiser les navigateurs et supprimer les autorisations de notification
Les trojans et les adwares détournent fréquemment les navigateurs : ils modifient le moteur de recherche par défaut, installent des extensions malveillantes ou s'accordent des autorisations de notification pour continuer à afficher des pop-ups frauduleuses, même après la disparition du malware.
- Chrome : accédez à
chrome://settings/resetet cliquez sur « Restaurer les paramètres par défaut ». Accédez ensuite àchrome://settings/content/notificationset supprimez tous les sites inconnus. - Edge : accédez à
edge://settings/reset. Vérifiez ensuiteedge://settings/content/notifications. - Firefox : ouvrez
about:supportet cliquez sur Réparer Firefox (Firefox parle de « Réparer » et non de « Réinitialiser »). Vérifiez ensuite Paramètres → Vie privée et sécurité → Permissions → Notifications.
Passez en revue les extensions installées dans chaque navigateur et supprimez tout ce que vous ne reconnaissez pas, en particulier les extensions que vous n'avez pas installées vous-même.
Réactiver Defender et la protection contre les falsifications, puis tout mettre à jour
De nombreux trojans désactivent les logiciels de sécurité. Ouvrez et vérifiez que la Protection en temps réel, la Protection fournie par le cloud et la Protection contre les falsifications sont toutes activées. La protection contre les falsifications empêche les malwares de désactiver Defender à votre insu.
Lancez ensuite Windows Update () et mettez à jour vos navigateurs et vos applications. Le vecteur d'infection qui a permis au trojan de s'introduire implique généralement des logiciels obsolètes.
Changer vos mots de passe depuis un appareil sain
Si le trojan était un info-stealer (Lumma, RedLine, Vidar et d'autres similaires sont extrêmement répandus), partez du principe que tous les mots de passe enregistrés dans votre navigateur sont compromis. Changez-les depuis un autre appareil dont vous êtes sûr qu'il est sain - votre téléphone convient s'il n'est pas infecté.
Ordre recommandé :
- Adresse e-mail principale en premier - c'est le point central de récupération de tous vos autres comptes
- Comptes bancaires et financiers
- Mot de passe principal du gestionnaire de mots de passe (si vous en utilisez un)
- Réseaux sociaux, sites marchands et autres comptes
Lorsque c'est possible, activez une authentification multifacteur résistante au phishing (clés d'accès / clés matérielles FIDO2 / applications d'authentification) - la MFA par SMS peut être contournée par des attaquants expérimentés.
Vérifier le nettoyage et surveiller pendant 7 jours
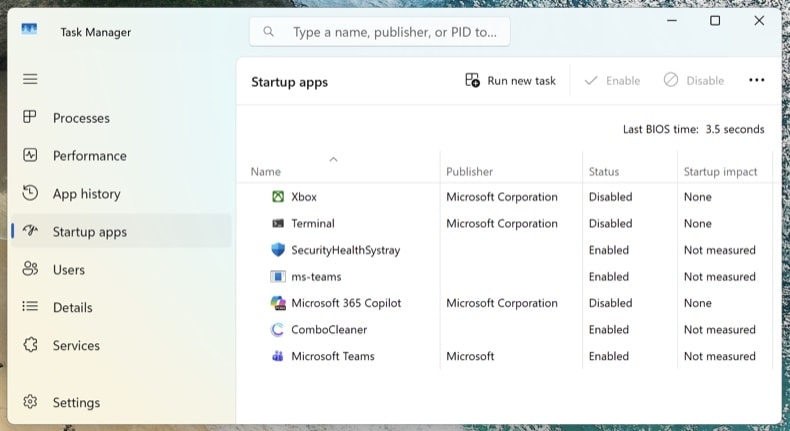
Reconnectez-vous au réseau et lancez une dernière analyse complète avec Combo Cleaner. Ouvrez le Gestionnaire des tâches (Ctrl + Maj + Échap) et passez à l'onglet Applications de démarrage - vérifiez que rien de suspect n'est réapparu.
Au cours des 7 jours suivants, surveillez la réapparition des symptômes : utilisation anormalement élevée du processeur, retour de processus inconnus, redirections du navigateur ou pop-ups. Si quelque chose revient, c'est qu'un point de persistance vous a échappé et que la procédure doit être répétée - ou que la compromission est plus profonde et nécessite une installation propre.
Quand privilégier une installation propre de Windows
La suppression manuelle n'est pas toujours la bonne solution. Réinstaller Windows de zéro est le seul moyen d'être certain à 100 % lorsque :
- Le malware réapparaît après chaque tentative de suppression
- Un bootkit ou un rootkit UEFI a été détecté (cette catégorie de menace se situe sous le système d'exploitation et survit à une réinstallation normale de Windows)
- Un trojan de vol d'identifiants s'est avéré s'exécuter avec des privilèges d'administrateur (Lumma, RedLine, Vidar) - le système contient probablement plusieurs charges utiles inconnues
- Le PC sert aux opérations bancaires en ligne, à la messagerie professionnelle ou à toute activité où le moindre doute n'est pas acceptable
Une installation propre prend 30 à 60 minutes : réinstallez Windows 11 via . Sauvegardez d'abord vos documents sur un support de stockage externe, analysez la sauvegarde avec Combo Cleaner avant de la restaurer, et réinstallez les applications à partir de zéro - ne les restaurez jamais depuis une sauvegarde du système infecté.
Important : La suppression manuelle exige des compétences informatiques avancées. Si vous ne savez pas distinguer avec certitude les fichiers système des fichiers malveillants, lancez une analyse automatique avec Combo Cleaner et Windows Defender et arrêtez-vous là - cette méthode élimine la grande majorité des trojans grand public sans risquer d'endommager Windows en supprimant le mauvais fichier.
Foire Aux Questions (FAQ)
Mon ordinateur est infecté par le maliciel Mekotio, dois-je formater mon périphérique de stockage pour m'en débarrasser ?
Ce maliciel peut être supprimé en suivant les étapes fournies dans le guide de suppression ci-dessus. Il n'est pas nécessaire de formater le périphérique de stockage pour éliminer Mekotio.
Quels sont les principaux problèmes que les maliciels peuvent causer ?
Cela dépend du type de maliciel. La présence de maliciels peut entraîner une usurpation d'identité, des pertes financières, une baisse des performances de l'ordinateur, le piratage de comptes personnels, le cryptage des données, etc.
A quoi sert un maliciel ?
Ce maliciel cible les informations bancaires. Il peut être utilisé pour voler des informations d'identification de compte bancaire en ligne telles que des noms d'utilisateur, des identifiants, des mots de passe, etc.
Comment un maliciel s'est-il infiltré dans mon ordinateur ?
Les ordinateurs sont infectés après l'ouverture de fichiers malveillants. Dans certains cas, il ne suffit pas d'ouvrir un fichier pour provoquer des infections informatiques (par exemple, des documents malveillants nécessitent l'activation de macro-commandes). Il est connu que Mekotio est distribué via des pièces jointes malveillantes. Les cybercriminels utilisent également des pages de téléchargement de logiciels piratés et d'autres sources non fiables pour télécharger des logiciels/fichiers, de fausses mises à jour et des méthodes similaires pour inciter les utilisateurs à exécuter des maliciels.
Combo Cleaner me protégera-t-il des maliciels ?
Oui, Combo Cleaner peut détecter et éliminer presque toutes les infections de maliciels connues. Il est important de savoir que les maliciels haut de gamme peuvent se cacher profondément dans le système. Pour cette raison, les ordinateurs infectés par des maliciels de ce type doivent être entièrement analysés (à l'aide d'une option d'analyse complète).
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion