
Quel type d'arnaque par e-mail est « Employee Accounts Scheduled For Deletion »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Employee Accounts Scheduled For Deletion arnaque par hameçonnage

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « Employee Accounts Scheduled For Deletion » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque de phishing. Le message usurpe l'identité d'une équipe d'assistance informatique et affirme faussement que le compte de messagerie du destinataire a été programmé pour une suppression définitive. Son objectif est d'inciter les utilisateurs à saisir leurs identifiants de connexion à leur messagerie sur un site Web frauduleux.
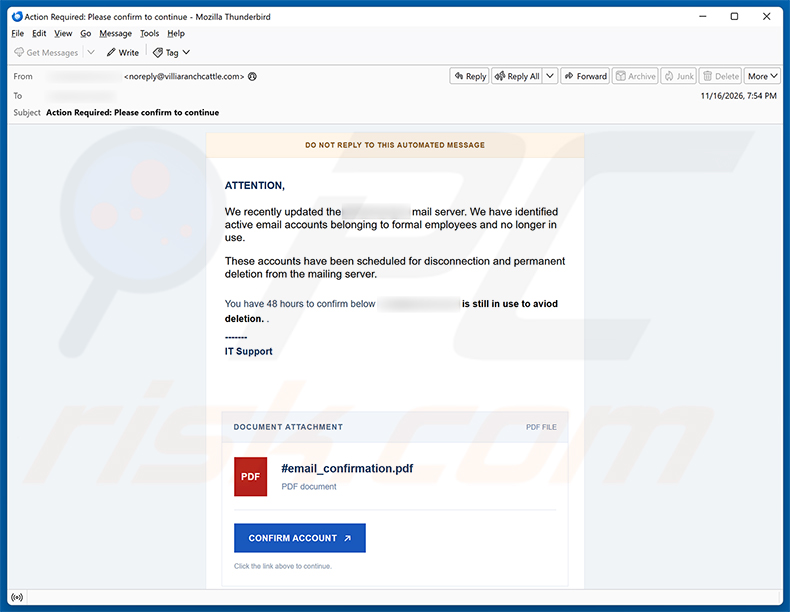
« Employee Accounts Scheduled For Deletion » arnaque par e-mail - aperçu
Cet e-mail se fait passer pour un avis émanant d'un service d'assistance informatique. Il affirme que le serveur de messagerie du destinataire a récemment été mis à jour et que les comptes liés à d'anciens employés ont été signalés pour suppression. Les destinataires sont avertis qu'ils ne disposent que de 48 heures pour confirmer que leur compte est toujours actif, faute de quoi il sera définitivement supprimé.
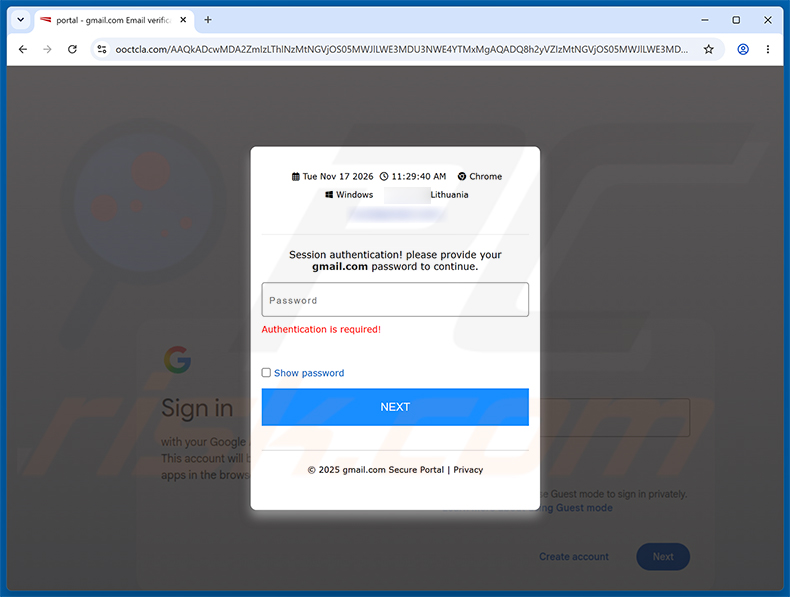
Le message comprend une fausse section « pièce jointe » conçue pour ressembler à un fichier PDF, accompagnée d'un bouton « CONFIRM ACCOUNT ». Cliquer dessus mène à un site web de phishing hébergé à l'adresse ooctcla[.]com, conçu pour imiter la page de connexion d'un fournisseur de messagerie légitime.
Lorsque nous avons examiné le site, il affichait une fausse page aux couleurs de Gmail demandant un mot de passe. La page semble adapter son apparence au fournisseur de messagerie du destinataire. Un utilisateur disposant d'une adresse Yahoo pourrait ainsi voir une page de connexion aux couleurs de Yahoo, et il en va de même pour les autres services.
Il convient de noter que le site affiche également la date, l'heure, le navigateur, le système d'exploitation et la localisation approximative du visiteur. Ce détail est probablement présenté pour donner à la page un air plus officiel et pousser les visiteurs à fournir rapidement leurs identifiants.
Les identifiants saisis sur le site sont directement transmis aux escrocs. En prenant le contrôle d'un compte de messagerie, les cybercriminels peuvent réinitialiser les mots de passe des services associés, intercepter des messages privés et utiliser le compte pour envoyer des e-mails frauduleux aux contacts de la victime.
Aucun service informatique ou fournisseur de messagerie légitime ne demande aux utilisateurs de vérifier leur compte via un site web externe inconnu. Cet e-mail n'a aucun lien avec une véritable organisation ou un véritable fournisseur de services.
| Nom | Employee Accounts Scheduled For Deletion arnaque par hameçonnage |
| Type De Menace | Phishing, Arnaque, Ingénierie sociale, Fraude |
| Fausse Affirmation | Le compte de messagerie du destinataire a été programmé pour être déconnecté et définitivement supprimé du serveur de messagerie |
| Déguisement | Avis du support informatique concernant la maintenance du compte de messagerie |
| Domaine Associé | ooctcla[.]com |
| Statut De La Menace (Site De Phishing) | PCrisk Résultats de l'analyseur de sites web |
| Symptômes | Achats en ligne non autorisés, modification des mots de passe des comptes en ligne, usurpation d'identité, accès illégal à l'ordinateur. |
| Méthodes De Distribution | E-mails trompeurs, publicités pop-up malveillantes en ligne, techniques d'empoisonnement des moteurs de recherche, domaines mal orthographiés. |
| Dommages | Perte d'informations privées sensibles, perte financière, usurpation d'identité. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Les e-mails frauduleux similaires en général
L'e-mail « Employee Accounts Scheduled For Deletion » est une arnaque de phishing visant à dérober des identifiants, déguisée en notification du support informatique. Il cherche à voler les mots de passe de messagerie en dirigeant les destinataires vers une fausse page de connexion hébergée à l'adresse ooctcla[.]com. Il convient également de noter que des campagnes similaires sont parfois utilisées pour distribuer des malwares plutôt que pour simplement collecter des identifiants.
D'autres exemples d'arnaques par e-mail que nous avons analysées sont cPanel - SSL Certificate Expired, Webmail Account Termination Request et New Sign-In To Your Roundcube Account.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les cybercriminels diffusent couramment des malwares en joignant des fichiers malveillants aux e-mails ou en y intégrant des liens qui téléchargent des logiciels nuisibles. Ces fichiers peuvent prendre de nombreuses formes, notamment des programmes exécutables, des documents Microsoft Office, des archives, des PDF et des fichiers de script. L'ouverture d'un fichier infecté, ou l'activation de fonctionnalités telles que les commandes macro malveillantes, est généralement ce qui déclenche l'infection.
Les e-mails peuvent également contenir des liens vers des sites web compromis ou malveillants. Certains de ces sites déclenchent des téléchargements automatiques, tandis que d'autres invitent l'utilisateur à télécharger et exécuter manuellement un programme. Dans la plupart des cas, une forme d'interaction de l'utilisateur est nécessaire pour que le malware puisse s'installer sur l'appareil.
Comment éviter l'installation de malwares ?
Méfiez-vous des e-mails inattendus, en particulier ceux qui vous incitent à agir immédiatement. Évitez d'ouvrir les pièces jointes ou de cliquer sur les liens contenus dans les messages d'expéditeurs inconnus ou inattendus. En cas de doute, vérifiez la demande en contactant l'expéditeur présumé par les canaux officiels.
Téléchargez des logiciels uniquement à partir des sites web officiels des développeurs ou de boutiques d'applications fiables. Évitez les logiciels piratés, les correctifs non officiels et les générateurs de clés, car ils sont fréquemment utilisés pour distribuer des malwares.
Maintenez votre système d'exploitation et toutes vos applications à jour, et effectuez des analyses régulières avec un outil antivirus réputé. Si vous pensez avoir déjà ouvert une pièce jointe malveillante, lancez une analyse avec Combo Cleaner Antivirus pour Windows pour détecter et supprimer toute menace installée.
Texte présenté dans l'e-mail « Employee Accounts Scheduled For Deletion » :
Subject: Action Required: Please confirm to continue
DO NOT REPLY TO THIS AUTOMATED MESSAGE
ATTENTION,
We recently updated the {********} mail server. We have identified active email accounts belonging to formal employees and no longer in use.
These accounts have been scheduled for disconnection and permanent deletion from the mailing server.
You have 48 hours to confirm below (********) is still in use to aviod deletion. .
-------
IT SupportDOCUMENT ATTACHMENT PDF FILE
#email_confirmation.pdfPDF document
[CONFIRM ACCOUNT]
Click the link above to continue.
PDF | Adobe Acrobat Reader
Une fausse page de connexion de fournisseur de messagerie utilisée dans cette arnaque :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Employee Accounts Scheduled For Deletion arnaque par hameçonnage ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
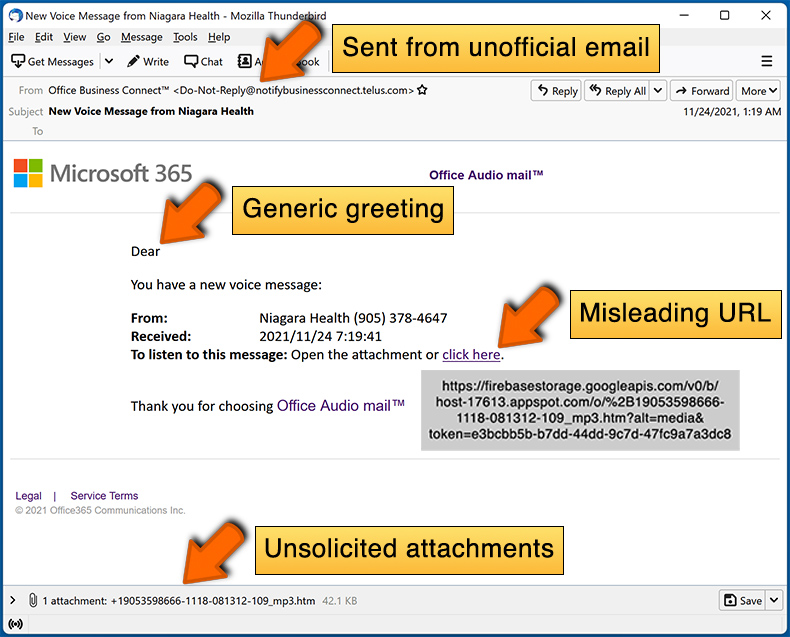
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Ces e-mails ne ciblent pas des personnes en particulier. Les cybercriminels les envoient en masse à de longues listes d'adresses recueillies lors de fuites de données, via de faux sites web et d'autres sources similaires. N'importe quel compte de messagerie peut se retrouver sur une telle liste.
J'ai fourni mes informations personnelles après avoir été piégé par cet e-mail, que dois-je faire ?
Changez immédiatement le mot de passe de votre messagerie et modifiez-le sur tout autre compte où vous utilisiez le même mot de passe. Contactez votre fournisseur de messagerie si vous n'avez plus accès à votre compte. Si des informations financières ou d'identification ont également été communiquées, informez les institutions concernées dès que possible.
J'ai téléchargé et ouvert un fichier malveillant joint à un e-mail, mon ordinateur est-il infecté ?
Cela dépend du type de fichier. Les fichiers exécutables provoquent généralement une infection dès leur exécution. Les documents tels que les PDF ou les fichiers Word nécessitent généralement des étapes supplémentaires, comme l'activation des macros, avant que le malware ne s'active. En cas de doute, lancez une analyse complète du système.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. Le simple fait de lire ou d'afficher un e-mail n'infecte pas votre ordinateur. L'infection ne se produit que lorsqu'une pièce jointe malveillante est ouverte ou qu'un lien nuisible est cliqué.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans les pièces jointes des e-mails ?
Oui. Combo Cleaner est capable de détecter et de supprimer la plupart des malwares connus. Il est recommandé d'effectuer une analyse complète du système, car certaines menaces peuvent être profondément intégrées dans le système et passer inaperçues lors d'une analyse rapide.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion