
Quel type de malspam est « Payment Has Been Processed »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Payment Has Been Processed malspam

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « Payment Has Been Processed » ?
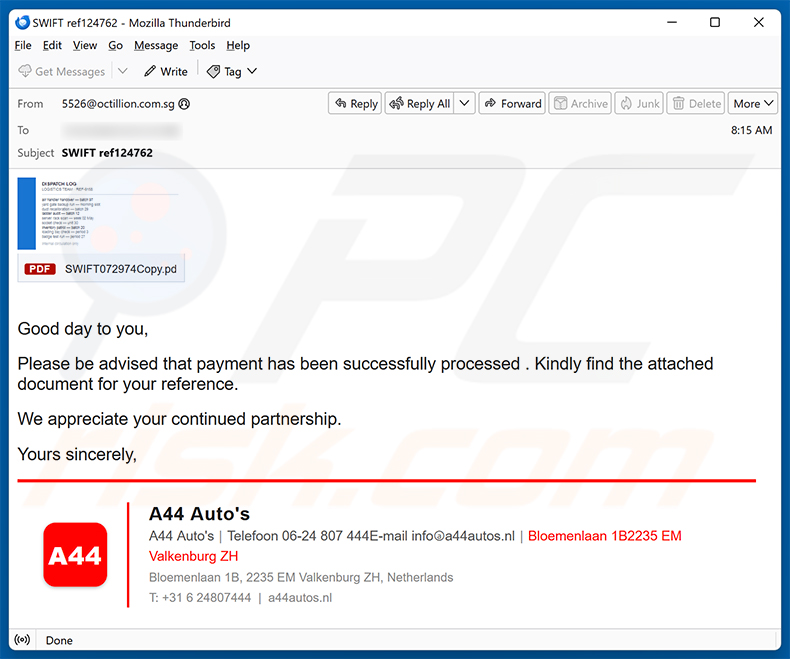
Notre équipe a examiné cet e-mail et a déterminé qu'il s'agit de malspam. Le message se fait passer pour une confirmation de paiement de A44 Auto's, un véritable concessionnaire automobile néerlandais, afin d'inciter les destinataires à ouvrir le fichier joint. Son véritable objectif est d'infecter les ordinateurs avec des malwares, et cet e-mail doit être supprimé sans interagir avec sa pièce jointe.
En savoir plus sur l'e-mail de spam « Payment Has Been Processed »
L'e-mail affirme qu'un paiement a été traité avec succès et demande au destinataire d'examiner le document joint. Il fait référence à un numéro de transaction SWIFT (« SWIFT ref124762 ») et comprend ce qui semble être une signature professionnelle complète d'A44 Auto's, ce qui confère au message une fausse impression de légitimité.
A44 Auto's est un concessionnaire automobile légitime situé à Valkenburg ZH, aux Pays-Bas. L'entreprise n'a aucun lien avec cet e-mail. Les cybercriminels utilisent simplement le nom et les coordonnées de l'entreprise pour rendre leur message frauduleux crédible.
La pièce jointe se présente comme un fichier PDF (SWIFT072974Copy.pdf), mais il s'agit en réalité d'une archive ZIP contenant un fichier VBScript (.vbs) malveillant. L'exécution du script VBS déclenche un code caché qui peut discrètement télécharger et exécuter un malware sur l'ordinateur de la victime.
Le malware exact distribué par cette campagne est actuellement inconnu. Les e-mails de spam sont utilisés pour propager de nombreux types de menaces, notamment des chevaux de Troie (backdoors, loaders, stealers, logiciels espions, enregistreurs de frappe, clippers, mineurs de cryptomonnaie), des ransomwares, des chevaux de Troie d'accès à distance et d'autres logiciels malveillants.
L'ouverture du fichier joint peut entraîner un vol de données, des pertes financières, une usurpation d'identité ou le piratage de comptes. Toute personne ayant déjà ouvert la pièce jointe doit lancer sans délai une analyse antivirus complète.
| Nom | Payment Has Been Processed malspam |
| Type De Menace | Malspam, spam malveillant, cheval de Troie, virus voleur de mots de passe, malware bancaire, logiciel espion. |
| Fausse Affirmation | Un paiement a été traité avec succès ; l'e-mail comprend un numéro de référence de transaction SWIFT. |
| Déguisement | Confirmation de paiement d'A44 Auto's (un concessionnaire automobile néerlandais légitime). |
| Fichier Joint | SWIFT072974Copy.pdf (archive ZIP contenant un fichier VBScript malveillant) |
| Charge Utile | Malware inconnu |
| Symptômes | Les chevaux de Troie sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux ; aucun symptôme particulier n'est donc clairement visible sur une machine infectée. |
| Méthodes De Distribution | Pièces jointes d'e-mails infectées, publicités en ligne malveillantes, ingénierie sociale, « cracks » de logiciels. |
| Dommages | Vol de mots de passe et d'informations bancaires, usurpation d'identité, ajout de l'ordinateur de la victime à un botnet. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de campagnes de spam
Cet e-mail est une fraude conçue pour installer des malwares sur les ordinateurs des victimes. La pièce jointe se fait passer pour un document de paiement SWIFT, mais dissimule un VBScript malveillant dans une archive ZIP. De tels messages doivent être traités avec méfiance et supprimés sans ouvrir leurs fichiers.
DocuSign Document For Review, Payroll Update et Progress Claim For Review And Certification sont quelques exemples de malspam similaires que nous avons analysés. Les cybercriminels utilisent les e-mails de spam pour propager tous types de malwares, des voleurs d'informations aux ransomwares.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les e-mails de malspam diffusent généralement des malwares par deux canaux : des pièces jointes malveillantes et des liens vers des sites web nuisibles. Les pièces jointes peuvent ressembler à des PDF, des documents Word, des archives ZIP ou des fichiers de script ordinaires, mais elles contiennent des malwares cachés qui s'activent dès l'ouverture ou l'exécution du fichier.
Certains formats de fichiers exécutent le malware immédiatement à l'ouverture. D'autres nécessitent une étape supplémentaire, comme l'activation des commandes macro dans un document Office ou l'exécution d'un fichier de script extrait. De même, les liens contenus dans les e-mails peuvent diriger les destinataires vers des pages les incitant à télécharger et à lancer des fichiers malveillants.
Comment éviter l'installation de malwares ?
Soyez prudent avec les e-mails inattendus, en particulier ceux qui font référence à des paiements, des expéditions ou des questions juridiques et qui exigent une action immédiate. N'ouvrez pas les pièces jointes et ne suivez pas les liens des messages provenant d'expéditeurs inconnus ou suspects. En cas de doute, vérifiez le message par un canal distinct et fiable.
Maintenez votre système d'exploitation et tous les logiciels installés à jour. Téléchargez les applications uniquement depuis les sites web officiels et des sources légitimes. Évitez les logiciels piratés, les générateurs de clés et les cracks tiers, car ils sont fréquemment utilisés pour distribuer des malwares.
Si vous avez déjà ouvert la pièce jointe malveillante, nous vous recommandons de lancer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement tout malware infiltré.
Texte présenté dans l'e-mail « Payment Has Been Processed » :
Subject: SWIFT ref124762
Good day to you,
Please be advised that payment has been successfully processed . Kindly find the attached document for your reference.
We appreciate your continued partnership.
Yours sincerely,
A44 Auto's
A44 Auto's | Telefoon 06-24 807 444 | Bloemenlaan 1B2235 EM Valkenburg ZH
Bloemenlaan 1B, 2235 EM Valkenburg ZH, Netherlands
T: +31 6 24807444 | a44autos.nl
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que Payment Has Been Processed malspam ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
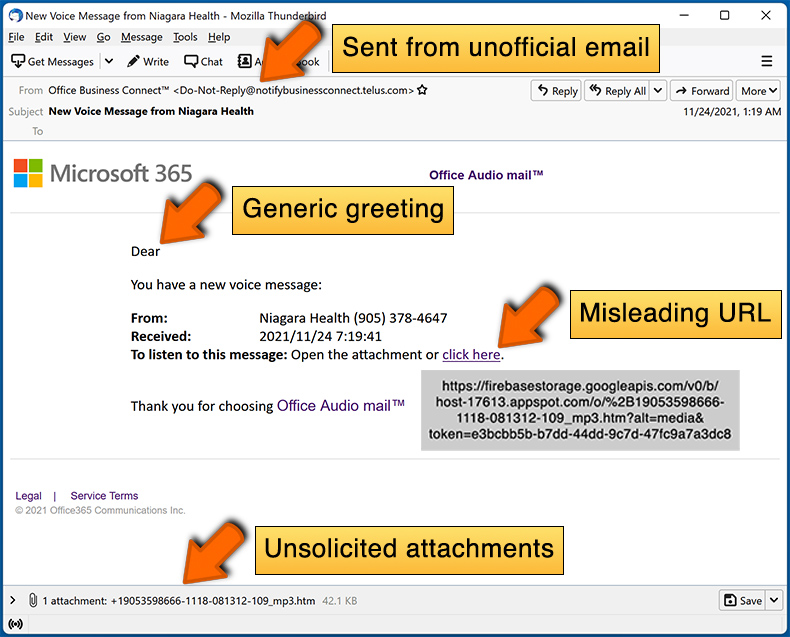
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Les e-mails de spam sont envoyés simultanément à un grand nombre de destinataires. Ces campagnes ne sont pas personnelles - les cybercriminels collectent des adresses e-mail par le biais de fuites de données, de fausses pages d'inscription et d'autres moyens similaires, puis envoient le même message à toutes les personnes de la liste.
J'ai fourni mes informations personnelles après avoir été trompé par cet e-mail, que dois-je faire ?
Si vous avez divulgué des identifiants de compte, changez immédiatement les mots de passe de ces comptes. Si des informations financières ou d'autres informations personnelles sensibles ont été communiquées, contactez votre banque ou les autorités compétentes dès que possible.
J'ai téléchargé et ouvert un fichier joint à un e-mail, mon ordinateur est-il infecté ?
La survenue d'une infection dépend du type de fichier et des actions effectuées. Les fichiers VBScript (.vbs) peuvent déclencher l'installation d'un malware dès leur exécution. Si vous avez exécuté le script, votre ordinateur peut être compromis, et une analyse antivirus complète est fortement recommandée.
J'ai lu l'e-mail mais je n'ai pas ouvert la pièce jointe, mon ordinateur est-il infecté ?
Non. La simple lecture d'un e-mail ne peut pas déclencher d'infection. L'installation d'un malware nécessite que l'utilisateur ouvre la pièce jointe ou interagisse avec un lien malveillant. Si aucune de ces actions n'a eu lieu, votre ordinateur n'est pas menacé par cet e-mail.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans une pièce jointe d'e-mail ?
Oui, Combo Cleaner peut détecter et supprimer la plupart des infections de malwares connues. Cela dit, certaines menaces sophistiquées se dissimulent profondément dans le système ; il est donc recommandé d'effectuer une analyse complète plutôt qu'une analyse rapide afin de s'assurer que rien n'est oublié.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion