
Comment supprimer le ransomware Dark Project
L'hameçonnage/arnaqueÉgalement connu sous le nom de: Virus Dark Project

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type de malware est Dark Project ?
Dark Project est un ransomware qui chiffre les fichiers sur les systèmes compromis et exige un paiement en échange d'une clé de déchiffrement. Il fonctionne comme une menace de double extorsion : en plus de verrouiller les fichiers, il exfiltre des données sensibles de l'entreprise et menace de les publier sur un site de fuite de données basé sur Tor si la rançon n'est pas payée.
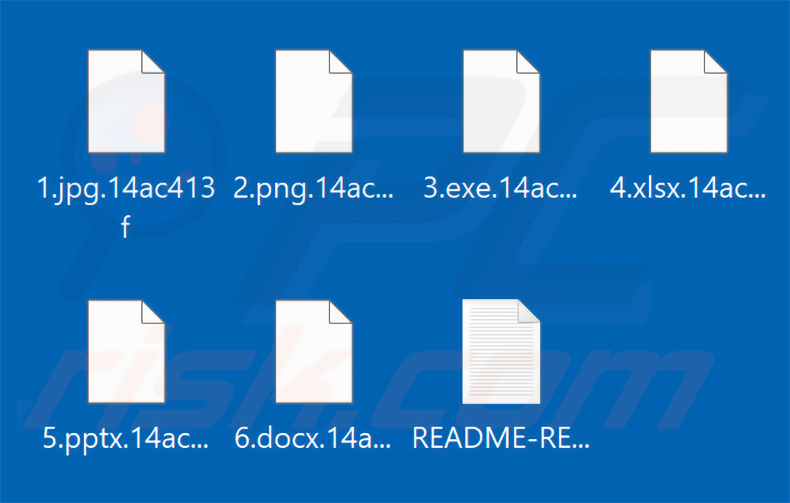
Dark Project ajoute une extension alphanumérique aléatoire de 8 caractères au nom de chaque fichier chiffré. Par exemple, un fichier nommé 1.jpg devient 1.jpg.14ac413f, 2.png devient 2.png.14ac413f, et ainsi de suite (les caractères spécifiques varient selon l'infection). Après avoir chiffré le système, le malware dépose une note de rançon dans un fichier texte nommé README-RECOVERY-[random_string].txt.
Capture d'écran des fichiers chiffrés par le ransomware Dark Project :
Aperçu de la note de rançon de Dark Project
La note de rançon informe les victimes que l'ensemble du réseau de leur entreprise a été chiffré et que les attaquants ont déjà téléchargé des données sensibles. Celles-ci incluent les informations personnelles des employés, les données financières, les données des clients, les factures, les budgets, les rapports annuels et les relevés bancaires.
Les victimes sont averties que tout refus de coopérer entraînera la publication de ces données volées sur le blog du groupe. La note décourage également explicitement toute tentative de récupération par ses propres moyens, en affirmant que la modification des fichiers chiffrés ou l'utilisation d'outils tiers causera des dommages irréversibles.
Pour la récupération, les victimes sont invitées à télécharger le navigateur Tor et à se rendre sur une adresse .onion fournie dans la note. Elles doivent y saisir des identifiants de connexion ainsi qu'un jeton et un secret. Une adresse distincte de « DataLeak site » est incluse comme canal de contact de secours.
Aperçu du ransomware Dark Project
Dark Project est un ransomware à double extorsion conçu pour cibler les entreprises. Les victimes subissent deux pressions simultanées : des fichiers chiffrés auxquels elles ne peuvent pas accéder, et des données confidentielles que les attaquants menacent de divulguer publiquement si le paiement n'est pas effectué.
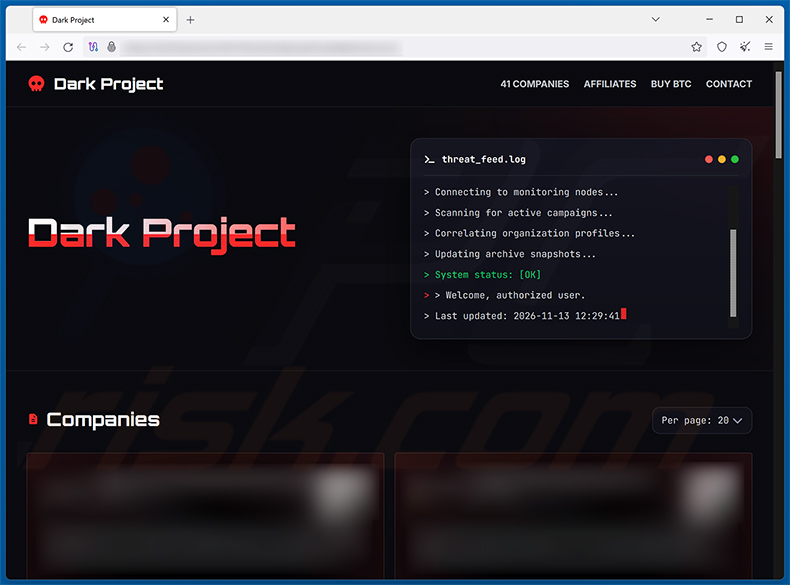
Le groupe gère un site de fuite de données sur le réseau Tor, sur lequel il publie les fichiers volés aux victimes qui ne paient pas. Le site comprend une section destinée aux affiliés, ce qui suggère que Dark Project fonctionne comme un ransomware-as-a-service (RaaS) - un modèle dans lequel les développeurs recrutent d'autres cybercriminels pour mener des attaques en échange d'une part des rançons versées.
Dans la plupart des cas, il est impossible de récupérer les fichiers sans l'intervention des attaquants. La seule alternative fiable consiste à effectuer une restauration à partir d'une sauvegarde saine stockée sur un appareil isolé ou hors ligne. À l'heure actuelle, aucun outil de déchiffrement gratuit pour Dark Project n'est connu.
Payer la rançon ne garantit en rien la récupération des fichiers. Les cybercriminels acceptent fréquemment le paiement sans jamais fournir d'outil de déchiffrement fonctionnel. Nous vous déconseillons fortement de payer. La suppression du ransomware empêche tout chiffrement supplémentaire, mais ne restaurera pas les fichiers déjà verrouillés.
Les ransomwares en général
Les ransomwares n'existent que dans un seul but : extorquer de l'argent en bloquant l'accès aux fichiers. En l'absence de sauvegarde, les victimes qui refusent de payer n'ont souvent aucun moyen de récupérer leurs données.
Nous avons analysé des milliers de ransomwares au fil des années. Leur comportement fondamental est le même d'une variante à l'autre, mais ils diffèrent par le montant de la rançon et par les algorithmes de chiffrement symétrique ou asymétrique utilisés. D'autres exemples de ransomwares sont Black Lotus, Fraud et Ultimate.
Comment un ransomware a-t-il infecté mon ordinateur ?
Les groupes qui ciblent les réseaux d'entreprise commencent souvent par exploiter des services exposés publiquement, tels que les ports RDP, des vulnérabilités logicielles non corrigées ou des failles de VPN. Les identifiants volés ou obtenus par force brute constituent un autre point d'entrée courant. Une fois à l'intérieur, les attaquants se déplacent dans le réseau avant de déployer le ransomware à grande échelle.
Les ransomwares sont également distribués par le biais d'e-mails de phishing, de trojans, de logiciels piratés, d'outils d'activation illégaux (cracks) et de sources de téléchargement peu fiables telles que les sites de logiciels gratuits et les réseaux Peer-to-Peer.
Les types de fichiers utilisés pour diffuser des ransomwares comprennent les fichiers exécutables, les archives compressées, les documents Microsoft Office avec macros activées, les PDF et les fichiers JavaScript.
| Nom | Virus Dark Project |
| Type De Menace | Ransomware, Virus de cryptage, Verrouilleur de fichiers |
| Extension Des Fichiers Chiffrés | Extension alphanumérique aléatoire de 8 caractères (par exemple, « .14ac413f » ; les caractères précis varient selon l'infection) |
| Message De Demande De Rançon | README-RECOVERY-[random_string].txt |
| Déchiffreur Gratuit Disponible ? | Non |
| Contact Des Cybercriminels | Site web Tor (fourni dans la note de rançon) |
| Symptômes | Impossible d'ouvrir les fichiers stockés sur votre ordinateur, les fichiers auparavant fonctionnels ont désormais une extension différente (par exemple, my.docx.locked). Un message de demande de rançon s'affiche sur votre bureau. Les cybercriminels exigent le paiement d'une rançon (généralement en bitcoins) pour déverrouiller vos fichiers. |
| Méthodes De Distribution | Pièces jointes d'e-mails infectées (macros), sites de torrents, publicités malveillantes. |
| Dommages | Tous les fichiers sont chiffrés et ne peuvent pas être ouverts sans payer de rançon. Des trojans de vol de mots de passe et d'autres infections par des malwares peuvent être installés en même temps qu'une infection par ransomware. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Comment se protéger contre les infections par ransomware ?
La défense la plus efficace associe des habitudes prudentes en ligne à de bonnes pratiques de sécurité. Évitez d'ouvrir les pièces jointes ou de cliquer sur les liens contenus dans des e-mails non sollicités, téléchargez les logiciels uniquement depuis des sources officielles et tenez-vous à l'écart des contenus piratés et des outils de crack.
Maintenez tous les systèmes d'exploitation et applications à jour avec les derniers correctifs de sécurité. Limitez l'accès aux services de bureau à distance dans la mesure du possible et effectuez régulièrement des sauvegardes hors ligne de vos données importantes. Si votre ordinateur est déjà infecté par le ransomware Dark Project, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows pour éliminer automatiquement ce ransomware.
Capture d'écran de la note de rançon de Dark Project (« README-RECOVERY-[random_string].txt ») :
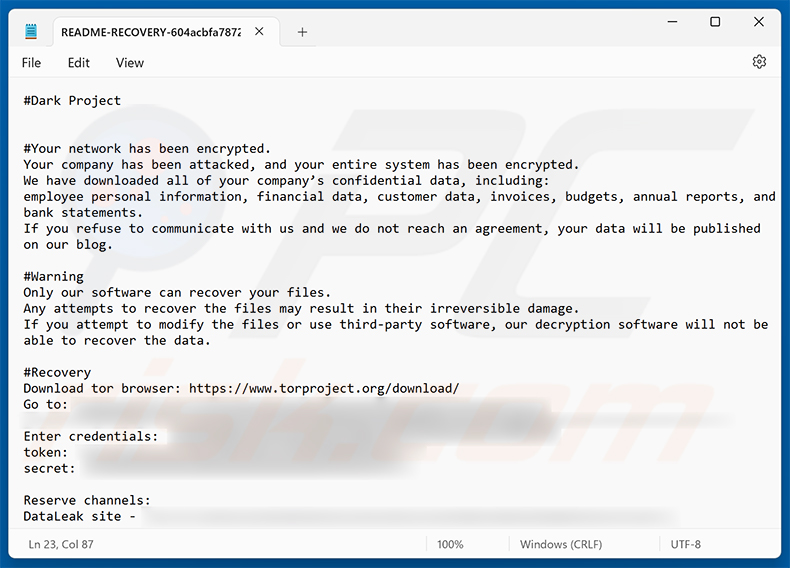
Texte présenté dans cette note de rançon :
#Dark Project
#Your network has been encrypted.
Your company has been attacked, and your entire system has been encrypted.
We have downloaded all of your company's confidential data, including:
employee personal information, financial data, customer data, invoices, budgets, annual reports, and bank statements.
If you refuse to communicate with us and we do not reach an agreement, your data will be published on our blog.#Warning
Only our software can recover your files.
Any attempts to recover the files may result in their irreversible damage.
If you attempt to modify the files or use third-party software, our decryption software will not be able to recover the data.#Recovery
Download tor browser: hxxps://www.torproject.org/download/
Go to: -
Enter credentials: -
token: -
secret: -Reserve channels:
DataLeak site - -
Capture d'écran du site de fuite de données de Dark Project :
Suppression du ransomware Dark Project :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Vidéo suggérant les étapes à suivre en cas d'infection par un rançongiciel :
Menu rapide :
- Qu'est-ce que Virus Dark Project ?
- ETAPE 1. Signaler les rançongiciels aux autorités.
- ETAPE 2. Isoler le périphérique infecté.
- ETAPE 3. Identification de l'infection par le rançongiciel.
- ETAPE 4. Recherche d'outils de décryptage du rançongiciel.
- ETAPE 5. Restauration de fichiers avec des outils de récupération de données.
- ETAPE 6. Création de sauvegardes de données.
Si vous êtes victime d'une attaque par rançongiciel, nous vous recommandons de signaler cet incident aux autorités. En fournissant des informations aux organismes chargés de l'application de la loi, vous aiderez à suivre la cybercriminalité et potentiellement à poursuivre les attaquants. Voici une liste d'autorités où vous devez signaler une attaque par rançongiciel. Pour obtenir la liste complète des centres de cybersécurité locaux et des informations sur les raisons pour lesquelles vous devez signaler les attaques par rançongiciel, lisez cet article.
Liste des autorités locales où les attaques par rançongiciel doivent être signalées (choisissez-en une en fonction de votre adresse de résidence) :
 USA - Internet Crime Complaint Centre IC3
 Royaume-Uni - Action Fraud
 Espagne - Police nationale
 France - Ministère de l'Intérieur
 Allemagne - Police
 Italie - Police d'État
 Pays - Bas - Police
 Pologne - Police
 Portugal - Police judiciaire
Isoler le périphérique infecté :
Certaines infections de type rançongiciel sont conçues pour crypter les fichiers des périphériques de stockage externes, les infecter et même se propager sur tout le réseau local. Pour cette raison, il est très important d'isoler le périphérique infecté (ordinateur) dès que possible.
Étape 1 : Déconnectez-vous d'Internet.
Le moyen le plus simple de déconnecter un ordinateur d'Internet est de débrancher le câble Ethernet de la carte mère, cependant, certains appareils sont connectés via un réseau sans fil et pour certains utilisateurs (en particulier ceux qui ne sont pas particulièrement férus de technologie), la déconnexion des câbles peut sembler gênant. Par conséquent, vous pouvez également déconnecter le système manuellement via le panneau de configuration :
Accédez au "Panneau de configuration", cliquez sur la barre de recherche dans le coin supérieur droit de l'écran, entrez dans "Centre Réseau et partage" et sélectionnez le résultat de la recherche :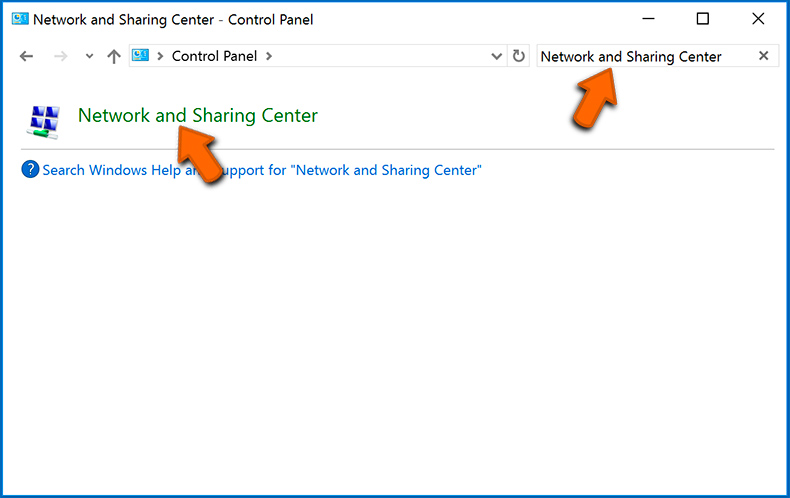
Cliquez sur l'option "Modifier les paramètres de la carte" dans le coin supérieur gauche de la fenêtre :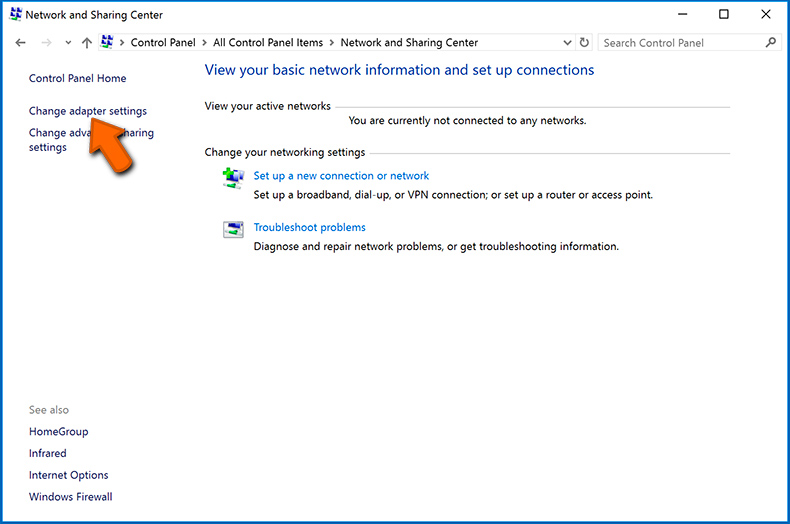
Faites un clic droit sur chaque point de connexion et sélectionnez "Désactiver". Une fois désactivé, le système ne sera plus connecté à Internet. Pour réactiver les points de connexion, cliquez simplement à nouveau avec le bouton droit de la souris et sélectionnez "Activer".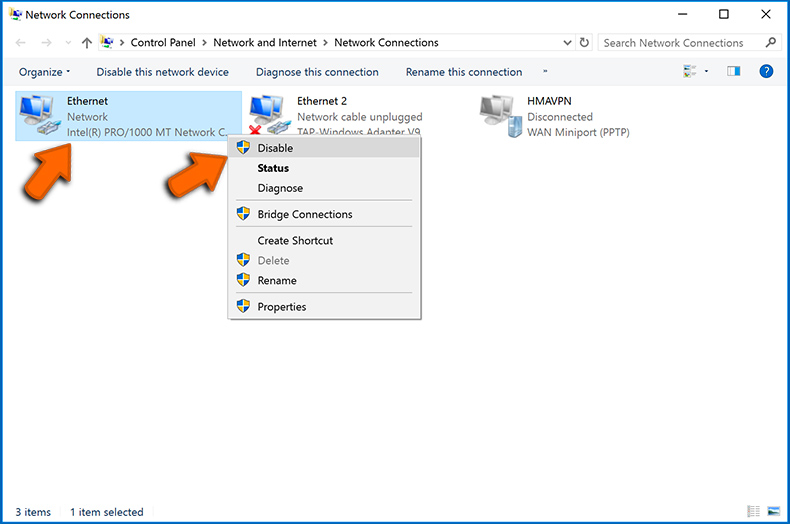
Étape 2 : Débranchez tous les périphériques de stockage.
Comme mentionné ci-dessus, les rançongiciels peuvent crypter les données et infiltrer tous les périphériques de stockage connectés à l'ordinateur. Pour cette raison, tous les périphériques de stockage externes (lecteurs flash, disques durs portables, etc.) doivent être déconnectés immédiatement, cependant, nous vous conseillons vivement d'éjecter chaque périphérique avant de se déconnecter pour éviter la corruption des données :
Accédez au "Poste de travail", faites un clic droit sur chaque appareil connecté et sélectionnez "Éjecter":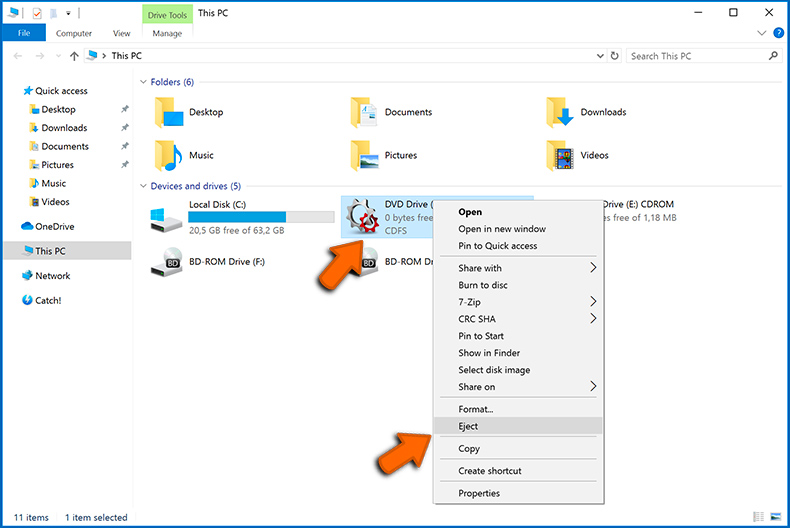
Étape 3 : Déconnexion des comptes de stockage cloud.
Certains rançongiciels peuvent être capables de détourner un logiciel qui gère les données stockées dans "le Cloud". Par conséquent, les données peuvent être corrompues/cryptées. Pour cette raison, vous devez vous déconnecter de tous les comptes de stockage cloud dans les navigateurs et autres logiciels associés. Vous devez également envisager de désinstaller temporairement le logiciel de gestion du cloud jusqu'à ce que l'infection soit complètement supprimée.
Identifiez l'infection par le rançongiciel :
Pour gérer correctement une infection, il faut d'abord l'identifier. Certaines infections de rançongiciel utilisent des messages de demande de rançon en guise d'introduction (voir le fichier texte du rançongiciel WALDO ci-dessous).
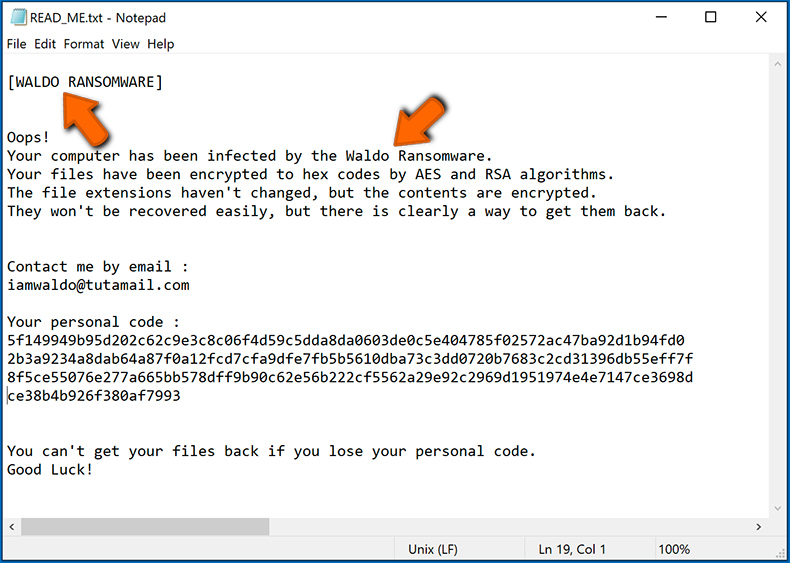
Ceci est cependant rare. Dans la plupart des cas, les infections par rançongiciel délivrent plus de messages directs indiquant simplement que les données sont cryptées et que les victimes doivent payer une sorte de rançon. Notez que les infections de type rançongiciel génèrent généralement des messages avec des noms de fichiers différents (par exemple, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Par conséquent, utiliser le nom d'un message de rançon peut sembler un bon moyen d'identifier l'infection. Le problème est que la plupart de ces noms sont génériques et que certaines infections utilisent les mêmes noms, même si les messages livrés sont différents et les infections elles-mêmes ne sont pas liées. Par conséquent, l'utilisation du seul nom de fichier du message peut être inefficace et même entraîner une perte permanente de données (par exemple, en tentant de déchiffrer des données à l'aide d'outils conçus pour différentes infections de rançongiciel, les utilisateurs risquent de finir par endommager les fichiers et le décryptage ne seront plus possibles même avec le bon outil).
Une autre façon d'identifier une infection rançongiciel consiste à vérifier l'extension de fichier, qui est ajoutée à chaque fichier crypté. Les infections par rançongiciel sont souvent nommées par les extensions qu'elles ajoutent (voir les fichiers cryptés par le rançongiciel Qewe ci-dessous).
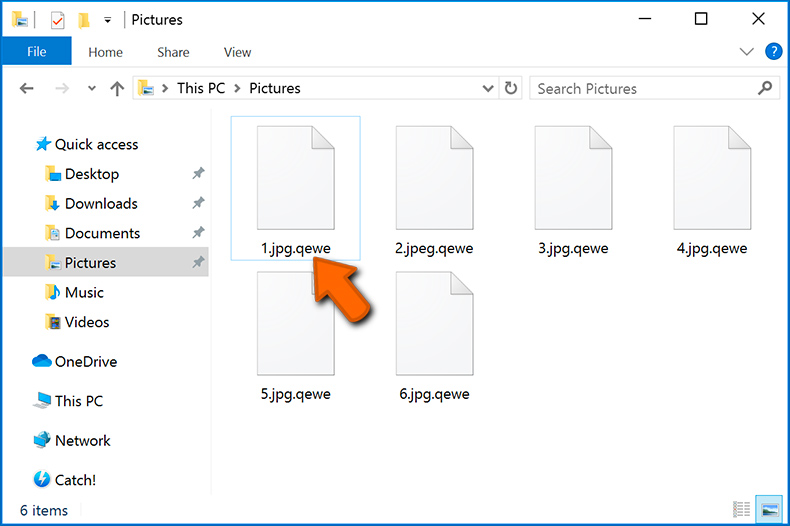
Cependant, cette méthode n'est efficace que lorsque l'extension ajoutée est unique - de nombreuses infections de rançongiciel ajoutent une extension générique (par exemple, ".encrypted", ".enc", ".crypted", ".locked", etc.). Dans ces cas, l'identification du rançongiciel par son extension ajoutée devient impossible.
L'un des moyens les plus simples et les plus rapides d'identifier une infection par rançongiciel consiste à utiliser le site Web d'intentification des rançongiciels ID Ransomware. Ce service prend en charge la plupart des infections de rançongiciel existantes. Les victimes téléchargent simplement le message de rançon et/ou un fichier crypté (nous vous conseillons de télécharger les deux si possible).
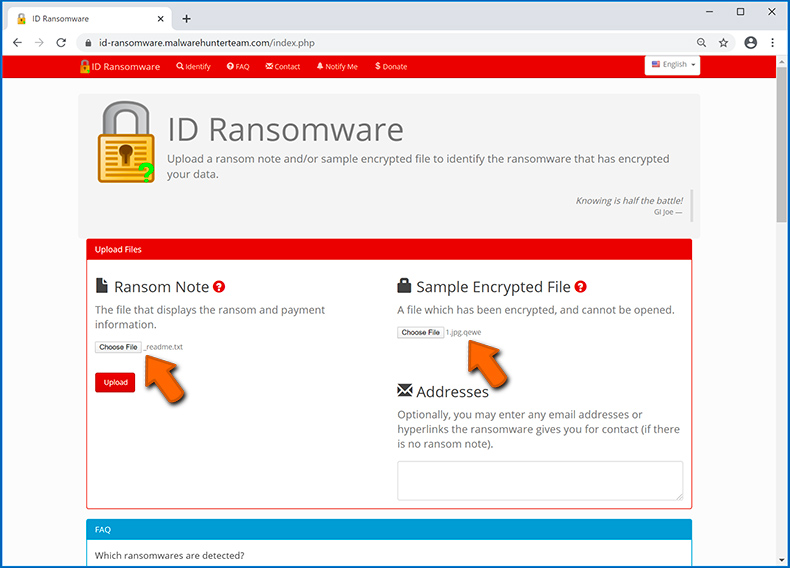
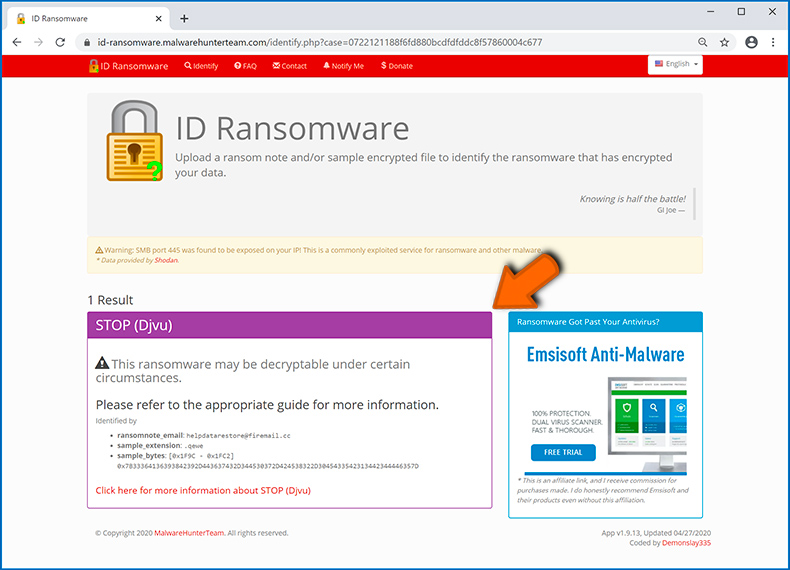
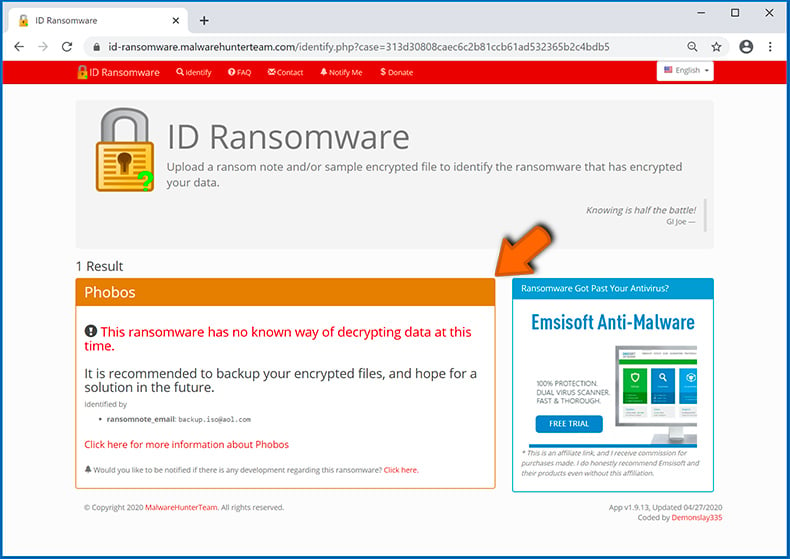
Le rançongiciel sera identifié en quelques secondes et vous recevrez divers détails, tels que le nom de la famille des maliciels à laquelle appartient l'infection, s'il est déchiffrable, etc.
Exemple 1 (rançongiciel Qewe [Stop/Djvu]) :
Exemple 2 (rançongiciel .iso [Phobos]) :
Si vos données sont cryptées par un rançongiciel qui n'est pas pris en charge par ID Ransomware, vous pouvez toujours essayer de rechercher sur Internet en utilisant certains mots clés (par exemple, titre du message de rançon, extension de fichier, courriels de contact fournis, adresses de portefeuilles électroniques, etc.).
Rechercher des outils de décryptage de rançongiciel :
Les algorithmes de cryptage utilisés par la plupart des infections de type rançongiciel sont extrêmement sophistiqués et, si le cryptage est effectué correctement, seul le développeur est capable de restaurer les données. En effet, le décryptage nécessite une clé spécifique, qui est générée lors du cryptage. La restauration des données sans la clé est impossible. Dans la plupart des cas, les cybercriminels stockent les clés sur un serveur distant, plutôt que d'utiliser la machine infectée comme hôte. Dharma (CrySis), Phobos et d'autres familles d'infections de rançongiciel haut de gamme sont pratiquement sans faille, et donc la restauration des données cryptées sans la participation des développeurs est tout simplement impossible. Malgré cela, il existe des dizaines d'infections de type rançongiciel qui sont peu développées et contiennent un certain nombre de failles (par exemple, l'utilisation de clés de cryptage/décryptage identiques pour chaque victime, des clés stockées localement, etc.).
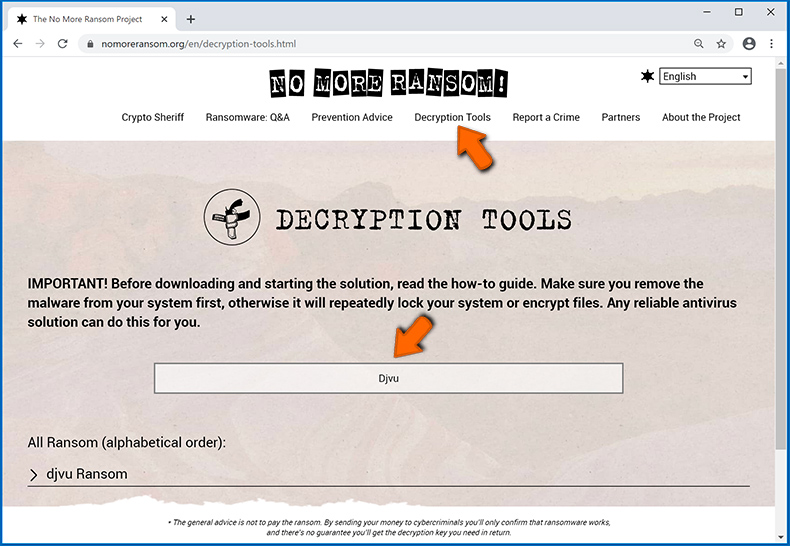
Trouver le bon outil de décryptage sur Internet peut être très frustrant. Pour cette raison, nous vous recommandons d'utiliser le projet No More Ransom et c'est là que l'identification de l'infection par le rançongiciel est utile. Le site Web du projet No More Ransom contient une section "Outils de décryptage" avec une barre de recherche. Entrez le nom du rançongiciel identifié, et tous les décrypteurs disponibles (le cas échéant) seront répertoriés.
Restaurer les fichiers avec des outils de récupération de données :
En fonction de la situation (qualité de l'infection par rançongiciel, type d'algorithme de cryptage utilisé, etc.), la restauration des données avec certains outils tiers peut être possible. Par conséquent, nous vous conseillons d'utiliser l'outil Recuva développé par CCleaner. Cet outil prend en charge plus d'un millier de types de données (graphiques, vidéo, audio, documents, etc.) et il est très intuitif (peu de connaissances sont nécessaires pour récupérer des données). De plus, la fonction de récupération est entièrement gratuite.
Étape 1 : Effectuez une analyse.
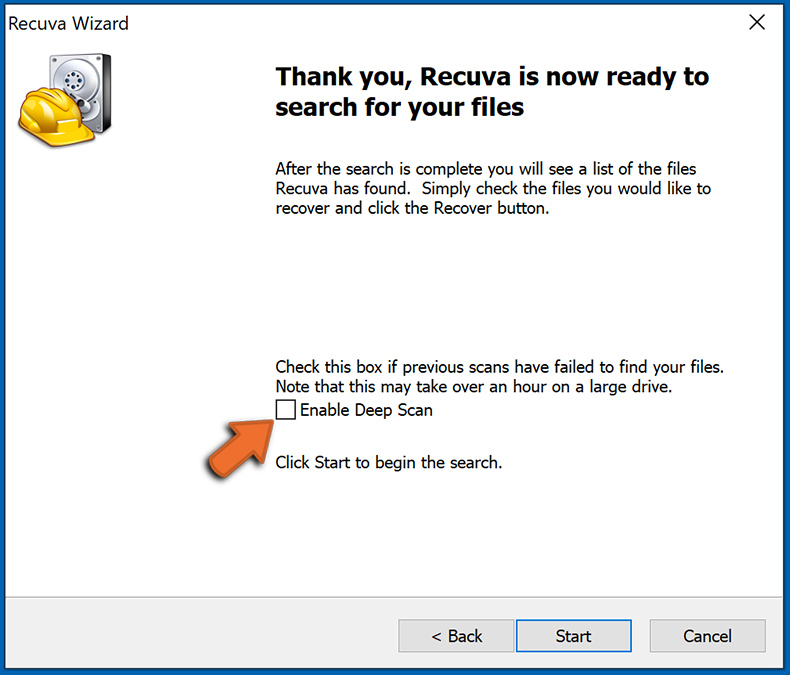
Exécutez l'application Recuva et suivez l'assistant. Vous serez invité par plusieurs fenêtres à choisir les types de fichiers à rechercher, les emplacements à analyser, etc. Tout ce que vous avez à faire est de sélectionner les options que vous recherchez et de lancer l'analyse. Nous vous conseillons d'activer le "Deep Scan" avant de démarrer, sinon les capacités de scan de l'application seront limitées.
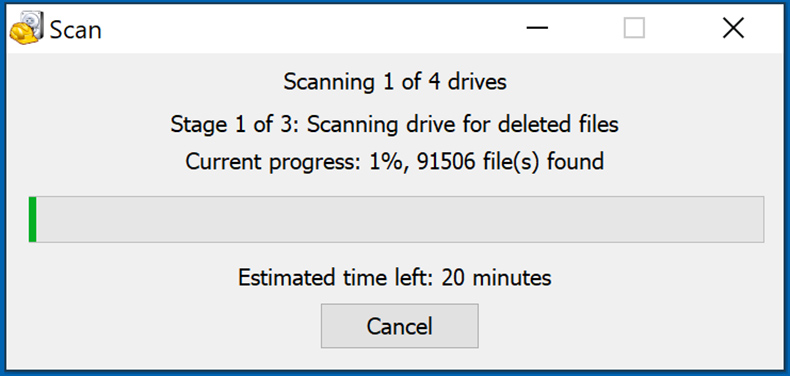
Attendez que Recuva termine l'analyse. La durée de l'analyse dépend du volume de fichiers (à la fois en quantité et en taille) que vous analysez (par exemple, l'analyse de plusieurs centaines de gigaoctets peut prendre plus d'une heure). Par conséquent, soyez patient pendant le processus. Nous déconseillons également de modifier ou de supprimer des fichiers existants, car cela pourrait interférer avec l'analyse. Si vous ajoutez des données supplémentaires (par exemple, le téléchargement de fichiers/contenu) pendant la numérisation, cela prolongera le processus :
Étape 2 : Récupérez les données.
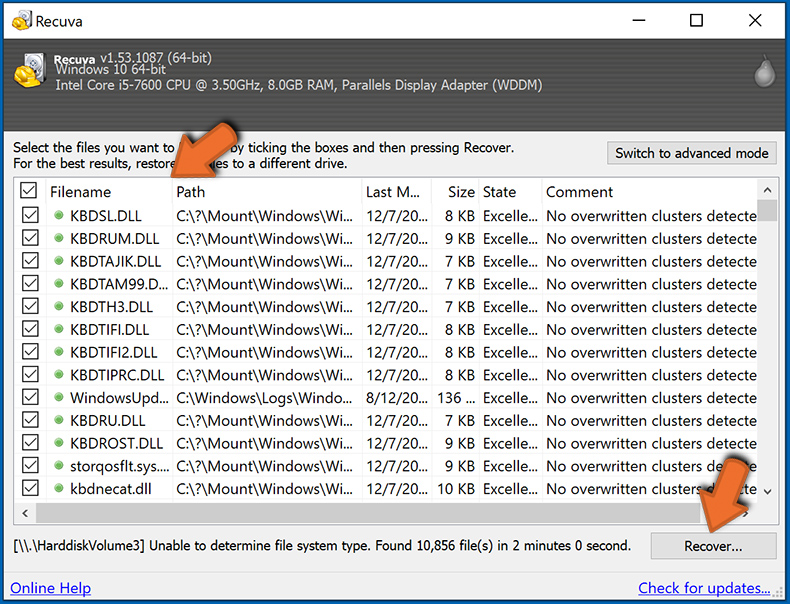
Une fois le processus terminé, sélectionnez les dossiers/fichiers que vous souhaitez restaurer et cliquez simplement sur "Récupérer". Notez que de l'espace libre sur votre disque de stockage est nécessaire pour restaurer les données :
Créez des sauvegardes de données :
Une bonne gestion des fichiers et la création de sauvegardes sont essentielles pour la sécurité des données. Par conséquent, soyez toujours très prudent et anticipez.
Gestion des partitions : Nous vous recommandons de stocker vos données dans plusieurs partitions et d'éviter de stocker des fichiers importants dans la partition qui contient l'ensemble du système d'exploitation. Si vous vous retrouvez dans une situation où vous ne pouvez pas démarrer le système et êtes obligé de formater le disque sur lequel le système d'exploitation est installé (dans la plupart des cas, c'est là que se cachent les infections de maliciels), vous perdrez toutes les données stockées sur ce lecteur. C'est l'avantage d'avoir plusieurs partitions : si vous avez tout le périphérique de stockage affecté à une seule partition, vous serez obligé de tout supprimer, cependant, créer plusieurs partitions et allouer correctement les données vous permet d'éviter de tels problèmes. Vous pouvez facilement formater une seule partition sans affecter les autres - par conséquent, l'une sera nettoyée et les autres resteront intactes, et vos données seront enregistrées. La gestion des partitions est assez simple et vous pouvez trouver toutes les informations nécessaires sur la page web de documentation de Microsoft.
Sauvegardes de données : L'une des méthodes de sauvegarde les plus fiables consiste à utiliser un périphérique de stockage externe et à le garder débranché. Copiez vos données sur un disque dur externe, une clé USB, un SSD, un disque dur ou tout autre périphérique de stockage, débranchez-le et stockez-le dans un endroit sec à l'abri du soleil et des températures extrêmes. Cette méthode est cependant assez inefficace, car des sauvegardes et des mises à jour de données doivent être effectuées régulièrement. Vous pouvez également utiliser un service cloud ou un serveur distant. Ici, une connexion Internet est nécessaire et il y a toujours un risque de faille de sécurité, bien que ce soit une occasion vraiment rare.
Nous vous recommandons d'utiliser Microsoft OneDrive pour sauvegarder vos fichiers. OneDrive vous permet de stocker vos fichiers et données personnels dans le cloud, de synchroniser des fichiers sur des ordinateurs et des appareils mobiles, ce qui vous permet d'accéder et de modifier vos fichiers à partir de tous vos appareils Windows. OneDrive vous permet d'enregistrer, de partager et de prévisualiser des fichiers, d'accéder à l'historique de téléchargement, de déplacer, de supprimer et de renommer des fichiers, ainsi que de créer de nouveaux dossiers, et bien plus encore.
Vous pouvez sauvegarder vos dossiers et fichiers les plus importants sur votre PC (vos dossiers Bureau, Documents et Images). Certaines des fonctionnalités les plus notables de OneDrive incluent la gestion des versions de fichiers, qui conserve les anciennes versions de fichiers jusqu'à 30 jours. OneDrive dispose d'une corbeille de recyclage dans laquelle tous vos fichiers supprimés sont stockés pendant une durée limitée. Les fichiers supprimés ne sont pas comptabilisés dans le cadre de l'allocation de l'utilisateur.
Le service est construit à l'aide des technologies HTML5 et vous permet de télécharger des fichiers jusqu'à 300 Mo par glisser-déposer dans le navigateur Web ou jusqu'à 10 Go via l'application de bureau OneDrive. Avec OneDrive, vous pouvez télécharger des dossiers entiers en un seul fichier ZIP contenant jusqu'à 10000 fichiers, bien qu'il ne puisse pas dépasser 15 Go par téléchargement unique.
OneDrive est livré avec 5 Go de stockage gratuit prêt à l'emploi, avec des options de stockage supplémentaires de 100 Go, 1 To et 6 To disponibles moyennant des frais d'abonnement. Vous pouvez obtenir l'un de ces plans de stockage en achetant du stockage supplémentaire séparément ou avec un abonnement Office 365.
Créer une sauvegarde de données :
Le processus de sauvegarde est le même pour tous les types de fichiers et dossiers. Voici comment vous pouvez sauvegarder vos fichiers à l'aide de Microsoft OneDrive
Étape 1 : Choisissez les fichiers/dossiers que vous souhaitez sauvegarder.
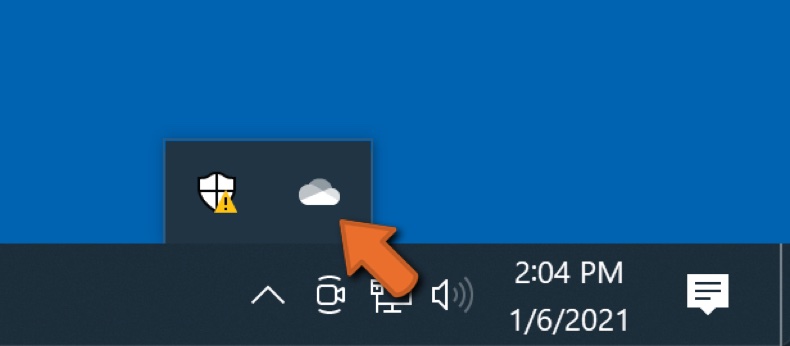
Cliquez sur l'icône du cloud OneDrive pour ouvrir le menu OneDrive. Dans ce menu, vous pouvez personnaliser vos paramètres de sauvegarde de fichiers.
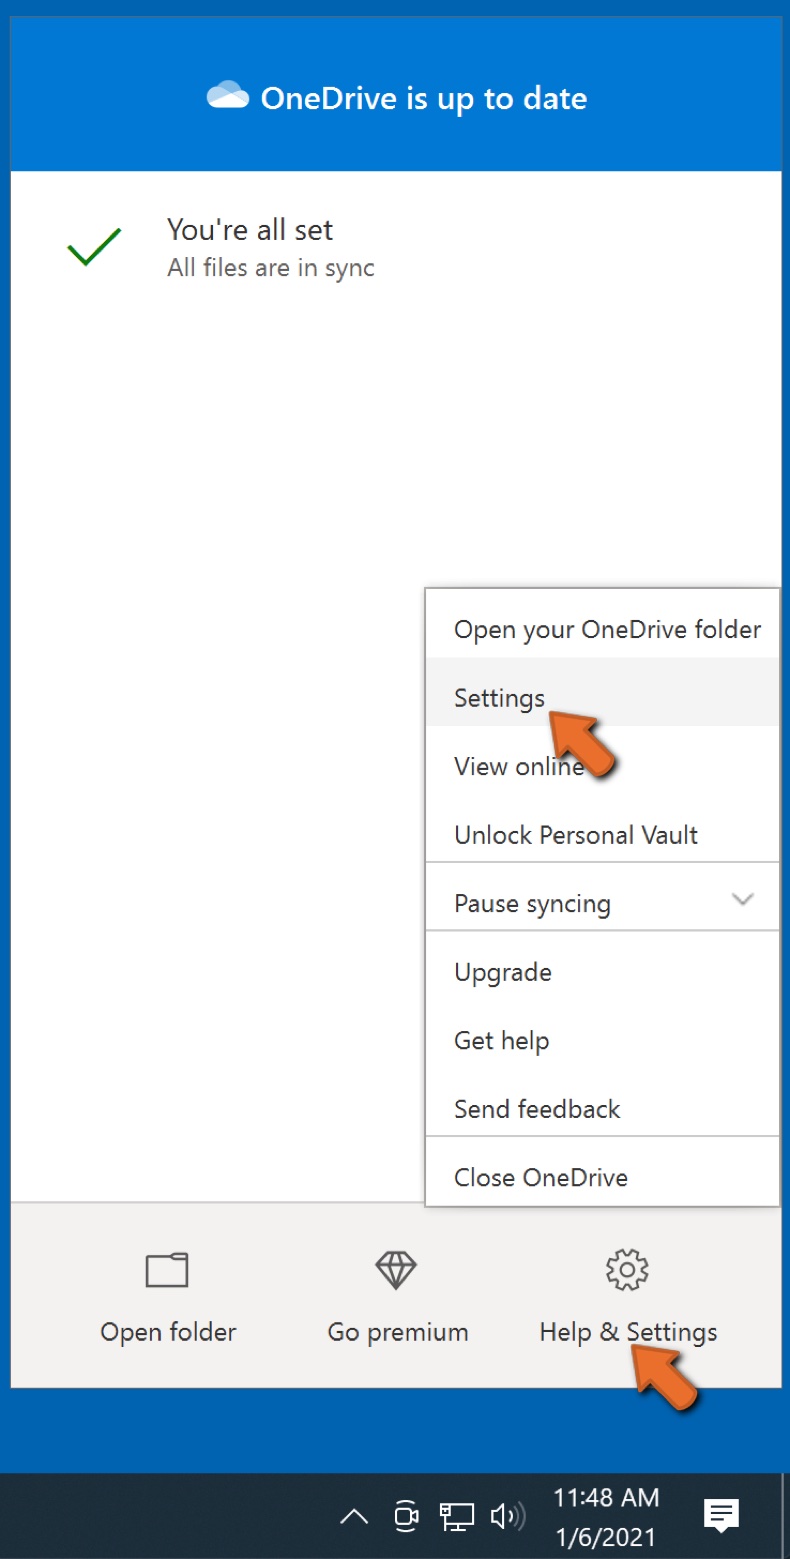
Cliquez sur Aide et paramètres, puis sélectionnez Paramètres dans le menu déroulant.
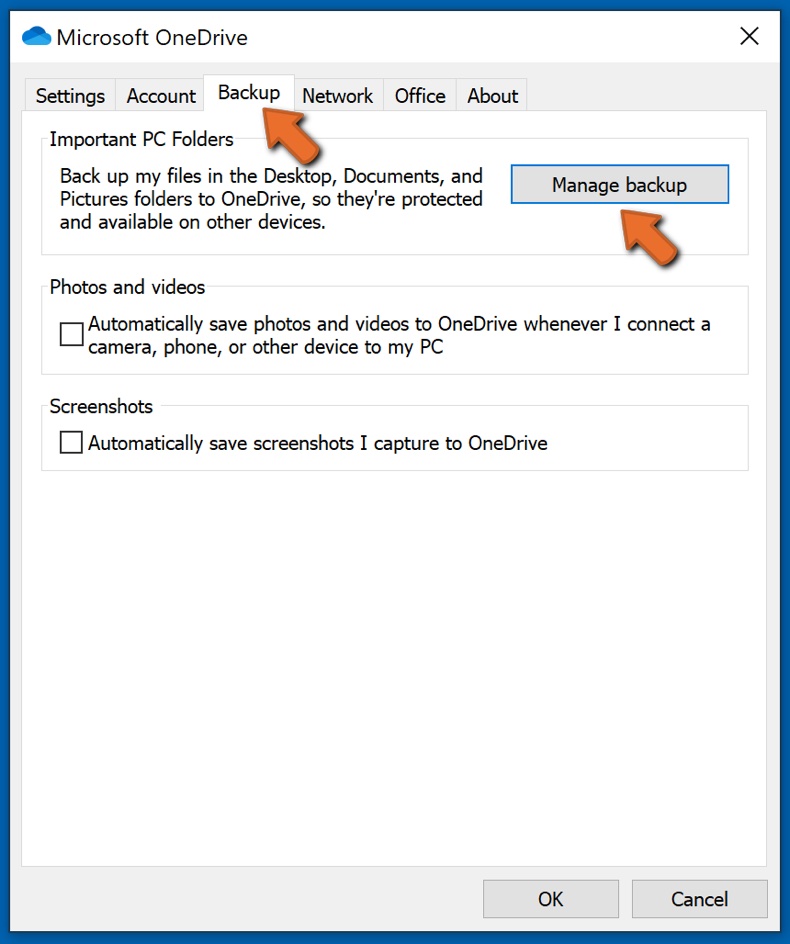
Accédez à l'onglet Sauvegarde et cliquez sur Gérer la sauvegarde.
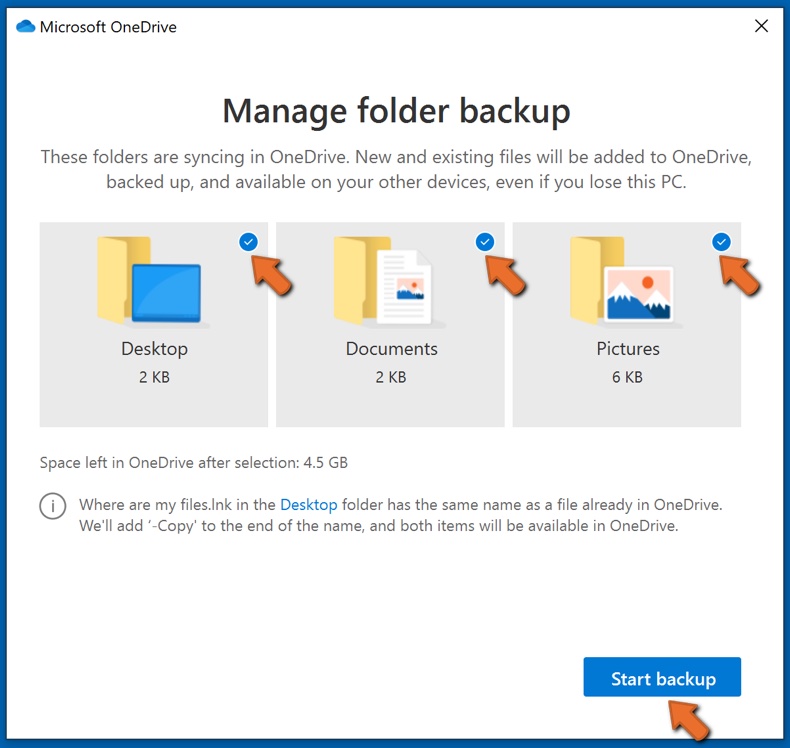
Dans ce menu, vous pouvez choisir de sauvegarder le Bureau et tous les fichiers qu'il contient, ainsi que les dossiers Documents et images , encore une fois, avec tous les fichiers qu'ils contiennent. Cliquez sur Démarrer la sauvegarde.
Désormais, lorsque vous ajoutez un fichier ou un dossier dans les dossiers Bureau et Documents et images, ils seront automatiquement sauvegardés sur OneDrive.
Pour ajouter des dossiers et des fichiers qui ne se trouvent pas aux emplacements indiqués ci-dessus, vous devez les ajouter manuellement.
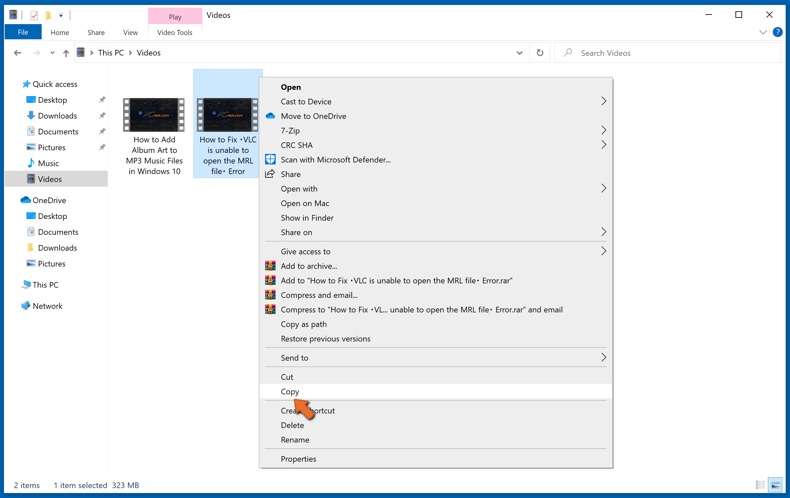
Ouvrez l'Explorateur de fichiers et accédez à l'emplacement du dossier/fichier que vous souhaitez sauvegarder. Sélectionnez l'élément, cliquez dessus avec le bouton droit de la souris et cliquez sur Copier.
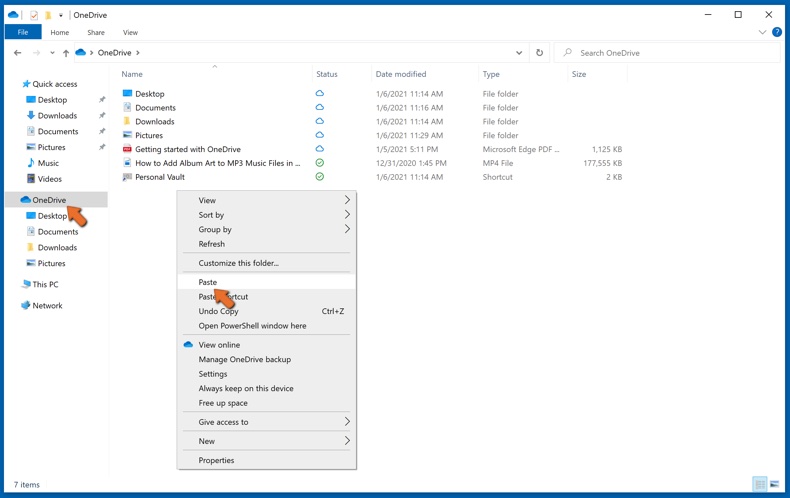
Ensuite, accédez à OneDrive, cliquez avec le bouton droit n'importe où dans la fenêtre et cliquez sur Coller. Vous pouvez également simplement faire glisser et déposer un fichier dans OneDrive. OneDrive créera automatiquement une sauvegarde du dossier/fichier.
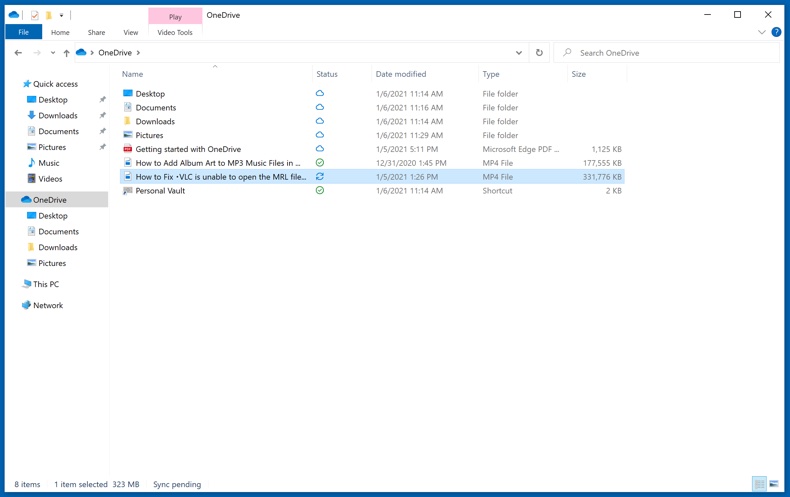
Tous les fichiers ajoutés au dossier OneDrive sont automatiquement sauvegardés dans le cloud. Le cercle vert avec la coche indique que le fichier est disponible à la fois localement et sur OneDrive, et que la version du fichier est la même sur les deux. L'icône de nuage bleu indique que le fichier n'a pas été synchronisé et n'est disponible que sur OneDrive. L'icône de synchronisation indique que le fichier est en cours de synchronisation.
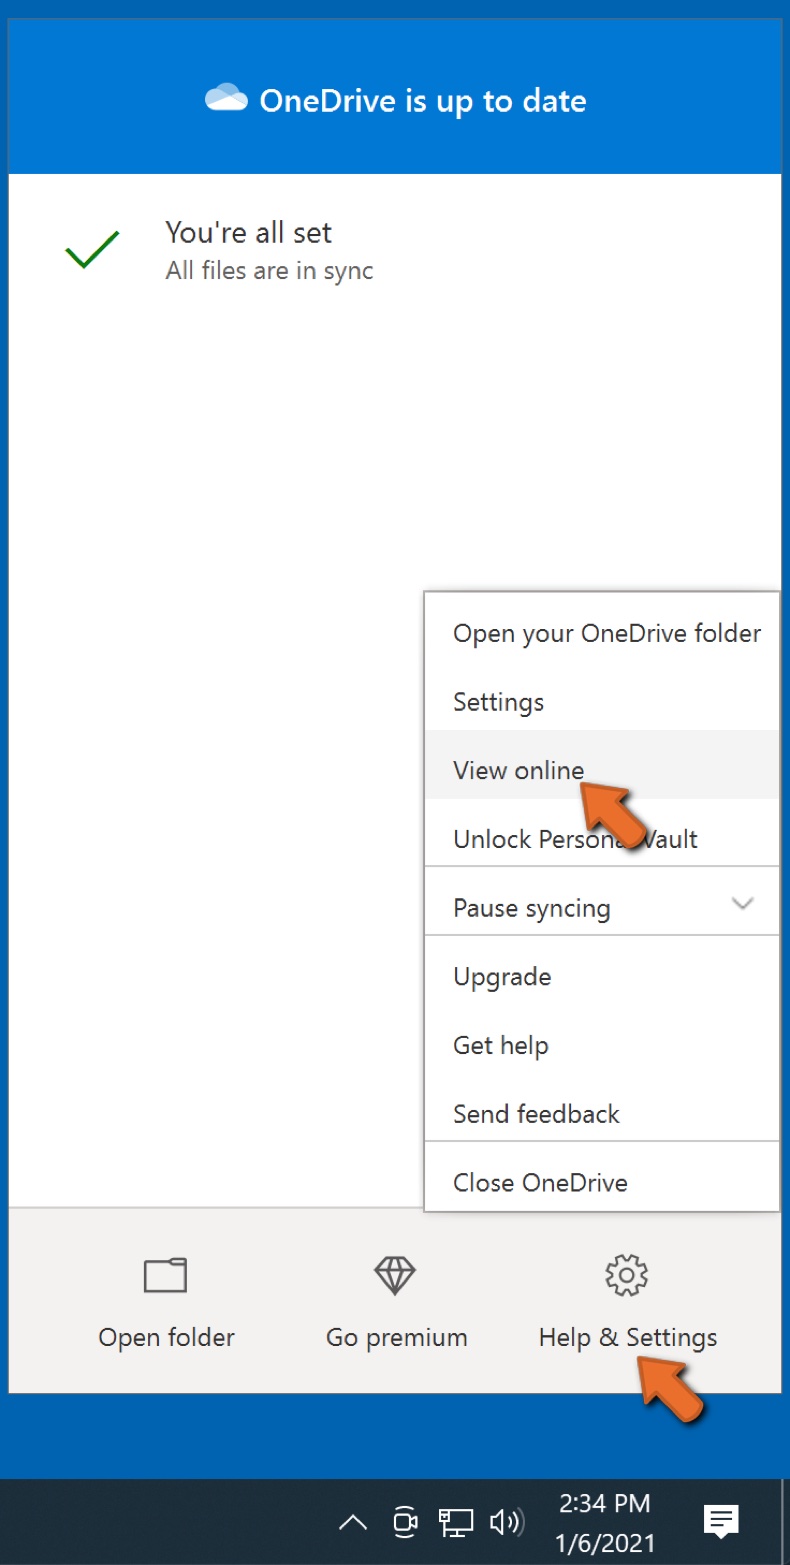
Pour accéder aux fichiers situés uniquement sur OneDrive en ligne, accédez au menu déroulant Aide et paramètres et sélectionnez Afficher en ligne.
Étape 2 : Restaurez les fichiers corrompus.
OneDrive s'assure que les fichiers restent synchronisés, de sorte que la version du fichier sur l'ordinateur est la même version sur le cloud. Cependant, si un rançongiciel a chiffré vos fichiers, vous pouvez profiter de la fonction d'historique des versions de OneDrive qui vous permettra de restaurer les versions des fichiers avant le chiffrement.
Microsoft 365 dispose d'une fonction de détection de rançongiciel qui vous avertit lorsque vos fichiers OneDrive ont été attaqués et vous guide tout au long du processus de restauration de vos fichiers. Il faut cependant noter que si vous ne disposez pas d'un abonnement Microsoft 365 payant, vous n'obtiendrez qu'une seule détection et récupération de fichiers gratuitement.
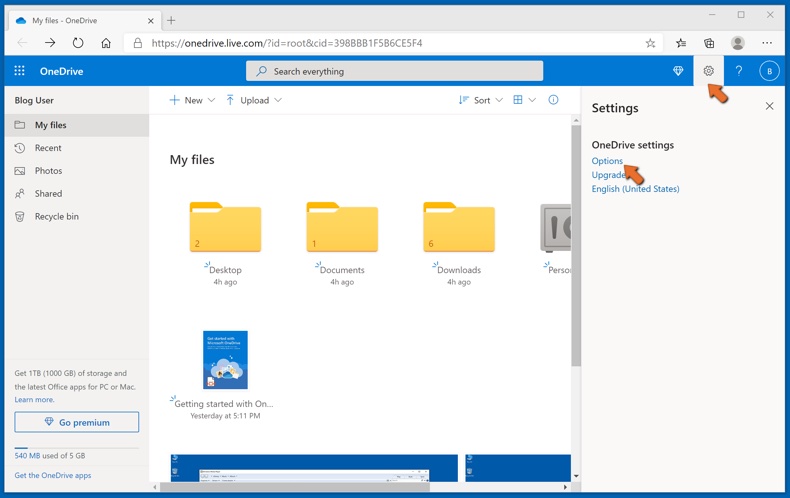
Si vos fichiers OneDrive sont supprimés, corrompus ou infectés par des maliciels, vous pouvez restaurer l'intégralité de votre OneDrive à un état antérieur. Voici comment vous pouvez restaurer l'intégralité de votre OneDrive :
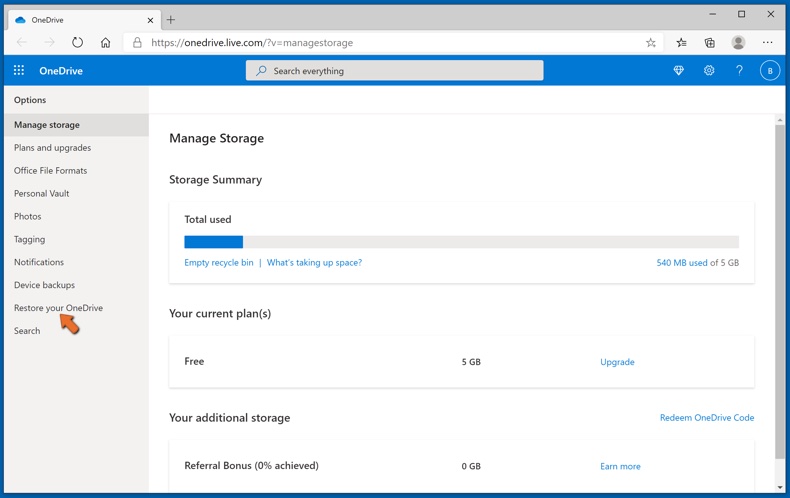
1. Si vous êtes connecté avec un compte personnel, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Options et sélectionnez Restaurer votre OneDrive.
Si vous êtes connecté avec un compte professionnel ou scolaire, cliquez sur la roue Paramètres en haut de la page. Ensuite, cliquez sur Restaurer votre OneDrive.
2. Sur la page Restaurer votre OneDrive, sélectionnez une date dans la liste déroulante. Notez que si vous restaurez vos fichiers après la détection automatique des rançongiciels, une date de restauration sera sélectionnée pour vous.
3. Après avoir configuré toutes les options de restauration de fichiers, cliquez sur Restaurer pour annuler toutes les activités que vous avez sélectionnées.
Le meilleur moyen d'éviter les dommages dus aux infections par rançongiciel est de maintenir des sauvegardes régulièrement à jour.
Foire aux questions (FAQ)
Comment mon ordinateur a-t-il été piraté et comment les pirates ont-ils chiffré mes fichiers ?
Les attaques par ransomware visant les entreprises commencent généralement par un accès non autorisé obtenu via des services RDP exploités, des vulnérabilités non corrigées ou des e-mails de phishing. Une fois dans le réseau, les attaquants élèvent leurs privilèges et se déplacent latéralement avant de déployer le ransomware sur les systèmes connectés.
Comment ouvrir les fichiers « .14ac413f » ?
Les fichiers portant cette extension ont été chiffrés par le ransomware Dark Project et ne peuvent pas être ouverts ni utilisés dans leur état actuel. L'extension elle-même est générée aléatoirement pour chaque infection, mais le problème de fond reste le même : une clé de déchiffrement détenue par les attaquants est nécessaire pour en restaurer l'accès.
Où dois-je chercher des outils de déchiffrement gratuits pour le ransomware Dark Project ?
Si vous avez subi une infection par ransomware, nous vous recommandons de consulter le site web du projet No More Ransom (plus d'informations ci-dessus).
Je peux vous payer une grosse somme d'argent, pouvez-vous déchiffrer mes fichiers ?
Nous ne proposons pas de services de déchiffrement. Dans la plupart des cas, il est impossible de restaurer des fichiers chiffrés par un ransomware sans les outils des attaquants, à moins que le ransomware lui-même ne présente une faille critique. Les services de récupération payants proposés par des tiers sont souvent des arnaques ou des intermédiaires entre les victimes et les criminels.
Combo Cleaner m'aidera-t-il à supprimer le ransomware Dark Project ?
Combo Cleaner peut analyser votre système et supprimer une infection active par le ransomware Dark Project. Il est toutefois important de noter qu'un logiciel de sécurité ne peut pas déchiffrer les fichiers déjà chiffrés - la suppression et le déchiffrement sont deux processus totalement distincts.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion