
Quel type de malspam est « IRS Account Detail Verification »
L'hameçonnage/arnaqueÉgalement connu sous le nom de: IRS Account Detail Verification malspam

Obtenez une analyse gratuite et vérifiez si votre ordinateur est infecté.
SUPPRIMEZ-LES MAINTENANTPour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Quel type d'e-mail est « IRS Account Detail Verification » ?
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'un malspam. Le message usurpe l'identité de l'Internal Revenue Service et prétend que la récente déclaration fiscale du destinataire nécessite une vérification d'identité supplémentaire. Cliquer sur le lien qu'il contient mène à un site web malveillant qui télécharge automatiquement une application d'accès à distance trojanisée. Cet e-mail doit être ignoré et supprimé.
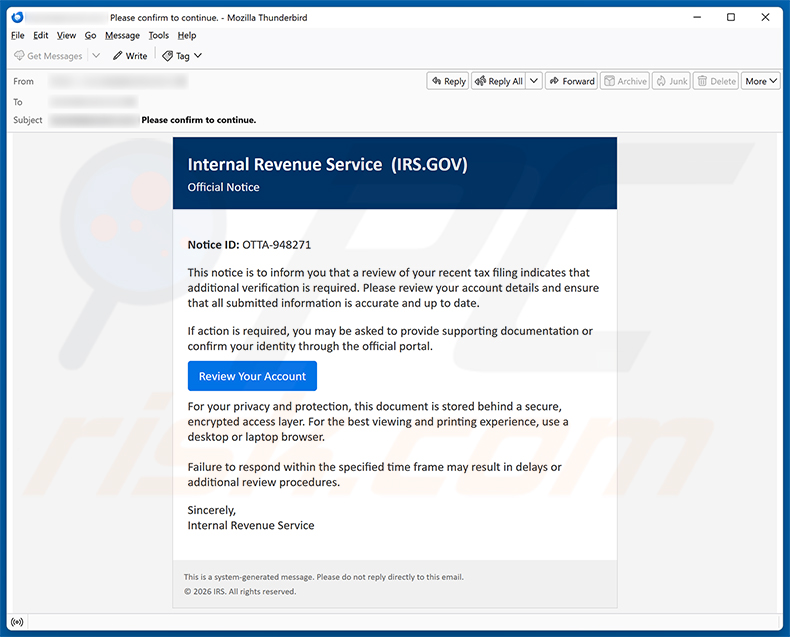
Vue d'ensemble du virus de l'e-mail « IRS Account Detail Verification »
L'e-mail se présente comme un avis officiel de l'Internal Revenue Service (IRS), citant un faux identifiant d'avis et affirmant qu'un examen de la récente déclaration fiscale du destinataire nécessite une vérification supplémentaire. Un bouton « Review Your Account » est inclus, créant un sentiment d'urgence et poussant le destinataire à agir immédiatement.
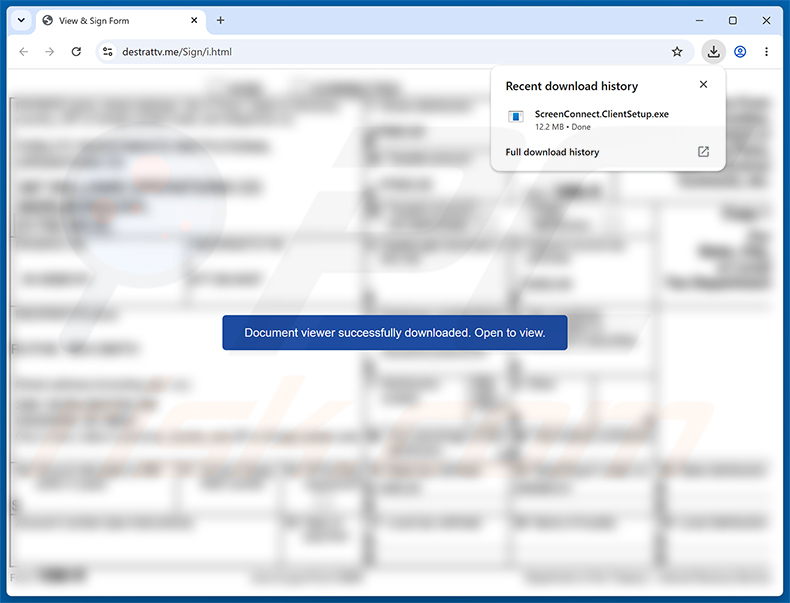
Cliquer sur ce bouton amène le destinataire vers un site Web frauduleux conçu pour ressembler à un portail de documents sécurisé. La page présente un formulaire flouté et invite les visiteurs à installer ce qu'elle appelle un « lecteur de documents ». En réalité, le site télécharge automatiquement un fichier exécutable nommé ScreenConnect.ClientSetup.exe.
ScreenConnect, également connu sous le nom de ConnectWise ScreenConnect, est une application légitime de bureau à distance largement utilisée dans le support informatique. La version distribuée par cette campagne a été modifiée et préconfigurée par des cybercriminels pour se connecter à des serveurs contrôlés par les attaquants dès son exécution.
Une fois installé, l'attaquant obtient un accès complet à l'écran et aux fichiers de la victime. Il peut parcourir les documents, voler les mots de passe et identifiants bancaires enregistrés, accéder aux comptes en ligne, initier des transferts de fonds et déposer des malwares supplémentaires sur la machine.
Le véritable IRS ne contacte pas les contribuables par e-mail pour demander l'installation de logiciels ou un accès à distance à leur ordinateur. Toute personne ayant déjà exécuté le fichier téléchargé doit se déconnecter d'Internet, contacter immédiatement sa banque et effectuer une analyse antivirus complète.
| Nom | IRS Account Detail Verification malspam |
| Type De Menace | Malspam, spam malveillant, trojan, trojan d'accès à distance. |
| Fausse Affirmation | La récente déclaration fiscale du destinataire nécessite une vérification d'identité supplémentaire de la part de l'IRS. |
| Déguisement | Avis officiel de l'Internal Revenue Service (IRS). |
| Fichier Malveillant Distribué | ScreenConnect.ClientSetup.exe |
| Charge Utile | ScreenConnect trojanisé (trojan d'accès à distance) |
| Symptômes | Les trojans sont conçus pour infiltrer furtivement l'ordinateur de la victime et rester silencieux, aucun symptôme particulier n'est donc clairement visible sur une machine infectée. |
| Méthodes De Distribution | E-mails trompeurs, ingénierie sociale. |
| Dommages | Mots de passe et informations bancaires volés, usurpation d'identité, accès à distance non autorisé à l'ordinateur de la victime, fraude financière. |
|
Suppression des maliciels (Windows) |
Pour éliminer d'éventuelles infections par des maliciels, analysez votre ordinateur avec un logiciel antivirus légitime. Nos chercheurs en sécurité recommandent d'utiliser Combo Cleaner. Téléchargez Combo CleanerUn scanner gratuit vérifie si votre ordinateur est infecté. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk. |
Exemples de campagnes de malspam
En résumé, cet e-mail est une fraude conçue pour usurper l'identité de l'IRS et inciter les destinataires à installer un outil d'accès à distance trojanisé. Le site malveillant déguise le programme d'installation en un inoffensif lecteur de documents, rendant la menace moins évidente pour l'utilisateur moyen.
Social Security Administration Document, Notice Of Payment et Proposed Contract Changes sont quelques exemples de malspams similaires que nous avons examinés. Les courriers indésirables sont régulièrement utilisés par les cybercriminels pour diffuser des malwares de toutes sortes, tout e-mail inattendu incitant à une action immédiate sur un compte doit donc être traité avec méfiance.
Comment les campagnes de spam infectent-elles les ordinateurs ?
Les campagnes de spam diffusent des malwares par le biais de pièces jointes ou de liens malveillants intégrés aux e-mails. Les pièces jointes peuvent prendre de nombreuses formes - documents, feuilles de calcul, archives, exécutables, fichiers de script, et plus encore - et peuvent contenir des malwares cachés qui s'exécutent à l'ouverture du fichier ou lorsque l'utilisateur active certaines fonctions, telles que les commandes macro.
Les liens présents dans ces e-mails redirigent souvent vers de faux sites Web qui déclenchent des téléchargements automatiques ou invitent l'utilisateur à exécuter un fichier manuellement. Cette campagne a utilisé cette seconde méthode, présentant un programme d'installation d'outil d'accès à distance comme un simple « lecteur de documents » afin de réduire la vigilance du destinataire.
Comment éviter l'installation de malwares ?
Faites preuve de prudence avec tout e-mail inattendu prétendant provenir d'une agence gouvernementale, d'une banque ou d'une institution connue. L'IRS communique avec les contribuables par courrier officiel, et non par des liens dans des e-mails demandant l'installation de logiciels. Tout message créant un sentiment d'urgence autour de l'accès à un compte ou de l'examen d'un document mérite un examen attentif avant toute action.
Ne téléchargez des logiciels qu'à partir de sources officielles et vérifiées. N'exécutez jamais d'exécutables obtenus via des liens contenus dans des e-mails non sollicités, quelle que soit la manière dont la page les désigne. Maintenir votre système d'exploitation et vos logiciels installés à jour réduit également l'exposition aux vulnérabilités connues que les attaquants exploitent.
Un programme antivirus réputé doit être maintenu actif et à jour en permanence. Si vous avez déjà exécuté un fichier promu via un e-mail suspect, nous vous recommandons d'effectuer une analyse avec Combo Cleaner Antivirus pour Windows afin d'éliminer automatiquement tout malware qui aurait pu être installé.
Texte présenté dans l'e-mail « IRS Account Detail Verification » :
Subject: [********]: Please confirm to continue.
Internal Revenue Service (IRS.GOV)
Official NoticeNotice ID: OTTA-948271
This notice is to inform you that a review of your recent tax filing indicates that additional verification is required. Please review your account details and ensure that all submitted information is accurate and up to date.
If action is required, you may be asked to provide supporting documentation or confirm your identity through the official portal.
[Review Your Account]
For your privacy and protection, this document is stored behind a secure, encrypted access layer. For the best viewing and printing experience, use a desktop or laptop browser.
Failure to respond within the specified time frame may result in delays or additional review procedures.
Sincerely,
Internal Revenue ServiceThis is a system-generated message. Please do not reply directly to this email.
© 2026 IRS. All rights reserved.
Capture d'écran du site Web malveillant promu par cette campagne de spam :
Suppression automatique et instantanée des maliciels :
La suppression manuelle des menaces peut être un processus long et compliqué qui nécessite des compétences informatiques avancées. Combo Cleaner est un outil professionnel de suppression automatique des maliciels qui est recommandé pour se débarrasser de ces derniers. Téléchargez-le en cliquant sur le bouton ci-dessous :
TÉLÉCHARGEZ Combo CleanerEn téléchargeant n'importe quel logiciel listé sur ce site web vous acceptez notre Politique de Confidentialité et nos Conditions d’Utilisation. Pour utiliser le produit complet, vous devez acheter une licence pour Combo Cleaner. 7 jours d’essai limité gratuit disponible. Combo Cleaner est détenu et exploité par RCS LT, la société mère de PCRisk.
Menu rapide :
- Qu'est-ce que IRS Account Detail Verification malspam ?
- Types de courriels malveillants.
- Comment repérer un courriel malveillant ?
- Que faire si vous tombez dans le piège d'une arnaque par courriel ?
Types de courriels malveillants :
 Les courriels d'hameçonnage
Le plus souvent, les cybercriminels utilisent des courriels trompeurs pour inciter les internautes à divulguer leurs informations confidentielles sensibles, par exemple, les informations de connexion à divers services en ligne, comptes de messagerie ou informations bancaires en ligne.
De telles attaques sont appelées hameçonnage. Dans une attaque par hameçonnage, les cybercriminels envoient généralement un courriel d'un service populaire avec un logo (par exemple, Microsoft, DHL, Amazon, Netflix), créent une urgence (mauvaise adresse de livraison, mot de passe expiré, etc.) et placent un lien qu'ils espèrent que leurs victimes potentielles cliqueront.
Après avoir cliqué sur le lien présenté dans ce message électronique, les victimes sont redirigées vers un faux site Web qui semble identique ou extrêmement similaire à l'original. Les victimes sont ensuite invitées à saisir leur mot de passe, les détails de leur carte de crédit ou d'autres informations qui seront volées par les cybercriminels.
 Les courriels contenant des pièces jointes malveillantes
Un autre vecteur d'attaque populaire est le courrier indésirable contenant des pièces jointes malveillantes qui infectent les ordinateurs des utilisateurs avec des maliciels. Les pièces jointes malveillantes contiennent généralement des chevaux de Troie capables de voler des mots de passe, des informations bancaires et d'autres informations sensibles.
Dans de telles attaques, l'objectif principal des cybercriminels est d'amener leurs victimes potentielles à ouvrir une pièce jointe infectée. Pour atteindre cet objectif, les messages électroniques parlent généralement de factures, de télécopies ou de messages vocaux récemment reçus.
Si une victime potentielle tombe dans le piège et ouvre la pièce jointe, ses ordinateurs sont infectés et les cybercriminels peuvent collecter de nombreuses informations sensibles.
Bien qu'il s'agisse d'une méthode plus compliquée pour voler des informations personnelles (les filtres anti-spam et les programmes antivirus détectent généralement de telles tentatives), en cas de succès, les cybercriminels peuvent obtenir un éventail de données beaucoup plus large et peuvent collecter des informations pendant une longue période.
 Les courriels de sextorsion
Il s'agit d'un type d'hameçonnage. Dans ce cas, les utilisateurs reçoivent un courriel affirmant qu'un cybercriminel pourrait accéder à la webcam de la victime potentielle et disposer d'un enregistrement vidéo de sa masturbation.
Pour se débarrasser de la vidéo, les victimes sont invitées à payer une rançon (généralement en utilisant Bitcoin ou une autre crypto-monnaie). Néanmoins, toutes ces affirmations sont fausses - les utilisateurs qui reçoivent de tels courriels doivent les ignorer et les supprimer.
Comment repérer un courriel malveillant ?
Alors que les cybercriminels essaient de faire en sorte que leurs courriels leurres aient l'air dignes de confiance, voici quelques éléments que vous devez rechercher lorsque vous essayez de repérer un courriel d'hameçonnage :
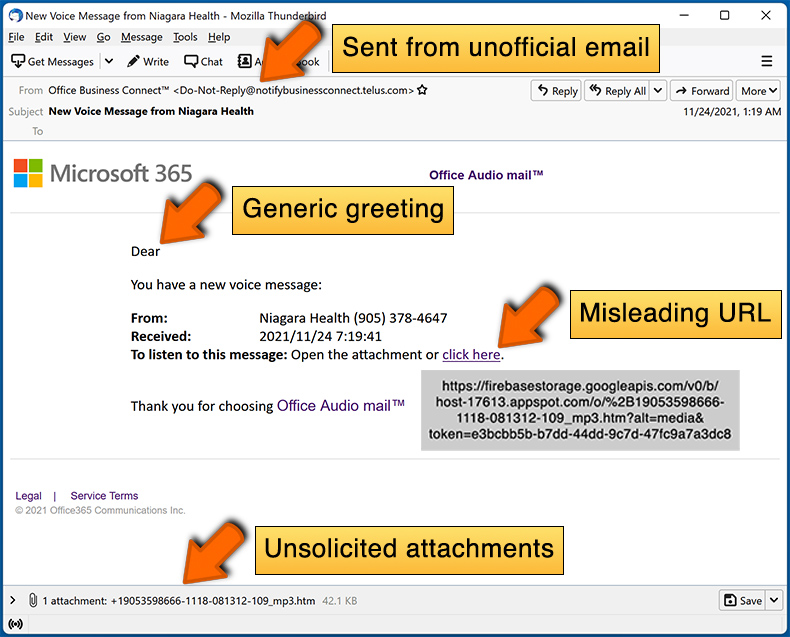
- Vérifiez l'adresse courriel de l'expéditeur ("de") : passez votre souris sur l'adresse "de" et vérifiez si elle est légitime. Par exemple, si vous avez reçu un courriel de Microsoft, assurez-vous de vérifier si l'adresse courriel est @microsoft.com et non quelque chose de suspect comme @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Vérifiez les salutations génériques : si le message d'accueil dans le courriel est "Cher utilisateur", "Cher @yourcourriel.com", "Cher client", cela devrait susciter la méfiance. Le plus souvent, les entreprises vous appellent par votre nom. L'absence de ces informations pourrait signaler une tentative d'hameçonnage.
- Vérifiez les liens dans le courriel : passez votre souris sur le lien présenté dans le courriel, si le lien qui apparaît vous semble suspect, ne cliquez pas dessus. Par exemple, si vous avez reçu un courriel de Microsoft et que le lien dans le courriel indique qu'il redirige vers firebasestorage.googleapis.com/v0... vous ne devriez pas lui faire confiance. Il est préférable de ne cliquer sur aucun lien dans les courriels, mais de visiter le site Web de l'entreprise qui vous a envoyé le courriel en premier lieu.
- Ne vous fiez pas aveuglément aux pièces jointes dans les courriels : le plus souvent, les entreprises légitimes vous demanderont de vous connecter à leur site Web et d'afficher tous les documents qui s'y trouvent ; si vous avez reçu un courriel avec une pièce jointe, c'est une bonne idée de l'analyser avec une application antivirus. Les pièces jointes infectées sont un vecteur d'attaque couramment utilisé par les cybercriminels.
Pour minimiser le risque d'ouvrir des courriels d'hameçonnage et malveillants, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
Exemple de courrier indésirable :
Que faire si vous tombez dans le piège d'une arnaque par courriel ?
- Si vous avez cliqué sur un lien dans un courriel d'hameçonnage et entré votre mot de passe, assurez-vous de changer votre mot de passe dès que possible. Habituellement, les cybercriminels collectent les informations d'identification volées, puis les vendent à d'autres groupes qui les utilisent à des fins malveillantes. Si vous modifiez votre mot de passe à temps, il est possible que les criminels n'aient pas le temps de faire des dégâts.
- Si vous avez entré vos informations de carte de crédit, contactez votre banque dès que possible et expliquez la situation. Il y a de fortes chances que vous deviez annuler votre carte de crédit compromise et en obtenir une nouvelle.
- Si vous voyez des signes d'usurpation d'identité, vous devez immédiatement contacter la Federal Trade Commission. Cette institution recueillera des informations sur votre situation et créera un plan de redressement personnel.
- Si vous avez ouvert une pièce jointe malveillante - votre ordinateur est probablement infecté, vous devez l'analyser avec une application antivirus réputée. À cette fin, nous vous recommandons d'utiliser Combo Cleaner Antivirus pour Windows.
- Aidez les autres utilisateurs d'Internet - rapportez les courriels d'hameçonnage à Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center et U.S. Department of Justice.
Foire aux questions (FAQ)
Pourquoi ai-je reçu cet e-mail ?
Les e-mails de spam comme celui-ci ne sont pas ciblés personnellement. Les cybercriminels envoient des messages identiques à un grand nombre d'adresses collectées via des fuites de données, des listes achetées ou des sites Web analysés. Les destinataires sont choisis au hasard, et non en raison d'une activité particulière de leur part.
J'ai fourni mes informations personnelles en me faisant piéger par cet e-mail, que dois-je faire ?
Contactez immédiatement votre banque ou l'institution financière concernée si vous avez partagé des informations financières. Changez les mots de passe de tous les comptes dont les identifiants pourraient avoir été exposés, et envisagez d'avertir les autorités compétentes.
J'ai téléchargé et ouvert un fichier promu par cet e-mail de spam, mon ordinateur est-il infecté ?
Qu'une infection se soit produite ou non dépend du fait que vous ayez réellement exécuté le fichier téléchargé. Le simple fait que ScreenConnect.ClientSetup.exe apparaisse dans votre dossier de téléchargements n'est pas nuisible en soi.
Si vous avez exécuté le fichier, votre ordinateur est probablement compromis. Déconnectez-vous d'Internet, contactez votre banque et effectuez une analyse antivirus complète dès que possible.
J'ai lu l'e-mail mais je n'ai pas cliqué sur le lien, mon ordinateur est-il infecté ?
Non. Lire l'e-mail sans interagir avec son contenu ne peut pas déclencher d'infection. Le risque ne commence que si vous cliquez sur le lien, téléchargez le fichier, puis l'exécutez.
Combo Cleaner supprimera-t-il les infections de malwares présentes dans la pièce jointe de l'e-mail ?
Oui, Combo Cleaner est capable de détecter et de supprimer la plupart des malwares connus, y compris les trojans d'accès à distance. Il est important d'effectuer une analyse complète du système, car les menaces de ce type peuvent s'incruster profondément dans le système pour échapper à la détection.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Tomas Meskauskas
Chercheur expert en sécurité, analyste professionnel en logiciels malveillants
Je suis passionné par la sécurité informatique et la technologie. J'ai une expérience de plus de 10 ans dans diverses entreprises liées à la résolution de problèmes techniques informatiques et à la sécurité Internet. Je travaille comme auteur et éditeur pour PCrisk depuis 2010. Suivez-moi sur Twitter et LinkedIn pour rester informé des dernières menaces de sécurité en ligne.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion