Nous pouvons percevoir des commissions sur les produits que nous recommandons. En savoir plus.
Badges de confiance pour sites web en 2026 : ce qui fonctionne et comment en ajouter un

Badges de confiance pour sites web en 2026 : ce qui fonctionne et comment en ajouter un
Presque toutes les boutiques en ligne affichent une forme de badge de confiance - il peut s'agir d'une icône de cadenas, d'une mention « paiement sécurisé », d'une rangée de logos de cartes bancaires ou d'un sceau délivré par une société de sécurité. La plupart des badges sont des images. Comme n'importe qui peut les copier, y compris les opérateurs de sites frauduleux, un client qui clique dessus n'obtient généralement aucune information utile. C'est pourquoi les propriétaires de boutiques ont un avis mitigé sur les badges de confiance. Bien que des études montrent qu'ils augmentent les ventes, les forums de commerçants regorgent de personnes affirmant que ces badges sont faciles à falsifier.
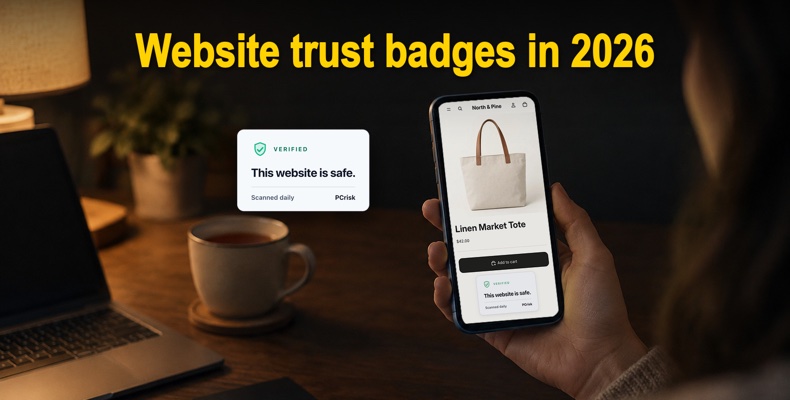
C'est exact. Un badge n'inspire confiance que dans la mesure où il représente quelque chose que le visiteur peut vérifier. Cet article explique ce que sont les badges de confiance, lesquels influencent réellement le comportement des acheteurs, comment distinguer un badge vérifié d'un badge purement décoratif, et comment intégrer un badge qui contrôle votre site chaque jour et disparaît si un problème est détecté.
Pour savoir si votre site web réussirait un tel contrôle, il vous suffit de l'analyser ; cela ne prend qu'une minute et ne nécessite aucun compte.
Table des matières :
- Introduction
- Qu'est-ce qu'un badge de confiance pour site web ?
- Les badges de confiance fonctionnent-ils vraiment ?
- Les cinq types de badges de confiance
- Badges décoratifs ou badges vérifiés : pourquoi une image ne prouve rien
- Ce qu'un badge de sécurité vérifié doit contrôler, et ce qu'il doit faire en cas d'échec du contrôle
- Comparatif des fournisseurs de badges de confiance vérifiés
- Comment obtenir un badge de confiance vérifié pour votre site web
- Comment ajouter un badge de confiance sur Shopify, WordPress, Wix et Squarespace
- Où placer les badges de confiance, et combien en utiliser
- Les erreurs à éviter avec les badges de confiance
- Pour conclure
- Foire aux questions (FAQ)
Qu'est-ce qu'un badge de confiance pour site web ?
Un badge de confiance est un petit élément graphique affiché sur un site web qui rassure les visiteurs sur un point précis - à savoir que leurs données de paiement sont chiffrées, que l'entreprise qui exploite le site est authentique, que les retours sont acceptés ou que le site a été contrôlé par un tiers pour détecter d'éventuels problèmes de sécurité. On le désignait autrefois sous le nom de sceau de confiance ou sceau de site. Les autorités de certification telles que VeriSign, GeoTrust et Comodo utilisaient le terme « sceau » pour l'élément graphique fourni avec un certificat SSL, et vous rencontrerez encore l'expression « sceau de site » sur les pages de DigiCert et de Sectigo. Aujourd'hui, dans le domaine du e-commerce, « badge de confiance » est le terme générique qui englobe tous ces éléments graphiques.
Les badges de confiance se répartissent en deux catégories, et la distinction entre elles est plus importante que leur apparence.
Les badges affichés sont des éléments graphiques que vous ajoutez vous-même : logos de cartes bancaires, tampon « satisfait ou remboursé », étiquette « livraison gratuite », icône de cadenas issue d'une bibliothèque d'icônes. Ils décrivent une politique ou un moyen de paiement. Personne en dehors de votre entreprise ne les vérifie.
Les badges obtenus sont délivrés par un tiers qui a vérifié quelque chose et qui peut retirer le badge si la vérification échoue. Un sceau d'accréditation du Better Business Bureau, un widget de notation Trustpilot ou un badge de sécurité affiché uniquement tant que le site réussit une analyse quotidienne sont des badges obtenus. Ils ont du poids parce que le visiteur peut cliquer pour accéder à l'émetteur et confirmer l'affirmation.
Un badge de confiance n'est pas le cadenas affiché dans la barre d'adresse du navigateur. Le cadenas indique que la connexion utilise HTTPS et que les données transmises sont chiffrées, mais il ne fournit aucune information sur l'authenticité du site, sur sa compromission éventuelle ou sur la présence de malware dans ses pages. Les sites de phishing utilisent eux aussi HTTPS, et presque tous le font, puisque les certificats sont gratuits. HTTPS doit être considéré comme une exigence minimale, et non comme un gage de confiance.
[Retour à la Table des Matières]
Les badges de confiance fonctionnent-ils vraiment ?
Le problème que les badges de confiance cherchent à résoudre est bien mesuré. Depuis 2010, le Baymard Institute étudie le comportement des acheteurs lors du paiement et a constaté que le taux moyen d'abandon de panier est de 70 % sur 50 études. Lorsqu'on a demandé à des acheteurs américains pourquoi ils avaient abandonné un achat au moment du paiement, 19 % ont répondu « Je ne faisais pas confiance au site pour mes informations de carte bancaire ». Pour une boutique peu connue, cela signifie qu'un paiement abandonné sur cinq est dû à un manque de confiance plutôt qu'au prix ou aux frais de livraison.
Tout dépend du type de badge et de son emplacement. Dans son enquête de 2013 sur les sceaux de site (dont les résultats ont été reproduits en 2016), Baymard a présenté aux acheteurs les sceaux de sécurité habituels et leur a demandé lequel leur donnait le plus grand sentiment de sécurité. 35 % des personnes interrogées ont choisi le sceau Norton, 21 % le sceau Google Trusted Store, 21 % le sceau BBB et 13 % le sceau McAfee SECURE. Le point essentiel de la conclusion de Baymard est que les personnes faisaient confiance aux marques qu'elles reconnaissaient plutôt qu'aux sceaux témoignant des protections techniques les plus solides. C'est la sécurité perçue qui l'a emporté.
Les tests contrôlés donnent des résultats similaires. L'agence Inflow a mené des tests A/B sur les badges de confiance pour plusieurs boutiques entre 2018 et 2022. Le remplacement du sceau McAfee SECURE par un badge TrustedSite a augmenté le taux de conversion de 8,7 % chez un détaillant. Le placement d'un sceau Norton directement sous le bouton de paiement a ajouté 2,9 % chez un autre. Même un visuel générique « Vous êtes en sécurité », sans aucune vérification, a produit une hausse de 1,2 % lors d'un test. Les effets sont réels mais modestes, et plus marqués pour les boutiques que les acheteurs ne connaissent pas.
Une tendance inverse se renforce. Les gens ont compris que les badges peuvent être falsifiés. Une discussion récente de la communauté Shopify, « Can any app prove that a Shopify store is not a scam? », se termine par des marchands expérimentés affirmant que les badges issus d'applications peuvent facilement être contrefaits et qu'aucune application ne peut prouver qu'une boutique est légitime. Ils ont raison concernant les applications qu'ils visaient. C'est pourquoi ce guide distingue les badges vérifiables de ceux qui ne le sont pas.
[Retour à la Table des Matières]
Les cinq types de badges de confiance
1. Badges de sécurité. Ils indiquent que le site a été contrôlé pour détecter les malwares, le phishing, l'inscription sur des listes noires ou d'autres problèmes de sécurité, ou simplement qu'il utilise un certificat SSL. On peut citer TrustedSite (anciennement McAfee SECURE), Trust Guard, le sceau de surveillance Sucuri, le PCrisk Trust Badge et les sceaux SSL proposés par DigiCert et Sectigo. C'est le seul type qui peut répondre directement à la question « ce site est-il sûr ? », et c'est aussi le type le plus souvent falsifié.
2. Badges de paiement. Visa, Mastercard, American Express, PayPal, Apple Pay, Shop Pay. Ils indiquent à l'acheteur comment il peut payer et qu'un prestataire de paiement qu'il connaît intervient dans la transaction. Utilisez les ressources de marque officielles de chaque entreprise, car les réseaux de cartes bancaires encadrent la manière dont leurs logos peuvent être affichés.
3. Badges de garantie et de politique. « Satisfait ou remboursé sous 30 jours », « retours gratuits », « livraison gratuite dès 50 $ ». Vous les créez vous-même et ils n'ont pas le poids d'une validation tierce, mais ils répondent aux questions que se pose l'acheteur au moment d'ajouter un article au panier. C'est pour cette raison que Shopify recommande de placer les badges de politique à côté du bouton Ajouter au panier.
4. Badges de recommandation et d'avis. Accréditation BBB, widgets Trustpilot et Google Customer Reviews, adhésions à des organisations professionnelles et certification B Corp. Ils sont obtenus, et un visiteur peut généralement cliquer pour accéder à l'émetteur afin de les confirmer.
5. Badges de plateforme. Shopify propose un badge « Shopify Secure » qui signale que la boutique utilise le système de paiement conforme PCI de Shopify, ainsi que Shop Promise pour la livraison. Ils sont gratuits et légitimes, mais ils renseignent les acheteurs sur la plateforme, et non sur les pages de votre propre boutique.
Une bonne page produit comporterait un badge de chacun des types 1, 2 et 3 ; en revanche, utiliser six badges du même type relève de l'encombrement plutôt que de la réassurance.
[Retour à la Table des Matières]
Badges décoratifs ou badges vérifiés : pourquoi une image ne prouve rien
Si vous recherchez « trust badges » dans le Shopify App Store, les premiers résultats proposent des centaines de modèles de badges et des milliers d'icônes de paiement. Ce sont des bibliothèques d'icônes. Il vous suffit de sélectionner un visuel et de le placer, et c'est terminé. Votre site n'est contrôlé ni avant ni après. Une boutique vendant des contrefaçons pourrait installer la même application et afficher la même bannière « Paiement sécurisé, 100 % sûr ». La plupart des collections gratuites de badges de confiance trouvées sur Google ne sont que des versions PNG de la même chose.
Les sceaux statiques de véritables marques de sécurité ne valent guère mieux s'ils sont simplement collés plutôt que délivrés. Un sceau est une image. N'importe qui peut l'enregistrer depuis un site légitime et l'importer sur le sien. Il y a eu des cas de sceaux de confiance frauduleux : des sceaux qui continuaient de s'afficher sur des sites dont on a découvert par la suite qu'ils présentaient de graves vulnérabilités (le sceau HackerSafe en 2008 sur des sites comportant des failles de cross-site scripting) et des entreprises sanctionnées pour avoir vendu des sceaux qui ne vérifiaient rien. Un sceau statique sans date n'apprend rien aux visiteurs sur l'état actuel du site.
Trois questions permettent de distinguer un badge vérifié d'un badge décoratif :
- Un visiteur peut-il cliquer dessus et être redirigé vers une page que vous ne contrôlez pas ? Un badge vérifié renvoie vers le rapport de l'émetteur, qui indique la date du dernier contrôle et ce qu'il a couvert. Si un clic sur le badge ne produit rien ou ouvre une page de votre propre domaine, il ne prouve rien.
- Le badge disparaîtrait-il si votre site échouait au contrôle ? Un badge obtenu est automatiquement révoqué lorsque le site ne remplit plus la condition requise. Si le badge restait affiché après le piratage de votre site, il ne serait qu'une simple décoration.
- L'entreprise indique-t-elle précisément ce qu'elle contrôle ? « Sécurité certifiée » n'est qu'un slogan ; la mention « analysé quotidiennement par environ 90 moteurs antivirus et confronté aux listes de blocage Google Safe Browsing, Spamhaus et PhishTank » est une affirmation que le visiteur peut évaluer par lui-même. Mieux vaut choisir des fournisseurs qui publient cette liste.
[Retour à la Table des Matières]
Ce qu'un badge de sécurité vérifié doit contrôler, et ce qu'il doit faire en cas d'échec du contrôle
La valeur d'un badge de sécurité dépend entièrement de l'analyse qui l'accompagne ; ce sont ces contrôles qui comptent, car ce sont eux qui déterminent si un site est bloqué par les navigateurs, intercepté par les filtres de messagerie ou exclu des résultats de recherche.
- Malware dans les pages. Scripts injectés, code de téléchargement furtif, iframes cachées, scripts de minage de cryptomonnaie. L'approche la plus fiable consiste à tester les pages avec plusieurs moteurs antivirus plutôt qu'un seul, car les taux de détection varient fortement d'un éditeur à l'autre.
- Réputation en matière de phishing. Il s'agit de vérifier si le domaine ou ses pages figurent dans des flux de phishing tels que PhishTank et Google Safe Browsing. Une boutique piratée héberge souvent une page de phishing dans un sous-dossier que le propriétaire ne consulte jamais.
- Statut sur les listes de blocage. Spamhaus, SURBL, URLhaus, Barracuda et autres listes similaires. C'est la présence sur l'une d'elles qui pousse Chrome à afficher une page d'avertissement rouge ou Gmail à classer vos confirmations de commande dans les spams.
- Validité SSL. Les certificats expirés ou mal configurés provoquent des avertissements du navigateur qui font échouer plus d'achats que n'importe quel badge manquant.
- Réputation des liens sortants. Des liens vers des domaines eux-mêmes inscrits sur liste noire, ce qui est un signe fréquent de redirection injectée.
Deux comportements sont aussi importants que les contrôles eux-mêmes : l'analyse doit être quotidienne. Un site peut être compromis le lendemain d'une analyse mensuelle tout en affichant un badge sans problème pendant 29 jours. Si un contrôle échoue, le badge doit se masquer et prévenir le propriétaire, pour ne réapparaître qu'après une nouvelle analyse sans anomalie. Un badge visible alors que le site figure sur une liste de blocage est pire que pas de badge du tout, car il formule une fausse déclaration en votre nom.
Soyez clair sur ce qu'un badge ne peut pas faire. Il s'agit d'un avis automatisé fondé sur ce qu'un scanner externe détecte au moment de l'analyse. Il ne garantit pas qu'un site soit exempt de vulnérabilités, ne nettoie rien et ne dispense pas de maintenir à jour votre plateforme et vos plugins. Ceux qui affirment le contraire doivent être considérés avec la même méfiance que ceux associés aux applications de bibliothèques d'icônes.
[Retour à la Table des Matières]
Comparatif des fournisseurs de badges de confiance vérifiés
Les services présentés ici proposent un badge lié à un véritable contrôle en octobre 2026 ; les prix indiqués proviennent des sites web des fournisseurs et sont susceptibles d'évoluer, veuillez donc les vérifier à nouveau avant tout achat.
| Fournisseur | Ce que le badge vérifie | Prix | Remarques |
| TrustedSite (anciennement McAfee SECURE) | Surveillance de sécurité quotidienne et vérification de l'identité de l'entreprise ; plusieurs certifications optionnelles | Gratuit jusqu'à 500 visites par mois ; formules payantes à partir de 39 $ par mois, en hausse selon le trafic | Le nom le plus connu. La méthodologie d'analyse n'est pas publiée. Tarification au nombre de visiteurs : le coût augmente avec le succès |
| Trust Guard | Analyse PCI externe quotidienne, analyse quotidienne des malwares, contrôle SSL hebdomadaire, sceaux | Analyse gratuite disponible ; 97 $ par mois | Ce qui se rapproche le plus d'une offre de conformité complète ; coûteux pour une seule petite boutique |
| Sucuri | Surveillance toutes les 12 heures à toutes les 30 minutes, nettoyage des malwares, pare-feu ; le sceau est une fonctionnalité secondaire | De 229 $ à 549 $ par an | Avant tout une plateforme de sécurité. À acheter pour le nettoyage et le pare-feu, pas pour le badge |
| Norton Shopping Guarantee | Identité et stabilité financière du marchand ; garanties d'achat, de prix et contre l'usurpation d'identité pour l'acheteur | Gratuit pour le marchand (les acheteurs paient une protection de colis optionnelle) | Aucune analyse de sécurité du site lui-même |
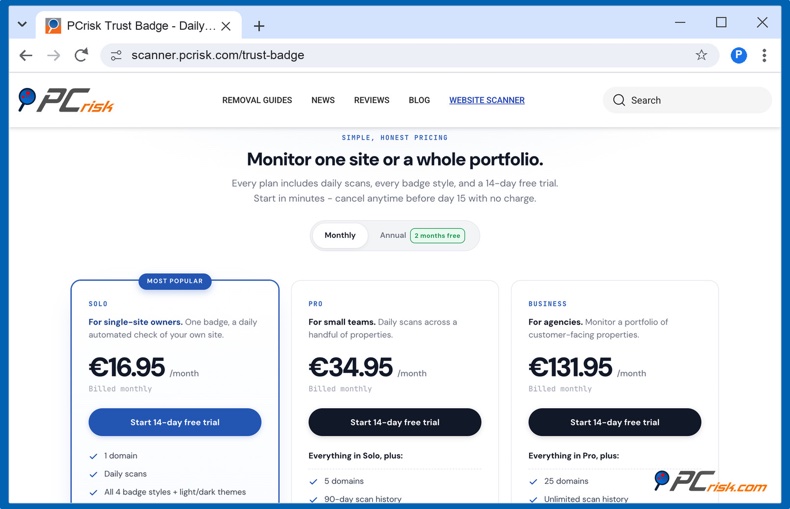
| PCrisk Trust Badge | Analyse externe quotidienne par environ 90 moteurs antivirus et 10 bases de données de menaces ; score de 0 à 100 ; badge affiché uniquement tant que le dernier score est égal ou supérieur à 70 ; page de rapport publique | Formule gratuite sans badge. Badge à partir de 16,95 $ par mois pour un site (en devise locale lors du paiement) après un essai gratuit de 14 jours ; la formule Pro couvre 5 domaines, la formule Business couvre 25 domaines. Application Shopify : Premium à 19 $ par mois | Tarification par site, et non par visiteur. Publie la liste des moteurs et des flux. Détecte et signale uniquement ; aucun nettoyage |
Pour les boutiques sous Shopify ou WordPress qui souhaitent que les visiteurs puissent vérifier un badge à un prix qui n'augmente pas avec le trafic, PCrisk Trust Badge est le bon choix. Si vous avez besoin d'une entreprise pour nettoyer un site piraté, contactez Sucuri ; le badge est alors un avantage supplémentaire. Si votre seul objectif est la reconnaissance de marque au moment du paiement et que votre trafic est faible, le niveau gratuit de TrustedSite mérite d'être essayé.
[Retour à la Table des Matières]
Comment obtenir un badge de confiance vérifié pour votre site web
Les étapes suivantes utilisent le PCrisk Trust Badge, car c'est nous qui l'exploitons et pouvons donc fournir des informations détaillées. Pour tout badge reposant sur une analyse, la procédure est la même : d'abord contrôler le site, ensuite corriger les éventuels problèmes, et enfin installer le badge.
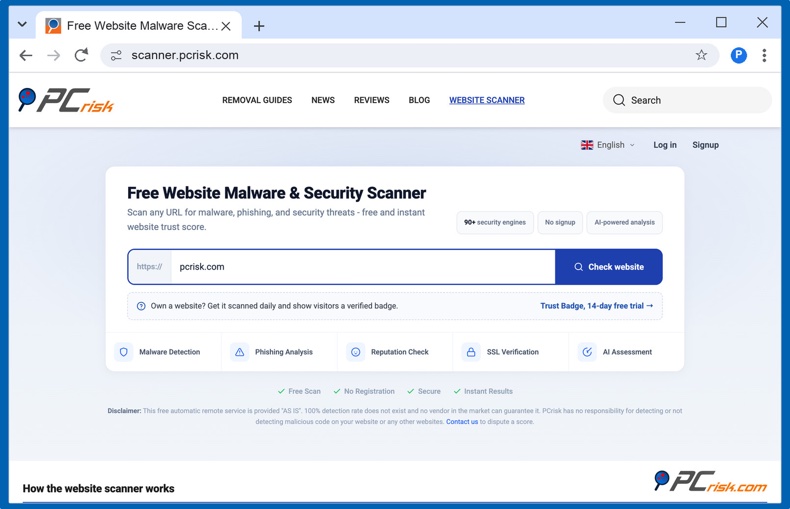
1. Analysez gratuitement votre site web. Ouvrez le PCrisk Website Scanner, saisissez votre domaine et cliquez sur « Vérifier le site web ». Aucun compte n'est nécessaire. L'analyse confronte les pages à environ 90 moteurs antivirus et 10 bases de données de menaces, dont Google Safe Browsing, Spamhaus et PhishTank, vérifie le certificat SSL et produit un score de confiance de 0 à 100 accompagné d'un résumé en langage clair.
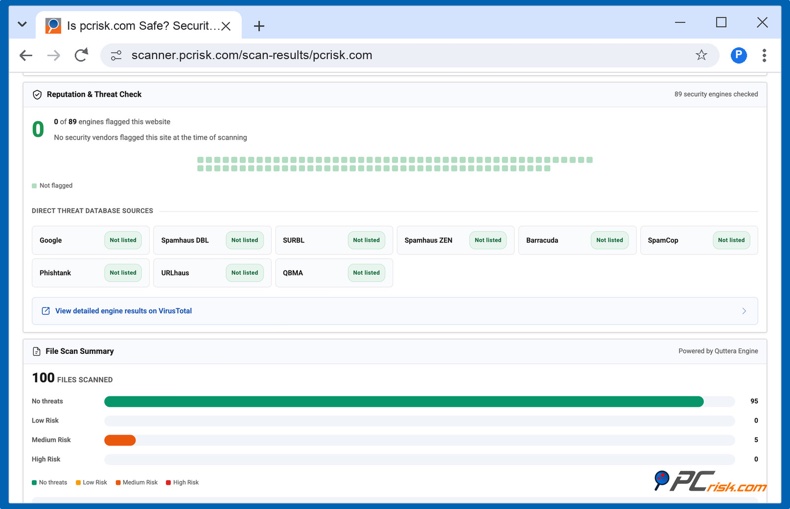
2. Lisez le rapport et corrigez tout ce qui est signalé. Le rapport présente le verdict de chaque moteur, le statut sur les listes de blocage, les détails du certificat et les éventuels liens sortants signalés. Le badge ne s'affiche pas tant que le score est inférieur à 70 ; c'est donc le moment de renouveler un certificat expiré, de nettoyer un script injecté ou de demander le retrait d'une liste de blocage. Vous pouvez relancer l'analyse après chaque correction.
3. Commencez l'essai gratuit de 14 jours. Sur la page Trust Badge, choisissez une formule : Solo, à partir de 16,95 $ par mois (affiché dans votre devise locale lors du paiement), couvre 1 domaine ; Pro couvre 5 domaines ; et Business couvre 25 domaines. L'essai nécessite un moyen de paiement et ne coûte rien si vous l'annulez avant son terme. Après le premier prélèvement, une garantie satisfait ou remboursé de 30 jours s'applique. Le paiement annuel offre deux mois gratuits.
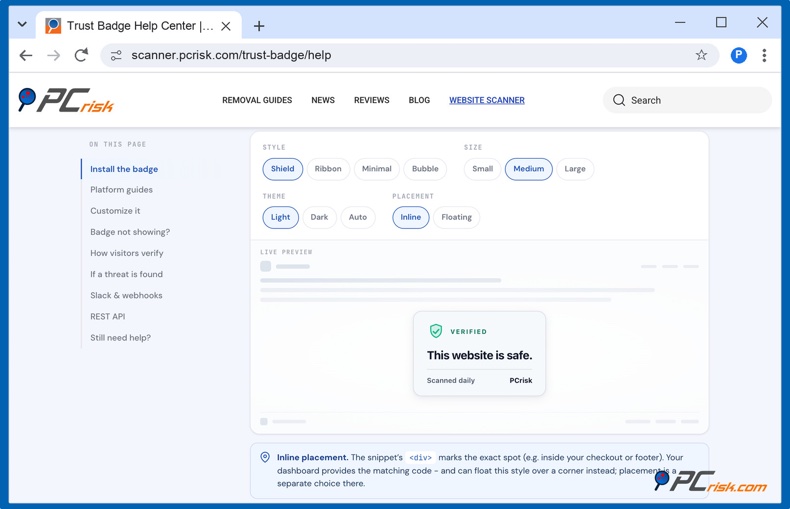
4. Choisissez un style de badge. Quatre modèles sont disponibles (Shield, Ribbon, Minimal et Bubble) en thème clair, sombre ou automatique, et en trois tailles. Le badge peut être intégré dans la page, par exemple dans votre pied de page ou votre modèle de page produit, ou flotter dans un coin de la page. La version flottante s'estompe si elle risque de masquer un bouton ou une fenêtre pop-up sur un petit écran. Vous pouvez essayer toutes les combinaisons dans le centre d'aide avant de vous inscrire.
5. Installez le badge. Sur WordPress, installez le plugin PCrisk Trust Badge. Sur Shopify, installez l'application PCrisk Trust Badge depuis le Shopify App Store ; elle dispose de ses propres formules, facturées par Shopify. Ces deux options sont détaillées dans la section suivante. Sur tout autre site, copiez le code d'installation depuis votre tableau de bord et collez-le à l'endroit où le badge doit apparaître. Le centre d'aide propose des guides pour les plateformes courantes. Le badge charge un seul petit script, de moins de 10 Ko compressé, après le contenu de votre page et ne dépose aucun cookie.
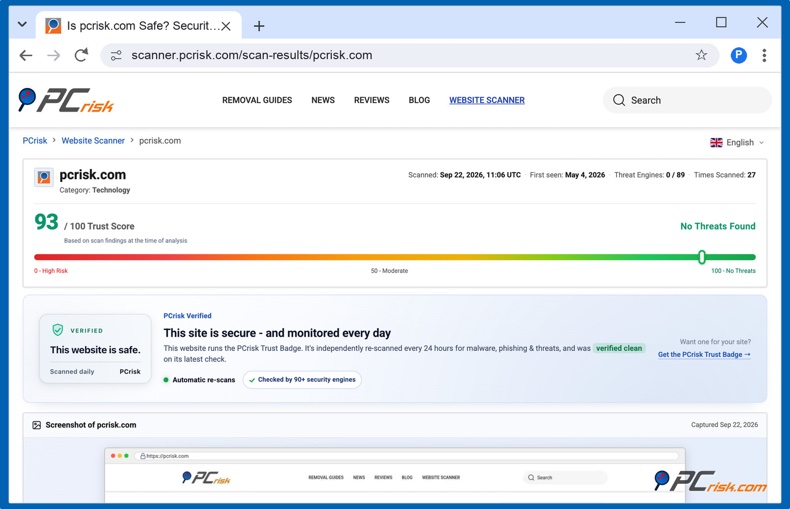
6. Vérifiez que le badge apparaît, puis cliquez dessus. Chaque badge PCrisk est cliquable. Il ouvre le rapport public de votre domaine sur scanner.pcrisk.com, hébergé par PCrisk et non par vous, indiquant l'heure de la dernière analyse, le score et une mention « PCrisk Verified ». C'est la page qu'un acheteur prudent consultera ; regardez-la donc avec ses yeux.
7. Surveillez les alertes. Si une analyse quotidienne détecte un problème, PCrisk vous envoie un e-mail et le badge est suspendu jusqu'à ce qu'une analyse de suivi ne révèle plus d'anomalie. Les formules Pro et Business ajoutent des alertes Slack et par webhook, ce qui est utile si une agence ou un développeur s'occupe du site.
Si vous préférez d'abord y jeter un œil, PCrisk propose également une formule gratuite, qui ne requiert qu'une adresse e-mail ; elle analyse un site web une fois par mois, affiche le résultat dans votre tableau de bord et vous l'envoie par e-mail en vous indiquant si le site est sain ou signalé, mais elle n'inclut pas de badge public.
[Retour à la Table des Matières]
Comment ajouter un badge de confiance sur Shopify, WordPress, Wix et Squarespace
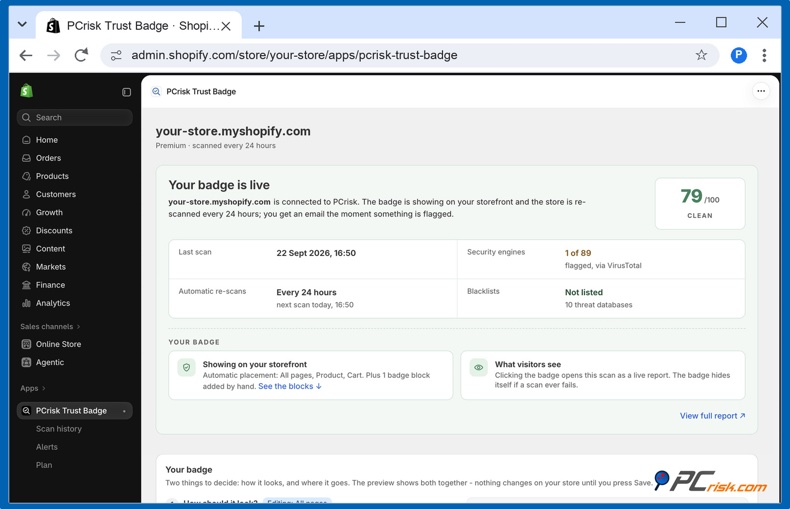
Shopify. La solution la plus rapide est l'application PCrisk Trust Badge, qui ne nécessite aucun code. Installez-la depuis le Shopify App Store et ouvrez-la ; la première analyse de votre boutique se termine en quelques minutes. Choisissez une formule : la formule gratuite analyse la boutique une fois par mois et vous envoie un e-mail si elle est signalée, tandis que Premium (19 $ par mois, essai gratuit de 14 jours, facturé par Shopify) ajoute les analyses quotidiennes et le badge. Ensuite, dans l'application, appuyez sur « Ouvrir l'éditeur de thème et appuyer sur Enregistrer », puis appuyez une fois sur Enregistrer dans l'éditeur de thème. Cela active le badge dans votre thème. Enfin, choisissez l'apparence et les pages dans l'application.
Pour le badge de sécurité gratuit propre à Shopify, la documentation pour développeurs de Shopify fournit une image renvoyant vers la page PCI de Shopify et recommande de la placer dans le pied de page ou dans la zone Ajouter au panier. La page de paiement elle-même ne peut pas accueillir de badges, sauf si la boutique utilise Shopify Plus.
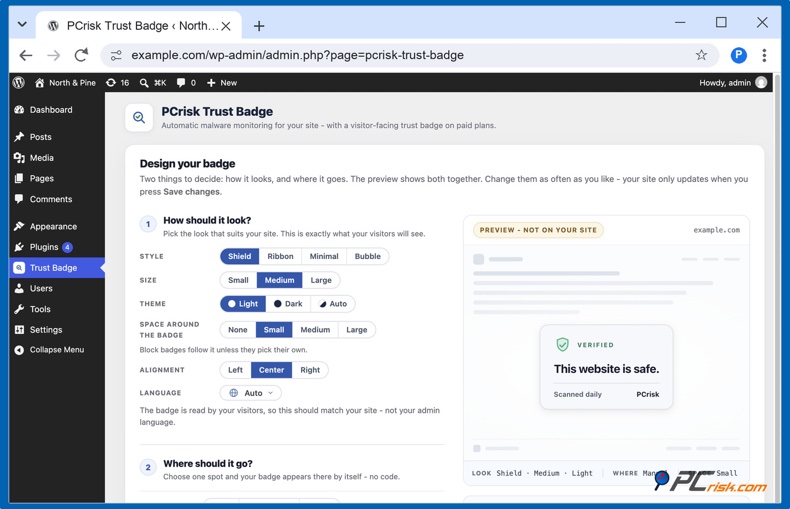
WordPress et WooCommerce. Dans votre tableau de bord WordPress, accédez à Extensions, puis Ajouter une extension, recherchez « PCrisk Trust Badge », puis cliquez sur Installer maintenant et Activer. Ouvrez Trust Badge dans le menu d'administration et cliquez sur Accepter et vérifier mon site pour lancer la première analyse. Choisissez ensuite un style et l'emplacement du badge ; l'aperçu en direct montre ce que verront les visiteurs. Sur les boutiques WooCommerce, le plugin ajoute des emplacements dédiés : la page produit au-dessus ou en dessous du bouton Ajouter au panier, le panier à proximité du bouton de paiement, et la page de paiement près du bouton Commander. Un bloc permet également de placer le badge sur n'importe quelle page.
Wix. Ouvrez Paramètres, puis Code personnalisé, et ajoutez le code d'installation à toutes les pages, placé à la fin du body. Pour placer le badge à un emplacement précis, utilisez plutôt un élément Intégrer du HTML.
Squarespace. Ouvrez Injection de code (sous Site web, puis Outils du site web, dans l'éditeur actuel) et collez le code d'installation dans le champ Pied de page. Pour les formules sans injection de code, utilisez plutôt un bloc Code sur la page.
Webflow, Framer et HTML personnalisé. Collez le code d'installation dans le paramètre de code de pied de page appliqué à l'ensemble du site, ou dans votre modèle de page à l'endroit où le badge doit apparaître.
[Retour à la Table des Matières]
Où placer les badges de confiance, et combien en utiliser
L'emplacement doit répondre à la question que se pose l'acheteur. Près du prix et du bouton « Ajouter au panier », la question est « l'article va-t-il arriver et puis-je le retourner ? » : c'est donc là que doit figurer un badge de politique. À l'étape du panier et du paiement, la question est « puis-je saisir mon numéro de carte en toute sécurité ? » : il faut donc y inclure un badge de sécurité accompagné des logos de paiement. Les tests d'Inflow ont montré la plus forte amélioration lorsqu'un sceau de sécurité était placé directement sous le bouton de paiement, là où l'acheteur s'apprête à s'engager.
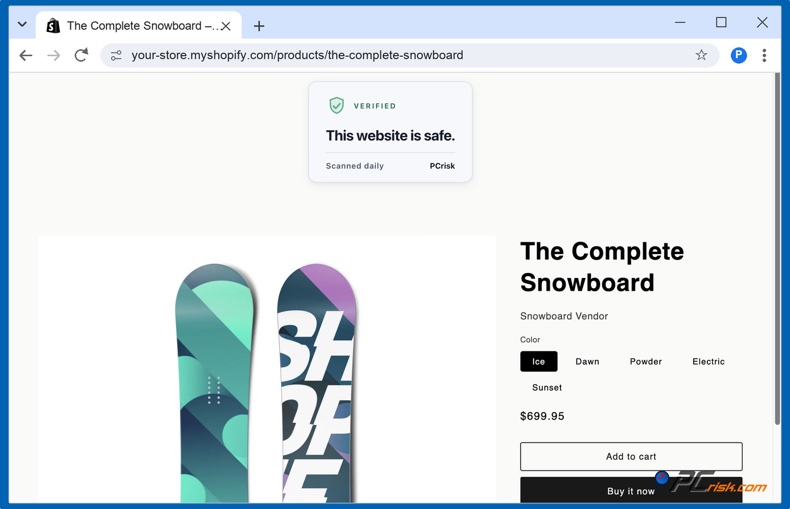
Le pied de page est l'emplacement idéal pour un badge de sécurité valable sur l'ensemble du site, car il apparaît sur chaque page sans concurrencer le contenu. Un badge flottant dans le coin inférieur remplit la même fonction sur les sites dépourvus de pied de page commun, à condition qu'il ne masque pas le bouton de paiement sur un téléphone.
Moins, c'est mieux. N'affichez que les badges que vous pouvez justifier. Un badge de sécurité vérifié, les moyens de paiement que vous acceptez et un badge de politique suffisent à répondre aux trois questions. Un mur de douze icônes traduit de l'inquiétude, pas de l'assurance.
[Retour à la Table des Matières]
Les erreurs à éviter avec les badges de confiance
- Utiliser le sceau d'une marque de sécurité sans souscrire à son service constitue une fausse déclaration. Un visuel Norton ou McAfee téléchargé sur un site d'images induit en erreur les acheteurs qui cliquent dessus et ne trouvent rien. Cela peut donner lieu à une plainte pour atteinte à la marque.
- Laisser en place un sceau expiré est trompeur. Des sceaux de services abandonnés, comme Symantec, VeriSign ou Google Trusted Stores, apparaissent encore sur d'anciens sites. Ils ne renvoient plus vers rien et donnent à la boutique un air daté.
- Les badges non cliquables ne sont que des décorations. Si un visiteur ne peut pas vérifier un badge, celui-ci ne sert à rien. Assurez-vous que le badge renvoie vers la page de rapport de l'émetteur et testez-le après chaque changement de thème.
- Contredire le badge nuit à la confiance. Un badge « sécurisé » à côté d'un avertissement du navigateur signalant un certificat expiré, ou sur une page au contenu mixte, nuit davantage à la confiance que l'absence de badge.
- Les scripts de badge trop lourds. Certains widgets de badge chargent plusieurs centaines de kilo-octets et des traceurs tiers. Vérifiez la taille du script et s'il dépose des cookies, car cela a également une incidence sur votre politique de confidentialité.
- Compter sur les badges au détriment de l'essentiel est une erreur. Les badges renforcent la confiance ; ils ne la créent pas. Une adresse et un numéro de téléphone visibles, une politique de retour claire, de vraies photos de produits et des avis authentiques font l'essentiel du travail. Le badge confirme ce que le reste du site affirme déjà.
[Retour à la Table des Matières]
Pour conclure
Les badges de confiance n'ont d'effet que pour les boutiques que l'acheteur ne connaît pas encore, et cet effet dépend de la signification réelle du badge. Les logos de paiement et les badges de politique répondent à des questions pratiques et ne coûtent rien. Un badge de sécurité répond à la question qui se cache derrière un paiement abandonné sur cinq, mais seulement si le visiteur peut cliquer dessus, consulter un rapport daté par une autre partie que le site lui-même, et être certain que le rapport aurait disparu si le site avait échoué au contrôle.
Commencez par utiliser le PCrisk Website Scanner gratuit pour voir ce que détecteraient les outils de sécurité d'un visiteur. Si le site réussit l'analyse, le PCrisk Trust Badge affichera ce résultat à tous les visiteurs, et il sera revérifié chaque jour, avec la possibilité d'être retiré dès qu'un changement est détecté. C'est ce qui distingue un badge d'une simple promesse.
[Retour à la Table des Matières]
Foire aux questions (FAQ)
Les badges de confiance sont-ils gratuits ?
Les logos liés aux paiements, aux politiques et aux services de plateforme, comme Shopify Secure, sont disponibles gratuitement. Les badges de vérification sont généralement payants, puisque quelqu'un doit effectuer les analyses. La formule gratuite de TrustedSite affiche son label de confiance jusqu'à 500 visites par mois. Avec la formule gratuite du PCrisk Trust Badge, un site web est analysé une fois par mois et le résultat s'affiche dans votre tableau de bord. Il n'y a pas de badge public ; le badge est inclus dans les formules payantes, qui débutent par un essai gratuit de 14 jours.
Ai-je besoin d'un badge de confiance si mon site utilise déjà HTTPS ?
L'utilisation de HTTPS est attendue plutôt que rassurante, puisque presque tous les sites de phishing en disposent également. Le cadenas indique que la connexion est chiffrée ; un badge de sécurité vérifié indique que les pages ont été contrôlées pour détecter les malwares et ne figurent sur aucune liste de blocage, ce que HTTPS ne fait pas.
Quelle est la différence entre un badge de confiance et un sceau de confiance ?
Il n'y a aucune différence pratique ; « sceau » est le terme employé par les anciennes autorités de certification pour désigner l'élément graphique qui accompagnait un certificat SSL, tandis que « badge » est le terme générique utilisé dans le domaine du e-commerce pour l'un quelconque des cinq types mentionnés dans cet article.
Puis-je ajouter un badge de confiance à la page de paiement Shopify ?
Pas avec les formules standard. Shopify n'autorise un badge de sécurité sur la page de paiement que pour les boutiques Shopify Plus. Vous pouvez placer des badges sur les pages produit, la page du panier et le pied de page, c'est-à-dire là où Shopify les recommande.
Que se passe-t-il si mon site est piraté alors qu'il affiche un badge de sécurité ?
Avec un badge décoratif - rien ; il continue d'afficher « sécurisé ». Avec un badge vérifié provenant d'un service d'analyse quotidienne, l'analyse suivante signale le problème, le badge est masqué et vous êtes alerté. Avec le PCrisk Trust Badge, vous recevez un e-mail et le badge réapparaît dès qu'une analyse de suivi ne révèle plus d'anomalie.
Un badge de sécurité garantit-il qu'un site est sûr ?
Non, et tout émetteur qui prétend le contraire doit être évité. Une analyse est un contrôle automatisé et externe effectué à un instant donné. Elle peut confirmer qu'aucun malware connu, aucune page de phishing ni aucune inscription sur une liste de blocage n'a été détecté ; elle ne peut pas prouver l'absence de toute vulnérabilité. Considérez le badge comme un élément de preuve, et non comme une garantie.
Un script de badge ralentit-il mon site web ?
Cela dépend du widget. Vérifiez la taille du script et s'il est chargé en différé. Le badge PCrisk charge un seul script de moins de 10 Ko compressé après le contenu de votre page et ne dépose aucun cookie. Certains anciens widgets de sceau chargent beaucoup plus de données et intègrent des traceurs.
Partager:
 Facebook
 X.com
 LinkedIn
 Copier le lien
Rimvydas Iliavicius
Auteur de guides pratiques sur PCrisk.
Rimvydas est un chercheur avec plus de quatre ans d'expérience dans l'industrie de la cybersécurité. Il a fréquenté l'Université de technologie de Kaunas et a obtenu une maîtrise en traduction et localisation de textes techniques en 2017. Ses intérêts pour les ordinateurs et la technologie l'ont amené à devenir un auteur polyvalent dans l'industrie informatique. Chez PCrisk, il est responsable de la rédaction d'articles pratiques détaillés pour Microsoft Windows.
Le portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un donLe portail de sécurité PCrisk est proposé par la société RCS LT.
Des chercheurs en sécurité ont uni leurs forces pour sensibiliser les utilisateurs d'ordinateurs aux dernières menaces en matière de sécurité en ligne. Plus d'informations sur la société RCS LT.
Nos guides de suppression des logiciels malveillants sont gratuits. Cependant, si vous souhaitez nous soutenir, vous pouvez nous envoyer un don.
Faire un don
▼ Montrer la discussion